CyberNews Haftanın FOSS Aracı serisinin beşinci konuğu VeraCrypt. Dizüstü bilgisayarınızın diskini, USB belleğinizi ya da tek bir dosya kabını şifreleyen bu açık kaynak yazılımın yeni sürümü 1.26.30, 24 Ekim 2026'da yayımlandı ve Windows, Linux ve macOS tarafında güvenlik açıklarını kapattı. Cihazınız kaybolduğunda ya da çalındığında içindeki belgeleri kimin okuyabileceğini belirleyen araç, bu hafta resmî belgeleri ve sürüm notlarıyla mercek altında.
FOSS aracının 30 saniyelik özeti:
VeraCrypt nedir?
VeraCrypt, eski TrueCrypt projesinin 7.1a sürümü üzerine kurulan ücretsiz bir disk şifreleme programı. Proje bugün resmî sitesinde AM Crypto imzasıyla sunuluyor; kaynak kodu GitHub'daki veracrypt/VeraCrypt deposunda herkese açık. Windows 10 (1809 ve sonrası) ile Windows 11, macOS 12 Monterey ve sonrası, Linux, FreeBSD, OpenBSD ve Raspberry Pi OS destekleniyor.
Lisans durumu sade ama dikkat isteyen bir noktası var. Depodaki lisans dosyasına göre VeraCrypt, Apache License 2.0 ve TrueCrypt License 3.0 altında çoklu lisanslı. Aynı dosya, kodu çatallayanların "VeraCrypt" adını, logosunu ya da ona benzeyen adları kullanamayacağını da açıkça yazıyor.
1.26.30'da ne değişti?
24 Ekim tarihli sürüm notu güncellemenin neden ertelenmemesi gerektiğini gösteriyor. Windows'ta sistem şifrelemesini destekleyen dosyaların yeterince korunmaması, belirli bir Windows özellik güncellemesi sırasında yerel yetki yükseltmeye kapı aralayabiliyordu; bu açık kapatıldı. Sürücünün bazı iç komutlarında yetki denetimi eksikliği nedeniyle sınırlı disk bilgisinin yerel olarak sızmasına yol açan CVE-2026-77572 de düzeltildi. Linux, macOS ve BSD tarafında ise yetkili arka plan hizmetindeki bir yığın taşması (CVE-2026-77372) giderildi.
Sürüm, Haziran'daki 1.26.29'dan sonra bildirilen sürücü kararlılığı sorunlarını da gideriyor. 1.26.29 ise iki önemli yenilik getirmişti: sistem dışı birimler için bellek açısından maliyetli Argon2id anahtar türetme seçeneği ve gizli birimlerin hızlı biçimlendirilmesinde inkâr edilebilirliği zayıflatan bir hatanın düzeltilmesi. Kısacası eski sürümdeyseniz 1.26.30'a geçmek için iyi bir neden var. Windows'ta sistem diskini şifreleyenler için sürüm notunun uyarısı net: Güncellemeyi bir Windows özellik güncellemesine hazırlanmadan önce yapın ve güvenilir bir kurtarma diski saklayın.
Ne işe yarıyor?
VeraCrypt üç temel iş görüyor:
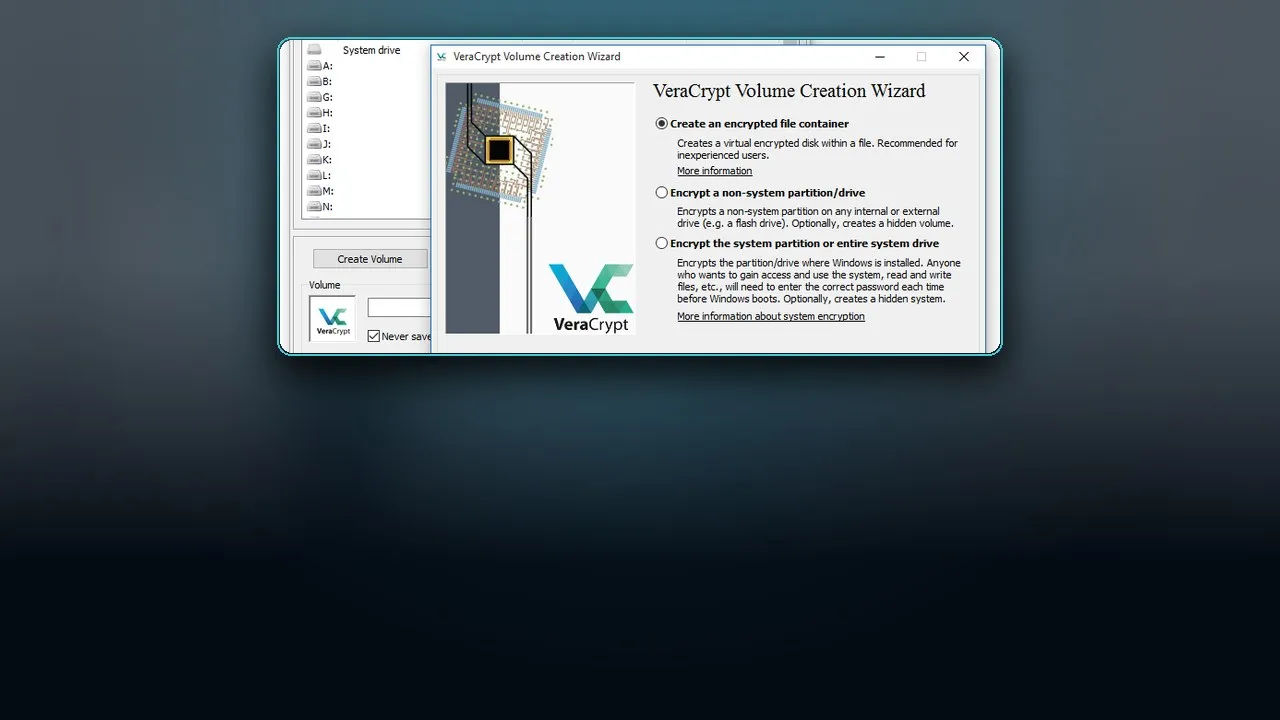
- Şifreli dosya kabı: Bilgisayarınızda tek bir dosya oluşturuyor; parolayla açtığınızda bu dosya normal bir sürücü gibi görünüyor. Yeni başlayanlar için resmî önerilen yol bu.
- Bölüm ya da USB şifreleme: Harici disk, USB bellek ya da ikinci bir bölümün tamamını şifreliyor.
- Sistem şifreleme: Windows'un kurulu olduğu diski şifreliyor. Bilgisayar her açıldığında Windows yüklenmeden önce parola soruluyor. Resmî belgelere göre bu yöntem, Windows'un sizden habersiz yazdığı geçici dosyaları, takas ve hazırda bekletme dosyalarını, kayıt defteri girdilerini de kapsadığı için en kapsamlı koruma.
Şifreleme anlık ve şeffaf: Dosyalar okunurken çözülüyor, yazılırken şifreleniyor; kullanıcı ayrıca bir işlem yapmıyor. AES, Serpent, Twofish, Camellia ve Kuznyechik ile bunların zincirleme birleşimleri XTS kipinde kullanılabiliyor. Parolayı anahtara çeviren adım kasıtlı olarak yavaş tutuluyor: Proje sayfasına göre sistem bölümü için varsayılan 200 bin, diğer birimler için 500 bin PBKDF2 yinelemesi kullanılıyor ve bu sayı PIM ayarıyla artırılabiliyor. Amaç, parolayı kaba kuvvetle denemeyi saldırgan için pahalı hâle getirmek.
Gizli birim: Parolayı vermeye zorlanırsanız
VeraCrypt'i benzerlerinden ayıran özellik "inkâr edilebilirlik". Resmî belgeler, birinin sizi şantaj gibi yollarla parolayı vermeye zorlayabileceği durumlar için gizli birim önerir: Bir VeraCrypt biriminin boş alanına ikinci, gizli bir birim yerleştirilir. Boş alan zaten rastgele veriyle dolu olduğu için gizli birimin varlığı dışarıdan kanıtlanamıyor. Dış birime gerçekten gizlemek istemediğiniz ama hassas görünen dosyalar konuluyor; hangi birimin açılacağını girdiğiniz parola belirliyor. Sistem şifrelemesinde aynı mantık gizli işletim sistemiyle kuruluyor.
Belgeler bu korumanın şartlarını da yazıyor: Veri sızıntısı önlemlerine uyulmazsa güvence zayıflıyor. Ayrıca yalnız rastgele veriden oluşan bir dosyanın varlığını açıklamak zor olduğundan, dosya kabının tek başına inkâr edilebilirlik sağlamadığı; bunun için içine gizli birim kurulması gerektiği belirtiliyor.
Türkiye'de neden önemli?
Kişisel Verileri Koruma Kurumu'nun (KVKK) Kişisel Veri Güvenliği Rehberi, veri ihlallerinin sıklıkla dizüstü bilgisayar, cep telefonu ve flash disk gibi cihazların çalınması ya da kaybolmasından kaynaklandığını vurguluyor. Rehber bu riske karşı erişim yetkilendirmesi ve şifreleme öneriyor, tam disk ya da dosya şifrelemesini örnek veriyor ve uluslararası kabul gören şifreleme programlarının tercih edilmesini istiyor. Aynı belgenin bir uyarısı da dikkat çekici: Yalnız "parola koruması" sunan bazı yazılımlar, verinin yetkisiz kişilerce okunmasını durdurmuyor. Bu ayrımı dün ChatGPT'nin PIN'li kilitli sohbetlerinde de görmüştük: Kilit başka, şifreleme başka. KVKK rehberi belirli bir ürün adı vermiyor; VeraCrypt bu ihtiyaca yanıt veren ücretsiz ve açık kaynak seçeneklerden biri.
Müşteri verisi taşıyan küçük işletmeler, dosyalarını yanında gezdiren avukatlar ve gazeteciler, kaynak belgelerini USB bellekte tutan sivil toplum çalışanları için kayıp bir cihaz, KVKK'nın düzenli yayımladığı ihlal duyurularından birine dönüşebilir. Diski şifreli bir cihaz kaybolduğunda kaybedilen yalnız donanım olur.
Nerede yetmiyor?
- Açık bilgisayarı korumaz: Birim bağlıyken ya da sistem açıkken şifreleme devrede değildir; dosyalar o an erişilebilir durumdadır. Bilgisayarı başında bırakmayın, işiniz bitince birimi ayırın.
- Zararlı yazılıma karşı çare değildir: Resmî belgeler, tuş kaydedici gibi zararlı yazılım bulaşmış bir bilgisayarda VeraCrypt'in veriyi koruyamayabileceğini açıkça yazıyor. VeraCrypt bir antivirüs değil.
- Fiziksel erişim: Saldırganın eline geçip donanımına müdahale edilmiş bir bilgisayarda kullanılmaması öneriliyor.
- Bellekteki anahtarlar: Ana anahtarlar birim bağlıyken RAM'de tutuluyor. 1.24'ten beri bu anahtarları bellekte şifreleyen bir seçenek var ama elle açılması gerekiyor.
- SSD ve USB bellek: Aşınma dengeleme (wear-leveling) nedeniyle eski başlık kopyaları cihazda kalabiliyor. Belgeler bu tür cihazlarda temkin öneriyor; yerinde şifreleme yapılacaksa sürücüde önceden hassas veri bulunmamasını istiyor.
- Resmî mobil uygulama yok: Proje, Android ve iOS için resmî uygulama planı olmadığını belirtiyor; listelediği üçüncü taraf uygulamaları da onaylamadığını not ediyor.
Bir de hatırlatma: Şifreleme yedeğin yerini tutmaz. Parolayı ya da sistem şifrelemesindeki kurtarma diskini kaybederseniz verinize siz de ulaşamayabilirsiniz. Fidye yazılımı çetelerinin önce yedekleri hedef aldığını SafePay uyarısında anlatmıştık; şifreli bir yedeği ayrı bir yerde tutmak iki riske birden karşı koruma sağlar.
Nasıl başlanır?
- VeraCrypt'i yalnız resmî indirme sayfasından ya da GitHub sürüm sayfasından indirin. Proje, kurulum dosyalarının PGP ve Windows'ta X.509 imzalarının doğrulanmasını öneriyor.
- macOS'ta macFUSE ya da FUSE-T gerekiyor; Apple işlemcili Mac'ler için FUSE-T sürümü öneriliyor. Linux için dağıtım paketleri ve AppImage var.
- İlk deneme için küçük bir dosya kabı oluşturun: Create Volume, "Create an encrypted file container", ardından algoritma, boyut ve parola. Uzun ve benzersiz bir parola seçin; bunu iki hafta önceki konuğumuz KeePassXC gibi bir parola yöneticisinde saklayabilirsiniz.
- Sistem diskini şifrelemeden önce verinizi yedekleyin. Sihirbaz bir kurtarma diski oluşturmanızı istiyor; önyükleyici bozulursa sisteme yeniden erişmenin yolu bu.
Bu yazıdaki bilgiler VeraCrypt'in resmî belgeleri, sürüm notları ve lisans dosyasına dayanıyor; özellikleri kendi laboratuvar ortamımızda test etmedik.
Sonuç
VeraCrypt kullanması en kolay araç değil; arayüzü eski görünüyor, sistem şifrelemesi dikkat istiyor. Ama karşılığında kayıp ya da çalıntı bir cihazdaki belgelerin okunmasını engelleyen, kaynak kodu açık, ücretsiz ve olgun bir kilit sunuyor. Gizliliği yalnız internette değil, çantanızdaki diskte de korumak istiyorsanız iyi bir başlangıç. Ağ tarafındaki gizlilik için geçen haftanın konuğu Tor Browser rehberine de göz atabilirsiniz.