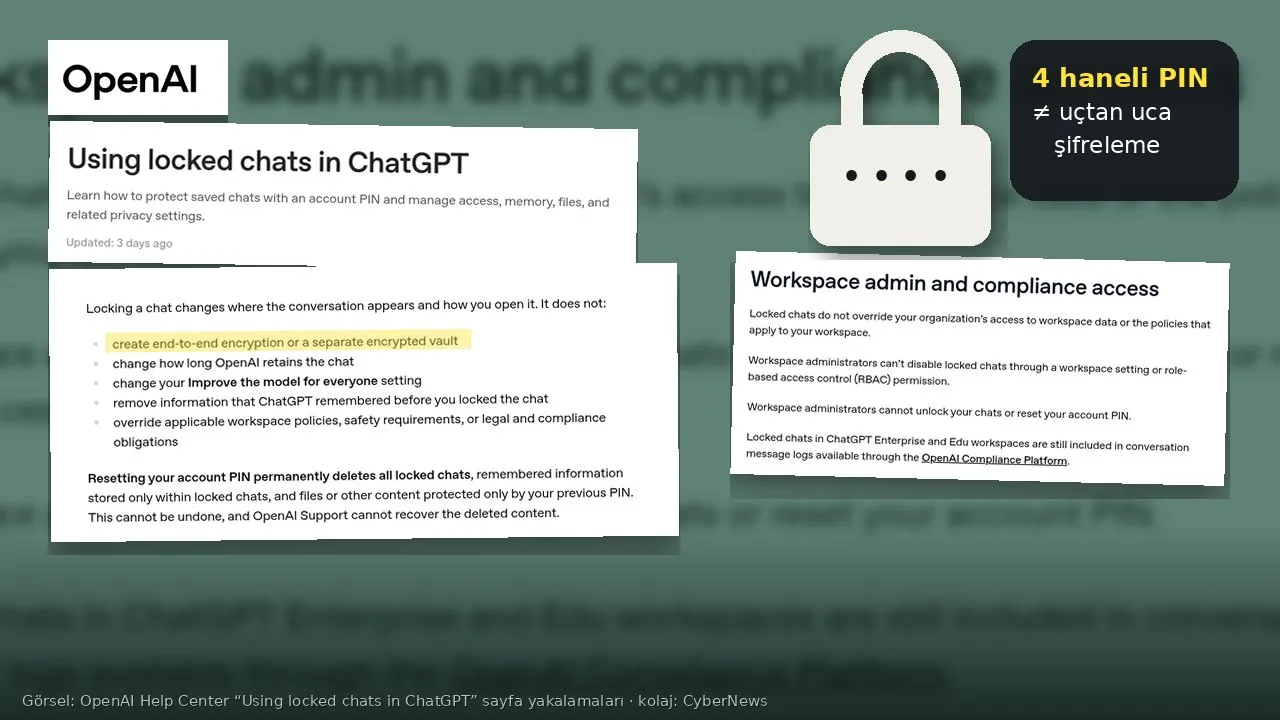
OpenAI, ChatGPT’de seçilen sohbetleri dört haneli bir PIN kodunun arkasına saklayan “kilitli sohbetler” özelliğini kademeli olarak kullanıma açtı. Özellik, ekran paylaşırken ya da ortak bir cihaz kullanırken hassas konuşmaların göz önünde durmasını engellemeyi amaçlıyor. Ancak OpenAI’nin kendi yardım sayfası açık: Kilit, sohbetin nerede göründüğünü ve nasıl açıldığını değiştiriyor; şirketin o sohbeti nasıl sakladığını ya da kullandığını değiştirmiyor.
Fortune’un 23 Ekim 2026 tarihli haberine göre dağıtım salı günü başladı. Özellik ChatGPT’nin ücretsiz, Go, Plus, Pro, Business, Enterprise ve Edu planlarında sunuluyor; ChatGPT for Healthcare’de ise yok. Masaüstünde yeni macOS ve Windows uygulamaları gerekiyor. Menüde “Lock chat” seçeneğini görmeyen kullanıcılar için özellik henüz hesaplarına ulaşmamış olabilir.
Kilit ne yapıyor?
Kilitlenen sohbet, normal sohbet geçmişinden, sabitlenmiş sohbetlerden ve olağan sohbet aramasından kaldırılıp “Projeler > Kilitli sohbetler” alanına taşınıyor. Bu alanı açmak için hesaba bağlı dört haneli PIN gerekiyor; destekleyen telefonlarda Face ID, Touch ID ya da cihazın kendi kilit yöntemi de kullanılabiliyor. Kilitli sohbette yüklenen ya da üretilen dosyalar da korunuyor ve başka sohbetlerden görülmüyor.
Erişim kısa süreli tutuluyor. Web’de sayfa yenilenince ya da sekme kapanınca, mobilde ise kilitli alandan bir dakika uzaklaşınca ya da uygulama bir dakika arka planda kalınca erişim kendiliğinden sona eriyor. Android’de kilitli sohbetlerin ekran görüntüsü boş ya da siyah çıkıyor. Bu yönleriyle özellik, telefonu başkasına uzatan ya da toplantıda ekran paylaşan bir kullanıcı için gerçek bir kolaylık.
Kilit ne yapmıyor?
OpenAI’nin yardım sayfası, kilidin neleri değiştirmediğini tek tek sayıyor. Buna göre sohbet kilitlemek:
- Uçtan uca şifreleme sağlamıyor: Ayrı, şifreli bir kasa da oluşturmuyor.
- Saklama süresini değiştirmiyor: OpenAI sohbeti ne kadar süre tutuyorsa yine o kadar tutuyor.
- Model eğitimi ayarını değiştirmiyor: “Modeli herkes için geliştir” ayarı açıksa kilitli sohbetler de bu ayarı izliyor.
- Eski hafızayı silmiyor: ChatGPT’nin sohbet kilitlenmeden önce hatırladığı bilgiler hafızada kalıyor.
- Kurumsal ve hukuki erişimi aşmıyor: Çalışma alanı politikaları, güvenlik gereklilikleri ve yasal yükümlülükler geçerliliğini koruyor.
Başka ayrıntılar da önemli. Daha önce paylaşım bağlantısı oluşturulmuş bir sohbet kilitlenirse bağlantı silinmiyor; önceden paylaşılan içerik erişilebilir kalıyor, yalnızca yeni mesajlar eklenmiyor. Kilitli sohbeti açabilen herkes içeriğini kopyalayabiliyor. Reklam gösterilen hesaplarda reklamlar kilitli sohbetlerde de çıkabiliyor. Geçici sohbetler, arşivlenmiş sohbetler, grup sohbetleri, paylaşım bağlantısından oluşturulan sohbetler, zamanlanmış görev ya da toplantı kaydı içeren sohbetler ise hiç kilitlenemiyor.
PIN’i unutan her şeyini kaybediyor
Özelliğin en sert kuralı PIN sıfırlama. PIN’i unutmak tek başına sohbetleri silmiyor; ama unutulan PIN’i sıfırlamak bütün kilitli sohbetleri, yalnızca kilitli sohbetlerde tutulan hafıza bilgilerini ve eski PIN’le korunan dosyaları kalıcı olarak siliyor. OpenAI bu işlemin geri alınamadığını ve destek ekibinin silinen içeriği kurtaramadığını belirtiyor. PIN’i bilen kullanıcı ise kodu değiştirdiğinde hiçbir şey kaybetmiyor.
Bu kural ilk bakışta güvenlik açısından tutarlı görünüyor: Kimse, hatta şirket bile, PIN olmadan içeriğe kolayca ulaşamamalı. Ancak bir çelişki var. İçerik şirket sunucularında şifresiz bir kasada değil, olağan saklama kurallarıyla duruyor; kullanıcının erişimini kaybettiği veri, şirket için ortadan kalkmış değil. Silinen sohbetler de OpenAI’nin standart saklama politikasına tabi oluyor.
İşyeri hesaplarında kilit kimin için?
Kurumsal hesaplarda tablo daha da net. OpenAI’ye göre çalışma alanı yöneticileri kilitli sohbetleri açamıyor, PIN sıfırlayamıyor ve özelliği kapatamıyor. Ancak ChatGPT Enterprise ve Edu çalışma alanlarındaki kilitli sohbetler, OpenAI Compliance Platform üzerinden erişilen konuşma kayıtlarında yer almaya devam ediyor. Yani kilit, masa başındaki iş arkadaşından saklıyor; kurumun uyum ve denetim araçlarından saklamıyor.
Bu ayrım Türkiye’de çalışanlar için de önemli. Şirket hesabıyla ChatGPT kullanan bir çalışan, kilit simgesini gördüğünde konuşmasının işverenden de gizlendiğini sanabilir. Oysa gerçekte kayıt, işverenin uyum araçlarında durabilir. 6698 sayılı Kişisel Verilerin Korunması Kanunu, kişisel verilerin işlenmesinde aydınlatma yükümlülüğü ve ölçülülük ilkesi getiriyor; kurumların çalışanlarına yapay zekâ araçlarındaki konuşmaların kimler tarafından ve hangi amaçla görülebildiğini açıkça anlatması bu yükümlülüğün doğal parçası. KVKK’nın üretken yapay zekâ rehberi de kullanıcıların bu sistemlere kişisel ve hassas veri girerken dikkatli olmasını öğütlüyor.
Görünürlük ile gizlilik aynı şey değil
Kilitli sohbetler, yapay zekâ şirketlerinin gizlilik tartışmasına verdiği yanıtın tipik bir örneği: Kullanıcının ekranında daha fazla kontrol, şirketin veri işleyişinde ise değişiklik yok. Sağlık, ilişki, borç ya da iş sorunları gibi en mahrem konuları yapay zekâya anlatan milyonlarca kişi için asıl soru, sohbetin yan masadaki kişiden saklanması değil; şirketin bu veriyi ne kadar tuttuğu, modeli eğitmek için kullanıp kullanmadığı ve kimlerle paylaşabildiği.
Fortune’un haberinde aktarılan bir değerlendirmede, Stanford İnsan Merkezli Yapay Zekâ Enstitüsü’nden gizlilik ve veri politikası araştırmacısı Jennifer King, toplum olarak sohbet verileriyle eğitimden elde edilecek kazancın tüketici mahremiyetindeki ciddi kayba değip değmeyeceğini tartmamız gerektiğini söylüyor. Kilitli sohbetler bu soruyu yanıtlamıyor; yalnızca soruyu ekrandan kaldırıyor.
Son haftalarda sitemizde de gördüğümüz gibi, yapay zekâ sohbet kayıtları kötü yapılandırılmış hizmetler yüzünden açığa çıkabiliyor: “302.ai’de 144 bin YZ sohbet kaydı açıkta kaldı”. Verinin en güvenli hâli, hiç toplanmamış ya da gerçekten şifrelenmiş hâli. Gönüllü, yüzeysel denetimler yerine kullanıcıya varsayılan olarak eğitimden çıkış, kısa saklama süresi ve gerçek uçtan uca şifreleme sunan düzenlemeler, ancak kamusal baskı ve bağımsız denetimle mümkün.
Kullanıcılar ne yapmalı?
- Kilidi şifreleme sanmayın: Gerçekten hassas bilgileri (kimlik numarası, sağlık kaydı, parola) sohbete hiç yazmamak hâlâ en güvenli yol.
- Model eğitimini kapatın: Ayarlar’daki “Modeli herkes için geliştir” seçeneğini kontrol edin; kilit bu ayarı değiştirmiyor.
- Paylaşım bağlantılarını ayrıca silin: Kilitlemeden önce oluşturulmuş bağlantılar kendiliğinden kapanmıyor.
- Hafızayı gözden geçirin: Kilitlemeden önce ChatGPT’nin hatırladığı bilgileri hafıza ayarlarından ayrıca silin.
- PIN’i güvenli saklayın: Sıfırlama, kilitli her şeyi kalıcı olarak siler; bir parola yöneticisi işe yarar.
- İş hesabında temkinli olun: Kurumsal hesaplarda kilitli sohbetlerin uyum kayıtlarında görünebileceğini unutmayın; kişisel konuları iş hesabından konuşmayın.