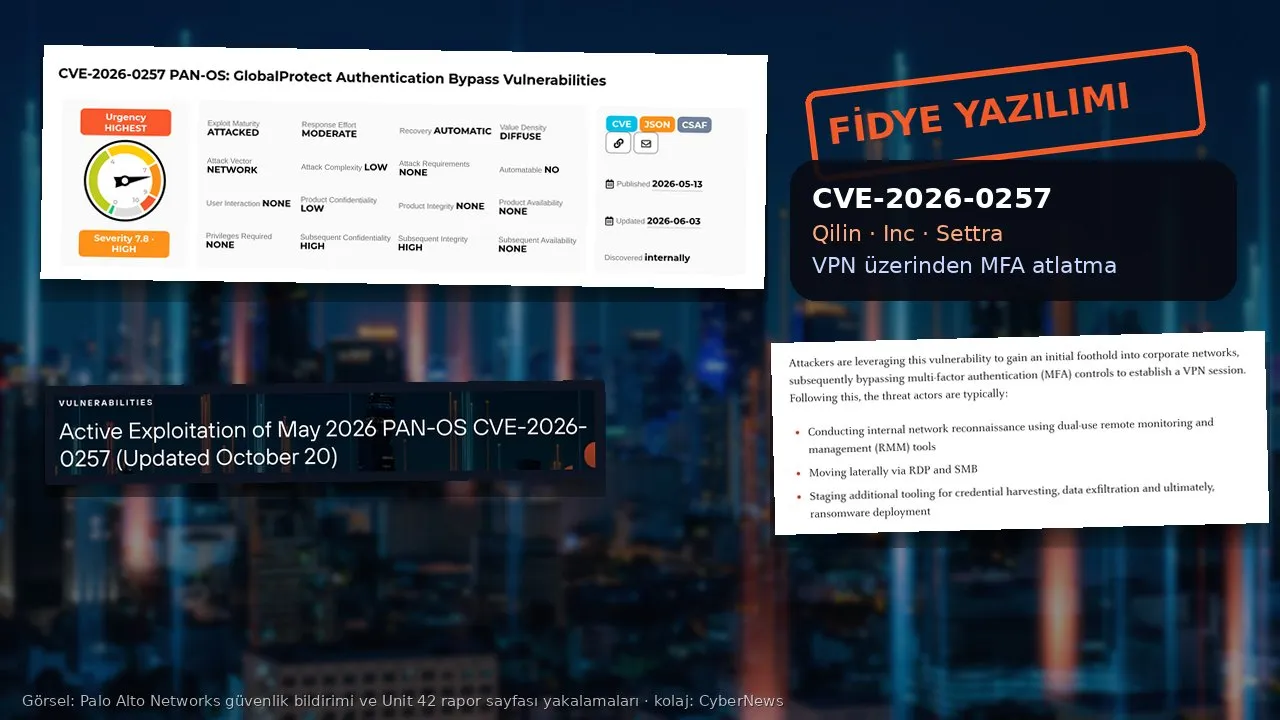
Palo Alto Networks’ün Mayıs 2026’da kapattığı bir GlobalProtect VPN açığı, artık fidye yazılımı çetelerinin kurum ağlarına giriş kapısı olarak kullanılıyor. Şirketin tehdit istihbaratı birimi Unit 42, 19 Ekim 2026’da güncellediği tehdit raporunda CVE-2026-0257 koduyla izlenen açığın Qilin ve Inc fidye yazılımı operatörleri tarafından istismar edildiğini açıkladı. Rapora göre saldırganlar açığı kullanarak çok faktörlü kimlik doğrulamayı (MFA) atlatıyor, kurumun kendi VPN’i üzerinden ağa bağlanıyor ve sonunda fidye yazılımı çalıştırıyor.
Açığın yaması beş aydır mevcut. Buna rağmen saldırıların sürmesi, kurumların ağ geçidi cihazlarını güncellemekte hâlâ geciktiğini gösteriyor. Help Net Security’nin 21 Ekim tarihli haberine göre saldırıların hedefleri arasında sağlıktan eğitime, kamudan enerjiye pek çok sektör var.
Açık ne yapıyor?
GlobalProtect, Palo Alto güvenlik duvarlarının uzaktan çalışanları kurum ağına bağlayan VPN bileşeni. Şirketin 13 Mayıs 2026’da yayımlayıp 3 Haziran’da güncellediği güvenlik bildirimine göre açık, GlobalProtect portal ve ağ geçidinde kimlik doğrulamanın atlatılmasına ve yetkisiz bir VPN bağlantısı kurulmasına imkân veriyor. Help Net Security, sorunun güvenlik duvarının çerezleri (cookie) ayrıntılı doğrulama ve bütünlük kontrolü yapmadan kabul etmesinden kaynaklandığını aktarıyor.
Palo Alto açığı başta orta önem derecesinde değerlendirmişti. Bildirim bugün 10 üzerinden 7,8 puanla “yüksek” önemde, aciliyet seviyesi ise “en yüksek” olarak işaretli. Şirket, istismar durumunu “saldırı altında” olarak gösteriyor.
Açık her cihazı etkilemiyor. Bildirime göre risk, GlobalProtect portal ya da ağ geçidinde “kimlik doğrulama geçersiz kılma çerezleri” (authentication override cookies) seçeneği açık olan ve belirli bir sertifika yapılandırmasına sahip güvenlik duvarlarında ortaya çıkıyor. Cloud NGFW ve Panorama etkilenmiyor.
Hangi sürümler güvende?
Palo Alto’nun bildirimine göre açığı gideren sürümler şöyle:
- PAN-OS 12.1: 12.1.4-h6 ve üzeri ya da 12.1.7 ve üzeri,
- PAN-OS 11.2: 11.2.4-h17, 11.2.7-h14, 11.2.10-h7 ve 11.2.12 ve üzeri,
- PAN-OS 11.1: 11.1.4-h33, 11.1.6-h32, 11.1.7-h6, 11.1.10-h25, 11.1.13-h5 ve 11.1.15 ve üzeri,
- PAN-OS 10.2: 10.2.7-h34, 10.2.10-h36, 10.2.13-h21, 10.2.16-h7 ve 10.2.18-h6 ve üzeri,
- Prisma Access: 11.2.7-h13 ve 10.2.10-h36 ve üzeri; şirket bu hizmeti müşterilerle paylaştığı takvime göre kendisi güncelliyor.
Hemen güncelleme yapamayan kurumlar için iki geçici önlem var: Kimlik doğrulama geçersiz kılma çerezleri için yalnızca bu işe ayrılmış yeni bir sertifika oluşturmak (portal veya ağ geçidi sertifikasını yeniden kullanmamak) ya da bu çerez seçeneklerini tümüyle kapatmak.
Saldırılar nasıl ilerliyor?
Güvenlik şirketi Rapid7’ye göre saldırganlar 17 Mayıs’tan itibaren müşteri cihazlarındaki yerel yönetici hesabını hedef aldı; bazıları 21 Mayıs’taki ikinci dalgada iç ağlara ulaştı. Unit 42 de Haziran başından beri açıkla bağlantılı saldırıları incelediğini belirtiyor.
Unit 42’nin 19 Ekim güncellemesine göre saldırganlar VPN oturumunu kurduktan sonra genellikle şu adımları izliyor:
- Meşru uzaktan yönetim (RMM) araçlarıyla iç ağı keşfediyor,
- Uzak masaüstü (RDP) ve dosya paylaşımı (SMB) üzerinden diğer makinelere yayılıyor,
- Parola çalmak ve veri sızdırmak için ek araçlar yükleyip sonunda fidye yazılımını çalıştırıyor.
Raporda en dikkat çekici bulgu, saldırganların doğrudan sanallaştırma katmanına yönelmesi. Unit 42’nin incelediği bir vakada saldırganlar ele geçirilen VPN ağ geçidinden vCenter yönetim sunucusuna geçti, ESXi sunucularındaki güvenlik denetimlerini kapattı ve özel bir araçla etki alanı denetleyicisinin sanal diskinden parolaları çevrimdışı olarak çıkardı. Unit 42, bu yöntemin sanal makinelerin içinde çalışan uç nokta güvenlik ürünlerini (EDR) tümüyle devre dışı bıraktığını vurguluyor. Saldırganların bu erişimi Veeam yedekleme altyapısındaki CVE-2023-27532 açığıyla birleştirdiği vakalar da görülmüş. Yedeklere ulaşan bir fidye çetesi, kurumun saldırıdan sonra toparlanma şansını da hedef alıyor.
Unit 42, Qilin ve Inc’in yanı sıra Settra fidye yazılımını kullanan grupların da açığı istismar ettiğine dair kamuya açık raporlara dikkat çekiyor. ReliaQuest de Qilin ve Settra bağlantılı faaliyetlerde Cobalt Strike, BloodHound ve SharpHound gibi araçların kullanıldığını tespit etti. ReliaQuest’in uyarısı şöyle: “Bu erişim kurumun kendi VPN’i üzerinden geldiği için kötü amaçlı faaliyet meşru uzaktan çalışmaya benzeyebilir ve parola hırsızlığı, ağ içinde yayılma, veri hırsızlığı ya da fidye yazılımı aşamasına gelene kadar fark edilmeyebilir.” Şirket, istismarın önümüzdeki üç ay boyunca “büyük olasılıkla süreceğini” değerlendiriyor.
Yönetim arayüzü de açıkta kalabiliyor
Unit 42, 20 Ekim’de rehberine bir uyarı daha ekledi. İncelenen olaylarda kurumların sık sık GlobalProtect profillerini yönetim arayüzlerindeki HTTP/HTTPS hizmetlerine bağladığı görülmüş. Bu yapılandırma, cihazın yönetim arayüzünü çoğu zaman yöneticilerin haberi olmadan 4443 ve 3879 numaralı portlardan internete açıyor. Unit 42, kurumların yönetim IP adreslerine bu portlardan dışarıdan bir tarayıcıyla bağlanmayı deneyerek durumlarını hızla kontrol edebileceğini belirtiyor.
Türkiye için anlamı
Palo Alto güvenlik duvarları ve GlobalProtect, Türkiye’de de uzaktan erişim ihtiyacı olan kurumların kullandığı kurumsal çözümler arasında. Unit 42 Türkiye’ye özel bir sayı paylaşmıyor; ancak raporda sayılan sektörler, yani eğitim, finans, sağlık, üretim, kamu, ulaşım, enerji ve perakende, Türkiye’de de bu tür VPN cihazlarının yoğun kullanıldığı alanlar. Fidye yazılımı çeteleri internete açık VPN cihazlarını ülke ayırt etmeden tarıyor; yama yüklenmemiş bir cihaz, nerede olursa olsun hedef listesine giriyor.
Fidye yazılımı saldırıları Türkiye’de doğrudan bir kişisel veri sorunu. 6698 sayılı Kişisel Verilerin Korunması Kanunu’na göre veri sorumluları, bir veri ihlalini öğrendikleri andan itibaren 72 saat içinde Kişisel Verileri Koruma Kurulu’na bildirmek zorunda. Kurul’un yayımladığı ihlal bildirimlerinde fidye yazılımı sık görülen nedenlerden biri; bunun son örneklerini “KVKK’nın açıkladığı veri ihlalleri” haberimizde ele almıştık. Saldırganların yedekleri hedef alma taktiğini ise “SafePay fidye yazılımı ve yedek silme” haberimizde anlatmıştık.
Kurumlar ne yapmalı?
- Hemen güncelleyin: PAN-OS sürümünüzü bildirimdeki düzeltilmiş sürümlerden birine yükseltin. Palo Alto, kimlik doğrulama çerezi kullanan ortamlarda tüm iç ve dış GlobalProtect portal ve ağ geçitlerinin birlikte güncellenmesini öneriyor; güncellemeden sonra kullanıcıların yeniden giriş yapması gerekebiliyor.
- Açık oturumları sonlandırın: ReliaQuest, yamadan sonra tüm aktif GlobalProtect oturumlarının kapatılmasını öneriyor. Şirketin uyarısıyla: “Tek başına yama, düzeltmeden önce kurulmuş erişimi ortadan kaldırmayabilir.”
- Kayıtları geriye dönük tarayın: Unit 42’nin raporundaki saldırgan IP adreslerini ve göstergeleri GlobalProtect kayıtlarında arayın. Beklenmeyen bağlantılar, örneğin “kali” gibi alışılmadık cihaz adlarıyla açılan oturumlar incelenmeli.
- Yönetim arayüzünü kapatın: 4443 ve 3879 portlarının dışarıdan erişilebilir olup olmadığını kontrol edin; yönetim arayüzünü yalnızca güvenilir iç ağlara açın.
- Sanallaştırma ve yedekleri koruyun: vCenter ve ESXi yönetimini ayrı bir ağda tutun, Veeam sunucularını güncelleyin ve yedeklerin en az bir kopyasını çevrim dışı saklayın.
- İhlal şüphesinde süreyi kaçırmayın: Kişisel veriye erişildiğinden şüpheleniyorsanız KVKK’ya 72 saatlik bildirim yükümlülüğünü planınıza ekleyin.