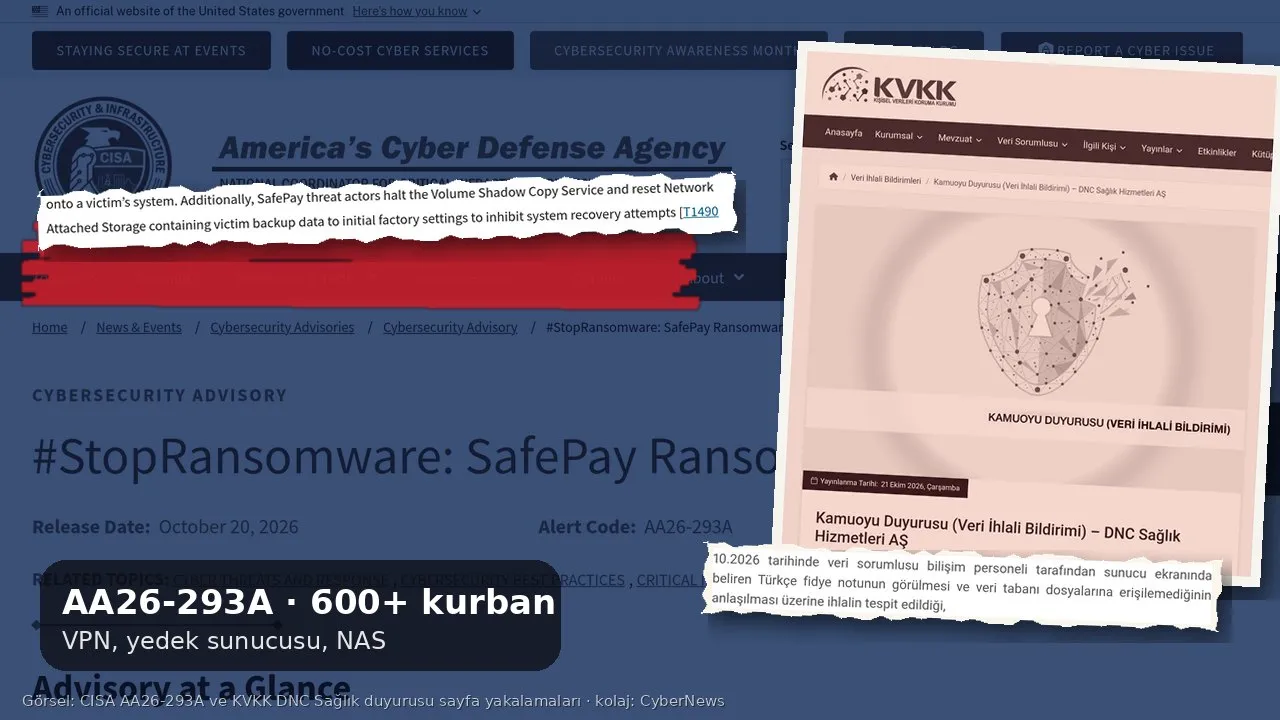
ABD’nin siber güvenlik ve kolluk kurumları, Almanya ve İngiltere’deki ortaklarıyla birlikte, 2026’nın en aktif fidye yazılımı gruplarından biri olan SafePay hakkında ortak bir uyarı yayımladı. 20 Ekim 2026 tarihli AA26-293A numaralı belgeye göre grup, Ağustos 2024’ten bu yana kritik altyapı sektörlerinde en az 600 kurumu vurdu. Belgenin en çarpıcı ayrıntısı şifreleme değil: Saldırganlar dosyaları kilitlemeden önce kurumun kendini kurtarma imkânını, yani yedekleri hedef alıyor.
Haberin 30 saniyelik özeti:
Uyarıyı ABD Federal Soruşturma Bürosu (FBI), Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) ve Gizli Servis (USSS) ile Almanya’nın Rheinland-Pfalz Eyalet Kriminal Dairesi, İngiltere Ulusal Suç Ajansı (NCA) ve Kuzeybatı Bölgesel Organize Suç Birimi birlikte hazırladı. CISA, 21 Ekim’de yaptığı basın açıklamasında SafePay’in Amerika kıtası, Avrupa ve Avustralya’da yaklaşık 600 kurbanı olduğunu yineledi. Belgede yer alan göstergeler Kasım 2024 ile Ağustos 2026 arasında gözlendi; yani ortada eski bir vaka değil, hâlâ süren bir kampanya var.
Kapıyı çoğu zaman yamasız bir cihaz açıyor
Uyarıya göre SafePay ağlara sızmak için yeni ve sofistike açıklara ihtiyaç duymuyor. Grup; sızdırılmış kullanıcı bilgilerini, parola deneme (brute force) saldırılarını, oltalamayı ve internete açık VPN erişimini kullanıyor. Belgede adı geçen beş açığın hepsi yıllar önce duyurulmuş ve yaması çıkmış açıklar: Cisco ASA ve Firepower Threat Defense ürünlerindeki CVE-2020-3259 ile CVE-2023-20269, Veeam Backup & Replication yedekleme yazılımındaki CVE-2023-27532 ve CVE-2024-40711, SonicWall güvenlik duvarlarının işletim sistemi SonicOS’taki CVE-2024-40766. Belgeye göre saldırganlar bu açıkları otomatik betiklerle internet genelinde tarıyor.
Listenin dikkat çeken yanı, beş açıktan ikisinin doğrudan yedekleme altyapısında olması. Kurumların “felaket anında bizi kurtaracak” diye kurduğu yedekleme sunucusu, internetten erişilebilir ve güncellenmemiş hâldeyse saldırganın hem giriş kapısı hem de ilk hedefi oluyor.
İçeride: meşru araçlar, silinen yedekler
Ağa girdikten sonra SafePay operatörleri mevcut hesaplara yönetici yetkisi ekliyor ya da yeni hesaplar açıyor. Komutları uzak makinelerde çalıştırmak için PsExec ve Windows Uzaktan Yönetim (WinRM) gibi sistem yöneticilerinin her gün kullandığı araçlara başvuruyor; ağdaki paylaşılan klasörleri ShareFinder.ps1 ve SharpShares gibi betiklerle listeliyor. Fark edilmemek için güvenlik yazılımlarını kapatıyor, bazı vakalarda kullanıcıların parolalarını değiştirip meşru girişleri imkânsız hâle getiriyor. Kalıcılık için ScreenConnect, AnyDesk ve TeamViewer gibi uzaktan destek programlarını kuruyor.
Veriler 7-Zip ve WinRAR ile paketleniyor; FileZilla, WinSCP, RClone ve bazı vakalarda OneDrive üzerinden dışarı taşınıyor. Ardından kurtarmanın önü kesiliyor: Belgeye göre saldırganlar Windows’un gölge kopya hizmetini (Volume Shadow Copy) durduruyor ve yedeklerin tutulduğu ağ depolama cihazlarını (NAS) fabrika ayarlarına döndürüyor. En son aşamada dosyalar ChaCha20 ve RSA’yı birleştiren karma bir yöntemle şifreleniyor ve “.SafePay” uzantısı alıyor. Uyarıya göre anahtar olmadan bu dosyaları geri almak mümkün değil.
Fidye notu, kurbanı Tor ağındaki bir sohbet sayfasına yönlendiriyor. Grup genellikle şirket gelirinin bir bölümünü kripto para olarak istiyor; baskıyı artırmak için kurbanı telefonla arıyor, ödeme gelmezse çalınan verileri kendi sızıntı sitesinde yayımlıyor. Bu “çifte şantaj” modelinde temiz yedekle sistemleri geri getirmek bile yeterli değil: Çalınan hasta, müşteri ya da çalışan verileri yine ortada kalıyor.
Türkiye’de tablo: aynı yöntemler, aynı mağdurlar
SafePay uyarısında Türkiye adı geçmiyor ve Türkiye’den bir kurbana dair doğrulanmış bilgi yok. Ancak Kişisel Verileri Koruma Kurumu’nun (KVKK) 21 Ekim 2026’da ilan ettiği veri ihlali bildirimleri, uyarıda anlatılan yöntemlerin burada da işlediğini gösteriyor. KVKK duyuruları saldırganların adını vermiyor; aşağıdaki olayları SafePay’e bağlayan bir bilgi bulunmuyor.
Ankara Çankaya’da hizmet veren özel sağlık kuruluşu DNC Sağlık Hizmetleri’nin bildirimine göre bilişim personeli sunucu ekranında Türkçe bir fidye notu gördü ve veri tabanı dosyalarına erişilemediğini fark etti. Şifrelenen sunucuda hastaların ve hasta yakınlarının ad, soyad, T.C. kimlik numarası, iletişim bilgileri; muayene, tahlil, tanı, reçete ve tedavi geçmişi gibi sağlık verileri ile faturalandırma ve SGK/özel sigorta provizyon kayıtları bulunuyordu. Veri tabanı şifrelendiği için etkilenen kişi sayısı ilk aşamada belirlenemedi.
Enka Spor Eğitim ve Sosyal Yardım Vakfı da sunucu altyapısına fidye yazılımı saldırısı düzenlendiğini bildirdi. Etkilenenler arasında çalışanlar, öğrenciler, mezunlar ve çocuklar var; pasaport kopyalarındaki kimlik bilgileri ve arşivlenmiş etkinlik fotoğrafları risk altında. Saldırganın sisteme nasıl girdiği hâlâ inceleniyor. Aynı gün ilan edilen İzmir Büyükşehir Belediyesi bildiriminde ise bir kurumsal e-posta hesabına sunucudaki bir açıkla değil, “önceden ele geçirilmiş parola” ile girildiği; iki posta kutusunun içeriğinin dışarı aktarıldığı ve gelen iletileri silen kurallar tanımlandığı belirtiliyor. Baxter Turkey Renal Hizmetler’de ise çalışanları hedef alan sesli oltalama ile bir çalışan hesabı ele geçirildi.
Bu bildirimlerin ortak noktası, bedeli saldırıya uğrayan kurumun değil, verisini o kuruma emanet etmek zorunda kalan insanların ödemesi. Hasta kendi tahlil sonucunun, öğrenci pasaport fotoğrafının nerede saklandığını seçemiyor; yedeklemeye, yamaya ve güvenlik personeline ayrılmayan bütçenin faturası tanı bilgisi sızan hastaya kesiliyor. Uyarıdaki “güvenli tasarım” bölümü de aynı soruna işaret ediyor: CISA, yazılım üreticilerinin müşterilerinin güvenliği için sorumluluk almasını, ürünleri ek satın alma ve sürekli yapılandırma gerektirmeden kutudan çıktığı anda güvenli hâle getirmesini istiyor.
Türkiye’de hukuki çerçeve de açık. 6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 12. maddesi veri sorumlusunu, verilerin hukuka aykırı erişime karşı korunması için gerekli teknik ve idari tedbirleri almakla yükümlü tutuyor; veriler başkalarının eline geçtiğinde durumun en kısa sürede ilgili kişiye ve Kurul’a bildirilmesini şart koşuyor. Siber olaylar için ulusal müdahale merkezi USOM da bildirim kabul ediyor.
Kurumlar ne yapmalı?
- İnternete bakan cihazları önce yamalayın: VPN ağ geçitleri, güvenlik duvarları ve yedekleme sunucuları önceliklidir. CISA’nın istismar edilen açıklar kataloğundaki (KEV) kayıtları yama sırasının başına koyun; uyarıdaki beş CVE’nin sizin cihazlarınızda kapalı olduğunu ayrıca doğrulayın.
- Her uzaktan girişe çok faktörlü doğrulama: Uyarı özellikle web posta, VPN ve kritik sistemlere erişen hesapları sayıyor. Hizmet ve yönetici hesapları da kapsam dışında kalmamalı.
- Parola politikasını güncelleyin: En az 15 karakterlik parolalar, başarısız denemelerde hesap kilitleme, parola tekrarının yasaklanması. Uyarı, sık zorunlu parola değişikliğinin tahmin edilebilir kalıplar doğurduğunu, yılda birden sık istenmemesini öneriyor.
- Yedeği saldırganın erişemeyeceği yere koyun: Çevrim dışı, şifreli ve değiştirilemez (immutable) kopya tutun; yedekleme sunucusunu internete ve kullanıcı ağına kapatın; geri yüklemeyi düzenli olarak deneyin. Test edilmemiş yedek, yedek değildir.
- Ağı bölümlere ayırın: Muhasebe, hasta kayıt ve yedekleme ağları aynı düz ağda olmamalı. Bölümleme, saldırganın tek bir makineden bütün kuruma yayılmasını yavaşlatır.
- Meşru araçları izleyin: PsExec, WinRM, RClone, AnyDesk, TeamViewer ve ScreenConnect kullanımını kayıt altına alın; onaylı listede olmayan uzaktan erişim programlarını engelleyin. Uç nokta tespit ve müdahale (EDR) araçları yatay hareketi görmekte etkilidir.
- Hesapları ve yetkileri düzenli denetleyin: Etki alanı denetleyicilerinde yeni ya da tanınmayan hesapları arayın; yönetici yetkisini yalnızca ihtiyaç anında ve süreli verin, kullanılmayan portları kapatın.
- Olay planını önceden yazın: Şüpheli bir durumda etkilenen makineleri ağdan ayırın, kayıtları silmeden toplayın, KVKK bildirim sürecini ve USOM ile iletişimi başlatın. Uyarı, fidye ödemenin dosyaların geri geleceğini garanti etmediğini ve saldırganları cesaretlendirdiğini hatırlatıyor.
Bireyler için de alınacak ders var: Bir kurumdan “verileriniz etkilenmiş olabilir” bildirimi alırsanız, o kurumda kullandığınız parolayı başka yerde de kullanıyorsanız hemen değiştirin, size kimlik bilgilerinizle ulaşan arama ve mesajlara karşı temkinli olun ve sağlık ya da kimlik bilgilerinizin sızdığı durumlarda kurumdan yazılı açıklama isteyin. KVKK, ilgili kişilere bu hakları tanıyor.
SafePay uyarısı, fidye yazılımının artık bir “bilgisayar virüsü” sorunu olmadığını bir kez daha gösteriyor. Saldırganlar yıllardır bilinen açıklardan, zayıf parolalardan ve internete açık bırakılmış yedekleme sunucularından geçiyor. Bu kapıları kapatmak pahalı teknolojilerden çok, düzenli bakım ve kurumların bu işe bütçe ve insan ayırmasıyla mümkün.
İlgili: KVKK: Güllüoğlu, Mehmet Efendi ve Dermojet’te ihlal · BeyondTrust açığı: uzaktan destek kutunuzu koruyun