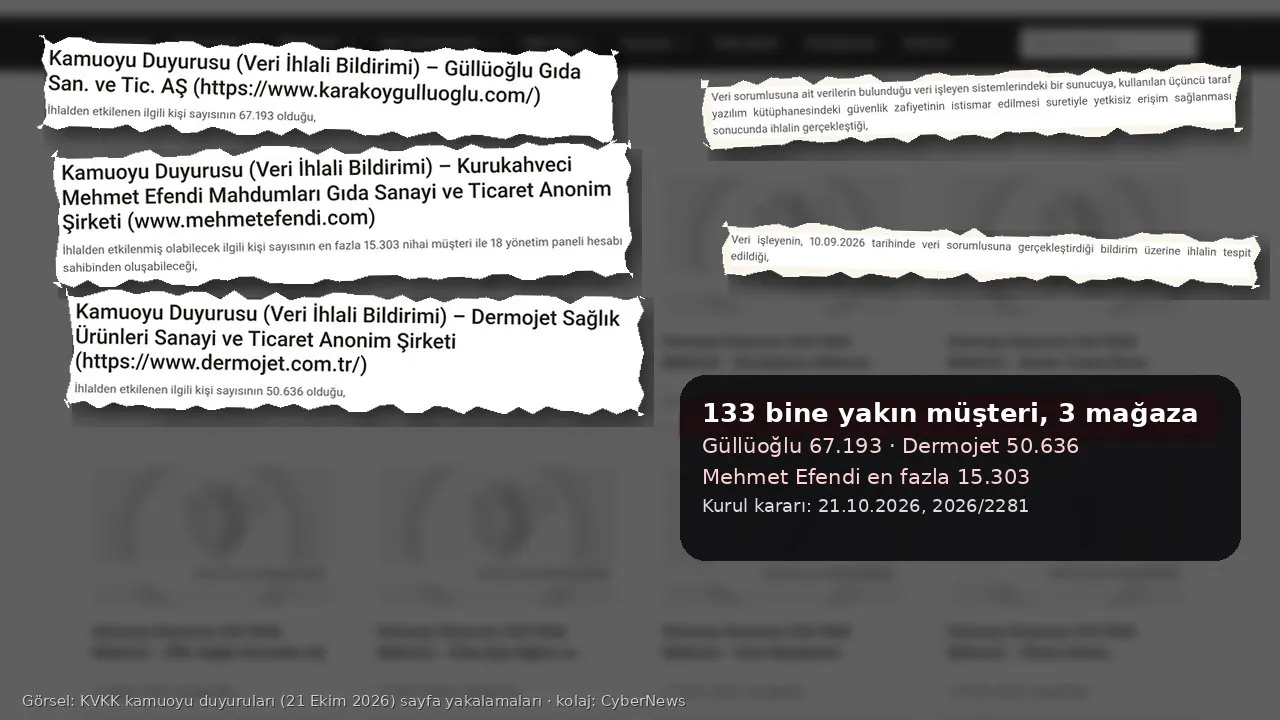
Kişisel Verileri Koruma Kurumu (KVKK), 21 Ekim 2026’da üç tanınmış markanın çevrim içi mağazalarında yaşanan veri ihlallerini kamuoyuna duyurdu: baklava üreticisi Güllüoğlu Gıda (Karaköy Güllüoğlu), kahve şirketi Kurukahveci Mehmet Efendi ve sağlık-kozmetik ürünleri üreticisi Dermojet. Üç duyuruda da ihlalin tarifi neredeyse kelimesi kelimesine aynı: şirket adına veri işleyen bir hizmet sağlayıcının sunucusuna, “kullanılan üçüncü taraf yazılım kütüphanesindeki güvenlik zafiyetinin istismar edilmesi suretiyle” yetkisiz erişim sağlandı.
Duyurulardaki rakamlar toplandığında etkilenen kişi sayısı 133 bine yaklaşıyor. Üç duyurunun da Kişisel Verileri Koruma Kurulu’nun aynı gün aldığı 2026/2281 sayılı karara dayanması dikkat çekiyor. Ancak duyurular, veri işleyenin ya da açığın bulunduğu yazılımın adını vermiyor.
Kim, ne zaman, ne kadar?
KVKK duyurularına göre üç olayın ayrıntıları şöyle:
- Güllüoğlu Gıda (karakoygulluoglu.com): İhlal, veri işleyenin bildirimiyle 8 Ekim 2026’da tespit edildi. Etkilenen kişi sayısı 67.193. Mağaza müşterilerinin ad-soyad, telefon, e-posta, adres bilgileri ve saklanan şifre değerleri ile satıcı paneli kullanıcı hesapları ve şifre değerleri etkilendi.
- Kurukahveci Mehmet Efendi (mehmetefendi.com): İhlal 7 Ekim 2026’da tespit edildi. En fazla 15.303 müşteri ile 18 yönetim paneli hesabı sahibi etkilenmiş olabilir. Ad-soyad, telefon, e-posta, adres ve hash’lenmiş şifre değerleri ile panel hesapları etkilendi; duyuruda etkilenen gruplar arasında çalışanlar da sayılıyor.
- Dermojet (dermojet.com.tr): Veri işleyen, ihlali 10 Eylül 2026’da şirkete bildirdi. Etkilenen kişi sayısı 50.636. Ad-soyad, telefon, e-posta, adres ile hash’lenmiş parola ve kullanıcı giriş bilgileri etkilendi.
Kurum, üç dosyada da incelemenin sürdüğünü belirtiyor. Duyurularda ihlalin ne zaman başladığı, saldırganların verileri dışarı çıkarıp çıkarmadığına dair ek bulgu ya da şirketlerin aldığı teknik önlemler yer almıyor.
Eylül dalgasının devamı mı?
CyberNews, Eylül ayında KVKK’nın yayımladığı ve büyük bölümü e-ticaret sitelerine ait onlarca ihlal bildirimini bir dosyada derlemişti. O bildirimlerin çoğunda da ihlalin mağazanın kendi sisteminde değil, sitenin çalıştığı altyapıyı sağlayan veri işleyenin sunucusunda gerçekleştiği ve üçüncü taraf bir yazılım kütüphanesindeki açığın kullanıldığı yazıyordu. Pek çok şirket durumu 10 Eylül’de sağlayıcısından gelen uyarıyla öğrenmişti.
Dermojet’in duyurusundaki 10 Eylül tarihi bu tabloyla örtüşüyor; Mehmet Efendi ve Güllüoğlu’nun 7–8 Ekim’deki tespit tarihleri ise aynı tarifin Ekim’de de sürdüğünü gösteriyor. Yine de duyurular olayların bağlantılı olduğunu söylemiyor; benzer ifadeler tek başına ortak bir kaynağın kanıtı sayılmaz. Altyapı sağlayıcısının adının açıklanmaması, aynı hizmeti kullanan başka işletmelerin ve müşterilerinin risk altında olup olmadığını bilmesini de zorlaştırıyor.
Aynı gün başka duyurular
KVKK aynı gün farklı türden ihlalleri de ilan etti. Baxter Turkey Renal Hizmetler AŞ’nin bildirimine göre çalışanları hedef alan sesli oltalama (telefonla sosyal mühendislik) saldırısıyla bir çalışan hesabı ele geçirildi; saldırgan bu hesap üzerinden şirketin Salesforce veritabanına ve Active Directory işlevi gören bir iç veri dosyasına erişti. İhlal 4 Ağustos’ta başladı, iki aydan uzun süre sonra 6 Ekim’de tespit edildi; ad, e-posta ve posta adresi gibi iş iletişim bilgileri etkilendi, kişi sayısı henüz belirlenemedi. Ondokuz Mayıs Üniversitesi ise bir yazılımdaki açıktan yararlanılarak 109 kişinin kimlik, iletişim ve konum verilerinin ele geçirildiğini, ihlali 14 Ekim’de USOM’un uyarısıyla öğrendiğini bildirdi.
Sorumluluk nerede kalıyor?
6698 sayılı KVKK’nın 12. maddesi, veri güvenliğini sağlama yükümlülüğünü veri sorumlusuna, yani müşterisinin verisini toplayan şirkete yüklüyor. Veri işleyen bir hizmet sağlayıcı kullanılması bu sorumluluğu ortadan kaldırmıyor; kanun, güvenlik tedbirleri konusunda veri sorumlusunun veri işleyenle birlikte müştereken sorumlu olduğunu açıkça söylüyor. İhlal hâlinde durumun Kurul’a ve ilgili kişilere “en kısa sürede” bildirilmesi gerekiyor; Kurul bu süreyi 72 saat olarak uyguluyor. Duyurular, şirketlerin Kurul’a hangi tarihte bildirim yaptığını göstermiyor. Ancak Dermojet örneğinde sağlayıcının uyarısı ile kamuoyu duyurusu arasında altı haftayı aşan bir süre var.
Tablonun arka planında, küçük ve orta ölçekli markaların çevrim içi satışı birkaç büyük altyapı sağlayıcısına devretmesi yatıyor. Bu model şirketlere maliyet avantajı sağlıyor; tek bir yazılım bileşenindeki açık ise binlerce mağazanın müşterisini aynı anda riske atıyor. Bedeli ise çoğu zaman verisi sızan tüketici ödüyor: sahte kargo ve iade mesajları, telefon dolandırıcılığı, başka sitelerde denenen parolalar. Mevcut duyuru modeli müşteriye “verileriniz etkilendi” bilgisini veriyor, ama hangi altyapının, hangi açığın, hangi önlemle kapatıldığını söylemiyor. Bilgi asimetrisi, hesap verebilirliği şirketler lehine bulanıklaştırıyor.
Kişisel veri sahiplerinin KVKK’nın 11. maddesinden doğan hakları burada önem kazanıyor: Verisinin işlenip işlenmediğini, kimlere aktarıldığını öğrenmek ve zararın giderilmesini talep etmek. Bu haklar, ihlal duyurusunun ardından ilgili şirketlere yazılı başvuruyla kullanılabilir.
Bu mağazalardan alışveriş yaptıysanız
- Parolanızı değiştirin: İlgili sitedeki parolanızı ve aynı parolayı kullandığınız başka hesaplardaki parolaları yenileyin. Parola tekrarını önlemek için parola yöneticisi ve iki adımlı doğrulama rehberimize bakabilirsiniz.
- Sahte mesajlara dikkat edin: Ad, telefon ve adres bilgileri sızdığı için bu markalar adına gelen sipariş, kargo, iade veya “hesabınız askıya alındı” temalı SMS, e-posta ve aramalara karşı tetikte olun. Bağlantılara tıklamak yerine siteye kendiniz girin.
- Bilgi isteyin: Şirketlerin duyurularda verdiği iletişim kanallarından (Güllüoğlu: 0212 225 52 82 ve info@karakoygulluoglu.com; Mehmet Efendi: kvkk@mehmetefendi.com; Dermojet: info@dermojet.com.tr) hangi verilerinizin etkilendiğini sorabilirsiniz.
- İşletmeler için: E-ticaret altyapısı kullanan şirketler sağlayıcılarından açıktan etkilenip etkilenmediklerine dair yazılı teyit istemeli, panel parolalarını ve API anahtarlarını yenilemeli, yönetim hesaplarında çok faktörlü doğrulamayı zorunlu kılmalı.