CyberNews Haftanın FOSS Aracı serisinin üçüncü konuğu KeePassXC. Parolalarınızı bir şirketin sunucusuna değil, kendi bilgisayarınızdaki şifreli bir dosyaya kaydeden özgür ve açık kaynak bir parola yöneticisi. Reklam, abonelik ya da zorunlu hesap yok. Bu hafta aracın ne yaptığını, kimin işine yaradığını, nerede yetersiz kaldığını ve nasıl kurulacağını resmî belgelerine dayanarak anlatıyoruz.
FOSS aracının 30 saniyelik özeti:
KeePassXC nedir?
KeePassXC, Windows, macOS ve Linux için geliştirilen bir masaüstü parola yöneticisi. Proje, artık geliştirilmeyen KeePassX'in topluluk çatallaması olarak doğdu. C++ ile yazıldığı için her üç işletim sisteminde de yerel uygulama gibi çalışıyor; KeePass 2'nin aksine Windows dışında Mono gibi ek bir çalışma ortamı gerektirmiyor.
Kaynak kod GitHub'da açık. Depodaki COPYING dosyasına göre kod GPL-2 veya GPL-3 lisansıyla dağıtılıyor; resmî site yazılımı GPLv3 olarak tanıtıyor. Güncel kararlı sürüm 2.7.12; 10 Mart 2026'da yayımlandı. Bu sürüm Windows'ta kötü amaçlı OpenSSL yapılandırma dosyaları üzerinden DLL enjeksiyonunu zorlaştıran önlemler, Auto-Type için {TIMEOTP} yer tutucusu ve Bitwarden içe aktarımında iç içe klasör desteği getirdi.
Ekip 23 Eylül 2026'da bir sonraki büyük sürümün ilk test derlemesi 2.8.0-beta1'i de duyurdu. Qt6'ya geçiş, Linux'ta Wayland üzerinde Auto-Type, harici araçlarla uzak veritabanı eşitleme ve Windows için yerel ARM64 derlemeleri bu sürümle geliyor. Ancak bu bir beta: günlük kullanım ve gerçek parolalarınız için önerimiz kararlı 2.7.12.
Ne işe yarar?
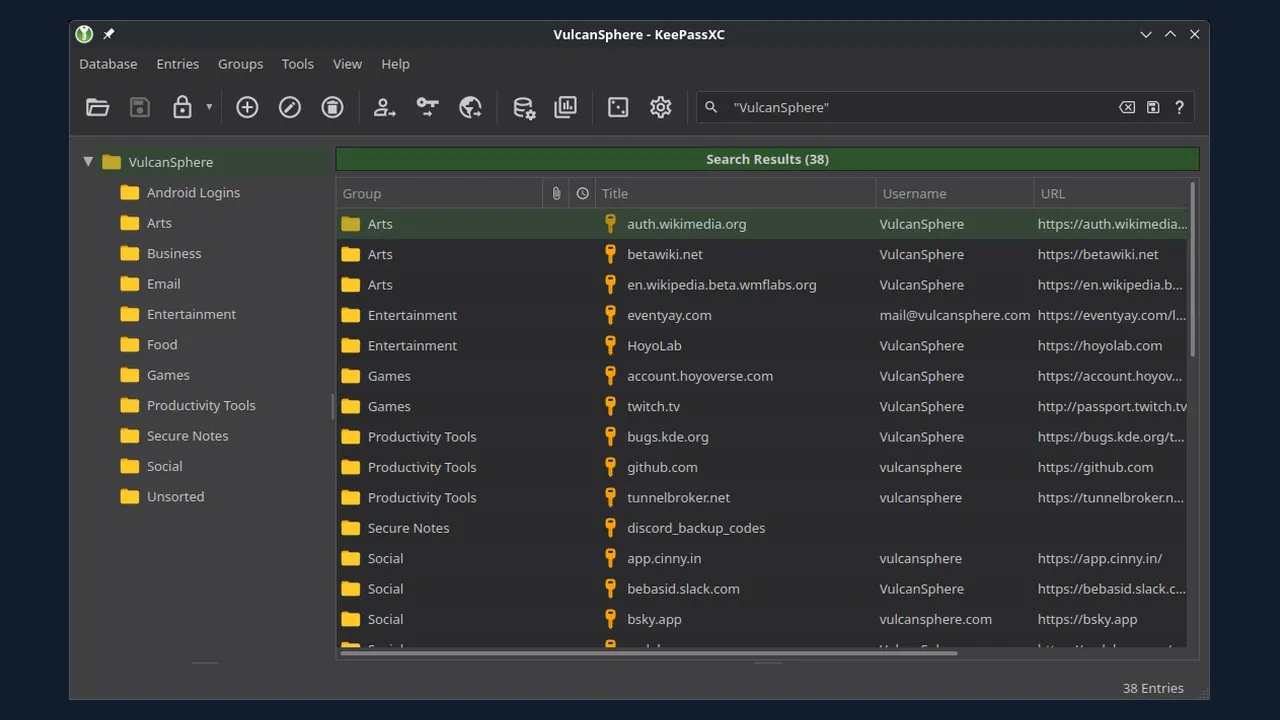
KeePassXC'nin temel işi, kullanıcı adı, parola, adres, not ve ek dosya gibi bilgileri .kdbx uzantılı tek bir şifreli dosyada saklamak. Bu dosyayı açmak için yalnızca bir ana parolayı hatırlamanız yetiyor. Resmî belgelerde öne çıkan özellikler şunlar:
- Güçlü şifreleme: Kasa endüstri standardı AES-256 ile şifreleniyor; ek seçenek olarak Twofish ve ChaCha20 de sunuluyor. KDBX 4 biçiminde ana parola, kaba kuvvet ve sözlük saldırılarına karşı önerilen Argon2 anahtar türetme işleviyle güçlendiriliyor. "Çözme süresi" kaydırıcısıyla bu korumanın ne kadar ağır olacağını siz belirliyorsunuz.
- Ek anahtar katmanı: Ana parolaya ek olarak rastgele baytlardan oluşan bir anahtar dosyası ya da HMAC-SHA1 meydan okuma-yanıt moduna ayarlanmış bir YubiKey/OnlyKey eklenebiliyor.
- Tarayıcı eklentisi: KeePassXC-Browser eklentisi Chrome, Firefox, Edge, Chromium, Vivaldi, Brave ve Tor Browser'da giriş formlarını yerel kasanızdan dolduruyor. Aynı entegrasyon üzerinden geçiş anahtarı (passkey) desteği de var.
- Auto-Type: Kullanıcı adı ve parolayı tarayıcı dışındaki uygulamalara da klavyeden yazılmış gibi aktarıyor.
- Parola üreteci: İstediğiniz karakter kümesiyle rastgele parola ya da akılda kalan kelime dizileri (passphrase) üretiyor.
- Ek araçlar: TOTP kodu üretimi, parola sağlığı raporları, SSH ajanı entegrasyonu, komut satırı aracı
keepassxc-clive Windows Hello ya da Touch ID ile hızlı kilit açma. - Taşınma: CSV, 1Password, Bitwarden, Proton Pass ve KeePass 1 biçimlerinden içe aktarma yapılabiliyor. KeePass 2 ile aynı dosya biçimini kullandığı için kasanız tek bir uygulamaya kilitli kalmıyor.
Neden kullanmalı?
Parola tekrarı hâlâ hesap ele geçirmelerinin en kolay yolu. Bir sitenin veritabanı sızdığında aynı parolayı kullandığınız diğer hesaplar da tehlikeye giriyor. Projenin SSS sayfası da tam bunu vurguluyor: her hizmet için farklı ve güçlü parola kullanmak, bunları güvenli bir yerde saklamadan neredeyse imkânsız. Parola yöneticisinin neden varsayılan alışkanlık olması gerektiğini daha önce ayrı bir yazıda tartışmıştık.
KeePassXC'yi bulut tabanlı rakiplerinden ayıran nokta veri üzerindeki kontrol. Kasanız uzak bir sunucuda durmuyor; dosyanın nerede duracağına, kimlerle ve hangi yolla eşitleneceğine siz karar veriyorsunuz. Bir hizmet sağlayıcının hesabınızı kapatması, fiyat artırması ya da sunucularının saldırıya uğraması kasanıza doğrudan erişim anlamına gelmiyor. SSS'ye göre uygulama yalnızca isteğe bağlı site simgesi (favicon) indirme özelliği için ağa çıkıyor ve açık onayınız olmadan hiçbir ağ kaynağına bağlanmıyor. Daha katı bir ortam isteyenler programı ağ kodu olmadan da derleyebiliyor.
Güven tarafında da somut veriler var. Fransa Ulusal Siber Güvenlik Ajansı ANSSI, KeePassXC 2.7.9'un Windows 10 sürümüne birinci seviye güvenlik sertifikası (CSPN) kapsamında güvenlik vizesi verdi. Proje sayfasına göre vize 17 Kasım 2025 tarihli ve 17 Kasım 2028'e kadar geçerli. Bunun öncesinde, Ocak 2023'te bağımsız güvenlik danışmanı Zaur Molotnikov 2.7.4 sürümünün kaynak kodunu inceledi. Proje, eklenti desteğini de bilinçli olarak reddediyor: bakımı yapılmayan üçüncü taraf eklentilerin parola yöneticisi için risk olduğunu savunuyor.
Sınırları
- Ana parolanın kurtarması yok. Sıfırlama bağlantısı gönderecek bir şirket yok. Ana parolayı, anahtar dosyasını ya da YubiKey sırrını kaybederseniz kasanıza erişimi kalıcı olarak kaybedersiniz. Anahtar dosyasının da bir yedeği olmalı ve dosya hiç değişmemeli.
- Resmî mobil uygulama yok. SSS, Android için KeePassDX ve KeePass2Android'i, iOS için Strongbox ve KeePassium'u öneriyor. Bunlar aynı .kdbx dosyasını açabilen ama KeePassXC ekibinden bağımsız, ayrı projeler; güvenlik ve gizlilik politikalarını ayrıca incelemek gerekiyor.
- Yerleşik bulut eşitleme yok. Proje bunu tercih olarak açıklıyor: dosyayı Nextcloud, Syncthing, Dropbox gibi bir klasöre koyup eşitlemeyi o hizmete bırakıyorsunuz. Aynı dosyayı iki cihazda aynı anda düzenlerseniz çakışma çıkabilir; KeePassXC'nin veritabanı birleştirme özelliği (Database > Merge From Database) bu durumda işe yarıyor. Anahtar dosyası kullanıyorsanız onu kasa dosyasıyla aynı bulut klasörüne koymayın.
- Linux'ta Wayland kısıtı. Kararlı sürümde Auto-Type yalnızca X11 oturumlarında çalışıyor; Wayland desteği 2.8 betasıyla geliyor. Flatpak ya da Snap ile kurulmuş tarayıcılar da Ubuntu'nun Firefox Snap'i dışında genellikle eklentiyle konuşamıyor.
- TOTP'yi aynı kasada tutmak riskli. SSS'nin kendisi uyarıyor: parola ile iki adımlı doğrulama sırrını aynı dosyada saklarsanız 2FA'nın sağladığı ek korumanın büyük kısmı gidiyor. Kodlar için ayrı bir kasa ya da telefonda Aegis gibi ayrı bir uygulama daha doğru.
- Cihaz güvenliği belirleyici. Bilgisayarınızda tuş kaydedici ya da zararlı yazılım varsa hiçbir parola yöneticisi tek başına sizi korumaz. İşletim sistemi güncellemeleri ve disk şifrelemesi temel önlem olmaya devam ediyor.
- YubiKey uyumu. KeePassXC'nin meydan okuma-yanıt uygulaması KeePass 2'deki KeeChallenge eklentisiyle uyumlu değil; iki uygulama arasında YubiKey korumalı kasa paylaşılamıyor.
Adım adım kurulum
- Yalnızca resmî indirme sayfasını kullanın. Windows 10/11'de yükleyici, taşınabilir ZIP, Microsoft Store ya da
winget install -e --id KeePassXCTeam.KeePassXCseçenekleri var; uygulama Microsoft Visual C++ çalışma kitaplığını istiyor. macOS'tabrew install --cask keepassxc, Linux'ta ise proje Flathub paketini öneriyor:flatpak install --user flathub org.keepassxc.KeePassXC. Dağıtım depoları da paketi sunuyor. - Kurulum dosyasını doğrudan indirdiyseniz sayfadaki SHA-256 özeti ya da PGP imzasıyla doğrulayın.
- Uygulamada yeni bir veritabanı oluşturun (Create new database). Şifreleme ayarlarında KDBX 4 biçimini ve varsayılan değerleri koruyun; kılavuz da yalnızca çözme süresi kaydırıcısıyla oynamayı öneriyor.
- Uzun, tahmin edilemez bir ana parola belirleyin; birkaç rastgele kelimeden oluşan bir dizi hem güçlü hem akılda kalıcı olabilir. İsterseniz Database > Database Security bölümünden anahtar dosyası ya da YubiKey ekleyin.
- Eski parolalarınızı tarayıcıdan veya başka bir yöneticiden CSV ya da desteklenen biçimle içe aktarın. İşlem bitince açık metin CSV dosyasını güvenli biçimde silin.
- Uygulama ayarlarında Browser Integration bölümünü açın, kullandığınız tarayıcıyı işaretleyin ve resmî KeePassXC-Browser eklentisini kurup bağlantıyı onaylayın.
- .kdbx dosyasının düzenli bir yedeğini telefon ve bilgisayar dışında, örneğin şifreli bir harici diskte tutun.
Türkiye'deki okur için ne anlama geliyor?
Türkiye'de e-Devlet, banka, e-posta ve sosyal medya hesapları çoğu zaman aynı ya da birbirine benzeyen parolalarla korunuyor. Bir alışveriş sitesindeki sızıntı, KVKK bildirimi yayımlanana kadar çoktan başka hesaplarda denenmiş olabiliyor. Her hesaba benzersiz parola vermek bu zincirleme riski kırmanın en ucuz yolu. KeePassXC bunu ücretsiz, reklamsız ve parolalarınızı yurt dışındaki bir şirketin bulutuna yüklemeden yapmanızı sağlıyor. Hangi hesapta hangi korumanın açılması gerektiğini e-Devlet, banka ve e-posta rehberimizde adım adım anlattık. Dijital haklar açısından mesele basit: parolalarınızın anahtarı sizde kalmalı. Bunun bedeli de belli: ana parolanızı unutmayın, yedeğinizi kendiniz alın.