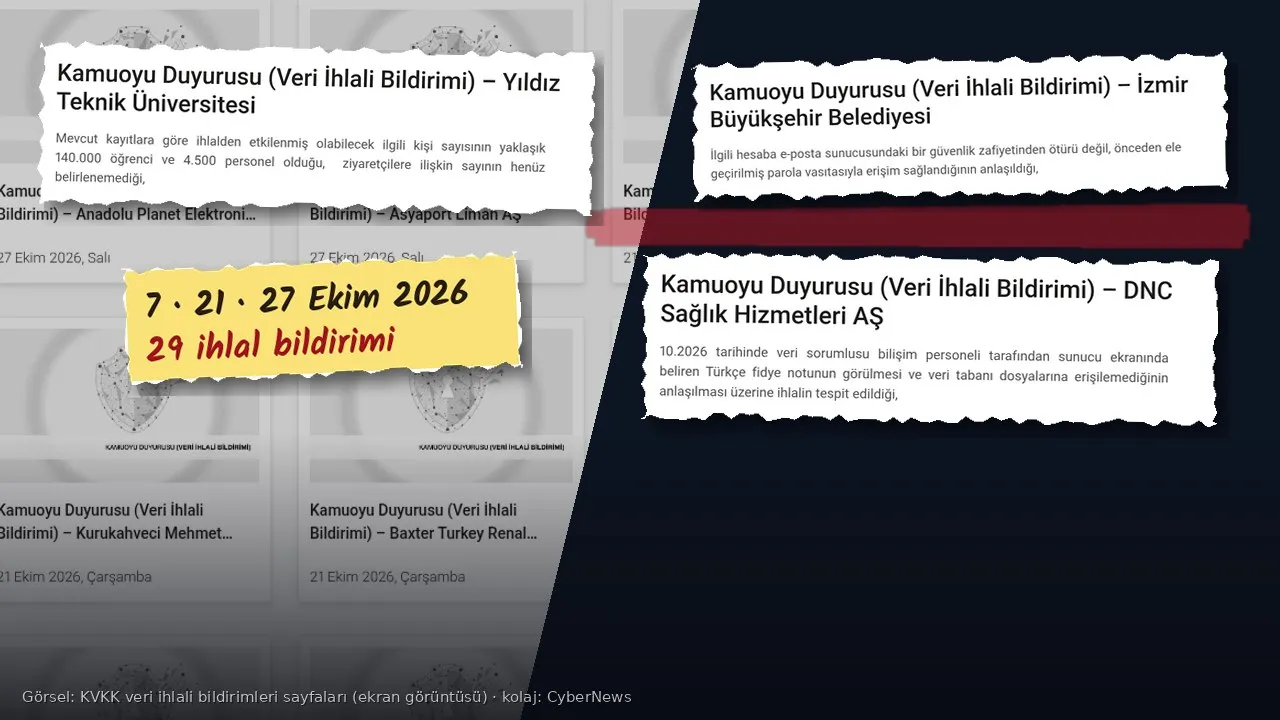
Bu sayfa, Ekim 2026 boyunca yayımlanan KVKK veri ihlali bildirimlerini tek yerde toplayan aylık dosyadır. Kişisel Verileri Koruma Kurulu Ekim’de üç ayrı günde (7, 21 ve 27 Ekim) toplam 29 veri ihlali bildirimini kamuoyuna duyurdu. Ay içinde ayrı haber olarak yayımladığımız Dermojet, Güllüoğlu, Mehmet Efendi, Asyaport ve Anadolu Planet yazıları bu sayfada birleştirildi; eski bağlantılar buraya yönlendiriliyor. Eylül ayının bildirimleri için Eylül 2026 dosyasına bakabilirsiniz. Son güncelleme: 2 Kasım 2026.
Kısaca
- 29 bildirim, 3 duyuru günü: 7 Ekim’de 17, 21 Ekim’de 10, 27 Ekim’de 2 bildirim yayımlandı. 27 Ekim’den 2 Kasım’a kadar KVKK listesine yeni bildirim eklenmedi.
- Kişi sayısı çoğunlukla bilinmiyor: Bildirimlerin yalnızca 8’inde etkilenen kişi sayısı var; bu sekiz rakamın toplamı yaklaşık 288,8 bin kayıt ediyor. 21 bildirimde sayı “henüz tespit edilemedi” ya da “tahmin edilemiyor”.
- Fidye yazılımı ayın ana teması: En az 14 bildirimde sistemler fidye yazılımıyla ya da dışarıdan erişimle şifrelendi.
- Tedarikçi zinciri yine belirleyici: En az 12 olay, şirketin kendi sistemlerinde değil, hizmet aldığı veri işleyen veya tedarikçide başladı.
- Kamu kurumları listede: Yıldız Teknik Üniversitesi, Ondokuz Mayıs Üniversitesi ve İzmir Büyükşehir Belediyesi bildirim yaptı.
Zaman çizelgesi
- 28 Eylül–3 Ekim: Bildirimlere konu olayların çoğu bu altı günde yaşandı ya da fark edildi. Procat şirketleri, GIG Sigorta’nın veri işleyeni ve Nesine ile atyarisi.com’un çağrı merkezi firması 30 Eylül’ü, YTÜ 1 Ekim’i, Ortadoğu Holding, Medikalyapı ve Gür Grup 3 Ekim’i bildirdi. KVKK bu olaylar arasında bir bağlantı kurmuyor; tarihlerin örtüşmesi tek başına ortak saldırgan anlamına gelmiyor.
- 7 Ekim: Kurul 17 bildirimi duyurdu. Bunların büyük kısmını 8 Ekim’de Eylül dosyasına eklediğimiz güncellemede ayrıntılı ele aldık.
- 21 Ekim: Bir belediye (İzmir Büyükşehir), bir devlet üniversitesi (OMÜ), bir okul vakfı, bir özel sağlık kuruluşu, bir otel zinciri ve üç gıda markası dahil 10 bildirim yayımlandı.
- 27 Ekim: Asyaport ve Anadolu Planet bildirimleriyle ay kapandı.
7 Ekim paketi: fidye yazılımı ve çağrı merkezleri
Yıldız Teknik Üniversitesi ayın en geniş kapsamlı bildirimini yaptı. Duyuruya göre üniversitenin sanallaştırma altyapısı ve üzerinde çalışan sunucular 1 Ekim’de fidye yazılımı saldırısından etkilendi; mevcut kayıtlara göre yaklaşık 140.000 öğrenci ve 4.500 personel etkilenmiş olabilir, ziyaretçi sayısı ve etkilenen veri türleri ise belirlenemedi. Sanallaştırma katmanına ulaşan bir saldırgan, tek hamlede çok sayıda sunucuyu kilitleyebiliyor; bu yüzden olay yalnızca üniversiteler için değil, sanal sunucu kullanan her kurum için uyarı niteliğinde.
Çağrı merkezleri ikinci büyük başlık. Nesine’nin şirketi D Elektronik ile atyarisi.com’u işleten 4 Race, hizmet aldıkları çağrı merkezi firmasının sistemlerinin şifrelendiğini bildirdi. Ses kayıtları, görüşmenin içeriğine göre doğum tarihi ve T.C. kimlik numarası gibi doğrulama bilgilerini, sınırlı sayıda görüşmede de engellilik beyanını içerebiliyor. GIG Sigorta ise IVR ve ses kaydı arşivi hizmeti aldığı veri işleyende bir günlük kaydın şifrelendiğini ve 161 çağrının ses kaydına erişilemediğini açıkladı. Aynı iletişim adresini (procat.com.tr) paylaşan dört şirket (PCT, PCX, Procat, Procatcx) aynı içerikli dört ayrı bildirimle, çalışan özlük dosyalarının (eski tip nüfus cüzdanı suretlerindeki veriler dahil), iş başvurusu CV’lerinin ve çağrı kayıtlarının etkilenmiş olabileceğini duyurdu.
Paketin geri kalanında, Monnalisa’da fidye yazılımı, Ortadoğu Holding, Medikalyapı ve Gür Grup’ta 3 Ekim’de dışarıdan erişimle şifreleme, barrelsandoil.com’u işleten Hüşyar Tekstil’de veri işleyendeki bir yazılım kütüphanesi açığı ve Dodo Pizza ile Türkiye’deki üç pizza işletmesinde kimlik, iletişim, konum ve finans verilerini kapsayan yetkisiz erişim var.
21 Ekim paketi: belediye, okul, hastane ve gıda markaları
İzmir Büyükşehir Belediyesi bildirimi, parola güvenliğinin neden önemli olduğunu gösteriyor. Duyuruya göre bir kurumsal e-posta hesabından olağan dışı hacimde e-posta gönderildiği 30 Eylül’de fark edildi; hesaba sunucudaki bir açık yüzünden değil, önceden ele geçirilmiş bir parolayla girildi. İki hesabın posta kutusu içeriği kurum dışına aktarıldı, gelen iletileri silen kural tanımlandı, toplu spam gönderildi ve imza alanına dolandırıcılık metni eklendi. Etkilenen veriler ad, soyad, e-posta adresi ve dahili telefon numarası; kişi sayısı belirlenemedi.
DNC Sağlık Hizmetleri, Ankara Çankaya’da hizmet veren özel bir sağlık kuruluşu. Bilişim personeli Ekim 2026’da (duyuruda gün belirtilmemiş) sunucu ekranında Türkçe bir fidye notu gördü. Şifrelenen sunucuda hastaların ve hasta yakınlarının T.C. kimlik numaraları, muayene, tahlil, tanı ve reçete kayıtları ile SGK ve özel sigorta provizyon kayıtları bulunuyordu. Enka Spor Eğitim ve Sosyal Yardım Vakfında da fidye yazılımı, öğretmen, öğrenci ve mezunlara ait pasaport kopyalarını etkiledi; etkilenenler arasında çocuklar da var.
Kurukahveci Mehmet Efendi, Güllüoğlu ve Dermojet aynı Kurul kararıyla (2026/2281) duyuruldu. Üçünde de saldırgan, mağaza altyapısını işleten veri işleyenin sunucusuna üçüncü taraf bir yazılım kütüphanesindeki açıktan girdi. Etkilenen veriler ad-soyad, telefon, e-posta, adres ve saklanan ya da hash’lenmiş şifreler. Sayılar: Güllüoğlu’nda 67.193, Dermojet’te 50.636 kişi; Mehmet Efendi’de en fazla 15.303 müşteri ile 18 yönetim paneli hesabı. Dermojet’te veri işleyen bildirimi 10 Eylül’de yapmış, KVKK duyurusu ise 21 Ekim’de geldi.
Aynı gün Ondokuz Mayıs Üniversitesi (USOM uyarısıyla fark edilen yazılım açığı, 109 kişi), Choice Hotels (Haziran’daki sosyal mühendislik saldırısı, 9.550 müşteri), Baxter Turkey Renal (4 Ağustos’ta başlayıp 6 Ekim’de fark edilen sesli oltalama) ve MW Phokaia Beach & Resort’u işleten Akropol Turizm (kurumsal e-posta hesapları, inceleme sürüyor) bildirimleri de yayımlandı.
27 Ekim paketi: tedarikçi üzerinden gelen iki olay
Asyaport Liman AŞ’de saldırganlar, bir tedarikçinin “Servis Destek Masası” uygulamasındaki açıkla kimlik doğrulamayı atlattı, birden fazla hesabın şifresini değiştirdi ve şirket belgelerine ulaştı. Olay 12 Ekim’de başladı, 19 Ekim’de fark edildi; ilk tespitte 855 kişinin adı, e-posta adresi ve telefon numarası etkilendi. elevti.com’u işleten Anadolu Planet’te ise e-ticaret altyapı sağlayıcısındaki olay 592 müşteri ile 4 yönetim paneli kullanıcısının adres ve hash’lenmiş şifre bilgilerini etkiledi.
Shorts özeti:
Ekim 2026’nın tam listesi
Aşağıdaki liste, KVKK’nın “Veri İhlali Bildirimleri” sayfasında Ekim 2026 tarihli olarak yer alan 29 duyurunun tamamıdır. Her satırda yayın günü, Kurul karar numarası, kısa özet ve birincil kaynak bağlantısı var.
- 7 Ekim — PCT Yazılım Danışmanlık Telekomünikasyon Pazarlama Ticaret AŞ (Karar 2026/2204): fidye yazılımı (30 Eylül); özlük dosyaları, CV’ler, çağrı kayıtları; sayı belirsiz. KVKK duyurusu
- 7 Ekim — PCX Operasyon Yazılım ve Danışmanlık Hizmetleri AŞ (Karar 2026/2205): aynı saldırı, aynı veri türleri; sayı belirsiz. KVKK duyurusu
- 7 Ekim — Procat Teknoloji Danışmanlık Hizmetleri AŞ (Karar 2026/2206): aynı saldırı, aynı veri türleri; sayı belirsiz. KVKK duyurusu
- 7 Ekim — Procatcx Operasyon Yazılım ve Danışmanlık Hizmetleri AŞ (Karar 2026/2207): aynı saldırı, aynı veri türleri; sayı belirsiz. KVKK duyurusu
- 7 Ekim — GIG Sigorta AŞ (Karar 2026/2195): IVR/ses kaydı hizmeti veren veri işleyene saldırı; 161 çağrı kaydına erişilemiyor. KVKK duyurusu
- 7 Ekim — Monnalisa Bebek Giyim San. ve Tic. AŞ (Karar 2026/2210): fidye yazılımı (28–29 Eylül); kişi sayısı ve veri türü bildirilmedi. KVKK duyurusu
- 7 Ekim — Yıldız Teknik Üniversitesi (Karar 2026/2203): sanallaştırma altyapısına fidye yazılımı (1 Ekim); yaklaşık 140.000 öğrenci ve 4.500 personel. KVKK duyurusu
- 7 Ekim — D Elektronik Şans Oyunları ve Yayıncılık AŞ (Nesine) (Karar 2026/2212): çağrı merkezi veri işleyeninde şifreleme; ses ve çağrı detay kayıtları. KVKK duyurusu
- 7 Ekim — 4 Race Teknoloji ve Yazılım AŞ (atyarisi.com) (Karar 2026/2211): aynı çağrı merkezi olayı; ses ve çağrı detay kayıtları. KVKK duyurusu
- 7 Ekim — Hüşyar Tekstil (barrelsandoil.com) (Karar 2026/2213): veri işleyende üçüncü taraf kütüphane açığı; saklanan şifreler, admin hesapları. KVKK duyurusu
- 7 Ekim — Ortadoğu Holding AŞ (Karar 2026/2216): dışarıdan erişim ve şifreleme (3 Ekim); sayı tahmin edilemiyor. KVKK duyurusu
- 7 Ekim — Medikalyapı Sağlık Yatırımları AŞ (Karar 2026/2215): dışarıdan erişim ve şifreleme (3 Ekim); sayı tahmin edilemiyor. KVKK duyurusu
- 7 Ekim — Gür Grup İnşaat San. ve Tic. AŞ (Karar 2026/2214): dışarıdan erişim ve şifreleme (3 Ekim); sayı tahmin edilemiyor. KVKK duyurusu
- 7 Ekim — Smart Delivery Pizza (Karar 2026/2200): veri işleyen sistemlerine yetkisiz erişim; kimlik, iletişim, konum, finans. KVKK duyurusu
- 7 Ekim — DDP Temizlik Pizza Gıda (Karar 2026/2197): veri işleyen sistemlerine yetkisiz erişim; aynı veri türleri. KVKK duyurusu
- 7 Ekim — Deniz Pizza Restoranları (Karar 2026/2198): veri işleyen sistemlerine yetkisiz erişim; aynı veri türleri. KVKK duyurusu
- 7 Ekim — Dodo Brands International FZCO (Dodo Pizza) (Karar 2026/2199): sistemlere yetkisiz erişim (28 Eylül); aynı veri türleri. KVKK duyurusu
- 21 Ekim — Ondokuz Mayıs Üniversitesi (Karar 2026/2290): yazılım açığı; USOM bildirimiyle tespit; 109 kişi. KVKK duyurusu
- 21 Ekim — Akropol Turizm (MW Phokaia Beach & Resort) (Karar 2026/2285): bilgi işlem altyapısı ve kurumsal e-posta; inceleme sürüyor. KVKK duyurusu
- 21 Ekim — Choice Hotels International, Inc. (Karar 2026/2288): sosyal mühendislik (5–6 Haziran); 9.550 müşteri. KVKK duyurusu
- 21 Ekim — İzmir Büyükşehir Belediyesi (Karar 2026/2271): önceden çalınmış parolayla e-posta hesaplarına erişim; sayı belirsiz. KVKK duyurusu
- 21 Ekim — Enka Spor Eğitim ve Sosyal Yardım Vakfı (Karar 2026/2284): fidye yazılımı; pasaport kopyaları, çocuklar dahil; sayı belirsiz. KVKK duyurusu
- 21 Ekim — DNC Sağlık Hizmetleri AŞ (Karar 2026/2282): fidye yazılımı; sağlık kayıtları ve TCKN; sayı belirsiz. KVKK duyurusu
- 21 Ekim — Baxter Turkey Renal Hizmetler AŞ (Karar 2026/2292): sesli oltalama; Salesforce ve dahili dizin dosyası; sayı belirsiz. KVKK duyurusu
- 21 Ekim — Kurukahveci Mehmet Efendi (Karar 2026/2281): veri işleyende kütüphane açığı; en fazla 15.303 müşteri ve 18 panel hesabı. KVKK duyurusu
- 21 Ekim — Güllüoğlu Gıda (karakoygulluoglu.com) (Karar 2026/2281): veri işleyende kütüphane açığı; 67.193 kişi. KVKK duyurusu
- 21 Ekim — Dermojet Sağlık Ürünleri (Karar 2026/2281): veri işleyende kütüphane açığı; 50.636 kişi. KVKK duyurusu
- 27 Ekim — Asyaport Liman AŞ (Karar 2026/2363): tedarikçinin destek masası uygulamasında açık; 855 kişi. KVKK duyurusu
- 27 Ekim — Anadolu Planet Elektronik (elevti.com) (Karar 2026/2353): e-ticaret altyapı sağlayıcısında olay; 592 müşteri ve 4 panel hesabı. KVKK duyurusu
Analiz: Ekim tablosu ne söylüyor?
Sayıların yokluğu bir bulgu. Sekiz bildirimdeki rakamların toplamı yaklaşık 288,8 bin; ama bu toplam benzersiz kişi sayısı değil, çünkü aynı kişi birden fazla markanın müşterisi olabilir. Daha önemlisi, 29 bildirimin 21’inde kişi sayısı yok. Fidye yazılımı vakalarında şirketler, verilerin şifrelenmiş olması nedeniyle neyin etkilendiğini bile belirleyemediklerini yazıyor. Yani gerçek etki, görünen rakamdan büyük olabilir.
Fidye yazılımı yedekleri de hedefliyor. YTÜ’den DNC Sağlık’a kadar şifreleme vakalarında asıl soru, kurumun temiz bir yedekten ne kadar sürede dönebildiği. Bu konuyu SafePay uyarısı yazımızda ve fidye yazılımına karşı yedekleme rehberimizde ayrıntılı anlattık.
Veri işleyen zinciri Eylül’deki dalganın devamı. Mehmet Efendi, Güllüoğlu, Dermojet, Hüşyar Tekstil ve Anadolu Planet bildirimlerindeki ifadeler, Eylül’de çok sayıda e-ticaret sitesini etkileyen altyapı sağlayıcısı olaylarıyla aynı kalıpta. Bu dalganın sorumluluk boyutunu e-ticaret altyapısı analizimizde ele aldık. Dermojet ve Anadolu Planet’te veri işleyenin bildirimi ile KVKK duyurusu arasında altı ila yedi hafta var.
İnsan hedefli saldırılar sürüyor. İzmir Büyükşehir’de çalınmış parola, Choice Hotels’te sosyal mühendislik, Baxter’da sesli oltalama. Bu üç olayda teknik bir açıktan çok, bir çalışanın hesabı kapı oldu.
Türkiye okuru için ne anlama geliyor?
Listede günlük hayatın parçası olan markalar var: kahve, baklava, pizza, bahis ve at yarışı platformları, bir liman ve bir belediye. Bu yüzden bildirimdeki şirketten alışveriş yaptıysanız, bir çağrı merkezini aradıysanız ya da üniversitede öğrenci veya personelseniz, adınıza gelecek SMS, e-posta ve telefon aramalarına bir süre daha dikkatli bakmanız gerekiyor. Sızan ad, telefon ve sipariş bilgisi, inandırıcı dolandırıcılık mesajları için yeterli olabiliyor.
Ne yapmalı?
- Listedeki sitelerde kullandığınız şifreyi değiştirin; aynı şifreyi başka yerde de kullanıyorsanız oradakini de değiştirin. Şifre yöneticisi ve iki adımlı doğrulama rehberimiz adım adım anlatıyor.
- Kargo, iade, kampanya ya da “hesabınız askıya alındı” diye gelen mesajlardaki bağlantılara tıklamayın. Oltalama rehberimiz ve SMS olta mesajları rehberimiz işaretleri sıralıyor.
- Çağrı merkezi kayıtları etkilenen şirketlerin müşterisiyseniz, telefonda sizden T.C. kimlik numarası ya da tek kullanımlık kod isteyen aramalara bilgi vermeyin; şirketi kendi bildiğiniz numaradan arayın.
- Kart ekstrenizi ve e-Devlet’teki giriş geçmişinizi birkaç ay düzenli kontrol edin.
Haklarınız
6698 sayılı Kanun’un 11. maddesine göre, verinizin işlenip işlenmediğini öğrenme, hangi verinin etkilendiğini sorma, düzeltme ve silme isteme ve zarara uğradıysanız tazminat talep etme hakkınız var. Başvuruyu önce veri sorumlusuna yazılı olarak yaparsınız; şirket en geç 30 gün içinde yanıt vermek zorunda. Yanıt gelmez ya da yetersiz olursa KVKK’ya şikâyette bulunabilirsiniz. Ayrıntılar için KVKK haklarınız rehberimize bakın.
Etkilenip etkilenmediğimi nasıl anlarım?
KVKK duyuruları kişi bazında bilgi vermiyor. Şirketlerin çoğu, etkilenen kişilere ayrıca bildirim yapacağını ya da başvuru için iletişim adresi verdiğini belirtiyor: örneğin Mehmet Efendi için kvkk@mehmetefendi.com, Güllüoğlu için info@karakoygulluoglu.com, Asyaport için kvkk@asyaport.com, Nesine için kvkk@nesine.com. Yukarıdaki listede her şirketin birincil duyurusuna bağlantı verdik; iletişim bilgileri duyurunun sonunda yer alıyor. Kurumsal e-posta tarafındaki son Kurul yaklaşımı için ilke kararı haberimize de göz atabilirsiniz.