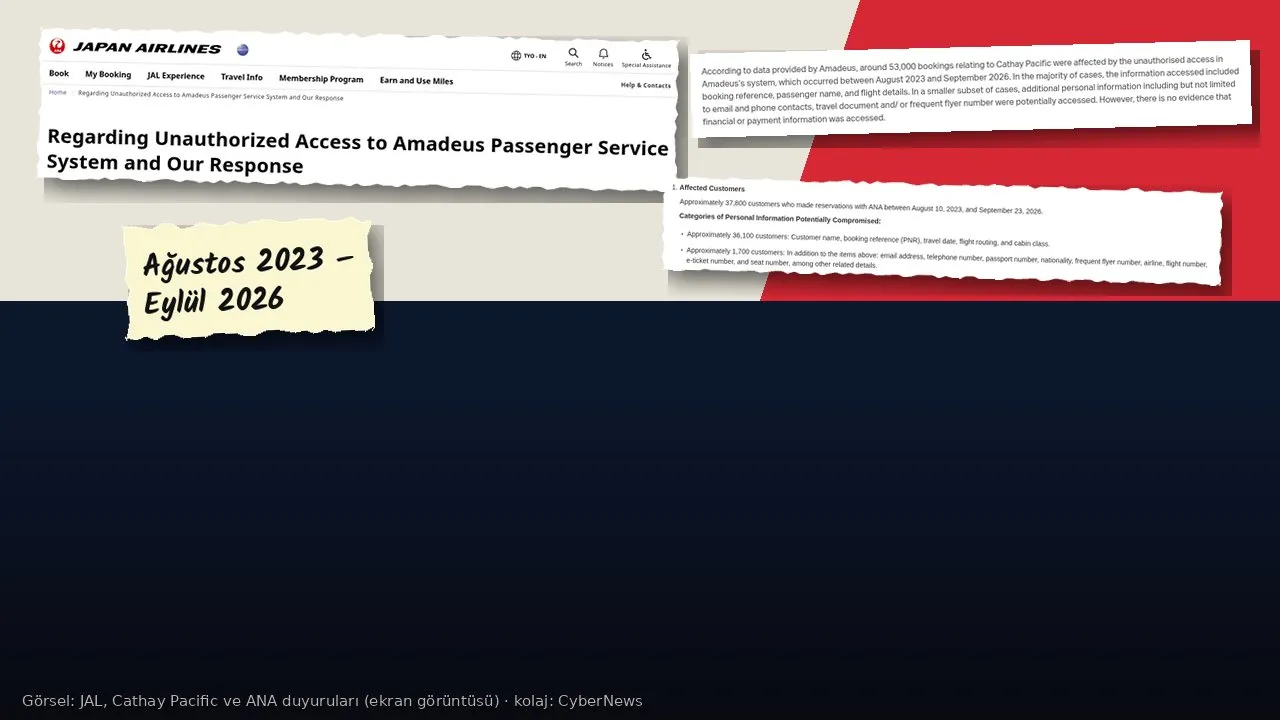
Dünyanın en büyük havacılık yazılımı sağlayıcılarından Amadeus’un sistemlerine yapılan yetkisiz erişim, her gün yeni bir havayolunu müşterilerine özür mektubu yazmak zorunda bırakıyor. Japan Airlines (JAL) yaklaşık 92 bin, All Nippon Airways (ANA) yaklaşık 37.800 müşterisinin, Cathay Pacific ise yaklaşık 53 bin rezervasyonun etkilendiğini açıkladı. Kore’den Korean Air ve Asiana, 1 Kasım’da da Malaysia Airlines listeye eklendi. Erişimin Ağustos 2023’ten Eylül 2026’ya kadar, yani üç yıla yakın sürdüğü belirtiliyor.
Amadeus ihlalini 30 saniyede izleyin:
Amadeus, İspanya merkezli bir teknoloji şirketi. Yüzlerce havayolunun rezervasyon, biletleme ve check-in işlemlerini yürüten “yolcu hizmet sistemi” (PSS) yazılımını sağlıyor; seyahat acenteleri ve oteller de aynı altyapıya bağlanıyor. Bu yüzden tek bir sağlayıcıda yaşanan açık, birbirinden bağımsız görünen onlarca havayolunun müşterisini aynı anda etkileyebiliyor.
Kim, ne zaman öğrendi?
İlk açıklama Kore’den geldi. The Asia Business Daily’nin aktardığına göre Amadeus, 20 Ekim gecesi Korean Air’e kişisel bilgi sızıntısı işaretleri bulunduğunu bildirdi. Korean Air ve Asiana 23 Ekim’de olayı kamuoyuyla paylaştı. Havayollarına göre erişim, Amadeus sistemindeki bir hesaba tanımlı oturum bilgileri kullanılarak gerçekleşti; iki şirket de kendi sistemlerinin doğrudan ihlal edildiğine dair iz bulunmadığını söyledi.
JAL, 23 Ekim’de Amadeus’tan bilgi aldığını ve 30 Ekim’de yayımladığı duyuruda dışarıdan erişim izlerinin 10 Ağustos 2023 ile 23 Eylül 2026 arasını kapsadığını açıkladı. Aynı gün ANA, ele geçirilen kimlik bilgilerinin iptal edildiğini ve izlemenin güçlendirildiğini duyurdu. Cathay Pacific ise 28 Ekim’de haberdar edildiğini, 29 Ekim’de ayrıntıları aldığını yazdı. Malaysia Airlines da Amadeus üzerinden işlenen bazı müşteri bilgilerinin etkilenmiş olabileceğini açıkladı.
Hangi bilgiler ele geçti?
Havayollarının açıklamaları büyük ölçüde aynı tabloyu çiziyor. Etkilenen kayıtların çoğunda rezervasyon kodu (PNR), yolcu adı, uçuş tarihi, güzergâh ve kabin sınıfı var. Daha küçük bir grupta ise çok daha hassas bilgiler bulunuyor:
- JAL: Yaklaşık 90 bin müşteride temel rezervasyon bilgileri; yaklaşık 2 bin müşteride bunlara ek olarak e-posta, telefon, pasaport numarası, uyruk, sık uçan yolcu numarası, bilet ve koltuk numarası.
- ANA: Yaklaşık 36.100 müşteride temel bilgiler; yaklaşık 1.700 müşteride e-posta, telefon, pasaport numarası, uyruk ve e-bilet numarası gibi ek bilgiler.
- Cathay Pacific: Yaklaşık 53 bin rezervasyon; bir kısmında e-posta, telefon, seyahat belgesi ve sık uçan yolcu numarası.
Tüm şirketler kredi kartı ve ödeme bilgilerine erişildiğine dair kanıt bulunmadığını, hesap parolalarının da etkilenmediğini vurguluyor. Amadeus’un, şu ana kadar verilerin kötüye kullanıldığına dair bir iz tespit etmediği de aktarılıyor. Ancak etkilenen toplam yolcu sayısı açıklanmış değil; Malaysia Airlines’ın aktardığına göre Amadeus bu soruya yanıt vermedi.
Ayrı bir açık daha vardı
Amadeus bu ay ilk kez gündemde değil. Alman teknoloji yayını heise online, 13 Ekim’de okurlarının uyarısıyla incelediği başka bir sorunu yazdı: Bir Spring Boot uygulamasının bellek dökümü (heap dump), kimlik doğrulama istemeyen bir adresten erişilebilir durumdaydı. heise’ye göre bu dökümde erişim bilgileri ve kimlik doğrulama jetonları, hatta küresel sisteme okuma-yazma erişimi sağlayan yönetici parolaları vardı. Görülebilen kayıtlarda ad, doğum tarihi, PNR, iletişim, kimlik ve pasaport bilgileri açık metin olarak duruyordu; incelenen kayıtların büyük bölümü Lufthansa ve Condor uçuşlarına aitti.
Amadeus, heise’ye 21 Eylül’de bir “seyahat rezervasyonları görüntüleme ortamını” etkileyen olası bir açıktan haberdar edildiğini, açığı kapattığını ve izlemeyi güçlendirdiğini söyledi. Bu açık ile havayollarının duyurduğu hesap kötüye kullanımının aynı olay olup olmadığı ise açıklanmadı; elimizdeki kaynaklar ikisini ayrı tutuyor. Ortak nokta şu: Her iki durumda da sorun, havayolunun kendi sistemi değil, verinin emanet edildiği üçüncü taraf sağlayıcı.
Türkiye’deki yolcular için ne anlama geliyor?
Şu ana kadar bir Türk havayolu ya da Türkiye’deki bir acente etkilendiğini açıklamadı. Ancak etkilenen şirketler Türkiye’den yolcuların da sıkça kullandığı markalar. Lufthansa ve Condor, Almanya ile Türkiye arasında yoğun sefer yapıyor; Uzak Doğu’ya giden pek çok yolcu da JAL, ANA, Korean Air, Asiana ya da Cathay Pacific biletiyle uçuyor. Son üç yılda bu şirketlerle uçtuysanız kaydınızın etkilenmiş olma ihtimali sıfır değil.
Asıl risk, ele geçen bilgilerin dolandırıcılık için kullanılması. Birçok havayolunun sitesinde rezervasyonu yönetmek için PNR ve soyadı yeterli. Saldırgan bu ikisini bildiğinde size uçuşunuzun gerçek ayrıntılarını içeren, son derece inandırıcı “uçuşunuz iptal oldu, iade için tıklayın” ya da “bagaj ücretinizi ödeyin” mesajları gönderebilir. JAL ve ANA da müşterilerini sahte e-posta, telefon, web sitesi ve sosyal medya reklamlarına karşı açıkça uyarıyor.
KVKK açısından da tablo tanıdık. Kişisel Verileri Koruma Kurulu’nun 27 Ekim’de duyurduğu Asyaport ihlalinde de sorun bir tedarikçinin uygulamasından çıkmıştı; ayrıntıları Asyaport ve elevti haberimizde aktarmıştık. Kanunun 12. maddesine göre veri sorumlusu, verinin hukuka aykırı yollarla başkalarının eline geçtiğini öğrendiğinde bunu ilgili kişilere ve Kurula bildirmek zorunda; Kurul bu bildirim için 72 saatlik süre öngörüyor. Yani Amadeus’u kullanan ve Türkiye’deki yolcuların verisini işleyen bir şirket etkilendiğini öğrenirse, sorumluluk “sağlayıcımız hacklendi” demekle bitmiyor.
Ne yapmalı?
- Bildirimleri izleyin: Havayolları etkilenen müşterilere rezervasyonda verilen e-posta adresinden yazıyor. Bildirim gelirse bağlantıya tıklamak yerine havayolunun sitesine kendiniz girin.
- Uçuş ayrıntısı içeren mesajlara güvenmeyin: PNR’nizi, güzergâhınızı ya da koltuk numaranızı bilen bir mesaj artık “gerçek” olduğunun kanıtı değil. Ödeme, kart bilgisi veya pasaport fotoğrafı isteyen her talebi resmî kanaldan doğrulayın.
- Sık uçan yolcu hesabınızı kontrol edin: Mil hesabınızda tanımadığınız hareket olup olmadığına bakın, parolanızı değiştirin ve varsa iki adımlı doğrulamayı açın.
- Pasaport bilgisi sızdıysa dikkatli olun: Pasaport numarası tek başına hesap ele geçirmeye yetmez ama kimlik doğrulama sorularında ve sahte belge girişimlerinde kullanılabilir. Şüpheli bir başvuru fark ederseniz ilgili kuruma bildirin.
- Haklarınızı kullanın: Verinizin etkilenip etkilenmediğini havayoluna sorabilirsiniz. KVKK kapsamındaki başvuru yolunu KVKK haklarınız rehberimizde anlattık.
Kurumlar için ders ise eski ama hâlâ geçerli: Tedarikçi hesapları, en az kendi kullanıcı hesaplarınız kadar sıkı denetlenmeli. Üç yıl boyunca fark edilmeden kullanılabilen bir hizmet hesabı, kimin hangi veriye eriştiğini izleyen kayıtların ve olağandışı erişim uyarılarının ne kadar önemli olduğunu gösteriyor.