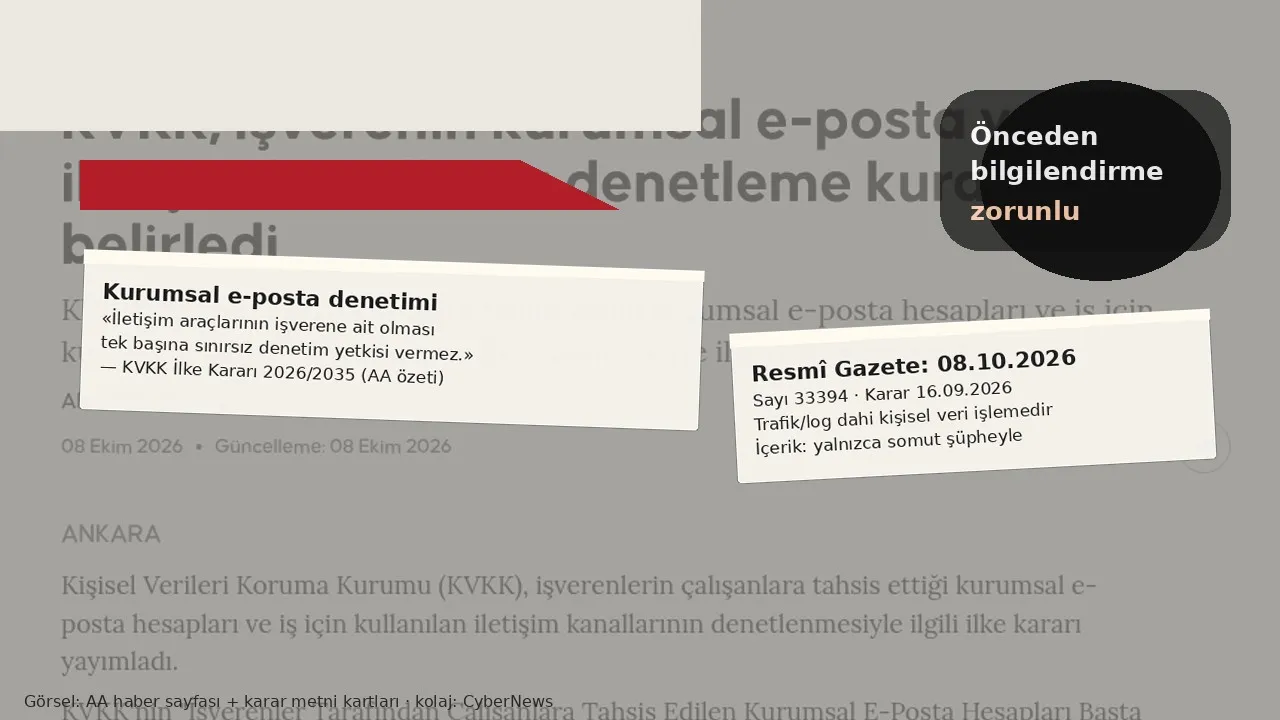
8 Ekim 2026 tarihli ve 33394 sayılı Resmî Gazete'de Kişisel Verileri Koruma Kurulu'nun 16 Eylül 2026 tarihli ve 2026/2035 sayılı İlke Kararı yayımlandı. Karar, işverenlerin çalışanlara tahsis ettiği kurumsal e-posta hesapları başta olmak üzere işin yürütülmesi için kullanılan iletişim kanallarının denetlenmesinde uyulacak usul ve esasları belirliyor. Anadolu Ajansı aynı gün kararı kamuoyuna aktardı; Türkiye Belediyeler Birliği de Resmî Gazete bağlantısını duyurdu.
Kurulun tespiti sert: uygulamada iletişim kanalları izleniyor, yazışma içeriklerine erişiliyor, trafik/log inceleniyor, filtreleme veya rutin denetim yapılıyor ve elde edilen veriler disiplin ya da işten çıkarmada kullanılıyor — ama çalışanlar çoğu zaman yeterince açık ve somut bilgilendirilmiyor. Karar, 6698 sayılı Kanun'un 15/6 ve 22/1 (e)–(g) maddelerine dayanıyor; uyulmazsa 18. madde uyarınca idari işlem yolu açık.
Kapsam yalnızca e-posta değil
İlke kararı kurumsal e-posta ile sınırlı değil. Kurum içi mesajlaşma, kurumsal anlık iletişim hesapları, müşteri ilişkileri / talep yönetim sistemleri ve toplantı platformlarındaki sohbet ile kayıt alanları da somut olaya göre kapsama girebiliyor. Kişisel kullanıma da elverişli uygulamalarda hesabın işveren tarafından iş için tahsis edilip edilmediği, kişisel hesap üzerinden kullanılıp kullanılmadığı ve çalışanın makul mahremiyet beklentisi ayrıca değerlendirilecek.
Kurul, kurumsal e-posta hesabını “iletişim aracından öte” bir veri kaynağı sayıyor: mesleki ve zaman zaman kişisel ilişki ağı, çalışma örüntüsü ve yazışma içerikleri. Denetim, işverenin yönetim hakkı ile Anayasa'nın 20. ve 22. maddelerindeki kişisel veri ve haberleşme hakları arasında denge gerektiren bir kişisel veri işleme faaliyeti.
Temel çizgiler
- Trafik/log da işlemedir. İçeriğe bakmadan yalnızca log işlemek bile Kanun'un genel ilkelerine, işleme şartlarına, aydınlatmaya ve veri güvenliğine tabidir.
- Mülkiyet sınırsız yetki vermez. Araç işverene ait olsa veya işyerinde bulunsa bile mutlak denetim hakkı doğmaz. Anayasa Mahkemesi ve AİHM içtihadına atıfla bilgilendirme, meşru amaç, ölçülülük ve daha az müdahaleci yolların önceliği aranır.
- İş / özel amaç ayrımı. Özel kullanım yasak, sınırlı veya serbest olabilir; kurallar açık duyurulmalı. Sürekli ve aralıksız gözetim ölçülü sayılmıyor.
- Teknik erişim ≠ hukuki erişim. Cihaz veya ağ üzerindeki teknik yetki, çalışanın kişisel e-posta, kişisel mesajlaşma veya sosyal medya kutusuna serbest giriş hakkı vermez.
- Genel bildirim yetmez. “Kurumsal e-posta denetlenebilir” cümlesi ne önceden bilgilendirme ne aydınlatma sayılır. Amaç, kapsam, trafik mi içerik mi, içeriğe hangi hallerde erişileceği, saklama süresi ve ilgili kişi hakları somut yazılmalı.
- Açık rıza kural olarak öncelikli dayanak değil. İş ilişkisindeki güç dengesizliği nedeniyle denetim çoğu zaman Kanun'un 5/2 (ç), (e), (f) bentlerine dayanabilir; bu da sınırsız yetki demek değildir.
- Kademelilik. İçeriğe erişim, trafik denetiminin yetersiz kaldığı ve zorunlu olduğu istisnai hallerde; somut şüphe ve iddiayla sınırlı. Gizli izleme ve her işlemi kaydeden araçlar hukuka aykırı.
- İşten ayrılma süresiz erişim vermez. Hesap kapatılmalı; yönlendirme ve arşiv sınırlı, süreli ve kayıtlı olmalı; dayanağı biten veriler imha edilmeli.
Türkiye'de ne değişiyor?
Bu karar, “şirket cihazı / şirket maili, her şey bizim” alışkanlığına doğrudan sınır çiziyor. Özellikle DLP, e-keşif, SIEM ve “sürekli izleme” ürünleri satan veya kullanan kurumlar politika metinlerini güncellemek zorunda. KVKK'nın Eylül 2026'daki ihlal bildirim dalgası ve avukat yapay zekâ rehberiyle birlikte okunduğunda tablo tamamlanıyor: veri sorumlusu hem dış sızıntıda hem iç denetimde ölçülü olmak zorunda.
Kamu kurumları ve belediyeler için de aynı çerçeve geçerli. TBB'nin kararı duyurması, yerel yönetimlerin envanter ve aydınlatma metinlerini gözden geçirmesi gerektiğinin işareti. Yazılım ve güvenlik ekipleri için pratik sonuç: denetim aracını açmadan önce yazılı politika, kademeli prosedür ve erişim yetkisi listesi hazır olmalı.
Önerilen adımlar (kararın özetinden):
- Tüm iş iletişim kanallarının envanteri; hangi yöntemle denetlendiği.
- Yazılı kullanım politikası: özel amaç serbest / sınırlı / yasak.
- Aydınlatma metninin somutlaştırılması; açık rızaya dayanan denetimlerin gözden geçirilmesi.
- Kademeli denetim prosedürü: trafik → içerik eşiği, karar mercii, belgeleme.
- Gizli izleme ve aralıksız gözetimin sonlandırılması.
- Erişim yetkisi, erişim kaydı, gizlilik taahhüdü, saklama süresi.
- İşten ayrılma: hesap kapatma, süreli yönlendirme, imha.
Dijital haklar bağlamı
Karar, işyerinde mahremiyeti “lüks” değil Anayasa ve Kanun meselesi olarak konumlandırıyor. Üçüncü kişilerin (yazışma muhataplarının) verileri ve özel nitelikli kişisel veri riski de içerik denetiminde ayrıca gözetilmeli. Bu, yalnızca İK değil; güvenlik operasyon merkezinin (SOC) e-posta inceleme alışkanlıklarını da etkiliyor.
Özet: KVKK İlke Kararı 2026/2035, 8 Ekim'de Resmî Gazete'de yayımlandı. Kurumsal e-posta ve iş iletişim kanallarında denetim ölçülü, önceden bildirilmiş ve kademeli olmak zorunda; mülkiyet sınırsız yetki vermiyor. Türkiye'deki veri sorumluları politika ve aydınlatma metinlerini bu çerçeveye çekmeli.
Güvenlik ürünleri ve hukuki sınır
Birçok kurum DLP, e-keşif ve “kullanıcı davranışı analitiği” araçlarını güvenlik gerekçesiyle açıyor. İlke kararının dili, bu araçların teknik olarak yapabildiği her şeyi hukuken de yapabileceği varsayımını kırıyor. İçerik tarama varsayılan açık bırakılıyorsa, somut şüphe ve kademelilik testi yazılı prosedürde görünmeli. Aksi halde güvenlik yatırımı, KVKK idari para cezası riskine dönüşür. Aynı şekilde, işten ayrılan çalışanın posta kutusunu “şirket malı” diye süresiz paylaşıma açmak da kararla çelişir.
Avukatlar ve İK birimleri için karar, aydınlatma metni şablonlarını güncelleme çağrısı. “Denetlenebilir” genel cümlesi artık savunma değil. Trafik mi içerik mi, hangi olayda, kim erişir, ne kadar saklanır — bunların somut yazılması gerekiyor. Açık rızayı “işe giriş formunda tek kutucuk” diye toplamak da öncelikli dayanak sayılmıyor; bağımlılık ilişkisi rızanın özgürlüğünü zayıflatıyor.
Uluslararası bağlamda AİHM’in işyeri izleme içtihadı yıllardır benzer ölçülülük dilini kullanıyordu; KVKK bu dili Türkiye’ye ilke kararı olarak indirdi. AB’de Chat Control ve işyeri izleme tartışmaları ayrı hatlar; ama çalışan mahremiyeti ile çocuk koruma / kurumsal güvenlik gerekçelerinin birbirine karıştırılmaması gerektiği ortak tema. Türkiye’de bir sonraki adım, kararın idari para cezası ve kurul incelemesiyle nasıl somutlaşacağını izlemek. Veri sorumluları bekleyip görmek yerine envanter ve politika güncellemesini şimdiden yapmalı; çünkü karar Resmî Gazete’de yayımlandığı andan itibaren uyulması gereken çerçeveyi kuruyor.