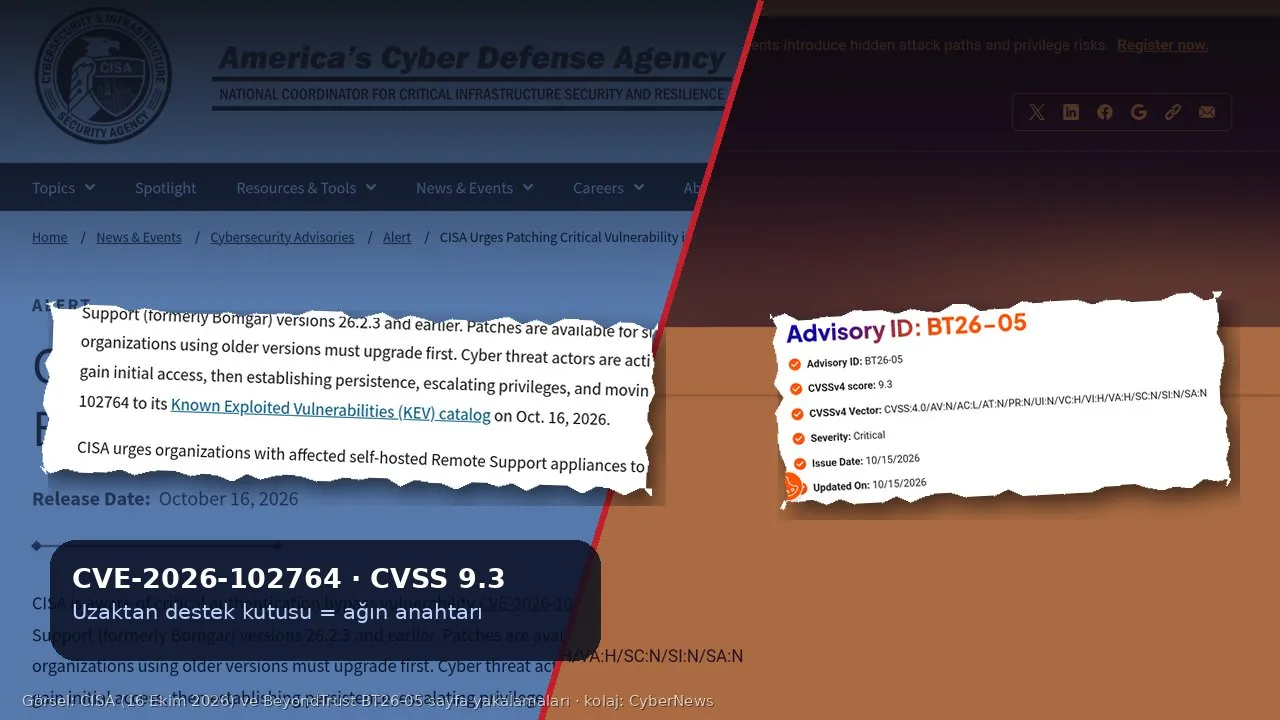
Kurumların BT ekiplerinin kullanıcı bilgisayarlarına uzaktan bağlanmak için kullandığı BeyondTrust Remote Support (eski adıyla Bomgar) ürününde kritik bir açık aktif olarak istismar ediliyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), 16 Ekim 2026’da CVE-2026-102764 numaralı açığı Bilinen İstismar Edilmiş Açıklar (KEV) kataloğuna ekledi ve kendi sunucusunda bu ürünü çalıştıran kurumları yamayı derhal uygulamaya çağırdı.
Bu haftanın analizinde açığın kendisinden çok daha büyük bir soruya bakıyoruz: uzaktan destek araçları neden saldırganların en sevdiği hedef hâline geldi ve bu araçları kullanan bir kurum, bugün hangi adımları atmalı?
Açık ne, kimleri etkiliyor?
BeyondTrust’ın 15 Ekim tarihli BT26-05 güvenlik bülteni açığı “dahili bir mesajlaşma bileşeninde hatalı köken doğrulaması” olarak tanımlıyor. Bileşen, aldığı mesajların nereden geldiğini yeterince kontrol etmiyor; uygun koşullarda bu durum, uzaktaki bir saldırganın cihaz üzerinde dosya işlemleri yapmasına imkân veriyor. Açığın CVSS v4 puanı 9,3, önem derecesi “kritik”.
Kanada Siber Güvenlik Merkezi’nin 16 Ekim tarihli uyarısı riski daha açık anlatıyor: istismar için ne kimlik bilgisi ne de kullanıcı etkileşimi gerekiyor; saldırgan keyfi dosya yükleyebiliyor ve bu da cihazın tamamen ele geçirilmesine yol açabiliyor. CISA’ya göre saldırganlar açığı ilk erişim için kullanıyor, ardından kalıcılık kuruyor, yetki yükseltiyor ve ağ içinde yanal hareket ediyor.
Etkilenen sürümler 26.2.3 ve öncesi. BeyondTrust’ın barındırdığı bulut (SaaS) müşterilerine yama 9 Ekim itibarıyla uygulanmış durumda; yani risk esas olarak kendi sunucusunda veya sanal cihazında Remote Support çalıştıran kurumlarda. 24.3.1 ile 26.2.3 arasındaki sürümler BT26-05-RS yamasını doğrudan alabiliyor; daha eski sürümdekiler önce yükseltme yapmak zorunda. İngiltere Ulusal Sağlık Servisi’nin (NHS) siber uyarısı, BeyondTrust’ın Privileged Remote Access ürününün de etkilenebileceğini bildirdiğini not ediyor.
Neden uzaktan destek araçları?
Uzaktan destek kutusu, tanımı gereği ağın her köşesine erişebilen bir cihaz. Yardım masası çalışanlarının kullanıcı bilgisayarlarına, sunuculara ve bazen üretim sistemlerine bağlanmasını sağlıyor; bunun için de çoğu zaman ayrıcalıklı kimlik bilgilerini saklıyor ve oturumlara “enjekte” ediyor. Bu cihazı ele geçiren saldırgan, tek hamlede kurumun anahtar destesine ulaşıyor.
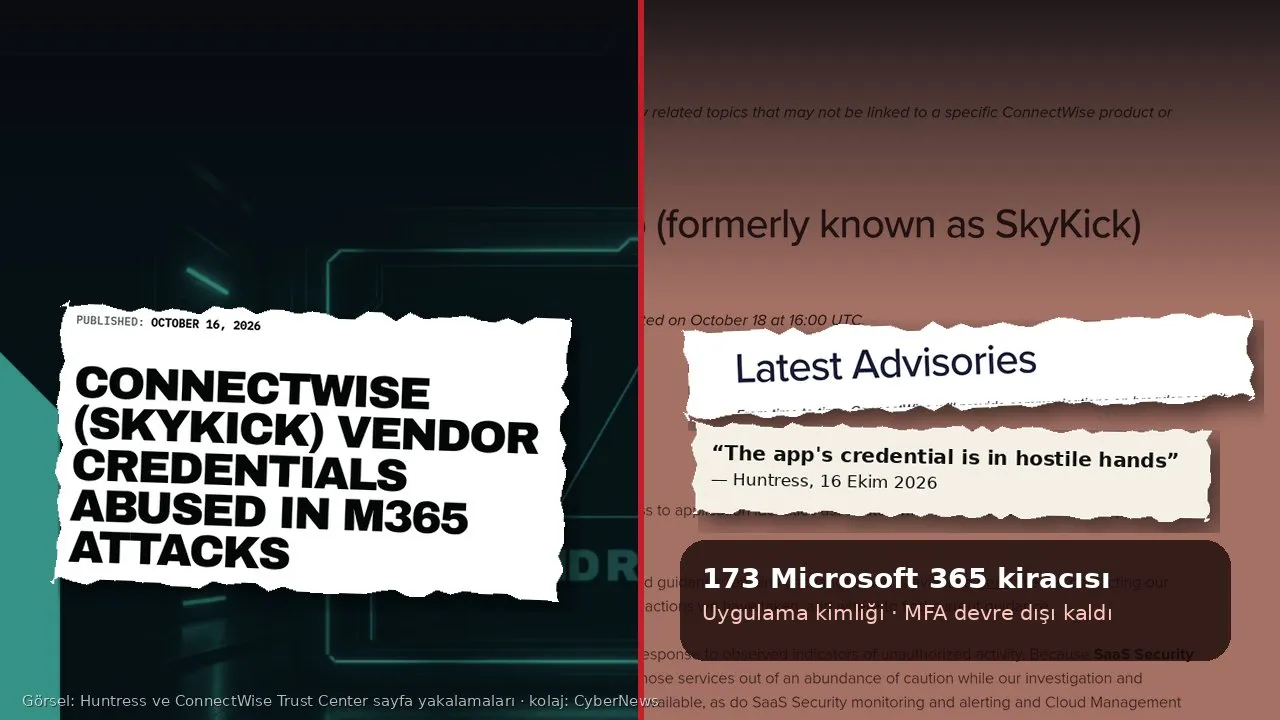
Bu ilk değil. Aralık 2024’te BeyondTrust’ın Remote Support SaaS altyapısındaki bir API anahtarının çalınması, ABD Hazine Bakanlığı’ndaki bazı iş istasyonlarına erişimle sonuçlanmış ve bakanlık olayı Çin bağlantılı bir aktöre atfetmişti. Bu yıl da aynı tablo tekrarlanıyor: CyberNews’in 14 Ekim’de aktardığı Ivanti Connect Secure sıfır gün açığı uzaktan erişim VPN’lerini hedef alıyordu. Bugün yayımladığımız ConnectWise/SkyKick olayı ise farklı bir yoldan aynı sonuca varıyor: kurumun “güvendiği” bir yönetim aracı, saldırganın içeri giriş kapısı oluyor.
Ortak nokta şu: güvenlik ve yönetim araçları, korudukları sistemlerden daha geniş yetkiyle çalışıyor ama çoğu zaman daha az izleniyor. İnternete açık bir yönetim arayüzü, yıllardır değiştirilmeyen bir servis anahtarı ya da otomatik güncellemesi kapalı bir cihaz, saldırgan için en kısa yol.
Türkiye açısından
Türkiye’de bankalar, telekom operatörleri, belediyeler, hastaneler ve çağrı merkezi hizmeti veren şirketler, kullanıcı desteği için ticari uzaktan erişim yazılımlarını yaygın biçimde kullanıyor. Bu kurumların önemli bir bölümü düzenleyici gereklilikler nedeniyle yazılımı bulutta değil kendi veri merkezinde barındırmayı tercih ediyor. Bu tercih genelde “veri yurt içinde kalsın” kaygısından doğuyor; ama yama sorumluluğunu da tamamen kuruma bırakıyor. BeyondTrust açığında SaaS müşterileri bir hafta önce korunurken, kendi sunucusunu işleten kurumların risk altında kalması bunun tipik bir örneği.
Uzaktan destek oturumları sırasında ekran görüntüleri, dosya transferleri ve oturum kayıtları da tutuluyor. Bu kayıtlar müşteri kimlik bilgilerini, sağlık verilerini veya finansal bilgileri içerebilir. Cihazın ele geçirilmesi, KVKK’nın 12. maddesi kapsamında veri ihlali bildirimi gerektirebilecek bir olay. Güvenlik ekiplerinin USOM bildirimlerini ve üretici bültenlerini takip etmesi bu yüzden yalnızca teknik değil, hukuki bir zorunluluk.
Bugün atılması gereken adımlar
CISA, BeyondTrust ve Kanada Siber Güvenlik Merkezi’nin önerilerinden derlenen kontrol listesi:
- Envanter çıkarın. Kurumda BeyondTrust Remote Support veya Privileged Remote Access olup olmadığını, varsa SaaS mı yoksa kendi sunucunuzda mı çalıştığını belirleyin. Unutulmuş test kurulumlarını da sayın.
- Sürümü doğrulayın ve yamalayın. 26.2.3 veya öncesiyse BT26-05-RS yamasını uygulayın. 24.3.1’den eskiyse önce desteklenen bir sürüme yükseltin. Uygun yerlerde otomatik güncellemeyi açın.
- Erişimi daraltın. Cihazın internete açık yüzünü yalnızca kullanıcı desteği için gereken servislerle sınırlayın; yönetim arayüzüne yalnızca güvenilir ağlardan erişilsin.
- Kayıtları güvenceye alın. Cihazın syslog ve oturum olaylarını hemen SIEM’e yönlendirin; web uygulama güvenlik duvarı, ters vekil sunucu ve çevre güvenlik duvarı kayıtlarını açığın açık kaldığı dönem için toplayın.
- Ele geçirilme izlerini arayın. Tanımadığınız ayrıcalıklı ya da yönetici oturumları, bilinmeyen betik dosyaları, kayıtlarda veya kayıt aktarımında açıklanamayan boşluklar ve yetkisiz hesap, izin ya da oturum politikası değişiklikleri CISA’nın saydığı başlıca göstergeler.
- Şüphe varsa izole edin ve yeniden kurun. CISA, şüpheli cihazı ağdan ayırmayı, adli inceleme için sanal cihazın anlık görüntüsünü veya fiziksel cihazın imajını almayı, ardından cihazı bilinen temiz bir durumdan yeniden kurup yamalamayı öneriyor.
- Tüm kimlik bilgilerini döndürün. Cihazın sakladığı veya oturumlara enjekte ettiği her parolayı ve anahtarı değiştirin, aktif destek oturumlarını iptal edin, ayrıcalıklı hesaplardaki yeni MFA kayıtlarını gözden geçirin.
Daha geniş ders
Uzaktan destek, yedekleme ve VPN gibi araçlar artık sıradan yazılım değil, kurumun en hassas altyapısı. Bu araçlar için ayrı bir risk sınıfı tanımlamak gerekiyor: yönetim arayüzleri internete kapalı olmalı, servis hesapları en az yetki ilkesiyle çalışmalı, saklanan kimlik bilgileri bir kasada tutulup düzenli döndürülmeli ve cihazların kendi kayıtları bağımsız bir sistemde izlenmeli.
Bir de maliyet meselesi var. Bu tür saldırıların bedelini çoğu zaman yazılımı satan şirket değil, verisi sızan çalışanlar, hastalar ve müşteriler ödüyor. Üreticilerin güvenli varsayılan ayarlarla ürün göndermesi, kurumların da yama ve izleme için yeterli personel ve bütçe ayırması bu yüzden bir tercih değil, sorumluluk. Kendi sunucusunda uzaktan destek çalıştıran her kurum için bu hafta yapılacak ilk iş belli: sürümü kontrol etmek ve yamayı uygulamak.