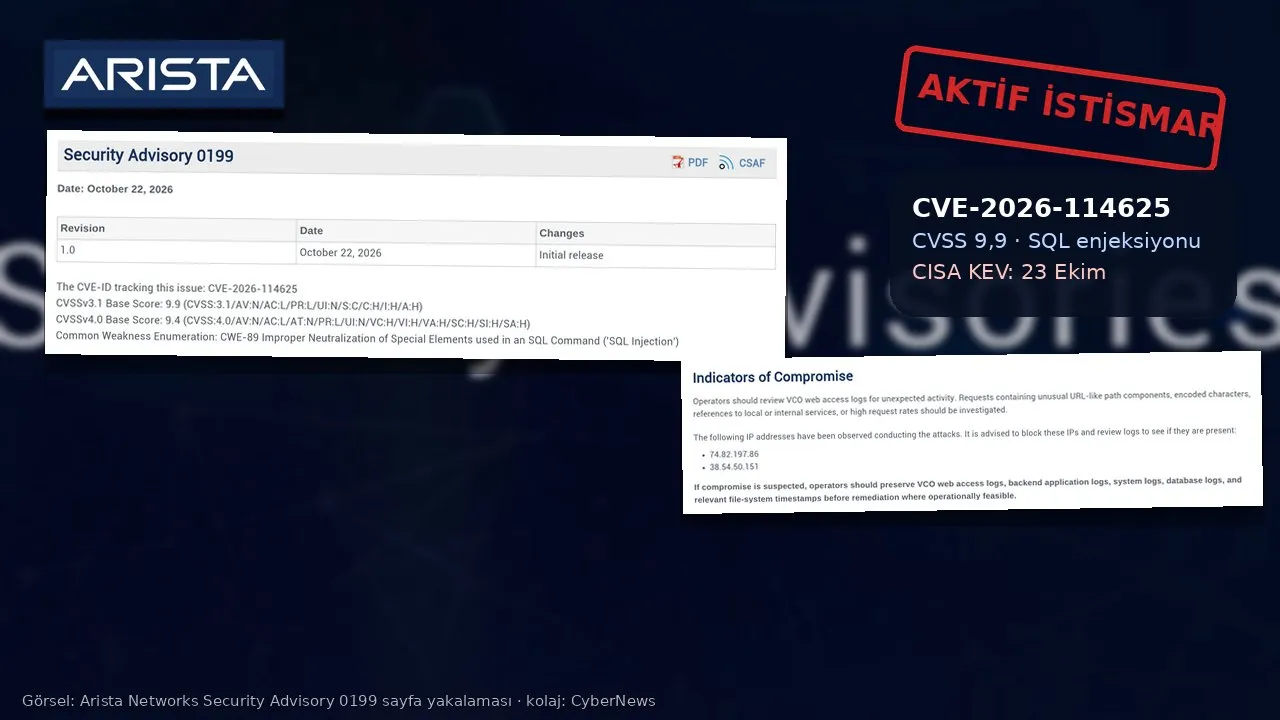
Şube, mağaza ve fabrika ağlarını tek merkezden yöneten VeloCloud SD-WAN sistemlerinde, saldırganların şimdiden kullandığı kritik bir açık kapatıldı. Arista Networks’ün 22 Ekim 2026 tarihli 0199 numaralı güvenlik bildirimine göre, kurum içinde barındırılan VeloCloud Orchestrator (VCO) kurulumlarında oturum açabilen herhangi bir kullanıcı, en düşük yetkili salt okunur hesap bile olsa, kendini yerel “süper kullanıcı operatör” gibi gösterip yalnızca iç kullanım için tasarlanmış işlevlere ulaşabiliyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), açığı bir gün sonra, 23 Ekim’de aktif olarak istismar edilen açıklar kataloğuna (KEV) ekledi.
CVE-2026-114625 koduyla izlenen açık, CVSS 3.1 ölçeğinde 10 üzerinden 9,9, yeni CVSS 4.0 ölçeğinde ise 9,4 puanla “kritik” sınıfında. Arista açığı bir SQL enjeksiyonu (CWE-89) olarak sınıflandırıyor ve başarılı bir saldırının orkestratörün kendisinin ve yönettiği verilerin gizliliğini, bütünlüğünü ve erişilebilirliğini tehlikeye atabileceğini belirtiyor. Bildirime göre açığı Arista kendisi tespit etti ve açık şu anda aktif olarak istismar ediliyor.
Orkestratör neden bu kadar kritik?
SD-WAN, bir kurumun dağınık şubelerini internet, mobil hat ve kiralık devreler üzerinden tek bir sanal ağda birleştiren teknoloji. VeloCloud Orchestrator bu yapının yönetim beyni: Hangi şubenin hangi hattan konuşacağı, güvenlik politikaları, cihaz yapılandırmaları ve kullanıcı hesapları buradan yönetiliyor. VeloCloud markası önce VMware, ardından Broadcom çatısı altındaydı; Arista’nın bildiriminde ürün “eski adıyla Broadcom VeloCloud Orchestrator” olarak geçiyor.
Yönetim panelini ele geçiren bir saldırgan teoride yüzlerce şubenin ağ ayarlarına uzanabilir, trafiği yönlendirebilir ya da kalıcı bir arka kapı yerleştirebilir. Arista’nın açıklaması bu riski hafife almıyor: Bildirime göre VCO varsayılan olarak erişime açık ve açığı önleyecek bir yapılandırma seçeneği yok. Saldırı için VCO web arayüzüne ağ erişimi ve geçerli bir oturum yeterli; gereken en düşük rol, kiracılara tanımlanan en alt hazır rol olan “Enterprise Read Only”.
Hangi sürümler etkileniyor?
- Etkilenenler: Kurum içi (on-prem) VCO’nun 5.2.3.18 öncesi 5.2.x, 6.1.3.10 öncesi 6.1.x ve 6.4.2.12 öncesi 6.4.x sürümleri.
- Düzeltilmiş sürümler: 5.2.3.18, 6.1.3.10 ve 6.4.2.12 ile bu dallardaki sonraki sürümler.
- Bulut sürümler: Barındırılan (hosted) ve özel (dedicated) VCO örnekleri de etkilenmişti, ancak Arista bunları kendisi yamaladı.
- Kapsam dışı: Arista, EOS tabanlı ağ ürünleri başta olmak üzere geniş bir ürün listesinin etkilenmediğini belirtiyor. Destek süresi dolmuş VCO sürümleri ise değerlendirilmedi; bu sürümleri kullananların yükseltme seçenekleri için teknik destekle görüşmesi isteniyor.
Dört ayda üçüncü sıfır gün
SecurityWeek’in 23 Ekim tarihli haberine göre bu, VeloCloud Orchestrator’da son dört ayda saldırılarda kullanılan üçüncü sıfır gün açığı: Temmuzda CVE-2026-16812, eylülde CVE-2026-93952 ve şimdi CVE-2026-114625. BleepingComputer da Arista’nın yeni düzeltmesini 22 Ekim’de aktif istismar uyarısıyla duyurdu. Aynı ürün ailesinde arka arkaya gelen istismarlar, saldırganların bu yönetim panellerini ısrarla hedeflediğini ve tek bir yamayla rahatlamanın yetmediğini gösteriyor.
CISA, KEV kataloğuna eklediği açıklar için ABD federal sivil kurumlarına kapatma süresi tanıyor; bu açık için son tarih 26 Ekim 2026, yani yalnızca üç gün. Bu süre yalnızca ABD federal kurumlarını bağlıyor, ancak riskin aciliyeti hakkında iyi bir ölçü.
Türkiye’deki kurumlar için ne anlama geliyor?
SD-WAN Türkiye’de de yaygın bir altyapı. Örneğin Türk Telekom, Aralık 2024’te Petrol Ofisi Grubu’nun 81 ildeki yaklaşık 2 bin 700 akaryakıt istasyonunu kapsayan SD-WAN projesini duyurmuştu; açıklamada kullanılan teknolojinin markası belirtilmiyor ve bu projenin VeloCloud ile bir ilgisi olduğuna dair bir bilgi yok. Örnek, şube ağlarının ne kadar büyük ve merkezi yönetime ne kadar bağımlı hâle geldiğini göstermesi açısından önemli. VeloCloud ürünleri de Türkiye’de sistem entegratörleri aracılığıyla satılıyor; örneğin APRO Bilgi Teknolojileri, VMware SD-WAN (VeloCloud) çözümlerini kendi sayfasında tanıtıyor.
Bu nedenle bankacılık, perakende, lojistik, sağlık ve kamu gibi çok şubeli yapılarda kurum içi VeloCloud Orchestrator kullanan BT ekiplerinin önce envanter çıkarması gerekiyor: Hangi orkestratör, hangi sürümde, internetten erişilebilir mi? Yönetim panelinin yalnızca güvenilen yönetim ağlarından erişilebilir olması, bu tür açıkların etkisini ciddi ölçüde daraltıyor.
Bir ihlal bulgusu ortaya çıkar ve şube ağlarından geçen müşteri ya da çalışan verileri etkilenirse, 6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 12. maddesi ve Kurul’un ihlal bildirimi kararı uyarınca veri sorumlusunun durumu öğrenmesinden itibaren 72 saat içinde Kurul’a bildirim yapması gerekiyor. Ulusal Siber Olaylara Müdahale Merkezi (USOM) ile temas kurmak da müdahaleyi hızlandırabilir.
Yamanın bedelini kim ödüyor?
Ağ yönetimi sistemlerinde art arda çıkan kritik açıklar, kapalı kaynaklı ve tek merkezden yönetilen ticari altyapının yükünü kimin taşıdığı sorusunu da gündeme getiriyor. Satıcı açığı kapatıp bildirim yayımlıyor; ama mesai dışı bakım pencereleri, acil yükseltmeler, log incelemeleri ve olası bir ihlalin hukuki sorumluluğu çoğu zaman sayısı azaltılmış BT ekiplerinin ve yükleniciler aracılığıyla çalışan teknisyenlerin omzuna biniyor. Bir ihlalde verisi açığa çıkan müşteriler ve çalışanlar ise bu zincirde hiç söz hakkı olmayan taraf. Güvenlik yalnızca satıcının yama takvimine bırakılmamalı; yeterli personel, bakım bütçesi ve şeffaf ihlal bildirimi de aynı denklemin parçası.
Ne yapılmalı?
- Hemen yükseltin: Kurum içi VCO’yu 5.2.3.18, 6.1.3.10 veya 6.4.2.12 ya da sonraki sürümlere taşıyın.
- Erişimi daraltın: VCO web arayüzünü yalnızca güvenilen yönetim ağlarına açın.
- Kayıtları koruyun ve inceleyin: Arista, şüphe varsa yamadan önce web erişim, uygulama, sistem ve veri tabanı kayıtlarının ve dosya zaman damgalarının saklanmasını istiyor. Alışılmadık URL bileşenleri, kodlanmış karakterler, iç servislere göndermeler ve yüksek istek hızları incelenmeli.
- Bilinen saldırgan adreslerini engelleyin: Arista, saldırılarda 74.82.197.86 ve 38.54.50.151 adreslerinin görüldüğünü bildiriyor; bu adresleri engelleyin ve kayıtlarda arayın.
- Arka kapı arayın: VCO sunucusundan beklenmeyen dış bağlantıları, arka kapı süreçlerini ve web kabuklarını izleyin; yönetici hesaplarındaki son değişiklikleri gözden geçirin.
Aynı gün KEV kataloğuna giren bir başka açık olan Nextcloud/Collabora CODE sorunu için de “Nextcloud ofis eklentisindeki açık saldırı altında” haberimize bakabilirsiniz. İki örnek de aynı dersi veriyor: İnternete açık yönetim ve iş birliği araçları, yama yayımlandığı anda saldırganların hedef listesine giriyor.