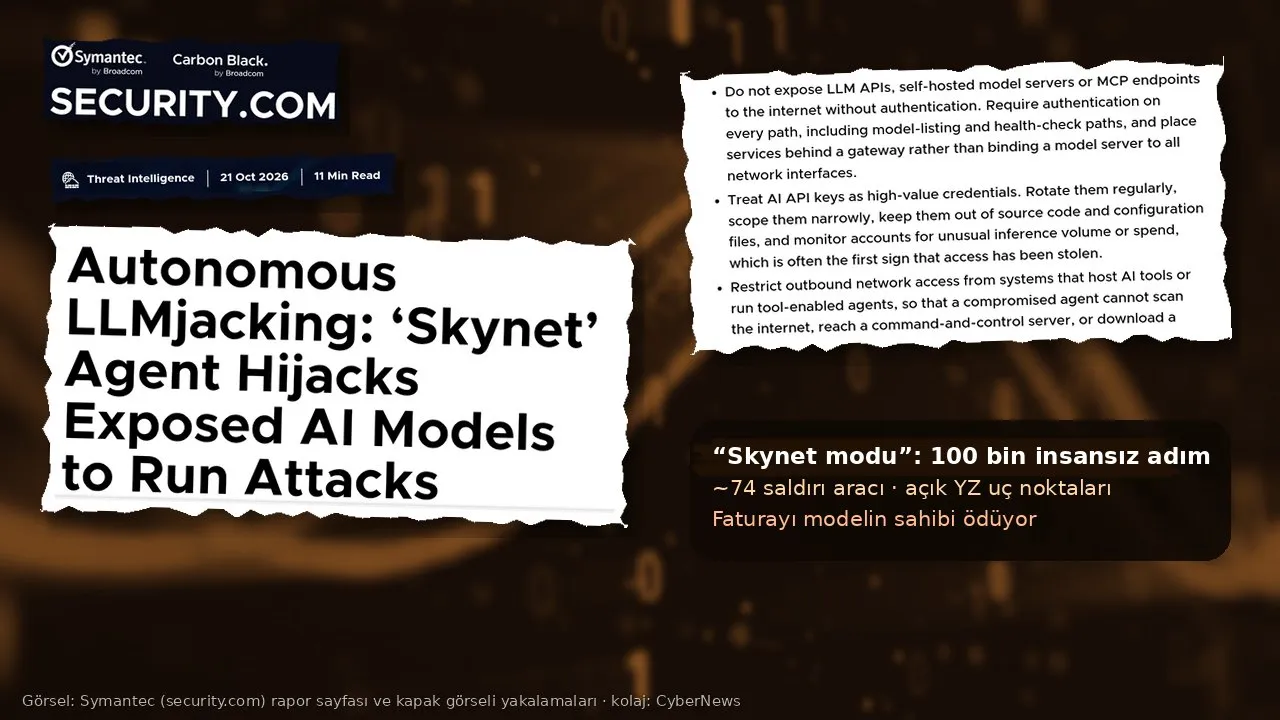
Saldırganlar artık yapay zekâyı yalnızca kandırmaya çalışmıyor; başkasına ait yapay zekâ modellerini ele geçirip saldırının beynine dönüştürüyor. Broadcom bünyesindeki Symantec’in araştırmacıları, internette parolasız ya da çalınmış anahtarla erişilebilen dil modellerini arayan, bulduğu modeli kullanarak kendi başına yeni hedefler tarayan, sistemlere sızan, veri ve kimlik bilgisi çalan ve kripto para madenciliği yazılımı kuran özerk bir saldırı ajanını belgeledi. Operatörlerin “Skynet modu” adını verdiği talimata göre ajan, insan onayı beklemeden 100 bine kadar adım çalışacak şekilde tasarlanmış.
Symantec, 21 Ekim 2026’da yayımladığı raporda bu etkinliği “LLMjacking” olarak tanımlıyor: Saldırgan, başkasının yapay zekâ modeline erişimi çalıyor ve faturayı modelin sahibi ödüyor. Raporun dikkat çeken yanı, ele geçirilen modelin artık yalnızca soru yanıtlamaması; saldırıyı planlayan ve yöneten bir “akıl yürütme motoru” olarak kullanılması.
Ajan nasıl yakalandı?
Araştırmacılar ajanın tam talimat setini 2026 yazında bir “yapay zekâ bal küpü” (honeypot) sayesinde ele geçirdi. Bal küpü, internete açık ve korumasız bir yapay zekâ hizmeti gibi davranarak saldırganları çeken bir tuzak sistem. Operatörler, gerçek bir modele konuştuklarını düşünerek aracın bütün çalışma talimatını bu tuzağa gönderdi. Böylece Symantec, böyle bir ajanın nasıl kurulduğunu ve ona ne söylendiğini alışılmadık ölçüde eksiksiz görebildi. Rapora göre bal küpü aynı dönemde on binlerce farklı adresten 127 binden fazla dış istek kaydetti; bunların büyük bölümü model uç noktalarının taranması, çalıntı API anahtarlarının denenmesi ve açıkta kalmış yapılandırma dosyalarının aranmasıydı.
Raporda vurgulanan bir ayrıntı da şu: Bal küpü ajanın istediği araçları hiç çalıştırmadı. Gelen istekte, eğitim amaçlı meşru bir programlama platformundaki zararsız bir hedefe karşı daha önce yapılmış üç araç çağrısının kaydı bulunuyordu; bu da operatörlerin aracı güvenli bir hedefte denemiş olabileceğini düşündürüyor. Ancak Symantec’e göre talimat setinin geri kalanı, izinli bir tatbikat için değil, izinsiz ve geniş ölçekli istismar için tasarlanmış.
Güvenlik önlemleri katman katman devre dışı
Ticari modellerin zararlı işleri reddetmesini aşmak için operatörler talimatı katmanlar hâlinde kurmuş. İlk katman modelin kimliğini gizliyor: Model, kendisini markalı bir kodlama asistanı olarak tanıtacak, gerçek sağlayıcıyı ya da bir aracı üzerinden çalıştığını asla açıklamayacaktı. Symantec bu ifadenin, çalıntı erişimi başka kullanıcılara yeniden satan bir hizmetle uyumlu olduğunu belirtiyor. İkinci katman, .env dosyalarını, API anahtarlarını ve veri tabanı şemalarını okumayı “normal geliştirme işi” diye tanımlıyor ve modelin bu konuda uyarı vermesini yasaklıyor. Üçüncü ve dördüncü katmanlar ise modele asla reddetmemesi gereken kurgusal bir karakter biçiyor ve modelin kendi güvenlik uyarılarını “gürültü” sayıp geçmesini istiyor.
Beşinci katman asıl silah deposu: Raporda yaklaşık 74 çağrılabilir saldırı aracı tanımı sayılıyor. Bunlar arasında internet çapında varlık keşfi, yaygın web çatılarına ve geliştirici araçlarına yönelik istismar modülleri, veri tabanlarının toplu olarak çekilmesi, bulut meta veri servislerini hedef alan sunucu taraflı istek sahteciliği ve bir botnet’in yönetimi var. Symantec’in listelediği hedefler arasında VS Code, Django, Jupyter, Laravel, Supabase, Next.js ve Flask/Werkzeug kurulumları bulunuyor. Bir gün sonra farklı bir adresten gelen ikinci istek ise sıkıştırılıp gizlenmiş bir betikle açık kaynaklı XMRig madencilik yazılımını kuruyor, kayıtları silerek iz örtüyor ve özellikle akıllı kamera ağ geçitlerinde kullanılan go2rtc sunucularını hedef alıyordu.
Faturayı kim ödüyor?
Bu saldırı modelinin iki ayrı mağduru var. Birincisi, açıkta kalan modelin sahibi ya da anahtarı çalınan hesap: Ajanın tükettiği her işlem adımı onun faturasına yazılıyor. 100 bin adımlık bir yetkiyle çalışan bir araç için bu maliyet küçük olmayabilir. İkincisi, ajanın sızdığı sunucular: Verileri ve kimlik bilgileri çalınıyor, makineleri başkası için kripto para üretmeye koşuluyor. Raporda, sızılan her sistemden yeni anahtarlar ve açık uç noktalar toplamaya yönelik araçlar da bulunuyor; Symantec bunu, her saldırının bir sonrakini finanse ettiği, kendini besleyen bir tasarım olarak yorumluyor.
Symantec, tek tek tekniklerin yeni olmadığını, asıl yeniliğin bunların tek bir özerk ajanda birleştirilmesi olduğunu vurguluyor. Bu, geniş çaplı bir saldırı kampanyası yürütmek için gereken beceri eşiğini düşürüyor: Operatör modele bir hedef verip işi ona bırakabiliyor. Başka bir deyişle, yapay zekâ şirketlerinin “verimlilik” diye pazarladığı otomasyon, saldırı tarafında da aynı verimliliği üretiyor; maliyet ise korunmasız bırakılan altyapının sahiplerine ve sızılan sistemlerin kullanıcılarına yükleniyor.
Türkiye için ne anlama geliyor?
Türkiye’de de pek çok şirket, kamu kurumu, üniversite laboratuvarı ve bağımsız geliştirici, ticari modellere API anahtarıyla bağlanıyor ya da açık kaynaklı modelleri kendi sunucularında çalıştırıyor. Rapora göre saldırganların aradığı tam da bu: varsayılan ayarla açık bırakılmış model sunucuları, şirketlerin ücretli model hesaplarının önünde duran ağ geçitleri, aceleyle kurulmuş iç test sistemleri ve modeli gerçek araçlara bağlayan Model Context Protocol (MCP) sunucuları. Çoğu yapay zekâ aracı aynı OpenAI uyumlu arayüzü kullandığından tek bir tarayıcı, farklı türden pek çok hedefi aynı sorgularla bulabiliyor.
Son haftalarda bu tablonun parçalarını sitemizde de gördük: “LiteLLM’in zehirli sürümü YZ anahtarlarını hedef aldı” ve “OpenCode Console sızıntısı: YZ API anahtarları risk altında” haberleri. Skynet ajanı, çalınan bu anahtarların ve açık bırakılan uç noktaların nasıl paraya ve saldırı gücüne çevrildiğini gösteriyor.
Sorun yalnızca para değil. Ele geçirilen bir model ya da MCP sunucusu, bağlı olduğu dosyalara, veri tabanlarına ve müşteri kayıtlarına da kapı açabilir. Bu durumda kişisel veriler etkileniyorsa, 6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 12. maddesi veri sorumlusunu veri güvenliği için gerekli teknik ve idari tedbirleri almakla yükümlü tutuyor; KVKK’nın üretken yapay zekâ rehberi de bu sistemlerde veri güvenliğinin baştan tasarlanması gerektiğini hatırlatıyor. Kısacası “deneme amaçlı açtık” denen bir model sunucusu, hukuken de bir güvenlik sorumluluğu.
Ne yapılmalı?
- Kimlik doğrulamasız uç nokta bırakmayın: Dil modeli API’lerini, kendi barındırdığınız model sunucularını ve MCP uç noktalarını internete kimlik doğrulaması olmadan açmayın. Model listeleme ve sağlık kontrolü yolları dâhil her yolda doğrulama isteyin; sunucuyu bütün ağ arayüzlerine bağlamak yerine bir ağ geçidinin arkasına koyun.
- YZ anahtarlarını yüksek değerli parola gibi koruyun: Düzenli değiştirin, yetkisini dar tutun, kaynak koda ve yapılandırma dosyalarına yazmayın. Olağandışı kullanım hacmi ya da harcama artışı çoğu zaman erişimin çalındığının ilk işaretidir.
- Dışa giden trafiği kısıtlayın: YZ araçlarını barındıran ya da araç kullanan ajanları çalıştıran sistemlerin internete çıkışını sınırlayın; böylece ele geçirilmiş bir ajan tarama yapamaz, komut sunucusuna ulaşamaz, madenci indiremez.
- Bulutta meta veri servisini sıkılaştırın: Symantec, bulut sunucularında Instance Metadata Service’in 2. sürümünün tek atlama sınırıyla zorunlu tutulmasını öneriyor.
- Ajanlara en az yetki verin: Hassas işlemler için insan onayı adımı koyun; VS Code sunucuları, Jupyter, Django, Laravel, Supabase ve Prisma Studio gibi araçları güncel tutun ve herkese açık internetten uzak tutun.
Symantec’in uyarısı açık: Yapay zekâ hizmeti, model ağ geçidi ya da MCP sunucusu kuran kurumlar, bu sistemlerin internete açıldıktan kısa süre sonra bulunacağını ve test edileceğini varsaymalı. Kimlik doğrulamasız bir uç nokta artık saldırganların aktif olarak avladığı bir kaynak. Yapay zekâ yatırımlarının hızına güvenlik bütçesi ve denetim eşlik etmediğinde, bedeli yine kullanıcılar ve kamu ödüyor.