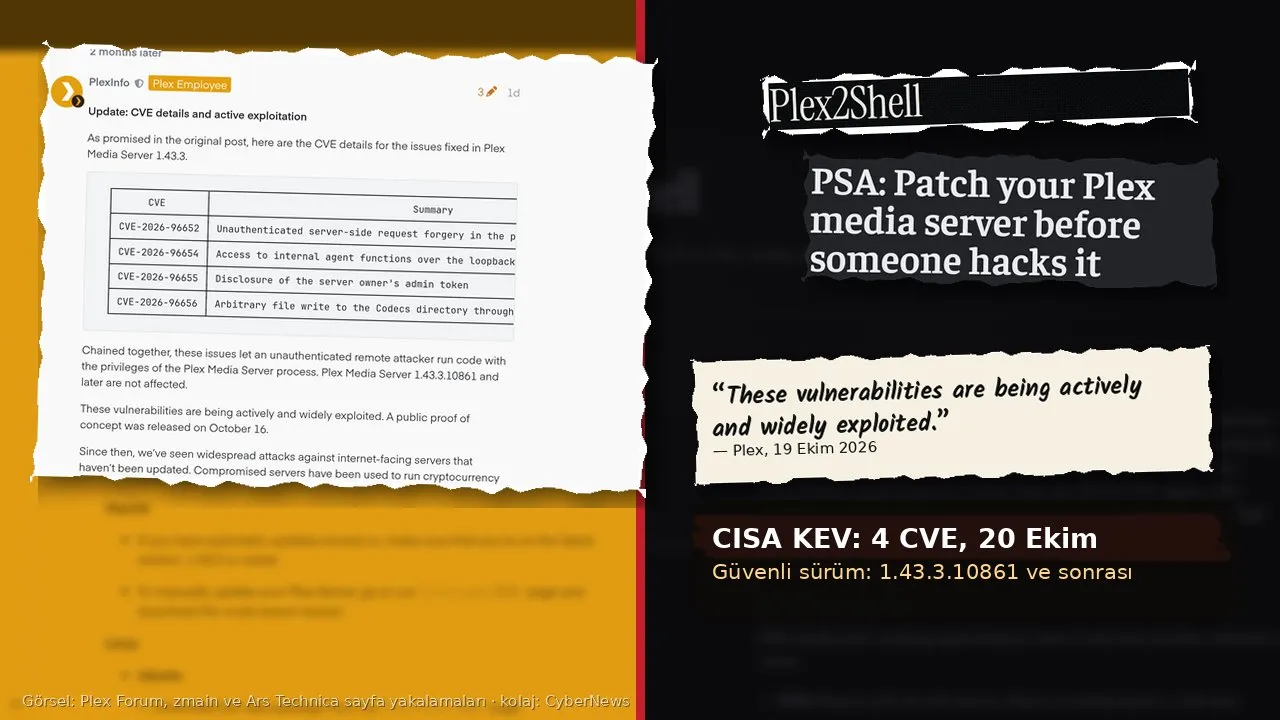
Evlerde ve küçük ofislerde film, dizi ve müzik arşivi yayınlamak için kullanılan Plex Media Server’daki dört açıklık, kod yayımlandıktan bir gün sonra saldırganların hedefine girdi. Plex 19 Ekim 2026’da yaptığı açıklamada açıkların “aktif ve yaygın biçimde istismar edildiğini” duyurdu. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) da 20 Ekim’de dört açığı birden, saldırılarda kullanıldığı bilinen açıklar kataloğuna (KEV) ekledi.
Araştırmacının “Plex2Shell” adını verdiği zincir, internete açık ve güncellenmemiş bir Plex sunucusunda, hiçbir geçerli kimlik bilgisi olmadan kod çalıştırmaya imkân veriyor. Ele geçirilen sunuculara şimdiye kadar kripto para madenciliği yazılımı ve başkalarının internet trafiğini kurbanın bağlantısı üzerinden geçiren proxy yazılımı yüklendi.
Bildirildi, yamandı, kod yayımlandı, saldırı başladı
Zaman çizelgesi, yama ile saldırı arasındaki yarışın nasıl işlediğini gösteriyor. Açıkları bulan ve “zmain” adıyla yazan araştırmacı 27 Temmuz 2026’da Plex’e bildirimde bulundu; Plex 4 Ağustos’ta açıkları doğruladı ve ödül ödedi. Şirket 1 Eylül’de forumunda Plex Media Server 1.43.3 sürümüyle “bir dizi güvenlik sorununu” giderdiğini duyurup kullanıcıları güncellemeye çağırdı. CVE numaraları 23 Eylül’de atandı: CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 ve CVE-2026-96656.
Araştırmacı 16 Ekim’de ayrıntılı teknik yazısını ve çalışan bir kavram kanıtı kodunu yayımladı. SecurityWeek’in aktardığına göre internete açık, savunmasız bir Plex tuzak sunucusu kuran başka bir araştırmacı, 17 Ekim sabahı ilk gerçek istismarı gördü. Saldırganlar yayımlanan kodu, belki küçük değişikliklerle kullanarak sunucuya XMRig tabanlı bir madencilik yazılımı, aynı gün içinde de “myawesomeproxy” adlı bir proxy programı yükledi. Araştırmacı, evlerde barındırılan Plex sunucularının saldırganlar için değerli olduğunu, çünkü ev IP adreslerinin kurumsal VPN ve e-posta sistemlerine erişimde daha az şüphe çektiğini söylüyor.
Zincir nasıl işliyor?
Plex’in açıklamasına göre dört açık şunlar: oynatıcı zaman çizelgesi uç noktasında kimlik doğrulamasız sunucu taraflı istek sahteciliği (SSRF), yerel geri döngü arayüzü üzerinden dahili eklenti işlevlerine erişim, sunucu sahibinin yönetici belirtecinin sızması ve dönüştürücü (transcoder) ayarları üzerinden Codecs klasörüne dosya yazılması. Kısaca sunucu, dışarıdan gelen bir isteği kendine yönelmiş gibi işlemeye kandırılıyor, “içeriden geldiği” için güvendiği bu istek sahibinin yetki belirtecini dışarı sızdırıyor ve saldırgan bu yetkiyle sunucunun kod klasörüne kendi dosyasını bırakıyor. Kod, Plex hizmetinin yetkileriyle çalışıyor. CyberNews, saldırının uygulanmasına yarayacak ayrıntılara yer vermiyor.
Araştırmacı açıkları bulurken büyük dil modellerinden “yoğun biçimde” yararlandığını, ancak neye bakılacağına ve önceliklere kendisinin karar verdiğini yazıyor. Geçen hafta Broadcom Wi-Fi açığını açıklayan araştırmacı da benzer bir tespitte bulundu: Yapay zekâ, karmaşık yazılımlardaki açık zincirlerini bulmayı hızlandırıyor ve yama ile istismar arasındaki süre daralıyor.
CISA’dan kısa süre
CISA’nın KEV kataloğu, ABD federal kurumlarının belirli bir tarihe kadar kapatmak zorunda olduğu açıkları listeliyor, ancak dünya genelinde güvenlik ekipleri için de öncelik listesi işlevi görüyor. Katalog kayıtlarına göre CVE-2026-96654 ve CVE-2026-96656 için son tarih 23 Ekim, CVE-2026-96652 ve CVE-2026-96655 için 3 Kasım 2026. Üç günlük süre, ajansın riski ne kadar acil gördüğünü gösteriyor.
Plex ne öneriyor?
Plex’in 19 Ekim tarihli forum güncellemesine göre 1.43.3.10861 ve sonraki sürümler etkilenmiyor. Şirket, bu sürümden eski ve internetten erişilebilen bir sunucunun “ele geçirilmiş olabileceğini varsaymayı” öneriyor ve şu adımları sıralıyor:
- Sürümü kontrol edin: Plex Web’de Ayarlar → Genel bölümünden sürümün en az 1.43.3.10861 olduğundan emin olun. NAS ve Docker kurulumlarında paket yöneticisi geride kalabiliyor; gerekirse elle kurun.
- İzlere bakın: Plex’in başlattığı tanımadığınız süreçler (myawesomeproxy, mylovelyminer, x12345 gibi), Codecs klasöründe tanımadığınız .so veya .dll dosyaları, proxystream.st adresine giden bağlantılar ya da hiçbir şey oynatılmazken süren yüksek işlemci kullanımı.
- Şüphe varsa temiz kurulum: Eski Plex veri klasörünü yeniden kullanmadan sıfırdan kurun; en azından Codecs klasörünü temizleyin ve Preferences.xml dosyasında sizin eklemediğiniz dönüştürücü ayarlarını arayın.
- Hesabı koruyun: Plex hesabında tüm cihazlardan çıkış yapın ve parolanızı değiştirin. Plex hizmetinin erişebildiği paylaşılan klasörleri ve aynı makinedeki kimlik bilgilerini de açığa çıkmış sayın.
- Kapıyı kapatın: Uzaktan erişime ihtiyacınız yoksa kapatın; 32400 numaralı bağlantı noktasını modemden doğrudan yönlendirmekten kaçının.
Türkiye’deki ev sunucuları için anlamı
Plex, Türkiye’de de ev sunucusu, NAS cihazı ya da kiralık sanal sunucu üzerinde kişisel medya arşivi tutanlar arasında yaygın bir araç. Bu tür kurulumlar çoğu zaman bir kez yapılıp unutuluyor; otomatik güncelleme kapalıysa ya da paket deposu güncellenmiyorsa sunucu yıllarca eski sürümde kalabiliyor. Kullanılmayan ama kaldırılmayan eski bir Plex kurulumu da aynı riski taşıyor; bu nedenle artık Plex kullanmayanların da sunucularında hizmetin kurulu kalıp kalmadığını kontrol etmesinde yarar var. Ars Technica’nın önerisiyle, sunucuyu internete açmak gerekiyorsa varsayılan bağlantı noktasını doğrudan yönlendirmek yerine ters vekil sunucu (reverse proxy) kullanmak ve güçlü parolalar seçmek riski azaltıyor.
Ev proxy’si olarak kullanılan bir bağlantının riski yalnızca teknik değil. Başkalarının trafiği aboneliğin IP adresinden çıktığında, olası bir dolandırıcılık ya da saldırı soruşturmasında iz ilk önce abonelik sahibine ulaşıyor. Madencilik yazılımı ise elektrik faturasını ve donanımın ömrünü kurbana yüklüyor. Kısacası saldırganlar, sıradan hanelerin bağlantısını, elektriğini ve işlemci gücünü kendi kazançları için bedavaya çalıştırıyor. Siber suç ekonomisinin altyapısı giderek daha çok, sahiplerinin haberi olmadan sömürülen ev cihazlarından oluşuyor.
Saldırılarda kullanılan açıklar kataloğuna giren diğer açıklar için CyberNews’in Palo Alto ve Cisco açıkları haberine, ev ağını korumak için de ev modemi güvenlik kontrol listesine bakabilirsiniz.