ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), 14 Ekim 2026'da Bilinen İstismar Edilen Açıklar (KEV) kataloğuna üç üreticiden dört yeni kayıt ekledi: Palo Alto Networks'ün güvenlik duvarı yazılımı PAN-OS'ta bir uzaktan kod çalıştırma açığı, Cisco'nun e-posta güvenlik cihazı Secure Email Gateway'de kritik bir dosya yazma açığı ve yedekleme sunucusu AhsayCBS'te zincirlenen iki açık. Dördü de gerçek saldırılarda kullanıldı. Federal kurumlara verilen son tarih 17 Ekim 2026.
Üç ürünün ortak noktası, kurum ağının kenarında durmaları ve yönetim arayüzlerinin çoğu zaman gereğinden geniş erişime açık olması. Saldırganlar son haftalarda tam olarak bu katmanı hedefliyor.
Palo Alto: Güvenlik duvarında root yetkisi
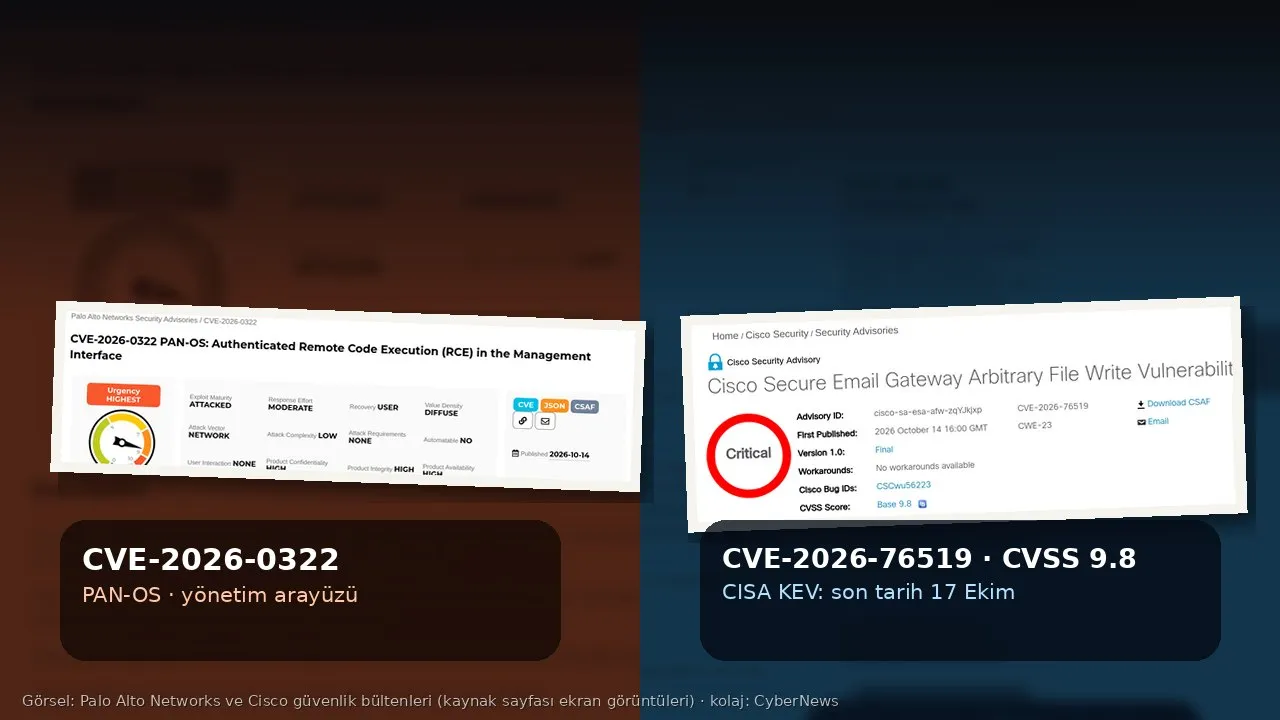
Palo Alto Networks'ün 14 Ekim tarihli bültenine göre CVE-2026-0322, PAN-OS yönetim arayüzünde bir kod enjeksiyonu açığı. Yönetim arayüzüne ağ erişimi olan ve kimliği doğrulanmış bir saldırgan, güvenlik duvarında root yetkisiyle kod çalıştırabiliyor. Açık PA-Series ve VM-Series güvenlik duvarlarını ve Panorama'yı (sanal ve M-Series) etkiliyor; Cloud NGFW ve Prisma Access etkilenmiyor.
Şirket açığı CVSS 4.0 ölçeğinde 8,6 puanla "yüksek" olarak derecelendirdi, ama aciliyet seviyesini "en yüksek" olarak işaretledi. Bültende "yönetim arayüzünü hedef alan çok sınırlı istismar gözlendiği" belirtiliyor. Saldırı için yüksek yetkili bir hesap gerekmesi riski azaltıyor gibi görünse de, ele geçirilmiş yönetici parolaları göz önüne alındığında bu bir güvence değil. Palo Alto, istismar girişimleriyle ilişkili üç IP adresini de paylaştı.
Düzeltmeler PAN-OS 10.2, 11.1, 11.2, 12.1 ve 12.2 hatları için yayımlandı; 11.2.16 sürümünün 15 Ekim'de çıkması bekleniyordu. Bilinen bir geçici çözüm yok. Threat Prevention aboneliği olan müşteriler için iki imza (510046 ve 510047) yalnızca sınırlı koruma sağlıyor ve SSL şifre çözme gerektiriyor. Şirketin temel önerisi değişmedi: Yönetim arayüzüne erişimi yalnızca güvenilir iç IP adresleriyle, tercihen tek bir atlama sunucusuyla (jump box) sınırlamak. Palo Alto'ya göre risk, arayüz internetten erişilebilir olduğunda en yüksek seviyede.
Cisco: Ek dosyasıyla gelen saldırı
Cisco'nun aynı gün yayımladığı bültene göre CVE-2026-76519, Secure Email Gateway'in Gelişmiş Kötü Amaçlı Yazılım Koruması (AMP) özelliğinde bulunuyor. Açık kritik seviyede ve CVSS 3.1 puanı 9,8. Kimlik doğrulaması olmayan uzaktaki bir saldırgan, cihazdan geçen bir e-postaya özel hazırlanmış bir ek koyarak işletim sistemine dosya yazabiliyor ve root yetkisiyle komut çalıştırabiliyor. Cisco, Ekim 2026'da açığın aktif olarak istismar edildiğini fark ettiğini açıkladı.
Açık, iki koşul birlikte sağlandığında ortaya çıkıyor: AMP'nin parçası olan Dosya İtibarı (File Reputation) hizmeti açık ve bir posta politikasına atanmış olmalı; Content Scanner Tools sürümü de 25.3.0.5525'ten eski olmalı. Düzeltme, Content Scanner Tools güncellemesiyle tüm desteklenen AsyncOS sürümlerine dağıtılıyor; otomatik güncellemesi açık olan cihazların ayrıca bir şey yapması gerekmiyor. AsyncOS tarafında ilk düzeltilmiş sürümler 15.5.5-014 ve 16.5.0-780; 16.0 kullananların düzeltilmiş bir sürüme geçmesi gerekiyor. Geçici çözüm yok.
Cisco'nun uyarısında önemli bir ayrıntı var: Root yetkisi elde eden saldırgan, cihaz üzerindeki izleri silebilir. Şirket bu nedenle cihaz dışındaki güvenlik duvarı ve ağ kayıtlarının da incelenmesini, özellikle cihazdan dış IP adreslerine beklenmedik yüklemelerin aranmasını öneriyor. Kümelenmiş cihazlarda özel SSH anahtarları ele geçirilebileceği için, tek bir üyesi ele geçirilmiş kümelerde tüm üyelerin güvenli yapılandırmaya döndürülmesi isteniyor. BleepingComputer'a göre Shadowserver, internete açık yaklaşık 300 Secure Email Gateway örneği izliyor. Cisco bu ürün için geçen ay da ayrı bir sıfır gün yaması yayımlamıştı.
Ahsay: Yedekleme sunucusuna kripto madencisi
Listedeki üçüncü ürün, daha çok yönetilen hizmet sağlayıcıların (MSP) kullandığı bulut yedekleme yönetim konsolu AhsayCBS. Güvenlik şirketi Huntress'in raporuna göre CVE-2026-105133 (kimlik doğrulama atlatma) ve CVE-2026-105134 (uzaktan kod çalıştırma) 4 Ekim'de kamuya açıklandı. Huntress, 7 Ekim'den itibaren saldırganların bu iki açığı zincirleyerek sistemlerde en yüksek Windows yetkisiyle kod çalıştırdığını gözledi; 8 Ekim itibarıyla beş kurumun hedef alındığını bildirdi.
Saldırganlar ele geçirdikleri sunuculara web kabuğu (webshell) yerleştirdi ve Microsoft Edge kılığına sokulmuş XMRig kripto para madencileri kurdu. Huntress, Görev Yöneticisi açıldığında madenciyi durduran ve kapandığında yeniden başlatan, yapay zekâ yardımıyla yazılmış gibi görünen bir PowerShell betiği de tespit etti. Ahsay, 12 Ekim'de v10 için 10.3.4.45, v7-v9 için 9.15.2.70 numaralı düzeltmeleri yayımladı. Huntress, ele geçirme bulgusu olan sunucuların güvenilir bir yedekten tamamen yeniden kurulmasını öneriyor.
Ortak ders: Yönetim arayüzü internete açılmaz
Üç olay farklı ürünlerde ama aynı zayıf noktada buluşuyor. PAN-OS açığı yönetim arayüzünden, Ahsay saldırıları internete açık web konsolundan geliyor. Cisco'daki açık ise doğası gereği dışarıdan e-posta kabul eden bir cihazda. Bu hafta CISA listesine giren Ivanti VPN açığı da aynı tabloyu tamamlıyor: Kurumun kapısında duran cihazlar, saldırganlar için en verimli hedef.
Bu cihazlar bir kez ele geçirildiğinde saldırgan yalnızca bir kutuya değil, kutunun gördüğü tüm trafiğe ve kimlik bilgilerine ulaşıyor. Bir e-posta ağ geçidi kurumun tüm yazışmalarını, bir güvenlik duvarı ağ yapısını, bir yedekleme sunucusu ise müşterilerin verilerini taşıyor. Ahsay örneğinde hedefin MSP'ler olması, tek bir ihlalin çok sayıda müşteriye yayılma riskini de büyütüyor.
Türkiye'deki kurumlar için kontrol listesi
Palo Alto ve Cisco ürünleri Türkiye’de de bankalar, kamu kurumları ve büyük şirketler dahil pek çok kurumda kullanılıyor. CISA'nın 17 Ekim tarihi Türk kurumlarını bağlamıyor, ama istismarın sürdüğü düşünüldüğünde bekleme payı yok. Pratik sıralama şöyle olabilir:
- PAN-OS yönetim arayüzlerinin internetten erişilebilir olup olmadığını kontrol edin; erişimi yalnızca yönetim ağına ve atlama sunucusuna sınırlayın, ardından düzeltilmiş sürüme geçin.
- Secure Email Gateway cihazlarında Content Scanner Tools sürümünü ve Dosya İtibarı ayarını doğrulayın; Cisco'nun önerdiği kayıt kontrolünü çalıştırın ve cihaz dışı ağ kayıtlarını inceleyin.
- AhsayCBS kullanan hizmet sağlayıcılar düzeltmeyi uygulamalı, yönetim konsolunu VPN arkasına almalı ve Huntress'in yayımladığı göstergelerle geriye dönük tarama yapmalı.
- Ele geçirme bulgusu çıkar ve kişisel veri etkilenirse KVKK kapsamındaki 72 saatlik ihlal bildirimi süresi işlemeye başlar; USOM ile iletişime geçmek de müdahaleyi hızlandırır.
7545 sayılı Siber Güvenlik Kanunu'nun kritik altyapı işletmecilerine getirdiği yükümlülükler düşünüldüğünde, uç cihaz envanterini ve yama süresini belgelemek artık yalnızca iyi bir uygulama değil, denetimde sorulacak bir başlık. Bu haftanın listesi, o envanterin ne kadar güncel olduğunu sınamak için iyi bir fırsat.