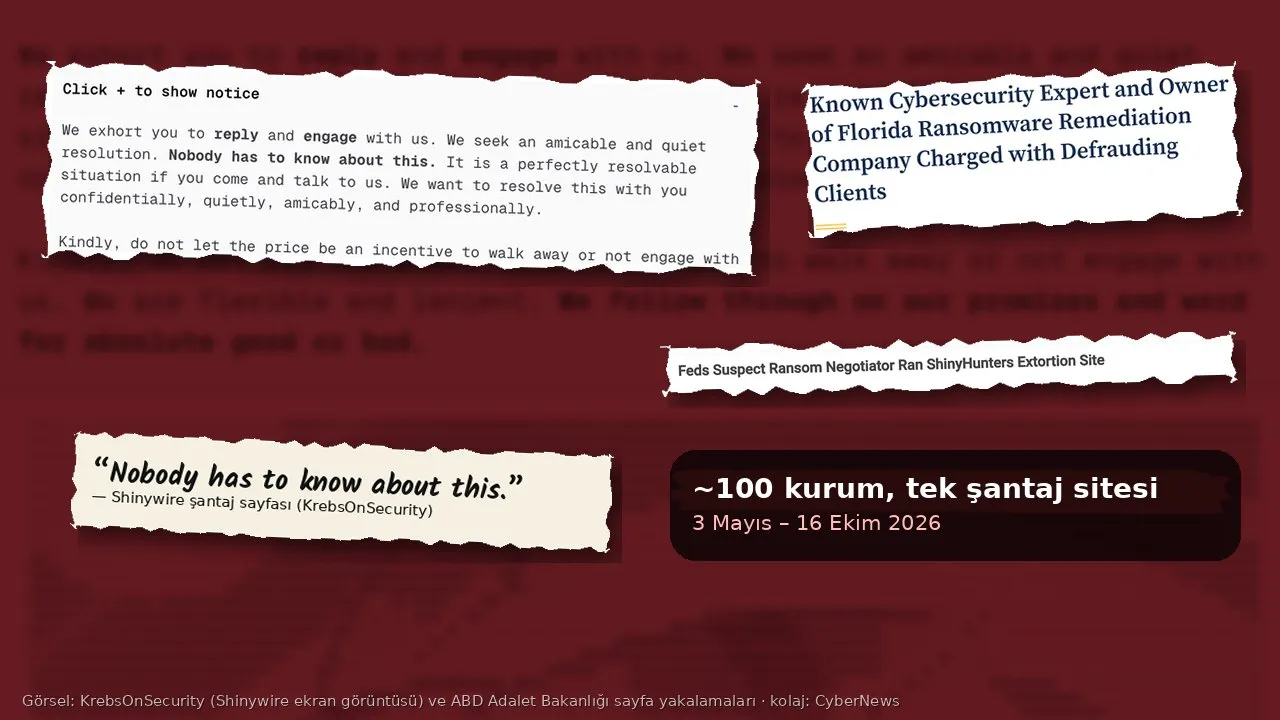
FBI’dan hassas personel verilerini çalan ShinyHunters çetesini takip eden ABD’li müfettişler, iki ayrı fidye müzakere şirketinin yöneticilerinin grupla olağandışı yakın ilişkiler kurduğunu tespit etti. Araştırmacı gazeteci Brian Krebs’in 19 Ekim 2026’da soruşturmaya yakın kaynaklara dayanarak yayımladığı habere göre ABD’deki bir yönetici, kurbanları fidye ödemeye zorlayan şantaj sitesinin işletilmesine bile yardım etti. Kurbanı korumak için tutulan aracının, saldırganın masasında oturduğundan şüpheleniliyor.
Haberde adı geçmeyen yönetici, Krebs’e göre 1.000’den fazla çalışanı olan “prestijli” bir ABD danışmanlık şirketinde çalışıyor. Hakkında henüz suçlama yok; KrebsOnSecurity bu nedenle şirketin ve kişinin adını vermiyor. Bu habere konu iddialar şimdilik soruşturma kaynaklarının aktardığı tespitler ve mahkemede kanıtlanmış değil.
Shinywire: “Kimsenin bilmesi gerekmiyor”
Krebs’in iki kaynağına göre FBI, en az bir ABD’li yöneticinin artık kapalı olan shinywire[.]com sitesinin işletilmesinde aktif rol oynadığını düşünüyor. Site yaklaşık 3 Mayıs’tan 16 Ekim 2026’ya kadar yayındaydı ve ShinyHunters’ın ele geçirdiği yaklaşık 100 kuruluş için ayrı sayfalar içeriyordu. Her sayfa kurbanı grupla iletişime geçmeye ve ödeme koşullarını konuşmaya çağırıyor, çalınan dosyalardan örnekler gösteriyor ve talepler görmezden gelinirse dosyaların yayımlanacağını söylüyordu.
Krebs’in yayımladığı ekran görüntüsünde sitenin kurbanlara seslendiği metin okunuyor: Grup “sessiz ve dostane bir çözüm” aradığını, “kimsenin bunu bilmesi gerekmediğini” ve fiyatın görüşmeden kaçmak için bir neden olmaması gerektiğini yazıyor. Yedi gün içinde görüşmeye yanaşmayan kurumların verileri, yalnızca Tor ağı üzerinden erişilebilen teşhir bloguna konuyordu.
Soruşturmanın düğüm noktası: Bir Signal hesabı
Krebs’in aktardığına göre soruşturmanın kilidi Hollanda’da açıldı. Hollanda polisi 15 Eylül 2026 akşamı ShinyHunters şüphelisi Pepijn van der Stap’ı gözaltına aldığında, şüpheli Signal hesabında oturum açmış durumdaydı. Bu, yetkililerin Kanada ve ABD’deki fidye müzakerecileri de dahil sık görüştüğü kişilerle son yazışmalarını okumasına imkân verdi. Soruşturmaya yakın bir kaynağa göre bu yöneticiler, ShinyHunters’ın yeni kurbanlarına ilişkin ayrıntıları çoğu zaman kurbanlar ihlali öğrenmeden önce biliyordu.
Krebs’in 9 Ekim’de duyurduğu üzere FBI, 54 yaşındaki Kanadalı siber güvenlik yöneticisi Edward Dubrovsky’yi ShinyHunters soruşturması kapsamında gözaltına aldı. Mahkeme kayıtlarına göre Dubrovsky, çalınan verileri ifşa etmekle tehdit etmek ve şantaj yoluyla eyaletler arası ticarete müdahale etmekle suçlanıyor. Politico’nun aktardığına göre savcılar yargılama süresince tutukluluğunun sürmesini istedi ve dosya kayıtları gizli tutuluyor. Krebs’in kaynağına göre yazışmalar, Dubrovsky’nin ShinyHunters’ın FBI sunucularından veri çaldığını bildiğini, ama grup X’te bu verileri yayımlamakla tehdit edene kadar FBI’ı uyarmadığını gösteriyor. Dubrovsky’nin suçlamalara yanıtı kamuya açıklanmadı.
Çıkar çatışması: Fidyenin yüzdesi
ABD’de fidye ödemek, yaptırım listesindeki bir gruba yapılmadığı sürece yasa dışı değil ve ShinyHunters herhangi bir hükümetin yaptırım listesinde bulunmuyor. Krebs’in derlediği uzman görüşlerine göre kurbanlar çoğu zaman sigorta şirketlerinin yönlendirdiği olay müdahale firmalarıyla çalışıyor. Ödeme yapmaya yanaşmayan firmalar, kurum ödemeye karar verdiğinde bu konuda çekincesi olmayan firmalarla değiştiriliyor.
Siber sigorta şirketlerinin kurduğu sektör grubu CyberAcuView’un yöneticisi Mark Camillo, bazı ödeme aracılarının ödenen fidyenin yüzdesi üzerinden ücret aldığını, bunun da “doğası gereği bir çıkar çatışması” olduğunu söylüyor: Müzakereci fiyatı düşürmek yerine ödemenin büyümesinden kazanç sağlıyor. Camillo’ya göre ekosistemde hiç kimse yalnızca fidyenin büyüklüğünden kâr etmemeli.
Bu ilk vaka da değil. ABD Adalet Bakanlığı 7 Ekim’de MonsterCloud’un sahibi Zohar Pinhasi’yi, müşterilerine verileri kendi araçlarıyla kurtaracağını söyleyip gizlice saldırganlara ödeme yapmakla suçladı. Bakanlığın açıklamasına göre iddianame, şirketin müşterilerden 19 milyon dolar tahsil ederken saldırganlara 8 milyon dolardan fazla ödediğini öne sürüyor; suçlamalar henüz mahkemede kanıtlanmış değil. Krebs’in hatırlattığına göre Temmuz’da bir başka müzakereci, BlackCat/ALPHV çetesine müşterilerinin müzakere stratejisini sızdırmaktan 70 ay hapis cezası aldı.
Tablo, fidye yazılımının çevresinde oluşmuş bir ekonomiyi gösteriyor. Saldırgan, sigortacı, müzakereci ve ödeme aracısı aynı paranın etrafında konumlanıyor; zararı ise verisi çalınan çalışanlar, öğrenciler ve hastalar üstleniyor. Krebs’in hatırlattığı PowerSchool vakası bunun en çarpıcı örneklerinden biri: Şirket 2,85 milyon dolar fidye ödedi, ama aynı çalıntı verilerle aylar sonra okul bölgelerine yeniden şantaj yapıldı. Çalınan verinin gerçekten silindiğini doğrulamanın teknik bir yolu yok.
“Ödemeyin” diyenlere tehdit
Coveware ve Unit 221B gibi olay müdahale firmaları, “silindi” denilen verilerin çoğu zaman saklandığını, yeniden satıldığını ya da şirketin müşterilerine karşı kullanıldığını belirterek kurbanlara ShinyHunters’a ödeme yapmamalarını öneriyor. Krebs’e göre FBI da 15 Mayıs 2026’daki uyarısında aynı tavsiyede bulundu. Krebs’in yayımladığı Telegram yazışmalarında ShinyHunters hesabı, Coveware’in tavsiyeleri yüzünden ödeme oranlarının düştüğünden yakınıyor ve “sorunu ortadan kaldırmaya” çalıştıklarını yazıyor. Krebs’e göre grup, bu firmaların çalışanlarını taciz ediyor ve tehdit ediyor.
Türkiye’deki kurumlar için
Fidye yazılımı Türkiye’de de kurumların gündeminde. KVKK’nın 7 Ekim’de yayımladığı bildirimlerde, çağrı merkezi hizmeti veren şirketlerden bir üniversiteye kadar çok sayıda kurum fidye yazılımı saldırısı bildirdi; CyberNews bu bildirimleri KVKK veri ihlali dosyasında derliyor. ShinyHunters’ın daha önceki FBI ihlali ve “Rey” takma adlı üyesinin Ürdün’deki gözaltısı da ShinyHunters dosyasında yer alıyor.
Bu haberin Türkiye’deki kurumlar için dersi açık: Bir saldırının ardından müzakere ya da olay müdahale firmasıyla çalışılacaksa, firmanın ücretlendirme modeli, fidye ödemesine aracılık edip etmediği ve kimin adına hareket ettiği sözleşmede açıkça yazılmalı. Fidye ödemek, çalınan kişisel verinin güvende olduğu anlamına gelmiyor; 6698 sayılı KVKK’nın 12. maddesindeki yükümlülük, yani verilerin hukuka aykırı biçimde başkalarınca elde edilmesi halinde Kurula ve ilgililere bildirim, ödeme yapılsa da yapılmasa da sürüyor. Kurul bu bildirimin 72 saat içinde yapılmasını bekliyor.
ShinyHunters soruşturması, siber suçun yalnızca saldırganlardan ibaret olmadığını gösterdi. Kurbanı savunmak için para alan bazı aracılar, şüphelere göre, aynı kurbanın üzerindeki baskıdan pay alıyordu.