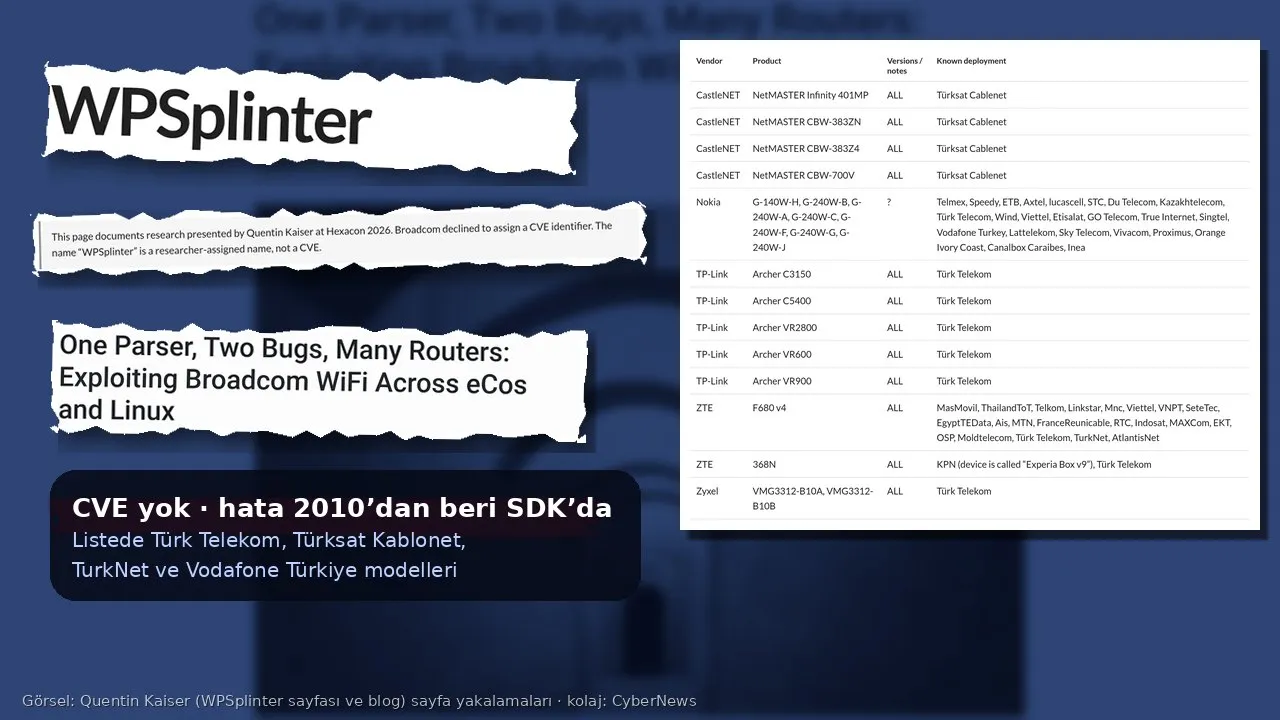
Ev ve iş yerlerindeki milyonlarca modemde kullanılan Broadcom Wi-Fi yazılımında 16 yıldır duran bir açık, Türkiye’deki internet servis sağlayıcılarının dağıttığı cihazları da kapsayabilir. Belçikalı güvenlik araştırmacısı Quentin Kaiser’in 16 Ekim 2026’da Paris’teki Hexacon konferansında açıkladığı ve “WPSplinter” adını verdiği açık, Wi-Fi menzilindeki bir saldırganın ağ parolasını bilmeden cihazda kod çalıştırmasına imkân veriyor. Kaiser’in yayımladığı etkilenen cihaz listesinde Türk Telekom, Türksat Kablonet, TurkNet ve Vodafone Türkiye’nin adı geçen modeller de var.
Haberin 30 saniyelik özeti:
Açık için CVE numarası yok. Broadcom, etkilenen yazılımın eski olduğunu ve destek süresinin dışında kaldığını söyleyerek kayıt açmayı reddetti. Bu nedenle pek çok kullanıcının, hatta bazı servis sağlayıcıların bile cihazlarının risk altında olup olmadığını bilmediği bir tablo ortaya çıktı.
Parola gerekmiyor, menzil yetiyor
Kaiser’in teknik yazısına ve halka yönelik bilgilendirme sayfasına göre sorun, Broadcom’un eski “WPS Monitor” bileşeninde. WPS, kullanıcıların modemdeki düğmeye basarak cihazlarını parola yazmadan ağa bağlamasını sağlayan bir kolaylık özelliği. Araştırmaya göre bu bileşen, Wi-Fi üzerinden parça parça gelen WPS mesajlarını birleştirirken hedef belleğin sınırını doğru denetlemiyor. Saldırgan bu bileşene ağ anahtarını bilmeden ve normal bir WPS eşleşmesini tamamlamadan ulaşabiliyor.
Sonuç, cihaza göre değişse de ağır: Kaiser, Belçika’da Orange’ın dağıttığı Askey TCG3000 modemde Wi-Fi parolasını cihaz belleğinden okuyup havadan geri gönderen, Proximus’un BBOX3V+ modeminde ise yönetici yetkisiyle uzaktan komut satırı açan gösterimler yayımladı. Araştırmacı, saldırının antene yakın durmayı gerektirmediğini ve uzun mesafeden de çalıştığını vurguluyor. Bu da apartman, site, ofis, otel ya da kafe gibi kalabalık ortamlarda “komşudan gelen” bir saldırıyı mümkün kılıyor. CyberNews, saldırının nasıl yapılacağına dair ayrıntılara yer vermiyor.
2010’dan beri yazılımda, 2018’de sessizce yamandı
Kaiser’e göre hata Broadcom’un yazılım geliştirme kitinde en az 2010’dan beri bulunuyor. Şirket 2018’de eksik bir yamayı sessizce yayımladı, ardından savunmasız bileşeni açık kaynak hostapd ile değiştiren yeni bir kit sürümüne geçti ve üreticilere bu sürüme geçmelerini önerdi. Ancak yeni kite geçmeyen üreticilerin cihazları savunmasız kaldı. Araştırmacı, eCos işletim sistemiyle çalışan BCM3380, BCM3383 ve BCM33834 yongalı cihazlar için bunun kalıcı bir “sonsuz gün” açığı olduğunu, Linux tabanlı BCM3390, BCM63xx, BCM65xx ve BCM68xx ailelerinde ise üreticiler geçiş yapmadıkça aynı riskin sürdüğünü yazıyor.
Bildirim süreci de dikkat çekici. Kaiser açığı 18 Temmuz 2026’da Broadcom’a bildirdi ve 90 günlük bir ifşa takvimi uyguladı. Broadcom yamanın var olduğunu, etkilenen cihaz bulunursa üreticinin şirketle iletişime geçmesi gerektiğini söyledi; CVE kaydı açmayı ve üreticilere gönderdiği bildirimin bir kopyasını paylaşmayı reddetti. Araştırmacının ABD’deki koordinasyon merkezi CERT/CC’de açtığı dosya da Broadcom’un kendi CVE kayıt yetkisi bulunduğu ve kayıt istemediği gerekçesiyle aynı gün kapatıldı. Kaiser, CVE olmamasının birçok üreticinin yama yapmamasının muhtemel nedeni olduğunu düşünüyor.
Belçika’da hızlı adım, Türkiye’de sessizlik
Kaiser’in kaba hesabına göre yalnızca Belçika’da 1,5 milyonu aşkın modem etkileniyor olabilir; araştırmacı bu tahmine “orta düzeyde” güvendiğini belirtiyor. 20 Ekim’de yazısına eklediği güncellemeye göre Proximus, 24 saat içinde tüm modem filosunda WPS’yi kapattı ve önümüzdeki haftalarda tam yamayı dağıtacak. Telenet etkilenmediğini doğruladı, Orange Belçika ise WPS’yi tüm altyapıda kapatma seçeneğini inceliyor.
Türkiye tarafında tablo henüz belirsiz. WPSplinter sayfasındaki listede şu eşleşmeler yer alıyor:
- Türk Telekom: TP-Link Archer C3150, C5400, VR2800, VR600 ve VR900; ZTE F680 v4 ve 368N; Zyxel VMG3312-B10A ve VMG3312-B10B.
- Türksat Kablonet: CastleNET NetMASTER Infinity 401MP, CBW-383ZN, CBW-383Z4 ve CBW-700V.
- TurkNet: ZTE F680 v4.
- Türk Telekom ve Vodafone Türkiye: Nokia’nın G-140W-H ve G-240W serisinden modeller; bu satırda sürüm bilgisi soru işaretiyle belirtilmiş.
Liste kendi notlarıyla birlikte okunmalı: Sayfa, listenin eksiksiz olmadığını, aynı modelin farklı donanım ve yazılım sürümlerinin farklı sonuç verebileceğini ve listedeki her cihazın tek tek doğrulanmış sayılamayacağını açıkça yazıyor. Yalnızca yonga eşleşmesi de bir cihazın savunmasız olduğunu kanıtlamıyor. CyberNews’in yayın saatinde Türk Telekom, Türksat Kablonet, TurkNet ya da Vodafone Türkiye’nin konuya ilişkin kamuya açık bir açıklamasına rastlanmadı.
Bedeli abone ödüyor
Bu açık, donanım tedarik zincirinin sorumluluğu nasıl dağıttığını gösteriyor. Yonga üreticisi yazılımı eski sayıp destek dışında bırakıyor, modem üreticisi yeni yazılım kitine geçmeyi maliyetli bulduğu için eski sürümle satmaya devam ediyor, servis sağlayıcı da bu cihazları yıllarca abonelere kiralıyor. Modemin yazılımını güncellemek çoğu zaman abonenin elinde değil; cihaz çoğu durumda servis sağlayıcının yönetiminde. Riskin bedeli ise hiçbir karar sürecinde sesi olmayan hanelere ve küçük işletmelere kalıyor.
Kaiser’in çıkardığı bir başka ders de yapay zekâ ile ilgili. Araştırmacı, bu çalışmayı tek başına yapsa aylar süreceğini, öncü yapay zekâ modelleriyle bir haftadan kısa sürede sonuca ulaştığını yazıyor. Aynı hız saldırganlar için de geçerli. Eski, belgelenmemiş ve kapalı kaynak yazılımlardaki açıkların bulunması ucuzladıkça, “kimse bu kadar derine bakmaz” varsayımı çöküyor.
Kullanıcılar ne yapabilir?
- Modelinizi öğrenin: Modemin altındaki etikette marka, model ve donanım sürümü yazıyor. Bunu WPSplinter listesiyle karşılaştırın; eşleşme varsa servis sağlayıcınızı arayın.
- Servis sağlayıcıya sorun: Bu açığa özel bir yazılım güncellemesi olup olmadığını, yoksa cihaz değişimi yapılıp yapılmayacağını yazılı olarak sorun.
- WPS’yi kapatın ama yeterli saymayın: Arayüzde WPS’yi kapatmak zararsız bir önlem, ancak araştırmacının sayfası bunun savunmasız bileşeni tamamen devre dışı bırakmayabileceği konusunda uyarıyor.
- Kendi cihazınızsa: Üreticinin güncelleme sayfasını kontrol edin; destek süresi bitmiş eski modelleri değiştirmeyi düşünün.
- Kurumlar için: Araştırmacının yayımladığı YARA kuralları ve parmak izi betiği, sahadaki erişim noktalarını taramak için kullanılabilir.
Modem güvenliğine ilişkin temel ayarlar için CyberNews’in ev modemi güvenlik kontrol listesine bakabilirsiniz.
WPSplinter, “eski cihaz” ile “güvensiz cihaz” arasındaki çizginin şirketlerin destek takvimleriyle çizildiğini hatırlatıyor. Bu takvimleri kâr belirlerken, açığın kapanıp kapanmayacağını aboneler değil, şirketler belirliyor. Türkiye’deki servis sağlayıcıların bu listeye nasıl yanıt vereceği, milyonlarca hanenin ağ güvenliği açısından belirleyici olacak.