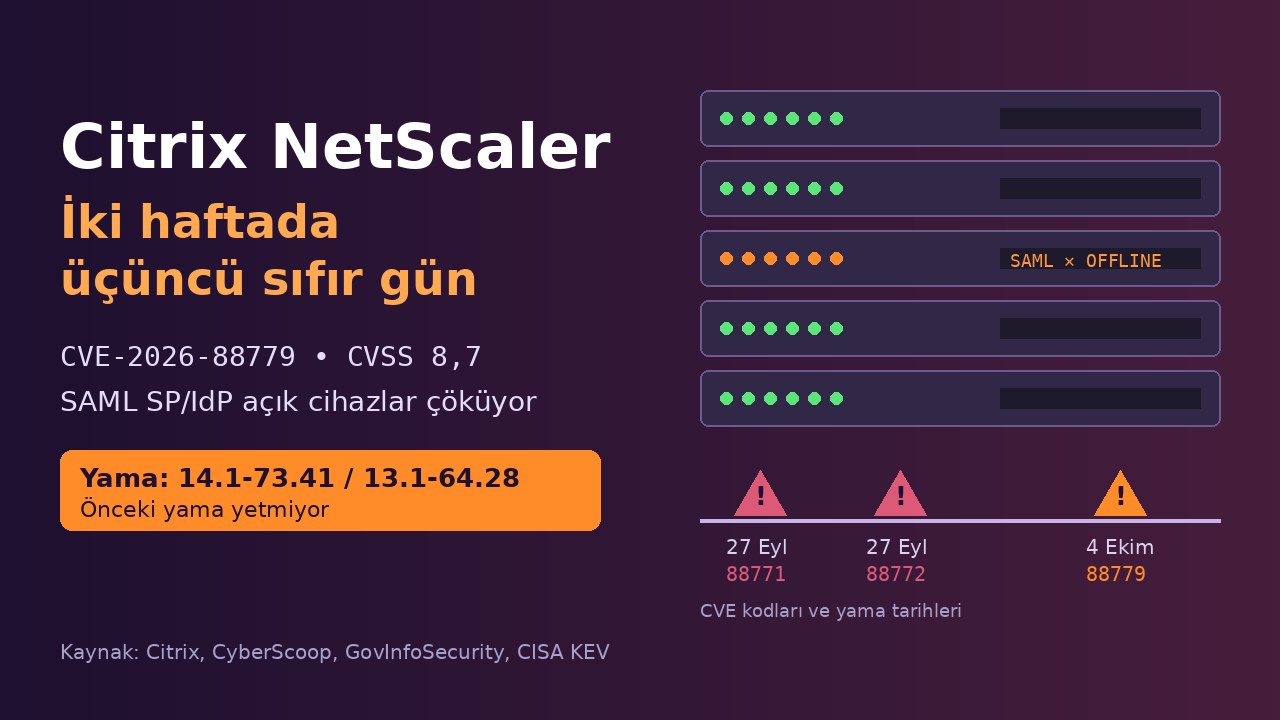
Citrix NetScaler kullanan kurumlar için zor bir dönem sürüyor. Şirket, iki hafta içinde üçüncü kez saldırılarda aktif olarak kullanılan bir sıfır gün açığını doğruladı. CVE-2026-88779 olarak izlenen açık, SAML kimlik doğrulaması yapılandırılmış NetScaler ADC ve Gateway cihazlarını hizmet dışı bırakabiliyor. Yama yayımlandı.
Kimler etkileniyor?
Citrix’e göre sorun, müşterinin kendi yönettiği ve SAML Service Provider (SP) ya da SAML Identity Provider (IdP) olarak yapılandırılmış cihazlarda bulunuyor. Özellikle Gateway veya AAA sanal sunucusunda SAML kimlik doğrulaması kullananlar risk altında. Citrix’in yönettiği bulut hizmetleri şirket tarafından güncelleniyor. Açığın CVSS 4.0 puanı 8,7.
Düzeltme şu sürümlerde var: NetScaler ADC ve Gateway 14.1-73.41 ve sonrası, 13.1-64.28 ve sonrası, ayrıca bunlara karşılık gelen FIPS ve NDcPP sürümleri. Kritik ayrıntı: Geçen hafta yayımlanan yamalar bu açığı kapatmıyor. Citrix, önceki açıklar için güncelleme yapmış ve SAML kullanan müşterilerin bir kez daha güncellemesi gerektiğini açıkça söyledi.
“Sadece çökme” mi?
Citrix, saldırıların hizmet kesintisine yol açtığını ve müşteri verisinin bütünlüğüne bir etki tespit etmediğini söylüyor. CyberScoop’a konuşan watchTowr tehdit istihbaratı başkanı Jake Knott, açığın her kurulumda çalışmadığını ama tetiklenmesinin çok kolay olduğunu belirtti. Kimlik doğrulama geçidi çökünce çalışanlar arkadaki hizmetlere ulaşamıyor.
Uzmanlar tabloyu daha geniş görüyor. watchTowr, bu açığın cihazları bilinçli olarak çökertip önceki kritik açık CVE-2026-88771’in istismarını hızlandırmak için kullanılmış olabileceğinden şüpheleniyor. Sigorta şirketi Coalition’dan Joe Toomey de istismar girişimlerinin, saldırganın kod çalıştırmayı hedeflediğini düşündüren kabuk kodu içerdiğine dikkat çekti. Güvenlik araştırmacısı Kevin Beaumont ise tuzak sistemlerinin yaygın denemelerle hedef alındığını bildirdi. Citrix, çökme dışında bir etkiyi doğrulamadı.
Öncesi: casusluk şüphesi taşıyan iki açık
Bu açık, 27 Eylül’de yamalanan iki kritik açığın hemen ardından geldi. Kimlik bilgisi olmadan komut çalıştırmaya izin veren CVE-2026-88771 ve bellek bozulması açığı CVE-2026-88772’nin (her ikisi CVSS 9,5) yamalar çıkmadan önce istismar edildiği raporlandı. Unit 42’ye göre cihazların taranması 21 Ağustos’ta başladı, web kabukları 4–24 Eylül arasında yerleştirildi. Beaumont, 100’ü aşkın kurbanı takip ettiğini ve faaliyetin casusluk olduğunu değerlendirdi. ABD siber güvenlik ajansı CISA, yeni açığı 4 Ekim’de istismar edilen açıklar kataloğuna (KEV) ekledi ve federal kurumlara çarşamba gününe kadar süre tanıdı.
Ne yapmalı?
- NetScaler yapılandırmanızda SAML kimlik doğrulama eylemi olup olmadığını kontrol edin.
- Varsa, önceki yamayı yapmış olsanız bile 14.1-73.41 / 13.1-64.28 veya sonrasına yükseltin.
- Cihazınız eylülde CVE-2026-88771’e açık kaldıysa, sadece yamaya güvenmeyin: üreticinin ve güvenlik firmalarının yayımladığı göstergelerle web kabuğu ve kalıcı erişim izlerini arayın.
- Beklenmedik yeniden başlatmalar ve tekrarlayan kimlik doğrulama hataları için günlükleri izleyin.
Bu yazı saldırı tarifi içermez; teknik ayrıntılar yalnızca savunma amacıyla özetlenmiştir.
CyberNews özeti
Citrix, SAML SP/IdP yapılandırılmış NetScaler ADC ve Gateway cihazlarını çökerten, aktif istismar edilen CVE-2026-88779’u (CVSS 8,7) yamaladı; 14.1-73.41 ve 13.1-64.28 sürümleri gerekli, önceki yamalar yetmiyor. CISA KEV’e eklendi. Kaynaklar: CyberScoop (5 Ekim 2026), GovInfoSecurity (5 Ekim 2026), Citrix güvenlik bülteni.