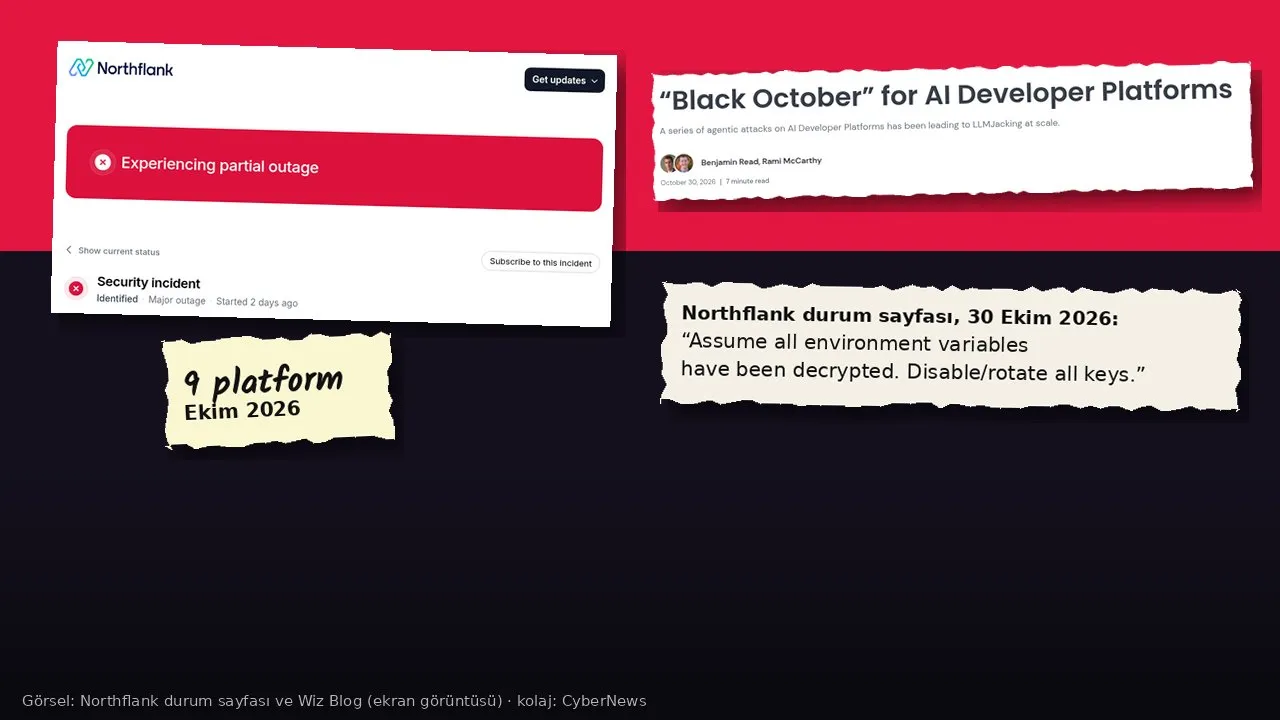
Bulut uygulama platformu Northflank, 30 Ekim 2026’da tüm müşterilerine platformda saklanan bütün parolaları, anahtarları ve ortam değişkenlerini hemen değiştirmelerini söyledi. Şirketin uyarısı netti: “Tüm ortam değişkenlerinin şifresinin çözüldüğünü varsayın.” Birkaç saat sonra müşteriler, Northflank’a emanet ettikleri yapay zekâ API anahtarlarının başkaları tarafından kullanıldığını bildirmeye başladı.
Olay tek başına değil. Bulut güvenlik şirketi Wiz, aynı gün yayımladığı raporda Ekim ayında en az dokuz yapay zekâ geliştirici platformunun benzer bir güvenlik olayı açıkladığını yazdı ve bu tabloya “Kara Ekim” (Black October) adını verdi. Ortak hedef: geliştiricilerin platformlarda sakladığı, pahalı yapay zekâ modellerine erişim sağlayan anahtarlar.
Northflank’ta ne oldu?
Northflank, geliştiricilerin sunucu yönetmeden uygulama, konteyner, veritabanı ve yapay zekâ uygulaması çalıştırdığı bir hizmet platformu (PaaS). Şirketin durum sayfasındaki olay kaydına göre süreç, 30 Ekim’de Wiz’in gönderdiği bir tehdit uyarısıyla başladı. Northflank’ın paylaştığı zaman çizelgesine göre uyarı 11.43 UTC’de (Türkiye saatiyle 14.43) geldi, mühendisler bir dakika sonra incelemeye başladı ve ilk ağ politikası yaması 12.02 UTC’de devreye alındı. Ardından iki yama daha geldi ve şirket Wiz’in olay müdahale ekibinden destek istedi.
Türkiye saatiyle 16.58’de yayımlanan güncelleme ise olayın boyutunu ortaya koydu: “Tüm ortam değişkenlerinin şifresinin çözüldüğünü varsayın. Tüm anahtarları devre dışı bırakın ya da yenileyin.” Ortam değişkenleri, uygulamaların veritabanı parolası, bulut erişim bilgisi, ödeme servisi anahtarı ve yapay zekâ API anahtarı gibi gizli bilgileri tuttuğu yer. Yani sızıntı yalnız Northflank’ı değil, müşterilerin bağlı olduğu her servisi ilgilendiriyor.
Aynı gece şirket, “Kullanıcılar Northflank platformuna verdikleri yapay zekâ API anahtarlarının yetkisiz kullanıldığını bildirdi” diye yazdı. Müşterilerden anahtarları önce onları veren sağlayıcıda iptal etmeleri, yenilerini üretmeleri ve yapay zekâ sağlayıcılarındaki kullanım ve fatura kayıtlarını kontrol etmeleri istendi. Northflank bu raporların Wiz’in “Kara Ekim” raporundaki saldırı örüntüsüyle uyumlu olabileceğini de not etti.
Şirket o günden bu yana PostgreSQL, MongoDB, MySQL, Redis, Minio ve RabbitMQ eklentileri için parola yenileme özelliğini açtı ve ücretsiz hesaplar dahil tüm müşteriler için denetim kayıtlarını (audit log) etkinleştirdi. BleepingComputer’ın belirttiği gibi Northflank; saldırganların içeri nasıl girdiğini, kaç müşterinin etkilendiğini ve yapay zekâ anahtarları dışında başka bilgilerin kötüye kullanılıp kullanılmadığını henüz açıklamadı.
“Kara Ekim”: Bir ayda dokuz platform
Wiz araştırmacıları Benjamin Read ve Rami McCarthy’nin 30 Ekim tarihli raporu, Ekim boyunca olay açıklayan platformları sıralıyor: Fireworks AI (6 Ekim), Andromeda (9 Ekim), Zeabur (14 Ekim), Lightning AI (15 Ekim), OpenCode (16–17 Ekim), Railway (20 Ekim), Warp (23 Ekim), CommandCode (28 Ekim) ve Northflank (30 Ekim). Zeabur olayın ardından kapanacağını duyurdu.
Wiz, bu olayları birbirine bağlayan tek bir güvenlik açığı ya da yazılım bağımlılığı bulunmadığını özellikle vurguluyor. Giriş yolları farklı: Fireworks, Zeabur ve Lightning kök nedeni ele geçirilmiş erişim bilgilerine bağlıyor; Railway “derleme altyapısında yetki yükseltme” diyor, Warp üçüncü taraf bir tedarikçiyi, OpenCode ise “eski bir sistemi” işaret ediyor. Ama Wiz’e göre tüm açıklamalarda aynı davranış var: saldırganlar özellikle ortam değişkenlerini, onların içinde de yapay zekâ erişimi sağlayan anahtarları arıyor. Fireworks, OpenCode ve Warp ayrıca bir “ajan sürüsü” saldırısına, yani otomatik yapay zekâ ajanlarıyla yürütülen saldırıya dair işaretler bildirdi.
CyberNews, bu zincirin halkalarından OpenCode olayını daha önce haberleştirmişti. Çalınan anahtarların nereye gittiği de artık daha net.
Çalınan anahtarlar 30 dakikada denendi
Wiz, ihlal edilen bir tedarikçiden sızdığını doğrulayabildiği iki kurumsal anahtarın izini sürdü. Her iki anahtar da sızıntıdan sonraki 30 dakika içinde, ev internetine ait bir IP adresinden tek bir model çağrısıyla test edildi. Sonraki günlerde anahtarların hâlâ çalışıp çalışmadığı düzenli olarak kontrol edildi.
Ardından “sel” geldi. Birinci vakada saldırganlar 30 saatte yaklaşık 800 bin Amazon Bedrock çağrısı yaptı. İkinci vakada tek bir adres 13 saatte yaklaşık 1,7 milyon çağrı gönderdi. Wiz’in hesabına göre bu iki vaka liste fiyatlarıyla 100 bin doları aşan bir kullanım faturası çıkardı. Kullanım deseni, indirimli yapay zekâ erişimi satan “aracı” sitelerin trafiğine benziyordu; Wiz, anahtarları test eden altyapıyı bu tür iki satış sitesine bağladı. Bu yönteme sektörde “LLMjacking”, yani büyük dil modeli korsanlığı deniyor. CyberNews, Symantec’in raporladığı Skynet LLMjacking ajanını da geçen hafta aktarmıştı.
Wiz, yorumlar arasında doğrulanmamış iddiaları da ayırıyor: Railway’de saklanan kripto anahtarlarıyla yaklaşık 371 bin dolarlık kripto para çalındığı ve OpenCode anahtarları yüzünden bireysel kullanıcılara yüzlerce, binlerce dolarlık fatura çıktığı şimdilik yalnız sosyal medya anlatımlarına dayanıyor.
Türkiye’deki geliştiriciler için ne anlama geliyor?
Bu platformların çoğu, yapay zekâ ürünü geliştiren küçük ekiplerin ve girişimlerin hızlıca uygulama yayına almak için tercih ettiği hizmetler. Türkiye’de de ChatGPT, Claude ya da Gemini tabanlı ürün geliştiren girişimler, ajanslar ve serbest geliştiriciler aynı araçları kullanıyor. Çalınan bir yapay zekâ anahtarının maliyeti dövizle kesilen fatura olarak döner; kur farkı düşünüldüğünde küçük bir ekip için bu, bir aylık bütçenin birkaç saatte erimesi demek.
Daha önemli risk ise veri tarafında. Ortam değişkenlerinde müşteri veritabanının parolası varsa, sızıntı doğrudan kişisel veri ihlaline dönüşebilir. 6698 sayılı KVKK’ya göre veri sorumlusu, kişisel verilerin kanuni olmayan yollarla ele geçirildiğini öğrendiğinde bunu en kısa sürede ilgili kişilere ve Kurul’a bildirmekle yükümlü; Kurul bu süreyi uygulamada 72 saat olarak yorumluyor. Hizmet sağlayıcınızın yaşadığı ihlal sizi bu yükümlülükten kurtarmıyor. KVKK’nın veri ihlali duyuruları arasında tedarikçi kaynaklı olaylar her ay yer alıyor.
Bu platformlardan birini kullandıysanız ne yapmalısınız?
- Anahtarı kaynağında iptal edin: Bir anahtarı platformdan silmek onu geçersiz kılmaz. OpenAI, Anthropic, Google, AWS gibi sağlayıcının kendi panelinden eski anahtarı iptal edin, yenisini üretin, sonra uygulamanıza girin.
- Yalnız yapay zekâ anahtarlarını değil, her şeyi yenileyin: Veritabanı parolaları, bulut erişim anahtarları, ödeme servisi anahtarları, imzalama ve şifreleme anahtarları, webhook gizli değerleri.
- Fatura ve kullanım kayıtlarını inceleyin: Ekim sonundan bu yana beklenmedik model çağrıları, yeni bölgelerden gelen trafik ya da harcama artışı olup olmadığına bakın. Sağlayıcınızda harcama limiti ve uyarısı tanımlayın.
- Bağlı servislerin kayıtlarına bakın: Veritabanı ve bulut hesaplarında tanımadığınız oturum, kullanıcı ya da iş olup olmadığını kontrol edin. Northflank kullanıcıları yeni açılan denetim kayıtlarını incelemeli.
- Anahtarların yetkisini daraltın: Wiz’in ikinci vakasında anahtarın yalnız belirli bölgelerle sınırlı olması kötüye kullanımı bir süre yavaşlattı. Anahtarları gereken model, bölge ve IP ile sınırlayın; mümkünse kısa ömürlü kimlik bilgileri kullanın.
- Veritabanlarını internete açık bırakmayın: Northflank da eklentilerin herkese açık erişimini kapatmayı öneriyor.
“Kara Ekim” bir ders veriyor: Yapay zekâ anahtarı artık sıradan bir yapılandırma ayarı değil, doğrudan paraya çevrilebilen bir değer. Saldırganlar bunu biliyor ve geliştiricilerin anahtarlarını topluca tuttuğu platformları hedef alıyor. Anahtarlarınızı bir kredi kartı gibi korumanın zamanı geldi.