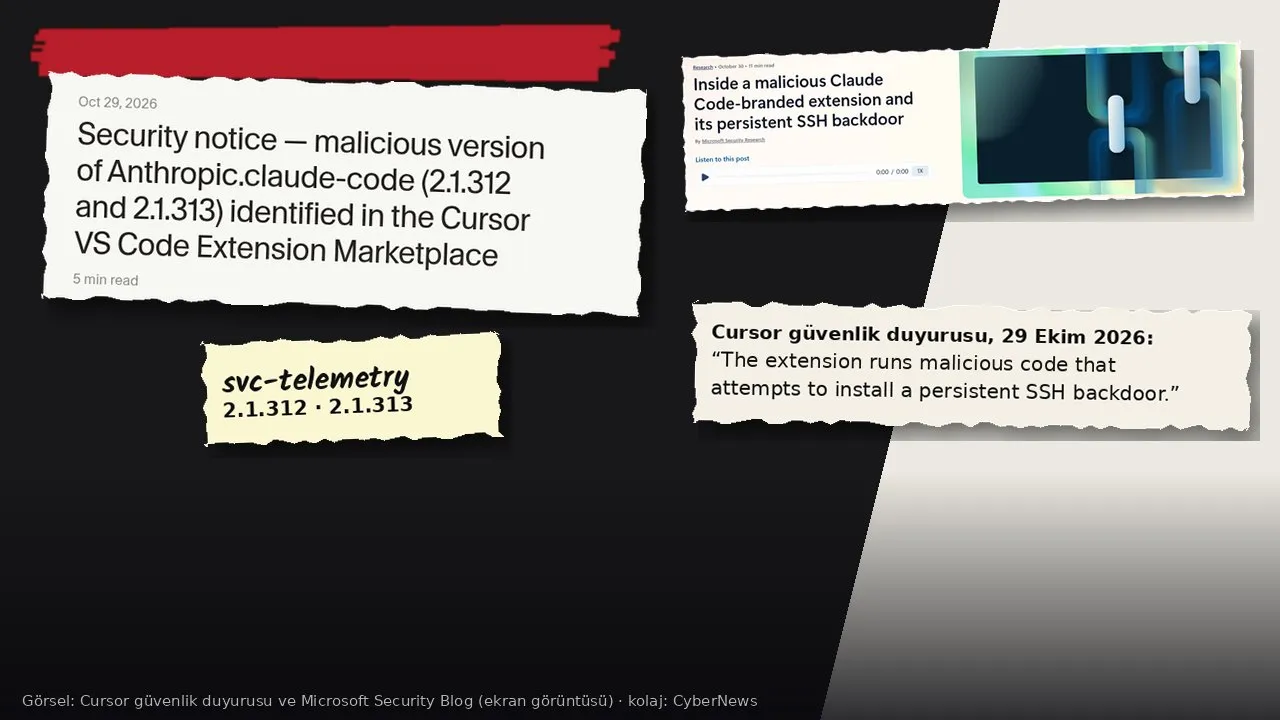
Yapay zekâ destekli kod editörü Cursor’un eklenti mağazasında 29 Ekim 2026’da yaklaşık 11 saat boyunca Anthropic’in Claude Code eklentisinin kurcalanmış bir sürümü dağıtıldı. Cursor’un güvenlik duyurusuna göre 2.1.312 ve 2.1.313 numaralı bu sürümler geliştiricinin bilgisayarına saldırganın SSH anahtarını eklemeye, kalıcı bir ters SSH tüneli kurmaya ve makine bilgilerini dışarı göndermeye çalıştı. Etkilenen kullanıcı sayısının en fazla 5 bin olduğu tahmin ediliyor.
Ne oldu?
Cursor, 29 Ekim’de yayımladığı güvenlik duyurusunda sahte sürümün Türkiye saatiyle yaklaşık 12.27 ile 23.35 arasında (Pasifik saatiyle 02.27–13.35) mağazada kaldığını açıkladı. Eklenti, Anthropic’in gerçek Claude Code eklentisinin birebir kopyasıydı; tek farkı extension.js dosyasının içine gömülmüş küçük bir yükleyiciydi. Yani ad benzerliğine dayanan bir taklit (typosquat) değil, doğrudan anthropic.claude-code kimliğiyle sunulan bir paketti. Kullanıcı ister elle güncellesin ister otomatik güncellemeyle alsın, aynı resmî eklentiyi indirdiğini düşündü.
Cursor, sorunu fark edince sürümü kaldırdığını, ardından temkin için tüm eklenti mağazasını kapattığını, anahtarlarını yenileyip mağazayı yeniden kurduğunu ve başka bir eklentinin kurcalanmadığını denetimle doğruladığını söylüyor. Saldırganın sunucusu da barındırma sağlayıcısıyla birlikte kapatıldı.
Anthropic tarafı ise kendi sistemlerinin ele geçirilmediğini vurguluyor. Microsoft’un 30 Ekim tarihli teknik analizine göre kötü amaçlı paketler ne Microsoft’un Visual Studio Marketplace’inde ne de npm’deki resmî Claude Code paketinde yayımlandı; Anthropic de bu paketi kendisinin üretmediğini Microsoft’a teyit etti. Güvenlik şirketi StepSecurity’nin aktardığına göre Anthropic, karışıklık olmasın diye 2.1.313 numarasını atlayıp temiz sürümü 2.1.314 olarak yayımladı. Bütün bulgular olayın Cursor’un mağazasıyla sınırlı olduğunu gösteriyor; saldırganın mağazaya nasıl erişim sağladığı ise henüz kamuya açıklanmadı.
Sahte eklenti ne yapmaya çalıştı?
Microsoft ve Cursor’un anlatımı aynı tabloyu çiziyor. Eklenti yüklendiği anda, Claude ile tek bir konuşma bile yapılmadan, arka planda şu adımları denedi:
- Keşif: Bilgisayar adı, kullanıcı adı, işletim sistemi, ana dizin, çalışma klasörü, Git’te tanımlı e-posta adresi ve genel IP bilgisi toplandı. Ayrıca adında KEY, TOKEN, SECRET, PASS, AWS veya GCP geçen en fazla 40 ortam değişkeninin adları listelendi. Microsoft, değişkenlerin değerlerinin değil yalnız adlarının gönderildiğini, bunun da hangi tür gizli bilgilerin makinede bulunduğunu ele verdiğini belirtiyor.
- Arka kapı anahtarı: Kullanıcının
authorized_keysdosyasına “svc-telemetry” etiketli bir SSH açık anahtarı eklendi. Bu, karşılığındaki özel anahtara sahip kişiye o hesaba giriş izni demek. - Ters tünel: Saldırganın sunucusuna dışarı doğru bir SSH bağlantısı açılarak makinenin 22 numaralı portuna uzaktan ulaşılması hedeflendi. Bu yöntem, gelen bağlantıları engelleyen güvenlik duvarlarını dolanmak için kullanılıyor.
- Kalıcılık: macOS’ta sistem hizmetine benzeyen “com.apple.sysmond” adlı bir LaunchAgent, Windows’ta “SysMon” adlı zamanlanmış görev, Linux’ta ise yeniden başlatmada çalışan bir cron kaydı oluşturulmaya çalışıldı. Tünel kopsa bile yaklaşık her 60 saniyede yeniden denenecek şekilde ayarlandı.
İyi haber şu: Cursor’a göre yerel SSH hizmetini açmak yönetici yetkisi gerektirdiği ve kötü amaçlı kodda hatalar bulunduğu için bu adım çoğu macOS ve Windows makinesinde başarısız oldu. Bu makinelerde saldırgan tünel üzerinden giriş yapamadı. Ancak hem Cursor hem Microsoft, anahtarın yine de eklenmiş, kalıcılık dosyalarının yazılmış ve makine bilgilerinin gönderilmiş olabileceğini, bu yüzden temizliğin her durumda yapılması gerektiğini vurguluyor. Eklentiyi kaldırmak da yetmiyor; yazılan betikler eklenti klasörünün dışında kalıyor.
Neden önemli: YZ ajanları geliştiricinin en yetkili kapısı
Bu olay, yapay zekâ kodlama araçlarının yeni bir tedarik zinciri hedefi olduğunu bir kez daha gösterdi. Claude Code gibi eklentiler, doğası gereği geliştiricinin dosyalarına, terminaline, Git deposuna ve çoğu zaman bulut erişim anahtarlarına dokunuyor. Böyle bir aracın içine gizlenen birkaç kilobaytlık kod, geliştiricinin bilgisayarını şirketin kaynak koduna, CI/CD hattına ve bulut hesaplarına açılan bir kapıya dönüştürebiliyor.
Saldırganın tercih ettiği yol da dikkat çekici: Yeni bir zararlı indirmek yerine işletim sisteminin kendi araçlarını (SSH, autossh, schtasks, launchctl) kullanmak. Microsoft, yükleyicinin hata çıktılarını bastırdığını ve eklentinin normal çalışmaya devam ettiğini, böylece kullanıcının hiçbir şey fark etmediğini aktarıyor. Bu tür “sistemin kendi araçlarıyla yaşama” yaklaşımı, klasik antivirüs imzalarının yakalamasını zorlaştırıyor.
CyberNews daha önce benzer riskleri LiteLLM’in PyPI paketine yönelik tedarik zinciri saldırısında ve İndirilenler klasöründeki AGENTS.md dosyasının YZ kodlama ajanını yönlendirmesi haberlerinde ele almıştı. Ortak nokta aynı: Geliştiriciler YZ araçlarına giderek daha geniş yetki veriyor; saldırganlar da tam bu yetkinin peşinde.
Türkiye açısından tablo
Cursor ve Claude Code, Türkiye’de de yazılım ekipleri, ajanslar, girişimler ve serbest çalışan geliştiriciler arasında yaygın kullanılan araçlar. Etkilenen kullanıcıların ülkelere göre dağılımı açıklanmadı; ancak 29 Ekim’de Türkiye saatiyle öğle ile gece yarısı arasında Cursor’u açıp eklentisini güncelleyen her geliştirici risk grubunda.
Kurumlar için mesele yalnız teknik değil. Bir geliştirici makinesine uzaktan erişim sağlanmışsa, o makineden ulaşılabilen müşteri veritabanları, test ortamlarındaki gerçek kişisel veriler ve bulut hesapları da risk altına giriyor. 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK), kişisel verilerin kanuna aykırı yollarla başkalarınca elde edilmesi hâlinde veri sorumlusunun durumu en kısa sürede ilgili kişiye ve Kişisel Verileri Koruma Kurulu’na bildirmesini şart koşuyor; Kurul bu süreyi 72 saat olarak yorumluyor. Etkilenmiş bir makine tespit eden şirketlerin, makineden hangi verilere erişilebildiğini de hızla değerlendirmesi gerekiyor.
Etkilendim mi? Ne yapmalı?
29 Ekim 2026’da Cursor eklenti mağazasından Claude Code 2.1.312 veya 2.1.313 sürümünü kurduysanız ya da eklentiniz otomatik güncellendiyse şu adımları izleyin:
- Anahtarı arayın: macOS ve Linux’ta
~/.ssh/authorized_keys, Windows’ta%USERPROFILE%\.ssh\authorized_keysve varsaC:\ProgramData\ssh\administrators_authorized_keysdosyasında “svc-telemetry” ifadesini arayın. Bulursanız makine etkilenmiş demektir. - Kalıcılık izlerini temizleyin: macOS’ta
~/Library/LaunchAgents/com.apple.sysmond.plist,~/.config/.smtve.smtk; Windows’ta “SysMon” zamanlanmış görevi, Başlangıç klasöründekisysmon.cmdve%USERPROFILE%\.config\smt.cmd; Linux’ta.smtdosyasını çağıran cron kaydı. Cursor, macOS ve Windows için hazır temizlik betikleri yayımladı. Kurumlarda önce kanıt toplanmalı, sonra silinmeli. - Ağ kayıtlarını kontrol edin: 134.209.82[.]225 adresine yapılan bağlantılar, özellikle 22 ve 8099 numaralı portlar, inceleme gerektiriyor.
- Erişim anahtarlarını yenileyin: O makineden ulaşılabilen GitHub/GitLab belirteçleri, bulut anahtarları, SSH anahtarları ve paket kayıt defteri belirteçleri temiz bir bilgisayardan değiştirilmeli. Tünelin bağlandığına dair iz varsa makineyi temizlemek yerine yeniden kurmak daha güvenli.
- Eklentiyi güncelleyin: Temiz sürüm 2.1.314 ve sonrası.
Uzun vadede Microsoft’un da işaret ettiği iki önlem öne çıkıyor: Eklentileri yalnız onaylı yayıncılarla sınırlamak ve yeni yayımlanan sürümlerin hemen kurulmasını engelleyen bir “bekleme süresi” tanımlamak. Birkaç saatlik gecikme, bu olaydaki gibi kısa ömürlü bir zehirli sürümün hiç kurulmamasını sağlayabilir.
Olay, “resmî eklenti” etiketinin tek başına güvence olmadığını gösteriyor. Asıl güvence, dağıtım kanalının kendisinin ne kadar iyi korunduğunda. Cursor’un saldırganın mağazaya nasıl girdiğini açıklayacak ayrıntılı raporu, bu sorunun yanıtı açısından belirleyici olacak.