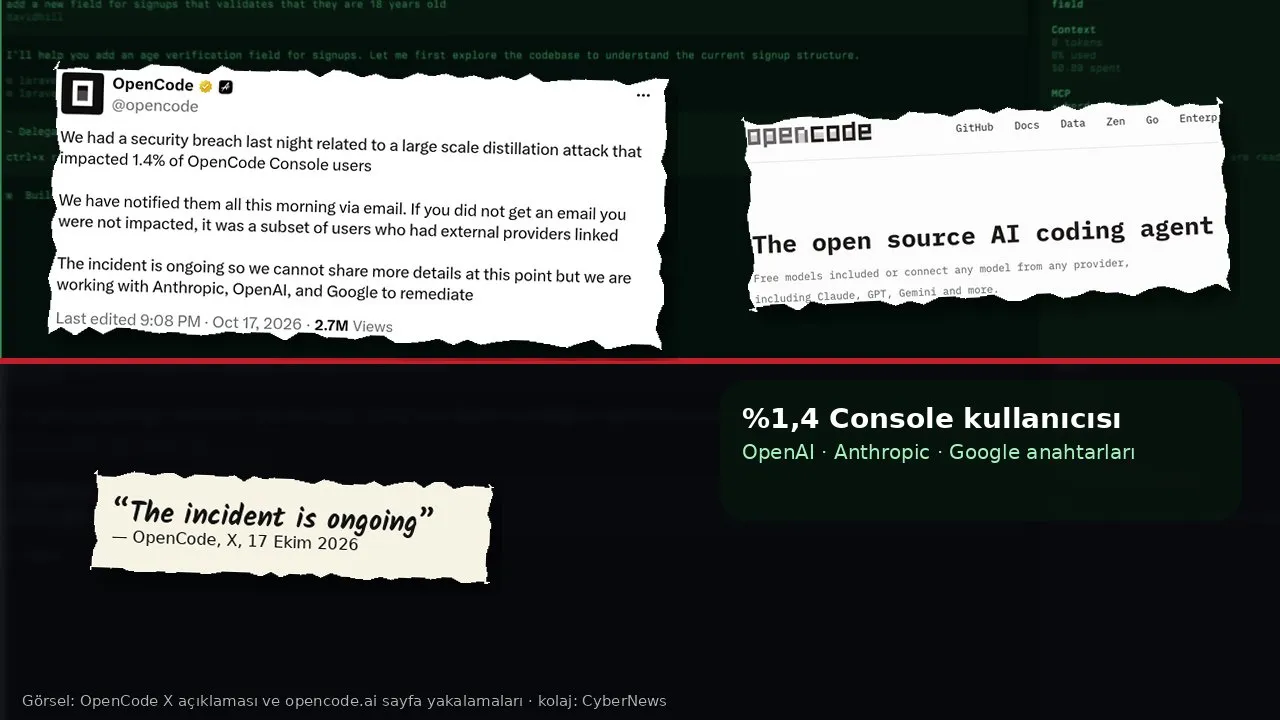
Açık kaynak yapay zekâ kodlama aracı OpenCode, barındırılan hizmeti OpenCode Console’da bir güvenlik ihlali yaşandığını doğruladı. Şirketin açıklamasına göre 16 Ekim 2026 gecesi, kapatılma sürecindeki eski bir sisteme yetkisiz erişim sağlandı. Kullanıcıların Console çalışma alanlarına kaydettiği OpenAI, Anthropic ve Google API anahtarları açığa çıkmış olabilir. OpenCode, Console kullanıcılarının yüzde 1,4’ünün etkilendiğini, hepsine 17 Ekim sabahı e-posta gönderildiğini söylüyor.
Şirket 17 Ekim akşamı X’te yaptığı açıklamada ihlali “büyük ölçekli bir damıtma (distillation) saldırısıyla bağlantılı” olarak niteledi, olayın sürdüğünü ve Anthropic, OpenAI ve Google ile birlikte çalıştıklarını belirtti. E-posta almayan kullanıcıların etkilenmediği vurgulandı.
Hangi anahtarlar risk altında?
Console, OpenCode’un isteğe bağlı bulut hizmeti. Bir ekip kendi OpenAI, Anthropic ya da Google anahtarını buraya kaydediyor; Console bu anahtarla model sağlayıcısına istek gönderiyor ve ekip üyeleri anahtarı görmeden modelleri kullanabiliyor. Risk altındaki anahtarlar bu şekilde Console’a yapıştırılanlar.
The Hacker News’in 19 Ekim tarihli haberine göre OpenCode’un komut satırı ve masaüstü uygulamaları, bilgisayarda eklenen anahtarları yerel bir SQLite veritabanında tutuyor. Kurucu ortak Dax Raad da X’te ihlalin “OpenCode’un kendisini değil, OpenCode Console’u” ilgilendirdiğini ve yerel anahtarların “hiçbir zaman bize gelmediğini” yazdı. Yani aracı yalnızca kendi bilgisayarında, kendi anahtarıyla kullananlar bu olayın doğrudan kapsamında değil.
Yine de belirsizlik büyük. OpenCode eski sistemin ne olduğunu, saldırganın oraya nasıl ulaştığını, kaç anahtarın etkilendiğini ve yüzde 1,4’ün kaç kişiye karşılık geldiğini açıklamadı. Damıtma saldırısıyla bağlantının ne olduğu da belirsiz. Raad 18 Ekim’de saldırganların “son 48 saattir durmaksızın” sistemlerine saldırmaya çalıştığını yazdı.
Faturayı kim ödüyor?
Bir API anahtarı, elinde bulunduran herkesin sahibinin hesabına ücretli istek göndermesine izin veren bir taşıyıcı kimlik bilgisi. Anahtar sağlayıcı tarafında iptal edilene kadar geçerli kalıyor. The Hacker News’in aktardığına göre anahtarı Console’dan silmek onu iptal etmiyor; Console’daki bütçe sınırı da bu kullanımı durduramıyor, çünkü Console yalnızca kendi ağ geçidinden geçen istekleri görüyor.
Kullanıcılar zararın şimdiden gerçekleştiğini bildiriyor. Bir kullanıcı X’te OpenCode’a ayırdığı OpenAI anahtarının 281 dolarlık, Anthropic anahtarının 168 dolarlık kullanıma maruz kaldığını yazdı; başka kullanıcılar 700 ve 1.700 dolar gibi rakamlar paylaştı. Notebookcheck’in 17 Ekim’de aktardığı Reddit iletilerinde bir kullanıcı Anthropic hesabında 400 dolarlık yetkisiz kullanım, bir başkası yaklaşık 200 euroluk Google kullanımı ve projesinin askıya alındığını bildirdi. Bunlar kullanıcıların kendi beyanları; OpenCode’un resmî ifadesi anahtarların “açığa çıkmış olabileceği” yönünde.
Geri ödeme tarafında bazı adımlar atıldı. Raad, 18 Ekim’e geçen gece verdiği yanıtlarda etkilenenlere ulaştıklarını ve iadelerin başladığını yazdı. OpenAI ekibinden Thibault Sottiaux da 19 Ekim’de OpenCode ile birlikte çalışarak OpenAI API müşterisi olan kullanıcıların hesaplarını yeniden açtıklarını ve saldırıda harcanan kredileri iade ettiklerini duyurdu. Bu haber hazırlanırken Anthropic ve Google’dan benzer bir kamuya açık açıklamaya rastlanmadı.
Damıtma savaşının yan etkisi
“Damıtma”, model şirketlerinin bir modelin yanıtlarını çok büyük sayıda çekip rakip bir modeli eğitmek için kullanılan kampanyalara verdiği ad. The Hacker News’in hatırlattığına göre Anthropic Eylül ayında bu tür kampanyaların çalıntı kredi kartlarıyla açılan sahte hesaplar, ele geçirilmiş oturum bilgileri ve toplanmış API anahtarları üzerinden yürütüldüğünü açıklamıştı. Çalıntı anahtarlar ayrıca suç pazarlarında yeniden satılabiliyor.
Olay, yapay zekâ ekonomisindeki güç ilişkisini açıkça gösteriyor. Büyük model şirketleri arasındaki veri ve pazar rekabeti sürerken, bu rekabetin bedeli en zayıf halkaya, yani anahtarını bir aracı hizmete emanet eden bireysel geliştiriciye ve küçük ekiplere çıkıyor. Kullanıcı hem verisini hem parasını üçüncü taraf bir platforma emanet ediyor, ama o platformun eski sistemlerini nasıl yönettiği konusunda hiçbir görünürlüğe sahip değil. CyberNews’in dün aktardığı ConnectWise/SkyKick olayında olduğu gibi, sorun yine üçüncü bir tarafa verilen kimlik bilgisinin başkasının eline geçmesi.
Türkiye’deki geliştiriciler için
Türkiye’de de yazılım ekipleri ve girişimler yapay zekâ kodlama araçlarını giderek yaygın kullanıyor. Bu hizmetler çoğunlukla dolar üzerinden faturalanıyor; kur farkı nedeniyle beklenmedik bir kullanım, küçük bir ekip ya da serbest çalışan bir geliştirici için ağır bir yük olabiliyor.
Mesele yalnız para değil. Bazı sağlayıcılarda aynı anahtar, o projeye yüklenmiş dosyalara ve yapılandırmalara da erişebiliyor. Bu dosyalarda müşteri ya da çalışan verisi varsa olay bir kişisel veri ihlaline dönüşebilir. 6698 sayılı KVKK’nın 12. maddesi veri sorumlusuna, verilerin hukuka aykırı biçimde başkalarınca elde edilmesi halinde durumu ilgililere ve Kurula bildirme yükümlülüğü getiriyor; Kurul bu süreyi 72 saat olarak yorumluyor.
Şimdi ne yapmalı?
- Anahtarı sağlayıcıda iptal edin. OpenAI, Anthropic ya da Google panelinden eski anahtarı iptal edip yenisini oluşturun; Console’dan silmek yetmez.
- Kullanan her uygulamayı güncelleyin. Eski anahtarı kullanan betikleri ve servisleri yeni anahtara geçirin.
- Kullanım ve faturayı geriye dönük inceleyin. En az 16 Ekim’den itibaren tanımadığınız istekleri kontrol edin; OpenCode erişimin ne zaman başladığını açıklamadı.
- Harcama sınırı ve uyarı koyun. Sağlayıcı tarafında bütçe sınırı ve uyarı tanımlayın.
- Her araca ayrı anahtar verin. Böylece sızan bir anahtarın verebileceği zarar daralır ve kullanım daha kolay izlenir.
OpenCode olayı, yapay zekâ araçlarının “kendi anahtarını getir” modelinin kolaylığı kadar riskini de gösterdi. Anahtar kullanıcıya ait, fatura da öyle; ama güvenlik kararları çoğu zaman kullanıcının göremediği sistemlerde veriliyor.