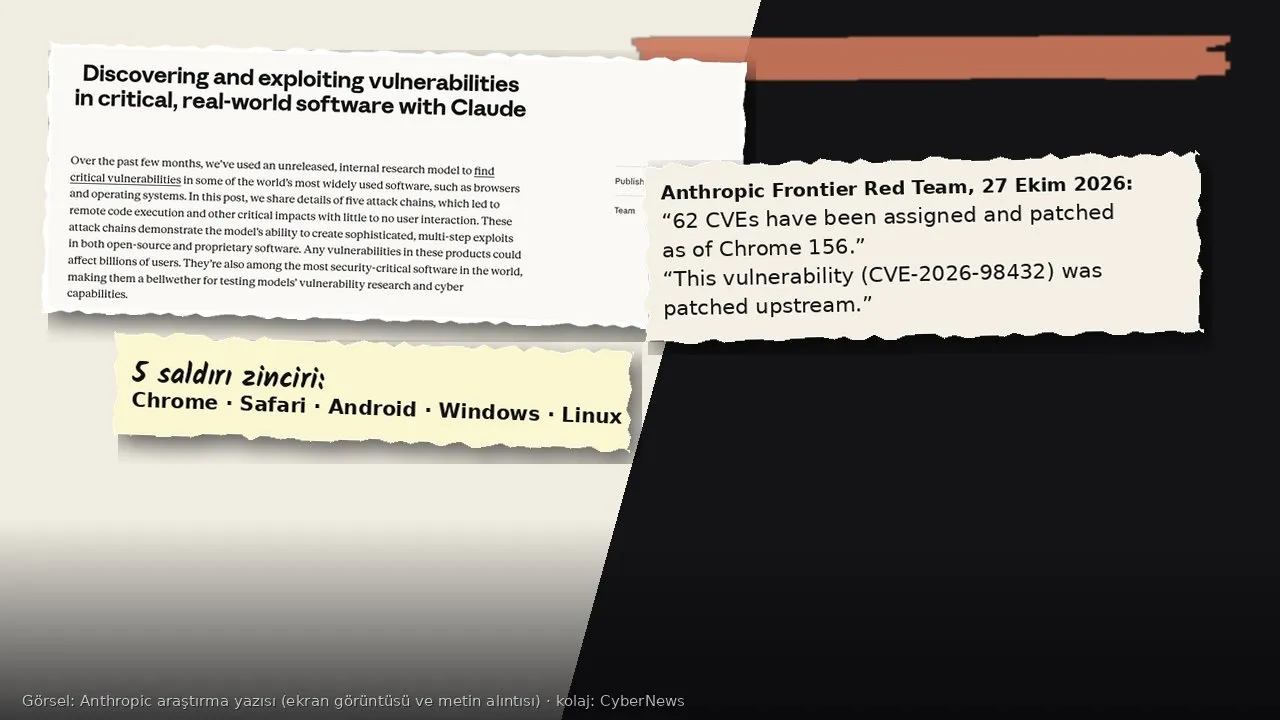
Anthropic, henüz yayımlamadığı bir iç araştırma modeliyle dünyanın en yaygın kullanılan yazılımlarında ciddi güvenlik açıkları bulduğunu ve bunları çalışan saldırı zincirlerine dönüştürdüğünü açıkladı. Şirketin Frontier Red Team ekibinin 27 Ekim 2026’da yayımladığı rapora göre model; Chrome, Safari, Android, Windows ve Linux’ta beş ayrı saldırı zinciri kurdu. Açıkların tamamı üreticilere önceden bildirildi ve yamalandı. Haberin asıl önemi tek tek açıklar değil: Birkaç farklı hatayı bulup birbirine bağlayarak çalışan bir istismar (exploit) üretmek, bugüne kadar az sayıda uzman ekibin yapabildiği bir işti.
Beş zincir, beş platform
Anthropic’in araştırma yazısında anlatılan zincirlerin hepsi laboratuvar ortamında, model “ilk yönlendirmeyi” aldıktan sonra kuruldu. Hiçbirinin gerçek bir saldırıda kullanıldığı bildirilmedi. Özetle:
- Chrome: Tek tıkla, tarayıcının korumalı alanı (sandbox) dışında kod çalıştırma. Kavram kanıtı, macOS’ta varsayılan ayarlı bir Chrome’da sayfa açıldıktan saniyeler sonra Hesap Makinesi uygulamasını başlatıyor. Zincir dört ayrı hatadan oluşuyor: JavaScript motoru V8’de bellek bozulması, V8’in bellek korumasından kaçış, CacheStorage özelliğinde bir yarış durumu (race condition) ve Chrome’un birleşik oturum açma özelliği FedCM’de bir “serbest bırakıldıktan sonra kullanım” (use-after-free) hatası.
- Safari: Herhangi bir web sitesinin, tarayıcının en temel kuralı olan “aynı köken politikasını” (same-origin policy) tamamen aşması. Bu kural kapandığında kötü niyetli bir sayfa, kullanıcının oturum açtığı e-posta ya da banka sitesinin verilerini okuyabiliyor. İlginç olan, zincirin hiç kod çalıştırmadan, yalnızca bellekteki birkaç değeri değiştirerek çalışması.
- Android: Çalınmış, kilitli bir telefondan USB üzerinden fotoğraf ve kişisel veri çekme. Testler fiziksel bir Google Pixel 9 üzerinde yapıldı. Bu saldırı telefona fiziksel erişim gerektiriyor.
- Windows: HTTP/3 isteklerine yanıt veren Windows sunucularını uzaktan çökertme ve sürekli yeniden başlatmaya zorlama. Bu bir hizmet engelleme (DoS) saldırısı; kod çalıştırmıyor ya da veri çalmıyor. Microsoft açığı CVE-2026-33096 numarasıyla kapattı.
- Linux: Çok yollu TCP (multipath TCP) dinleyicisi çalıştıran sunucularda, parola ya da kullanıcı etkileşimi olmadan, ağ üzerinden root yetkisiyle komut çalıştırma. Anthropic’in kavram kanıtında çekirdek adresini sızdırmak 48 dakika, komut çalıştırmaya ulaşmak ise beş dakika daha sürdü. Açık, CVE-2026-98432 olarak yamalandı.
Rakamlar ve doğrulanabilen kısım
Anthropic, Chrome tarafında Google’a bildirdiği bulgulardan 62’sinin CVE numarası aldığını ve Chrome 156 itibarıyla yamalandığını söylüyor. Şirkete göre bunların tamamı “kritik” ya da “yüksek” önem derecesinde; aralarında 13 sandbox kaçışı ve tarayıcının sayfa işleyen bileşenini ele geçirmeye yarayabilecek 21 açık var.
Bu iddiaların ne kadarının bağımsız olarak doğrulanabildiğini The Hacker News ayrıntılı biçimde inceledi. Yayına göre Chrome düzeltmeleri 20 Ekim’de çıkan Chrome 156’da, Safari düzeltmesi ise 29 Haziran’da yayımlanan iOS ve iPadOS 26.5.2’de yer alıyor. Google’ın sürüm notları bazı Chrome düzeltmeleri için “Anthropic’ten Xinyang Ge, Claude yardımıyla” ifadesiyle teşekkür ediyor, ancak 62 açığın tamamı için değil. Apple da Safari açığı için Anthropic araştırmacılarını ve Claude’u anıyor.
Öte yandan bazı noktalar yalnızca Anthropic’in anlatımına dayanıyor. The Hacker News, Windows açığının kamuya açık CVE kaydında bulucunun adının geçmediğini ve kaydın Anthropic’in tarif ettiği QUIC bileşeni yerine Windows’un web isteği işleyicisi HTTP.sys’i işaret ettiğini not ediyor. Linux açığının (CVE-2026-98432) kamu kaydı da çok yollu TCP yerine IPv4 TCP düzeltmesinden söz ediyor. Daha temel bir soru da şu: Model her adımı ne kadar kendi başına yaptı? Anthropic yalnızca “ilk yönlendirme” ve “çok az insan müdahalesi” diyor; hangi adımda insanın ne yaptığını ayrıntılandırmıyor, modelin adını da vermiyor.
Dark Reading’e konuşan uzmanlar da benzer bir ihtiyat çağrısı yapıyor. Black Duck’tan Andrew Bolster, yamaların kamuya açık olduğunu ama raporun her zincir için başarı oranı, maliyet ya da harcanan insan emeği vermediğini hatırlatıyor. Bolster ayrıca Android zincirinin çalınmış bir telefon ve USB kablosu, Linux zincirinin ise internete açık bir çok yollu TCP dinleyicisi gerektirdiğinin altını çiziyor. Black Hills Information Security’den John Strand ise asıl riskin daha az incelenen yazılımlarda olabileceğini söylüyor: Yapay zekâ Windows, Android, Linux ve Chrome’da açık bulabiliyorsa, IP kameralar ya da şube ofisindeki yönlendiricinin yazılımı gibi çok daha az ilgi gören kodlar da risk altında.
Neden önemli?
Modern tarayıcılar ve işletim sistemleri katman katman korunuyor. Tek bir açık genellikle yetmiyor; saldırganın bir hatayla belleği bozması, ikinci bir hatayla korumayı aşması, üçüncüsüyle korumalı alanın dışına çıkması gerekiyor. Bu tür zincirler, şimdiye kadar devlet destekli gruplar, ticari casus yazılım şirketleri ve az sayıda üst düzey araştırma ekibi tarafından kurulabiliyordu. Anthropic’in kendi ifadesiyle bu artık “modellerin çok az insan müdahalesiyle yapabildiği ve herkesin çalıştırıp doğrulayabileceği bir istismarla kanıtlayabildiği” bir şey.
Bu cümle iki yöne de okunabilir. Savunma tarafında, aynı yetenek açıkların saldırganlardan önce bulunup kapatılmasını hızlandırabilir. Nitekim Chrome’daki 62 açık, kötüye kullanılmadan yamalanmış görünüyor. Ama aynı yeteneğe sahip modeller kötü niyetli kişilerin eline geçerse, açığın keşfedilmesiyle silaha dönüştürülmesi arasındaki süre daha da kısalabilir. Bu da yama sürelerinin, yani bir güncellemenin yayımlanmasıyla kullanıcıların onu gerçekten yüklemesi arasındaki farkın, her zamankinden daha kritik hâle gelmesi demek.
Anthropic kendi tarafında, açıkları üreticilere bildirirken 90 gün yama süresi ve sonrasında 45 günlük ek bekleme süresi tanıyan bir koordineli açıklama politikası uyguladığını söylüyor. Şirket ayrıca nitelikli güvenlik uzmanlarına Claude Opus 5.5, Sonnet 5.5 ve Mythos 5.1 gibi modellere daha az kısıtlamayla erişim veren “Cyber Verification Program”ı genişlettiğini hatırlatıyor. Şirketin savunuculara mesajı kısa: “Kendi kodunuzu taramak her zamankinden önemli.” Anthropic’in yapay zekâ ve güvenlik alanındaki önceki araştırmalarından biri için yapay zekâ solucanı ve IoT cihazları haberimize de göz atabilirsiniz.
Türkiye’deki kullanıcılar ve şirketler için ne anlama geliyor?
Türkiye’de akıllı telefonların büyük çoğunluğu Android ile çalışıyor; masaüstünde de Chrome en yaygın tarayıcı. Bu nedenle raporun en doğrudan mesajı güncellemeyle ilgili. Açıklar yamalanmış olsa da, güncellemeyi yüklemeyen bir cihaz hâlâ eski koddan çalışıyor. Model destekli araçların açık bulma hızını artırdığı bir dönemde, güncellemeyi “sonra yaparım” diye ertelemek daha büyük bir risk.
- Bireysel kullanıcılar: Chrome’da Ayarlar > Chrome Hakkında bölümünden sürümün 156 veya üzeri olduğunu kontrol edin, tarayıcıyı yeniden başlatın. iPhone ve iPad’de iOS/iPadOS’u en güncel sürüme yükseltin. Android telefonunuzda hem sistem güncellemesini hem de Google Play sistem güncellemesini kontrol edin.
- Telefonunuz çalınırsa: Android zinciri, kilitli bir telefondan veri çekmenin yollarını gösterdi. Cihazınızı uzaktan kilitlemek ve silmek için “Cihazımı Bul” özelliğinin açık olduğundan emin olun.
- Barındırma firmaları ve kurumlar: Türkiye’deki pek çok web sitesi Linux sunucularda çalışıyor. Dağıtımınızın en güncel çekirdek güncellemelerini yükleyin; çok yollu TCP gibi kullanmadığınız ağ özelliklerini açık tutmayın. HTTP/3 kullanan Windows sunucularında Nisan 2026 güvenlik güncellemelerinin yüklü olduğunu doğrulayın.
- Yazılım ekipleri: Anthropic’in önerisi, kodu yalnızca bir kez taramak değil, her değişiklik (pull request) aşamasında güvenlik kontrolü yapmak. Açık kaynak ve ücretsiz statik analiz araçları bu iş için iyi bir başlangıç noktası.
Kamu kurumları ve kritik altyapı işletmecileri için de mesaj benzer: Yapay zekâ ile açık bulma hızlandıkça, USOM gibi ulusal ekiplerin uyarılarını hızla uygulamak ve yama süreçlerini kısaltmak daha da önem kazanacak.
Sonuç
Anthropic’in raporu, yapay zekânın siber güvenlikte “yardımcı araç” olmaktan çıkıp karmaşık saldırı zincirlerini kendisi kurabilen bir aktöre dönüştüğünü gösteren en somut örneklerden biri. Ancak iddiaların bir kısmı yalnızca şirketin anlatımına dayanıyor ve modelin bağımsızlık düzeyi belirsiz. Kullanıcı açısından pratik sonuç ise değişmiyor: Açıklar kapatıldı; korunmanın yolu cihazları ve sunucuları gecikmeden güncellemek.