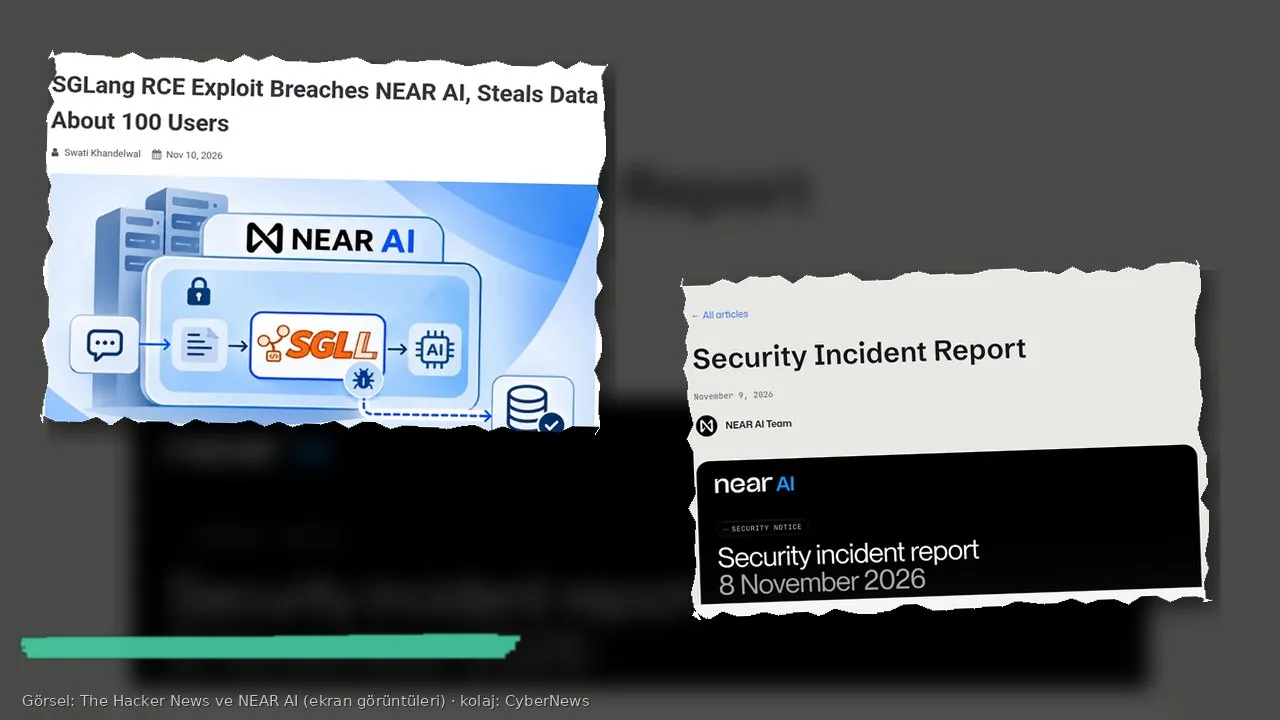
Yapay zekâ altyapısı şirketi NEAR AI, 9 Kasım 2026’da yayımladığı olay raporunda, açık kaynaklı çıkarım (inference) motoru SGLang’deki bir uzaktan kod çalıştırma açığının kendi sunucularından birine saldırı için kullanıldığını açıkladı. Saldırgan oradan şirketin altyapısında ilerledi; yaklaşık 100 kullanıcının hesap bilgilerini indirdi ve eski bir ajan dağıtımındaki 18 ajanın verisine ulaştı. Şirket, saldırganın 8 Kasım’da o sunucuda işlenen istekleri, “gizli mod”daki istekleri de kapsayacak biçimde görmüş olabileceğini de kabul etti.
Haberin ana kaynağı NEAR AI’ın kendi olay raporu. The Hacker News’in 10 Kasım tarihli haberi ise şirketin açıklamadığı noktaları da not ediyor.
Kısaca
- Olay: SGLang’deki bir uzaktan kod çalıştırma açığı, NEAR AI’ın bir çıkarım sunucusunda kod çalıştırmak için kullanıldı. Saldırı 8 Kasım 2026 Pazar günü yaşandı; şirket raporunu 9 Kasım’da yayımladı.
- Çalınan veri: Eski “Private Chat” ürününün arkasındaki bir iç sistemden yaklaşık 100 kullanıcının e-posta adresi, adı ve bazı hesaplarda plan ve bakiye bilgisi indirildi.
- Ajanlar: Gizli bilgi işlem (TEE) ortamında çalışmayan eski bir NEAR AI Agents dağıtımındaki 18 ajanın sohbet geçmişi, ayarları ve günlükleri alındı.
- API anahtarları: İki Cloud müşterisinin API anahtarı günlüklerde açığa çıktı; anahtarlar iptal edildi.
- Şirketin bulgusu: Saklanan Private Chat konuşmalarına ya da yüklenen dosyalara erişildiğine dair bir işaret bulunmadı.
- Açık nokta: NEAR AI açığın CVE numarasını, etkilenen SGLang sürümlerini ve SGLang projesinin düzeltme yayımlayıp yayımlamadığını belirtmedi.
Ne oldu?
NEAR AI’ın raporuna göre saldırgan, sunucularında çalışan SGLang’deki bir uzaktan kod çalıştırma açığını kullanarak tek bir çıkarım sunucusunda kod çalıştırdı ve oradan altyapıya erişti. Saldırının adımlarına dair şirket ayrıntı vermedi; biz de bu konuda bir tahmin yürütmüyoruz. Saldırgan şirketin daha önce kullanımdan kaldırdığı “Private Chat” ürününün arkasındaki bir iç sisteme ulaştı. Buradan indirilen veri, e-posta adresleri, adlar ve bazı hesaplar için plan ve bakiye bilgisi; yaklaşık 100 kullanıcıyı kapsıyor.
İkinci grup, “NEAR AI Agents” ürününün eski bir dağıtımındaki 18 ajan. Bu dağıtım şirketin gizli bilgi işlem ortamında çalışmıyordu. Oradan alınan veri, sohbet geçmişi, ayarlar ve günlükler. Ayrıca iki Cloud müşterisinin API anahtarı günlüklere yazılmıştı ve açığa çıktı; şirket bu anahtarları iptal etti. Bu ayrıntı, günlük kayıtlarının neden hassas bilgi taşımaması gerektiğini bir kez daha gösteriyor.
Müdahale tarafında şirket, tüm etkin oturumları ve yönetici kimlik bilgilerini iptal etti, ajan belirteçlerini yeniledi, Private Chat’i çevrimdışı aldı ve SGLang açığı için tüm çıkarım sunucularına bir düzeltme uyguladı. Kalan kimlik bilgilerinin yenilenmesi ve tam bir adli inceleme de tamamlandı. NEAR AI Cloud’a erişim yeniden açıldı. Etkilenen kullanıcılar security@near.ai adresinden doğrudan bilgilendirildi; 18 ajanın sahibine ayrı ayrı ulaşıldı. Şirket, gereken yasal bildirimleri yapacağını da yazdı. The Hacker News’e göre şirketin sonraki bir paylaşımında, kendisinden haber almayan kullanıcıların bir şey yapmasına gerek olmadığı söyleniyor; ama şirket, 8 Kasım’da etkilenen sunucudan geçen isteklerin sahiplerinin bilgilendirilenler arasında olup olmadığını açıklamadı.
“Gizli mod” neden yetmedi?
Haberin asıl öğretici yanı burada. NEAR AI, “gizli mod”da istekleri bir güvenilir yürütme ortamında (TEE) işliyor. Bu ortam, verilerin şirket çalışanları dâhil işletmeciden ve altyapı sahibinden korunması için tasarlanmış bir donanım yalıtımı. NEAR AI’ın raporundaki cümle çarpıcı: Gizli bilgi işlem, veriyi işletmeciye ve ana makineye karşı korur; ortamın içinde çalışan yazılımdaki bir açığa karşı korumaz.
Somut olarak: SGLang, TEE’nin içinde çalışıyor. Saldırgan o yazılımdaki açığı kullanınca, yalıtımın içindeki sunucuda kod çalıştırdı ve oradan işlenmekte olan isteklere erişebildi. Yani yalıtım bozulmadı; ama yalıtılan alanın içindeki yazılım zayıf olunca, bu yalıtım kullanıcı verisini korumaya yetmedi. Şirket bunu kabul ediyor ve artık çıkarım yazılımına ve enclave çevresindeki hizmetlere, enclave’in kendisiyle aynı titizlikle güvenlik analizi uygulayacağını söylüyor. Kodun, bağımlılıkların ve dağıtım yapılandırmalarının herkese açık kalmaya devam ettiğini ve kimsenin neyin çalıştığını doğrulayabileceğini de ekliyor.
Bu bir “gizli bilgi işlem işe yaramaz” sonucu değil. Teknoloji, şirketin kendisine güvenmeyi gerektirmeyen bir koruma katmanı sunuyor; fakat korumanın kapsamı dar. Bir hizmet “gizli” ya da “özel” diye pazarlandığında, kullanıcının sorması gereken soru, bu korumanın neye karşı olduğu. Burada koruma işletmeciye karşıydı, içeride çalışan kodun açığına karşı değildi.
Not edilmesi gereken sınır da var: Şirket, saldırganın istekleri “görmüş olabileceğini” söylüyor; gördüğünü ya da kaç isteğin etkilendiğini söylemiyor. The Hacker News da kaç gizli isteğin etkilendiğine dair bir rakam verilmediğini vurguluyor. Biz de bu rakamı bilmiyoruz.
Ne yapmalısınız?
Bir NEAR AI kullanıcısıysanız, şirketten security@near.ai adresinden bir ileti aldıysanız talimatları izleyin. Almadıysanız şirketin açıklamasına göre bir şey yapmanız gerekmiyor. Genel olarak:
- Hesapla ilgili beklenmedik iletilere dikkat edin. Şirket, hesap ya da bakiyeye atıfta bulunan istenmeyen iletilere temkinli yaklaşılmasını öneriyor. E-posta adresleri ve adlar çalındığından kimlik avı denemeleri için uygun bir zemin var.
- API anahtarlarınızı günlüklerde taratın. Anahtar, belirteç ve parolaların günlük kayıtlarına düşmediğinden emin olun; düşenleri değiştirin.
- Anahtarları yenilemeyi alışkanlık edinin. Kullanılmayan anahtarları kapatın, kullanılanları belirli aralıklarla yenileyin.
- Eski ve kullanımdan kaldırılmış hizmetleri kapatın. Bu olayda saldırgan, kullanımdan kaldırılmış bir ürünün arkasındaki sisteme ve eski bir dağıtıma ulaşmış.
- Yapay zekâ servislerine kişisel veri göndermeden önce korumanın kapsamını sorun. “Gizli mod” ya da “şifreli” ifadesi, hizmet sağlayıcının yazılım açıklarına karşı bağışık olduğu anlamına gelmez.
Türkiye açısından
Türkiye’deki geliştiriciler ve şirketler, yurt dışındaki yapay zekâ servislerinin API’lerini ve ajan altyapılarını kullanabiliyor. Bu olay doğrudan bir Türk müşteriyi ilgilendirdiğine dair bir bilgi yok; kaynaklarda etkilenen kullanıcıların ülkelerine dair bir bilgi yok ve biz bir Türkiye bağlantısı uydurmuyoruz. Ama dersi Türkiye’deki kurumlar için de geçerli: Kişisel veri içeren istekleri üçüncü taraf bir yapay zekâ altyapısına gönderen bir kurum, veri sorumlusu olarak kendi sorumluluğunu o hizmet sağlayıcıya devretmiş olmaz.
6698 sayılı KVKK’nın 12. maddesi veri sorumlusunu güvenlik tedbirlerini almakla ve verilerin hukuka aykırı biçimde ele geçirilmesi hâlinde durumu en kısa sürede ilgili kişiye ve Kurula bildirmekle yükümlü kılıyor. Kurul’un ilke kararı bu bildirim için 72 saatlik bir süre öngörüyor. Yurt dışındaki bir hizmet sağlayıcıya veri gönderiliyorsa ayrıca kanunun 9. maddesindeki yurt dışına aktarım kuralları da gündeme gelir. Pratik sonuç: Hizmet sağlayıcıyla yapılan sözleşmede ihlal bildirimi süresi, günlüklerde hangi verinin tutulduğu ve altyapıda yalıtımın kapsamı açık olmalı. Bir ihlal olduğunda hizmet sağlayıcının açıklaması gecikirse, Türkiye’deki veri sorumlusunun bildirim süresi de işlemeye devam eder.
Daha önce Fireworks AI ihlalinde da, yapay zekâ altyapısındaki kimlik bilgilerinin ve gizli anahtarların ne kadar değerli bir hedef olduğunu görmüştük. KVKK’nın kurumlara dönük ihlal duyurularını ise KVKK’nın 12 ihlal duyurusu yazımızda ele almıştık.
Sonuç
NEAR AI olayı iki yönden önemli. Birincisi, şirket olayı hızlıca açıkladı ve neyi bilmediğini de söyledi; bu, ihlal bildirimleri için olumlu bir örnek. İkincisi, gizli bilgi işlemin sınırını net biçimde gösterdi: Yalıtım, içinde çalışan yazılımın güvenliğinin yerine geçmiyor. Henüz bilinmeyenler duruyor: açığın kimliği, etkilenen SGLang sürümleri, projenin düzeltmesi ve kaç gizli isteğin görülmüş olabileceği.