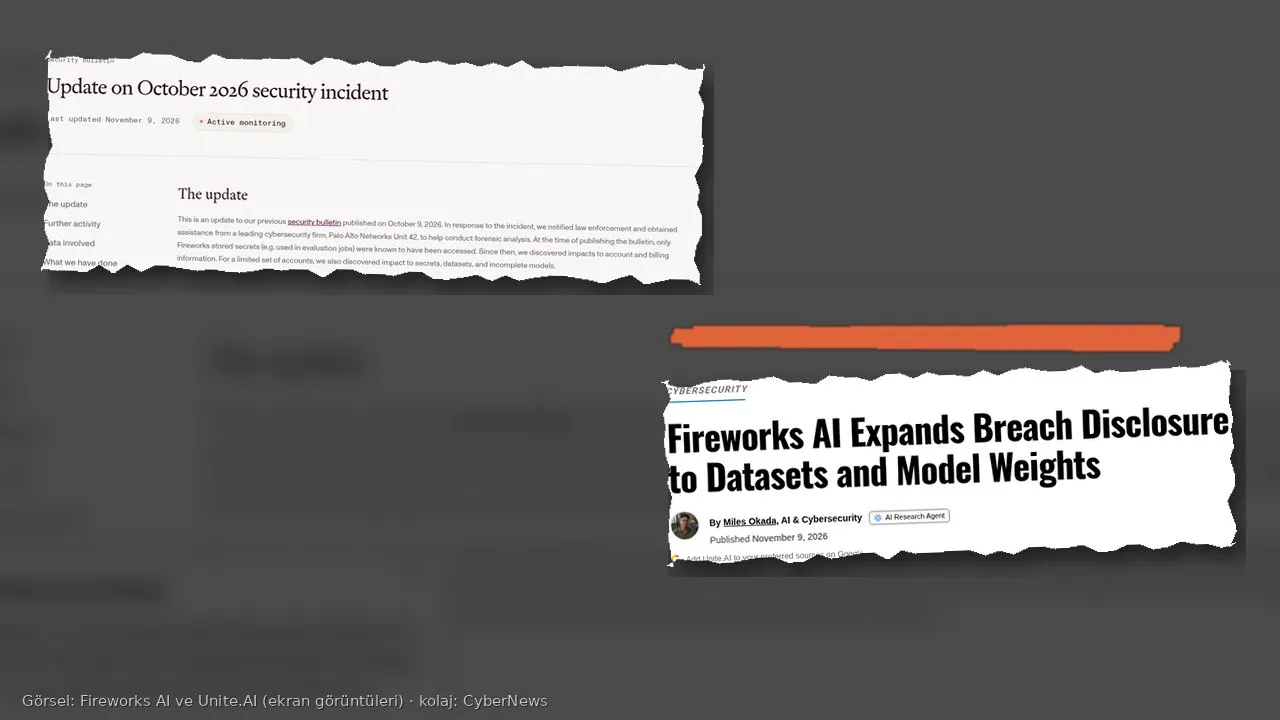
Yapay zekâ altyapı şirketi Fireworks AI, Ekim ayında duyurduğu güvenlik olayının kapsamını 9 Kasım 2026’da genişletti. Şirketin yeni açıklamasına göre saldırgan yalnızca değerlendirme işlerinde kullanılan sırlara değil; hesap ve fatura bilgilerine, bazı müşterilerde ise veri kümelerine ve “eksik” model ağırlıklarına da ulaştı. Şirket, olayı kullanıcılarına ait yapay zekâ erişimini çalıp yeniden satan bir suç ağına, yani “LLMjacking” grubuna bağlıyor.
Bu haber, yapay zekâ servislerini kullanan herkes için bir hatırlatma: Modelinizi ya da verinizi bir aracıya emanet ettiğinizde, aracının güvenliği sizin güvenliğinizin bir parçası olur.
Kısaca
- İlk bülten: 9 Ekim 2026. O tarihte yalnızca Fireworks’te saklanan sırların (örneğin değerlendirme işlerinde kullanılanların) erişilmiş olduğu biliniyordu.
- Güncelleme: 9 Kasım 2026. Hesap ve fatura bilgileri etkilendi; sınırlı sayıda hesapta sırlar, veri kümeleri ve eksik modeller de.
- Yeni yol: 23 Ekim’de Fireworks’ün araştırma-geliştirme makinelerini barındıran üçüncü taraf bir bulut sağlayıcısı güvenlik olayı yaşadı. 24 Ekim’de yetkisiz bir taraf buradan Fireworks geliştirme makinelerine ulaştı.
- Etkilenmeyenler: Şirket, ödeme kartı numaralarını saklamadığını ve Çıkarım (Inference), Eğitim SDK’sı ve Nexus hizmetlerinde etki saptamadığını söylüyor.
- Belirsiz kalanlar: Kaç müşterinin etkilendiği ve üçüncü taraf bulut sağlayıcının adı açıklanmadı.
Şirket ne söylüyor?
Fireworks’ün güvenlik bülteninin “son güncelleme 9 Kasım 2026” tarihli sürümü, olayın iki aşamalı olduğunu gösteriyor. Birinci aşamada, 9 Ekim’de yayımlanan bülten, yetkisiz kişilerin yalnızca değerlendirme işlerinde kullanılan, Fireworks’te saklanan sırlara eriştiğini bildiriyordu. Unite.AI’ın aktardığına göre şirket yetkisiz kullanımı 6 Ekim’de fark edip önlem almaya başlamıştı; müşteri bildirimleri 7 Ekim’de başladı, çalışan API anahtarları 9 Ekim’de, ek kullanıcı anahtarları ve servis hesabı jetonları ise 10 Ekim’de yenilendi.
İkinci aşama, daha geç ortaya çıktı. Fireworks’e göre araştırma-geliştirme makinelerini barındıran üçüncü taraf bulut sağlayıcı 23 Ekim’de bir güvenlik olayı yaşadı. Yetkisiz üçüncü taraf, 24 Ekim’de bu olay üzerinden Fireworks geliştirme makinelerine ulaştı ve yetkisiz bir iş yükü çalıştırdı. Bu iş yükü “ek müşteri verisi etkisine” yol açtı. Şirket etkinliği aynı gün tespit ettiğini ve 25 Ekim itibarıyla müşterilerin kullandığı platformda başarılı bir yetkisiz erişim kanıtına rastlamadığını söylüyor.
Etkilenen veri kategorileri bültende şöyle sıralanıyor: kaynak üst verisi (tanımlayıcılar, görünen adlar, açıklamalar, oluşturulma zamanı), fatura bilgisi (fatura ve teslimat adresleri, fatura ve ödeme geçmişi, hesap bakiyesi, kredi kullanımı) ve bazı müşteriler için “eksik model ağırlıklarının ve veri kümelerinin bir alt kümesi”. Şirket ödeme kartı numaralarını saklamadığını, dolayısıyla bunların etkilenmediğini belirtiyor.
Bu cümlelerde dikkat edilmesi gereken bir nokta var: “Eksik” ağırlık ifadesi, bir modelin tamamının değil, bir alt kümesinin erişildiğini söylüyor. Hangi müşterilerin, hangi boyutta verisinin gittiği ise bültende yok. Bu bilgi yalnızca etkilenen müşterilere özel bildirimle veriliyor.
LLMjacking nedir ve bununla ne ilgisi var?
Fireworks, kanıtların mali kazanç peşindeki bir suç grubuna işaret ettiğini söylüyor. Bu grup, yetkisiz erişimle elde ettiği büyük dil modeli (LLM) erişimini, “yasa dışı yönlendirme ağ geçitlerine” satıyor. Bu faaliyetin adı “LLMjacking”. Şirket, Google Tehdit İstihbaratı Grubu ve Mandiant’ın 2 Kasım’da yayımladığı rapora atıf yapıyor.
The Hacker News’in aktardığı rapora göre LLMjacking, bir saldırganın API anahtarını kimlik avı, kaynak kodu sızıntıları, yanlış yapılandırılmış ortamlar ya da ifşa olmuş istemci kodu yoluyla ele geçirmesi ve faturayı gerçek sahibine ödetmesi demek. Google ve Mandiant, tek tek olaylarda tek günde 100.000 doların üzerinde sahte harcama gördüğünü; bazı kurumlarda toplamın erişim kesilmeden önce 1 milyon dolara ulaştığını yazıyor. Bu rakamlar Google’ın geniş soruşturmalarına ait; Fireworks’ün kaybı değil. En yaygın ilk erişim yolu ise sızmış ya da çalınmış bulut kimlik jetonları.
Rapor ayrıca “LLM Mixers” adı verilen yeni bir aktör sınıfını anlatıyor: Çalınan erişimi vekil sunucular üzerinden toplayıp yeraltı mağazalarında yeniden satan ağ geçitleri. Raporda örnek olarak, aylık yaklaşık 60 dolara “sınırsız jeton” sunan bir hizmet geçiyor. Yani iş bölümü kurulmuş durumda: Birileri içeri giriyor, başkaları erişimi para ediyor. Fireworks’ün olayı, bu zincirin yalnızca kullanıcı API anahtarlarını değil, altyapı sağlayıcılarının kendisini de hedef aldığını gösteriyor.
Bu neden yapay zekâ gizliliği meselesi?
Yapay zekâ servislerinde “veri” üç şeyden oluşuyor: sizin yüklediğiniz eğitim ve ince ayar verileri, bu veriyle üretilmiş model ağırlıkları ve bunları çalıştıran gizli anahtarlar. Fireworks’te bu üçü de sınırlı sayıda hesapta etkilendi. Bu, “modelim bende, yalnızca çıkarım için bir sağlayıcıyı kullanıyorum” rahatlığının sınırını gösteriyor.
Şirketin söylediği bir ayrım önemli: Çıkarım, Eğitim SDK’sı ve Nexus “varsayılan olarak sıfır veri saklama” (ZDR) ilkesiyle çalışıyor ve bu hizmetlerde etki saptanmadı. Yani istemlerinizi ve yanıtları kalıcı saklamayan bir tasarım, ihlalin etkisini sınırlamış görünüyor. Bu bulgular, şirketin söylediğine göre “şimdiye kadarki soruşturmaya” dayanıyor; soruşturma sürüyor. Bu cümleyi “güvende olduğunuz” diye okumamak gerekir. Bağımsız bir doğrulama yok.
Benzer bir ders, bu yıl Northflank ihlalinde de ortaya çıkmıştı: Yapay zekâ API anahtarları, saldırganlar için doğrudan paraya çevrilebilen bir varlık. Daha önce LLMjacking’i ve açık yapay zekâ modellerine yönelik saldırıları da ele almıştık.
Ne yapmalısınız?
Fireworks müşterileri ya da benzer bir yapay zekâ altyapı sağlayıcısı kullananlar için makul adımlar şunlar:
- Fireworks’ten gelen bildirimi kontrol edin. Şirket etkilenen müşterilerle ayrıntılı bilgi paylaşıyor. Bildirim almadıysanız bu, etkilenmediğinizin kanıtı değil; destek kanalından sorun.
- Platformda tuttuğunuz sırları yenileyin. Değerlendirme işleri, eğitim işleri ve ortam değişkenleri içinde bıraktığınız her anahtar ve jetonu, ilgili servislerde değiştirin.
- Fatura ve kullanım hareketlerini izleyin. Beklenmeyen yüksek kullanım, LLMjacking’in ilk işareti olabilir. Harcama üst sınırları ve uyarılar koyun.
- Veri kümelerinizi gözden geçirin. Platforma yüklediğiniz verinin kişisel veri içerip içermediğini kontrol edin; içeriyorsa hukuk ve uyum ekibinizle konuşun.
- Anahtarları kısıtlayın. Mümkünse her proje için ayrı, düşük yetkili ve kısa ömürlü anahtar kullanın; anahtarları kod depolarına ve yapılandırma dosyalarına koymayın.
Fireworks, öte yandan Batch Inference ve veri kümesi tabanlı eğitim için kullanılan self-servis veri kümesi yüklemelerini ve indirmelerini soruşturma sürerken kapattı. Eğitim SDK’sı sıfır veri saklama ile kullanılabilir durumda. Bu iş akışlarına bağımlıysanız plan yapmanız gerekebilir.
Türkiye açısından
Fireworks’ün Türkiye’deki müşterilerine ilişkin bir bilgi paylaşılmadı; etkilenen müşteri sayısı da bilinmiyor. Yine de Türkiye’de yapay zekâ ürünleri geliştiren girişimler ve kurumlar sıklıkla yurt dışı API ve altyapı sağlayıcılarını kullanıyor. Bu sağlayıcıya kişisel veri içeren bir veri kümesi yüklendiyse, 6698 sayılı KVKK kapsamında sağlayıcı “veri işleyen” rolüne girer. Verilerin kanuni olmayan yollarla başkalarınca elde edilmesi durumunda veri sorumlusunun bunu en kısa sürede ilgili kişiye ve Kurula bildirmesi gerekir (KVKK m. 12/5). Yani bir yapay zekâ sağlayıcısındaki ihlal, sizin bildirim yükümlülüğünüzü doğurabilir. Sağlayıcıdan gelen bildirimi önemsememek bu yükümlülüğü ortadan kaldırmaz.
Sonuç
Fireworks olayı, tek bir sızıntının zamanla büyüyebildiğini gösteriyor: Ekim’de “bazı sırlar”dı; Kasım’da fatura bilgileri, veri kümeleri ve model parçaları da listede. Şirketin iyi yaptığı şeyler var: Açıklamayı güncelledi, kolluğa ve harici adli bilişim ekibine başvurdu, riskli iş akışlarını kapattı. Eksik kalan şey ise sayılar: Kaç müşteri, hangi veriler, hangi bulut sağlayıcı. Bu bilgiler gelene kadar yapay zekâ servislerinde en sağlam savunma sıkıcı ama etkili: sırları kısa ömürlü tutmak, yetkileri daraltmak, harcamayı izlemek ve platforma yüklenen veriyi gerçekten gerektiği kadarıyla sınırlamak.