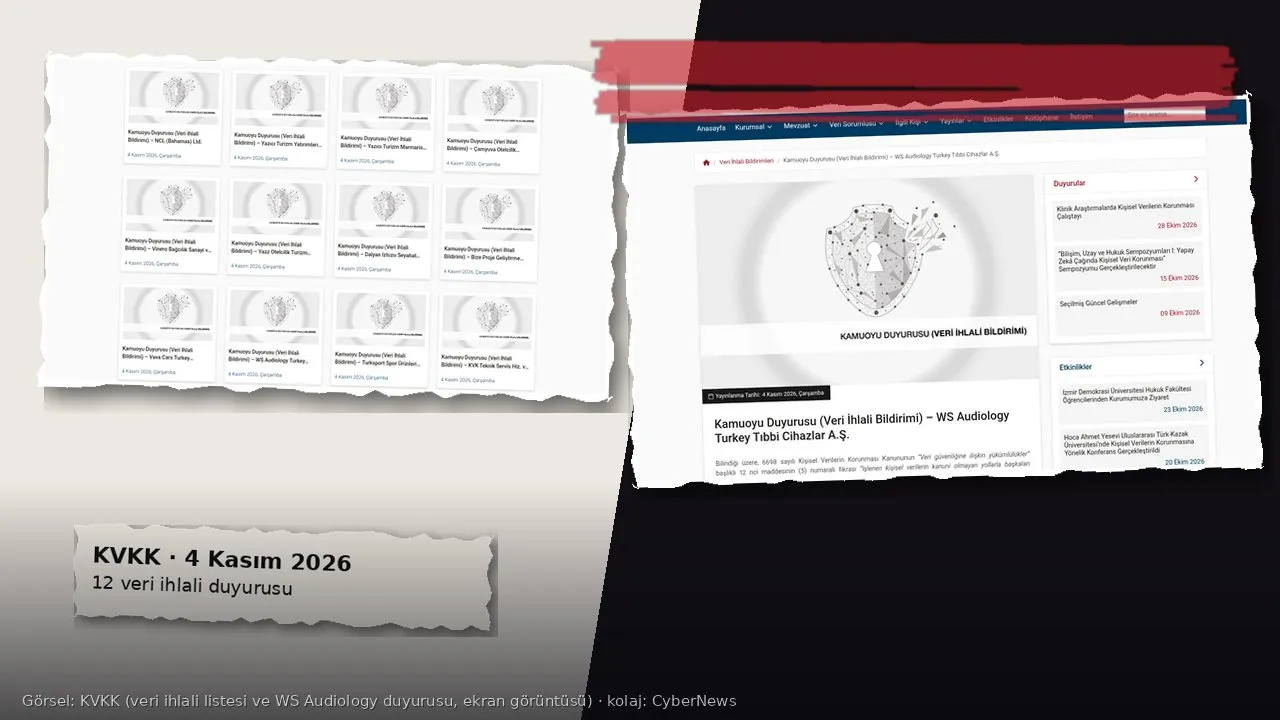
Kişisel Verileri Koruma Kurumu, 4 Kasım 2026’da en az 12 yeni veri ihlali kamuoyu duyurusu yayımladı. Duyurular Kurum’un veri ihlali bildirimleri listesinde yer alıyor. Paketin dikkat çeken kısmı, üç ayrı markada tekrar eden aynı desen: Saldırı, veri sorumlusunun kendi sunucusunda değil; chat veya çağrı merkezi hizmeti veren bir veri işleyenin tuttuğu müşteri kayıtlarında.
Aynı gün listede bir işitme cihazı firmasında odyogram riski, bir kruvaziyer şirketinde oltalama için kullanılan rezervasyon verisi ve bir turizm/otel kümesi de var. Aşağıdaki rakamlar ThreatTicker özetinden değil; ilgili KVKK duyuru metinlerinden alınmıştır.
Kısaca
- 4 Kasım 2026’da KVKK en az 12 yeni ihlal duyurusu ilan etti (çoğu Kurul kararı 2026/2438; NCL için 2026/2437).
- KVK Teknik Servis (624 chat), Turksport/Decathlon (541 chat, 383 kişi) ve Vava Cars (8268 chat) ortak desen: veri işleyendeki chat kayıtlarına yetkisiz erişim.
- WS Audiology Turkey: 14–23 Ekim 2026; sistem dışına çıkarma; hasta adı, cihaz bilgisi ve odyogram mümkün (özel nitelikli kişisel veri riski).
- NCL (Bahamas): web uygulaması açığı; ad, e-posta, doğum tarihi, rezervasyon no; oltalama; en fazla 2392 kişi.
- Aynı gün Yazıcı Turizm (2), Çamyuva/Sveo, Vinero, Yazz, Dalyan İztuzu, Bengodi gibi turizm/otel duyuruları da yayımlandı.
Ortak desen: veri işleyendeki chat kayıtları
KVK Teknik Servis Hiz. ve Tic. A.Ş. bildirimine göre ihlal, veri işleyen nezdinde barındırılan 624 chat kaydına yetkisiz erişimle gerçekleşti. Etkilenen veriler WhatsApp’taki ad ve telefon numarası. İlgili kişi grupları müşteriler ve potansiyel müşteriler; etkilenen kişi sayısı henüz belirlenemedi, kayıtlar veri işleyenden bekleniyor. Bilgi için musteridestek@kvkteknikservis.com adresi verildi. Kurul’un 04.11.2026 tarih ve 2026/2438 sayılı kararıyla ilan edildi.
Turksport Spor Ürünleri San. ve Tic. Ltd. Şti. (Türkiye’de Decathlon operasyonu; iletişim kisiselverilerim@decathlon.com) bulut tabanlı çağrı merkezi ve müşteri iletişim (chat) hizmeti sunan veri işleyendeki 541 chat kaydına yetkisiz erişim bildirdi. Etkilenen kişi sayısı 383; gruplar müşteriler, potansiyel müşteriler ve çalışanlar. Ön değerlendirmede ad-soyad, telefon, sipariş numarası ile talep ve şikâyet bilgileri görüldü; inceleme sürüyor. Aynı 2026/2438 kararıyla ilan edildi.
Vava Cars Turkey Otomotiv A.Ş. de veri işleyen nezdindeki bir chat dosyasına yetkisiz erişim açıkladı. Veri işleyen 8268 chat kaydının ihlale konu olduğunu bildirdi; etkilenen kişi sayısı henüz net değil. Sınırlı örnek incelemesinde ad, soyad, telefon, araç plakası ve randevu bilgileri görüldü. Chat kayıtlarının mesaj içerikleri, alanlar, ekler ve meta verileri kapsayabileceği belirtiliyor. Bilgi için şirketin internet adresi ve çağrı merkezi gösterildi.
Üç duyurunun ortak noktası şu: Müşteri, markanın kendi sitesinde veya mağazasında değil; destek sohbetini yürüten üçüncü tarafın deposunda sızdırılıyor. Veri sorumlusu marka görünür; teknik kırılma çoğu zaman veri işleyende. Bu, sözleşmesel güvenlik maddeleri, erişim günlüğü ve ihlal bildirimi sürelerinin pratikte ne kadar kritik olduğunu hatırlatıyor.
Sağlık verisi: WS Audiology ve odyogram riski
WS Audiology Turkey Tıbbi Cihazlar A.Ş. duyurusu paket içinde en hassas olanı. İhlal 14.10.2026’da başlamış, 23.10.2026’da tespit edilmiş. Saldırganlar kişisel veri içeren sistemlere erişmiş ve bazı verileri sistem dışına çıkarmış. Etkilenen kişi sayısı henüz belirlenemedi.
KVKK metnine göre sistemdeki verilerin büyük kısmı kurumsal müşterilerin çalışanlarına ve mesleki faaliyetlerine ilişkin. Bununla birlikte müşterilerin paylaştığı yapılandırılmamış verilerde hastalara ait ad-soyad, satın alınan işitme cihazı bilgileri ve bazı durumlarda odyogramların (işitme testi sonuçları) bulunması mümkün. Odyogram sağlıkla ilgili veridir; 6698 sayılı Kanun’da özel nitelikli kişisel veri kategorisine girer. Bu yüzden “kurumsal müşteri listesi sızdı” ile “hasta test sonucu sızmış olabilir” aynı ağırlıkta değildir. İnceleme sürerken hastaların ve işitme merkezi müşterilerinin oltalama ve sosyal mühendislik riskine karşı uyanık olması gerekir.
NCL: rezervasyon verisi oltalamada kullanıldı
NCL (Bahamas) Ltd. (Norwegian Cruise Line bünyesi) farklı bir senaryo anlatıyor. Rezervasyon yönetimi için kullanılan bir web uygulamasındaki açıktan yararlanan yetkisiz kişiler bazı müşterilerin adı, e-posta adresi, doğum tarihi ve rezervasyon numarasına erişti. Bu bilgiler sahte (oltalama) e-postalar göndermek için kullanıldı. Şirket oltalama postalarından 10.10.2026’da haberdar oldu; 12.10.2026’daki incelemede zararlı faaliyet bulguları tespit edildi. En fazla 2392 ilgili kişinin bilgilerine erişilmiş olabileceği değerlendiriliyor. Bu duyuru Kurul’un 2026/2437 sayılı kararıyla ilan edildi.
Burada sızıntı ile dolandırıcılık aynı pakette: Rezervasyon numarası ve doğum tarihi, “seyahatinizi onaylayın / ödeme güncelleyin” tipindeki sahte postaları inandırıcı kılar. Yolcuların resmi kanalları kullanması, gelen linklere güvenmemesi kritik.
Aynı gün turizm ve otel kümesi
4 Kasım listesinde turizm ve konaklama tarafında da bir küme var. KVKK aynı gün Yazıcı Turizm’e bağlı iki şirket, Çamyuva Otelcilik (Sveo Resort Kemer), Vinero Bağcılık, Yazz Otelcilik, Dalyan İztuzu Seyahat Acentası ve Bengodi Boutique Hotel işletmecisi için de kamuoyu duyurusu yayımladı. Bu yazıda her birinin ayrıntısına girmiyoruz; ortak nokta, tatil ve konaklama sektöründe müşteri kimlik/iletişim verisinin yine ihlal bildirimlerine konu olması. Yaz tatili rezervasyon döneminden kalan verilerin sonbaharda duyurulması, ihlalin keşif ve bildirim gecikmesiyle de ilişkili olabilir; kesin süreleri her duyurunun kendi metninden okumak gerekir.
Neden önemli?
Bir günde 12 duyuru, “Türkiye’de ihlal yok” algısını değil; bildirimin görünür hâle geldiğini gösterir. Ekim 2026 paketini ayrı bir dosyada işlemiştik. Kasım’ın ilk toplu günü iki temayı öne çıkarıyor: (1) chat/çağrı merkezi veri işleyenleri tek kırılma noktası olabiliyor; (2) sağlık ve seyahat verisi sızınca oltalama ve özel nitelikli veri riski çakışıyor.
Tüketici tarafında pratik sonuç basit ama can sıkıcı: Destek hattına yazdığınız ad, telefon, sipariş no, plaka veya randevu bilgisi markanın logosunun arkasındaki üçüncü tarafta duruyor olabilir. Şirket “bizim sunucumuz hacklenmedi” dese bile KVKK’ya göre veri sorumlusu bildirim yükümlülüğünden kurtulmaz; veri işleyen de sözleşmesel ve kanuni güvenlik tedbirlerinden sorumlu kalır.
Ne yapmalısınız?
- Oltalama bekleyin: Son haftalarda yaptığınız tamir, Decathlon siparişi, araç randevusu veya kruvaziyer rezervasyonuna atıf yapan beklenmedik WhatsApp, arama ve e-postalara karşı dikkatli olun.
- Parola veya ödeme paylaşmayın: Karşı taraf adınızı ve sipariş numaranızı bilse bile mesajla kart, SMS kodu veya parola vermeyin.
- Resmi kanalları kullanın: kisiselverilerim@decathlon.com, musteridestek@kvkteknikservis.com veya şirketlerin kendi sitelerindeki iletişim formları; size gelen kısa linklere güvenmeyin.
- WS Audiology / işitme cihazı müşterileri: Odyogram ve cihaz bilgisinin etkilenmiş olabileceğini bilin; şüpheli talepte klinik veya satıcıyı bildiğiniz numaradan arayın.
- NCL / seyahat: Rezervasyon no ve doğum tarihi isteyen e-postalardaki linklere tıklamayın; resmi uygulama veya bilinen çağrı merkezini kullanın.
- İşletmeler: Chat/çağrı merkezi veri işleyen sözleşmenizde ihlal bildirimi süresi, şifreleme, erişim günlüğü ve alt işleyen zincirini gözden geçirin. Kendi ihlalinizi öğrendiğinizde 72 saatlik Kurul bildirimi eşiğini unutmayın.