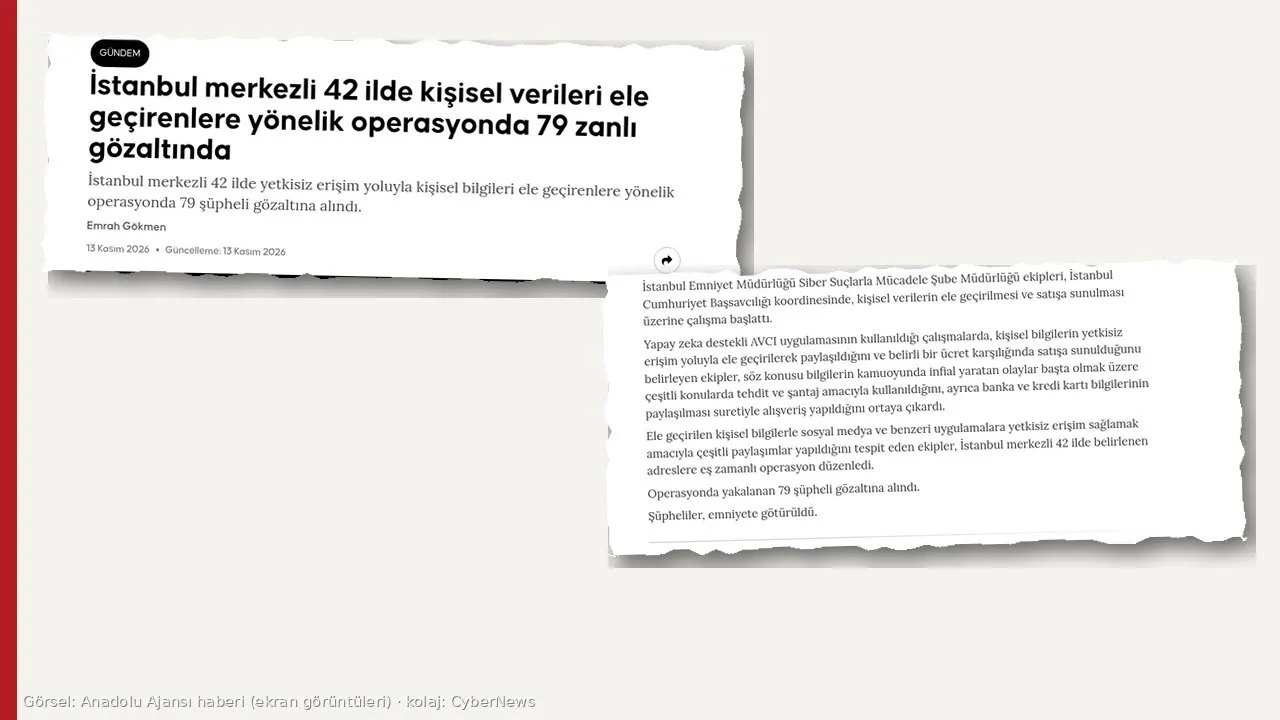
İstanbul Emniyet Müdürlüğü Siber Suçlarla Mücadele Şube Müdürlüğü ekipleri, 13 Kasım 2026’da İstanbul Cumhuriyet Başsavcılığı koordinesinde 42 ilde eşzamanlı operasyon düzenledi. Anadolu Ajansı’nın aynı günkü haberine göre operasyonda, yetkisiz erişimle ele geçirilen kişisel bilgileri ücret karşılığı sattığı belirlenen 79 şüpheli gözaltına alındı.
Bu gözaltı operasyonunu 30 saniyede izleyin:
Haberi Anadolu Ajansı ve Demirören Haber Ajansı’nın 13 Kasım haberlerinden derledik. İki ajans da İstanbul Cumhuriyet Başsavcılığı koordinesindeki operasyonu aktarıyor. Hangi mesajlaşma uygulamasının kullanıldığı ve verilerin hangi sistemden nasıl alındığı bu metinlerde yok. Şüpheliler henüz mahkeme kararıyla hükümlü değil.
Kısaca
- Çalışma, İstanbul Cumhuriyet Başsavcılığı koordinesinde, İstanbul Emniyeti Siber Suçlarla Mücadele ekiplerince yürütüldü. Operasyon İstanbul merkezli oldu; baskınlar 42 ilde aynı anda yapıldı.
- Anadolu Ajansı’na göre ekipler, yapay zekâ destekli AVCI uygulamasını kullandı. Bu araçla, kişisel bilgilerin yetkisiz erişimle ele geçirilip paylaşıldığı ve belirli bir ücret karşılığında satışa sunulduğu belirlendi.
- DHA’ya göre gruplar bir mesajlaşma uygulamasında oluşturulmuş; paylaşılan veriler arasında ad-soyad, GSM numarası ve T.C. kimlik numarası gibi bilgiler var. Resmi ajans metinleri uygulamanın adını vermiyor.
- Ele geçirilen bilgiler, kamuoyunda infial yaratan olaylar başta olmak üzere çeşitli konularda tehdit ve şantaj için kullanıldı. Banka ve kredi kartı bilgilerinin paylaşılarak alışveriş yapıldığı, aynı verilerle sosyal medya ve benzeri uygulamalara yetkisiz giriş için paylaşımlar yapıldığı da tespit edildi.
- Yakalanan 79 şüpheli gözaltına alınarak emniyete götürüldü. Soruşturmanın sonraki adımları, el konulan dijital materyal ve olası mağdur sayısı bu haberde açıklanmadı.
Satılan veri, tehdit ve kart dolandırıcılığı
Resmi anlatım üç katmanı üst üste koyuyor. Birincisi kaynak: kişisel bilgiler yetkisiz erişimle ele geçirilip gruplarda paylaşılmış. İkincisi pazar: bu bilgiler ücret karşılığı satılmış. Üçüncüsü zarar: aynı veri, tehdit ve şantajda, kart bilgisiyle alışverişte ve başkalarının sosyal medya hesaplarına girme girişimlerinde kullanılmış.
Bu tablo, “sızdırılan liste yalnız dolaşıyor” cümlesinden daha ağır. Ad, telefon ve kimlik numarası bir araya gelince, mağdurun başka bir olayda adı geçiyormuş gibi gösterilmesi veya yakınlarına yönelik tehdit kolaylaşıyor. Kart bilgisi ayrıca doğrudan maddi zarar doğurabiliyor. Sosyal medya hesabına yetkisiz giriş ise hem kişilik haklarını hem de o hesaptan ulaşılabilen özel yazışmaları ilgilendiriyor.
AA metni, verilerin hangi kurumdan, hangi yazılım açığından veya hangi içeriden sızdırıldığını söylemiyor. Bu boşluk önemli. Çünkü kamuya açık bir ihlal bildirimi yoksa, asıl veri sorumlusu kim, bildirim yapıldı mı, mağdurlar nasıl haberdar edilecek soruları henüz yanıtlanmış değil. Operasyon satış ve kullanım ucunu hedefliyor; kaynağı ayrıca soruşturma konusu olabilir.
AVCI ve sınırlı resmi tablo
Ekiplerin AVCI adlı yapay zekâ destekli uygulamayı kullandığı belirtiliyor. Bu, paylaşılan ilanların ve grup konuşmalarının otomatik taranmasına yardımcı olan bir destek aracı olarak anlatılıyor. Resmi haberde aracın nasıl çalıştığı, hangi veri kümesini taradığı veya yanılma payı açıklanmıyor. Dolayısıyla operasyonun başarısını tek bir yazılıma indirgemek doğru olmaz; asıl çerçeve savcılık kararı ve siber suç biriminin sahadaki çalışması.
42 il rakamı, pazarın tek bir kente sıkışmadığını gösteriyor. Gözaltı sayısı 79. Bazı haberlerde erken saatte daha düşük bir rakam geçti; bu yazıda AA’nın güncellenmiş 79 figürü esas alındı. Şüphelilerin kimliği, yaş dağılımı ve tutuklama talebi yayımlanmadı.
Böyle dosyalarda sık görülen bir risk, mağdura “verinizi sileriz, şu kadar ödeyin” diye yeniden ulaşılmasıdır. Resmi açıklama, şantajın zaten kullanıldığını söylüyor. Bu yüzden operasyon haberi çıktıktan sonra gelen “emniyet adına ödeme” veya “kaydınızı silelim” iletileri de oltalama olabilir.
Türkiye açısı
Bu haber zaten Türkiye’de geçiyor. T.C. kimlik numarası, cep telefonu ve ad-soyad, e-Devlet’ten bankacılığa, SIM kart işlemlerinden kargo teslimatına kadar birçok hizmetin anahtarı. Bu üçlünün sokak pazarında satılması, tek bir hesabın ele geçmesinden daha geniş bir kimlik riski demek.
6698 sayılı Kanun, kişisel verilerin hukuka aykırı olarak elde edilmesi ve aktarılmasını yaptırıma bağlıyor. Aynı kanun, bir veri ihlali öğrenildiğinde ilgili kişilerin ve Kurul’un en kısa sürede, Kurul’un yorumuyla 72 saat içinde, haberdar edilmesini istiyor. Bu operasyonda satılan verinin ilk kaynağı bir şirket veya kamu sistemi ise, o sorumlunın da kendi bildirim yükümlülüğü ayrıca duruyor. Kaynak henüz açıklanmadığı için bu kısmı tahmin etmiyoruz.
T.C. kimlik numarası ile GSM’in bir arada satılması, sim kartının başka birine taşınması veya e-Devlet, banka ve kargo hesaplarında kimlik doğrulama denemesi riskini de büyütür. Operasyon haberi, bu kopyaların dolaşımdan tamamen silindiği anlamına gelmez. Vatandaş tarafında yapılacak iş sade. Banka ve e-posta parolalarını, özellikle aynı parolanın birden fazla yerde kullanıldığı hesaplarda, yenilemek. Kart ekstresini ve açık bankacılık bildirimlerini kontrol etmek. Operatörden gelen sim değişiklik bildirimini hemen doğrulamak. Tanımadığı numaradan gelen “borcunuz var”, “yakınınızın görüntüsü” veya “veriniz bizde” iletilerine para veya ek bilgi göndermemek. Şantaj varsa en doğru adres emniyet ve savcılık; pazarlık değil.
Kişisel verisi satılan birinin, KVKK kapsamındaki haklarını da kullanması mümkün: ilgili kişi, verisinin nereden sızmış olabileceğini öğrenmek için veri sorumlusuna başvurabilir. Henüz kamuoyuna açıklanmış bir kurum adı olmadığı için bu yol, kişinin kendi işlem geçmişine ve kendisine gelen ihlal bildirimlerine bakarak yürür. Operasyon, satıcıları hedef aldı; dolaşımdaki kopyaların tamamının silindiği anlamına gelmez. Bu yüzden şüpheli bir bildirim veya şantaj geldiğinde, kişinin kendi bankası, e-Devlet kaydı ve varsa daha önceki ihlal duyuruları birlikte bakılmalı.