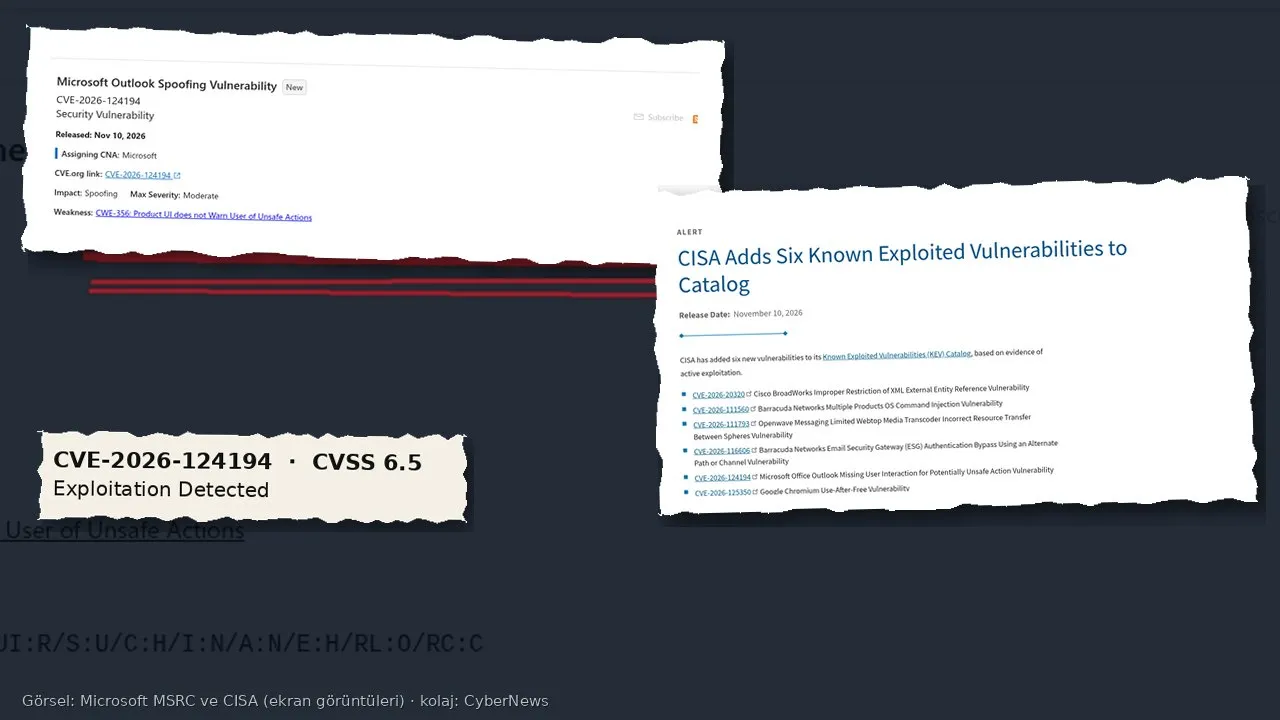
Microsoft, 10 Kasım 2026’daki güvenlik güncellemesinde Outlook’ta fiilen istismar edilen bir açığı kapattı. Şirketin CVE-2026-124194 bültenine göre saldırgan, özel hazırlanmış bir ileti dosyasını açtırarak Outlook’un alışılmış dış içerik uyarısını göstermeden, kontrolündeki bir ağ konumuna bağlanmasını sağlayabiliyor. Bu bağlantı, kullanıcının NTLMv2 kimlik özetini sızdırabiliyor; özet, o kişiyi taklit etmek için kullanılabiliyor.
Açık “orta” (CVSS 6.5) diye derecelendirilmiş olsa da Microsoft “istismar tespit edildi” diyor. Aynı gün ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) kaydı Bilinen İstismar Edilen Açıklar (KEV) kataloğuna ekledi. Bu haftaki analizde açığın okur ve kurumlar için anlamını, Türkiye’deki Active Directory ortamları açısından riski ve atılması gereken adımları anlatıyoruz.
Kısaca
- CVE-2026-124194, Outlook’un tehlikeli bir işlem öncesinde uyarı vermemesiyle ilgili bir “yanıltma” (spoofing) açığı. Zayıflık CWE-356 olarak sınıflandırıldı.
- Saldırganın kimliği doğrulanmış olması gerekmiyor; özel hazırlanmış bir ileti dosyasını açtırması yetiyor. Önizleme bölmesi (Preview Pane) saldırı yolu değil.
- Dosya açılınca Outlook, alışılmış dış içerik uyarısı olmadan saldırganın kontrolündeki bir konuma bağlanabiliyor ve kullanıcının NTLMv2 özetini açığa çıkarabiliyor.
- Microsoft açığı 10 Kasım’da yamadı ve daha önce kamuya açıklanmadığını belirtti. Saldırıların kim tarafından, nerede ve ne yaygınlıkta yapıldığı açıklanmadı.
- Bültende etkilenen ürünler: Microsoft 365 Apps for Enterprise, Office LTSC 2024 (düzeltme 16.0.17932.21140) ve Office LTSC 2021 (düzeltme 16.0.14334.21048). 32 ve 64 bit sürümler listeleniyor.
Ne oldu?
Microsoft’un yönetici özeti kısa: Outlook’un arayüzü, güvenli olmayan bir işlem konusunda kullanıcıyı uyarmıyor; yetkisiz bir saldırgan bunu ağ üzerinden yanıltma için kullanabiliyor. Ayrıntı sıkça sorulan sorularda. Saldırgan özel hazırlanmış bir ileti dosyası gönderiyor ve kullanıcının bunu etkilenen bir Outlook sürümünde açmasını sağlıyor. Dosya açılınca program, dış içeriğe ait olağan uyarıyı göstermeden saldırganın kontrolündeki bir ağ konumuna bağlanabiliyor. Bu bağlantıda açığa çıkan şey parola metni değil, Windows ağlarında hâlâ kullanılan NTLMv2 kimlik özeti.
NTLM özeti, düz metin parola değildir; ama yeterli olduğu yerde parolanın yerini tutar. Saldırgan zayıf bir parolayı çevrimdışı kırmayı deneyebilir ya da NTLM kabul eden bir hizmete bu özetle “ben bu kullanıcıyım” diyebilir. Microsoft’un ifadesiyle özet, “kullanıcı olarak kimlik doğrulamak” için kullanılabilir. Kod çalıştırılmaz, dosyalar şifrelenmez; elde edilen şey kimliktir. Bu yüzden puan “orta” kalsa da, oltalama e-postasının ekinde güvenilir bir kimlik çalma yolu, kurum ağına ilk adım için yeterince değerlidir. CISA’nın aynı gün kataloğa eklemesi de bunu gösteriyor.
Microsoft, açığın yama yayımlanmadan önce kamuya açıklanmadığını ve önizleme bölmesinin saldırı yolu olmadığını özellikle belirtiyor. Yani iletinin önizlemede görünmesi yetmiyor; dosyanın açılması gerekiyor. Şirket saldırıların ayrıntısını, hedefleri ve göstergeleri paylaşmadı. Katkı, “nono” ve Benoît Sevens adlı araştırmacılara yazılıyor.
Aynı 10 Kasım paketinde Microsoft, kendi sayımına göre 1.094 güvenlik açığını daha kapattı. Yama salısının geri kalanı bu yazının konusu değil; fakat Outlook düzeltmesi Office güvenlik güncellemesinin içinde. Yalnızca Windows Update’in “güncelsiniz” demesi, Outlook derlemesinin de güncellendiği anlamına gelmeyebilir.
Okur için anlamı
Bu açık, yalnızca sunucu odasındaki bir güvenlik duvarını ilgilendirmiyor. Etkilenen ürünler, birçok ofiste her gün açık duran masaüstü Outlook. Risk, beklenmedik bir “ileti” ya da Office dosyasını açan çalışanında. Dosya meslektaştan, tedarikçiden veya tanıdık bir kurumdan geliyormuş gibi görünebilir; asıl zarar, uyarısız ağ bağlantısının kimlik özetini dışarı taşıması.
Sızan özet, özellikle parolası kısa, tahmin edilebilir veya başka yerde tekrar kullanılmış hesaplarda daha tehlikeli. Kurum içinde dosya paylaşımı, e-posta veya uzaktan erişim hâlâ NTLM kabul ediyorsa, taklit edilen kimlik bu kapılardan içeri girebilir. Bu yüzden yama kadar, beklenmedik ekleri açmama alışkanlığı da işe yarar. Şüpheli ek ve oltalama örnekleri için sitedeki olta mesajlarını tanıma rehberine bakabilirsiniz.
Ev kullanıcısı veya küçük ofis için de ders aynı: Outlook kullanıyorsanız 10 Kasım Office yamasının gerçekten yüklendiğini kontrol edin. Şüpheli bir ileti dosyasını açtıysanız parolayı değiştirmek, açık oturumları sonlandırmak ve hesapta tanıdık olmayan oturum var mı bakmak gerekir. Bu, “mutlaka ele geçirildiniz” demek değil; özet sızmış olabileceği için alınması gereken tedbir.
Türkiye açısından
Türkiye’de kamu kurumları, belediyeler, üniversiteler ve özel şirketlerin önemli bir kısmı e-posta ve ofis işlerini Microsoft 365 veya kalıcı lisanslı Office ile yürütüyor. Birçok ortamda yerinde Active Directory hâlâ omurga; NTLM de tamamen kapatılmış değil. Bu birleşim, sızan bir özetin yalnızca kişisel postayı değil, dosya sunucusunu veya iç uygulamayı da etkileyebileceği anlamına gelir.
Çalışan kimliğiyle iç sistemlere girilmesi, o sistemlerdeki kişisel verilere de yol açabilir. KVKK açısından bakınca bu bir “uzak bir yazılım hatası” olmanın ötesine geçer: Veri sorumlusu, ihlal riskini değerlendirmek, gerekirse ilgilileri ve Kurulu bilgilendirmek zorunda kalabilir. Bildirim eşiği somut olaya göre değişir; ama “yama orta puanda, bekleriz” yaklaşımı bu eşik için gerekçe olmaz.
Kullanıcı tarafında da alışkanlık devreye girer. İş e-postasındaki beklenmedik “msg”, “eml” veya “kaydedilmiş ileti” eklerini, tanıdık bir isimle gelse bile, önce resmi kanaldan doğrulamak gerekir. Aynı özen, e-Devlet veya banka diye geçen hesap güvenliği adımları için de geçerli: Parolayı yöneticiyle saklamak ve mümkün olan yerde uygulamalı ikinci adımı açmak, özet ele geçse bile sonraki adımı zorlaştırır.
Ne yapmalısınız?
Herkes için:
- 10 Kasım 2026 Office güvenlik güncellemesini yükleyin. Office LTSC 2024’te derleme 16.0.17932.21140 veya sonrası, Office LTSC 2021’de 16.0.14334.21048 veya sonrası hedef olmalı. Microsoft 365 Apps for Enterprise için kanalınıza düşen derlemeyi Microsoft’un Office güvenlik yayımları sayfasından doğrulayın.
- Derlemeyi Outlook’ta Dosya → Office Hesabı (veya Hesap) → Outlook hakkında bölümünden kontrol edin. Windows’un güncel görünmesi tek başına yetmez.
- Beklenmedik ileti dosyalarını ve “kaydedilmiş posta” eklerini açmayın. Önizleme bölmesi bu açık için yol değil; yine de tanımadığınız eki açmadan önce göndereni ayrı bir kanaldan doğrulayın.
- Şüpheli bir dosyayı 10 Kasım yamasından önce açtıysanız bilgi işlem birimine bildirin, parolanızı değiştirin ve tanımadığınız oturumları kapatın.
Kurumlar ve bilgi işlem ekipleri için:
- Office yamasını tüm Outlook kullanan cihazlara yayın; ertelemeli veya yarı yıllık kanallarda derleme numarasını ayrıca doğrulayın.
- İnternete giden SMB (TCP 445) ve gereksiz WebDAV çıkışını kesmek, bu sınıftaki özet sızıntılarına karşı sık kullanılan bir ağ tedbiridir.
- Mümkün olan yerde giden NTLM trafiğini kısıtlayın, NTLM denetim günlüklerini izleyin ve dış hedeflere giden olağandışı Outlook bağlantılarına bakın.
- Özeti sızmış olabilecek hesaplarda önce günlükleri koruyun; ardından parolayı sıfırlayın, oturumları düşürün ve alışılmadık konum veya cihazlardan gelen oturumları inceleyin.
- Çalışan kimliğiyle kişisel veriye erişilmiş olabileceği düşünülüyorsa hukuk ve KVKK bildirim değerlendirmesini geciktirmeyin.
Sonuç
CVE-2026-124194, spektaküler bir uzaktan kod çalıştırma açığı değil. Bir ileti dosyasını açtırıp uyarıyı atlatarak kimlik özeti topluyor. Microsoft yamayı yayımladı, CISA kataloğa aldı; saldırıların ayrıntısı hâlâ yok. Bundan sonrası tanıdık: Office derlemesini kontrol etmek, beklenmedik eki açmamak ve NTLM’in kurum ağında hâlâ neleri açtığını sormak. Yama yüklü bir Outlook, bu kapıyı kapatır; kapatılmamış NTLM ise başka bir kapıyı açık bırakır.