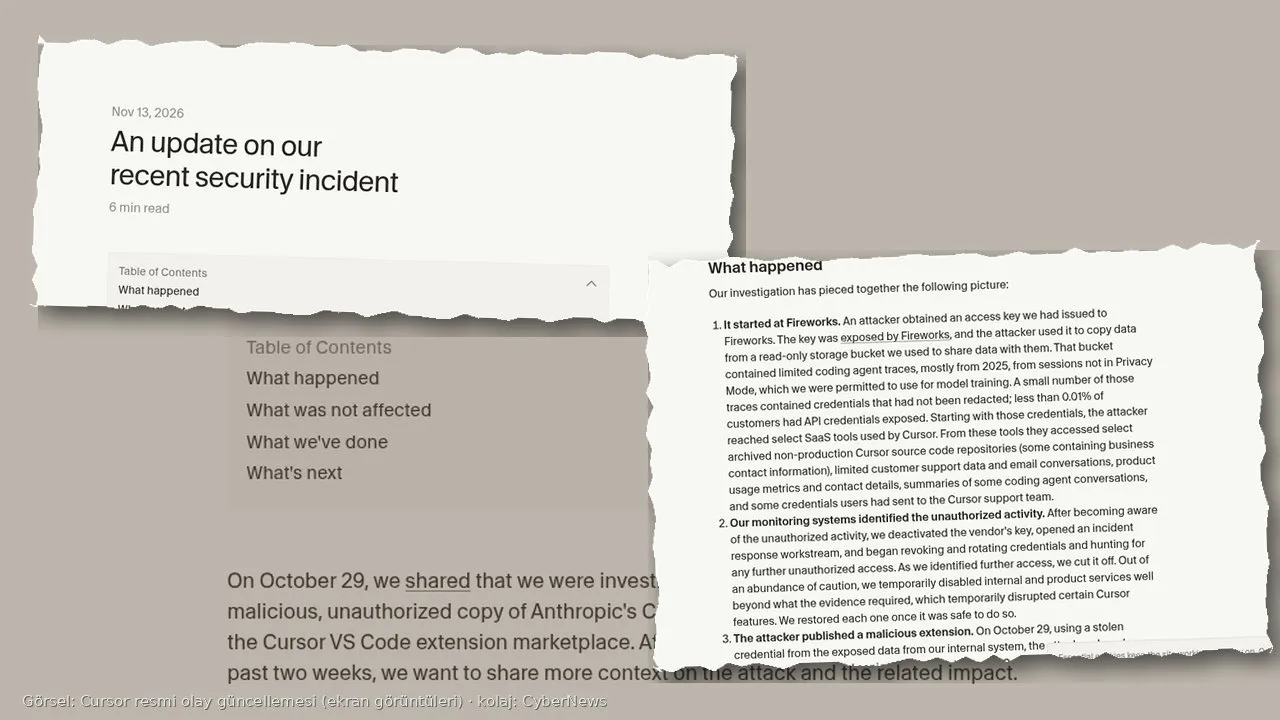
Yapay zekâ kod editörü Cursor, 13 Kasım 2026’da 29 Ekim’deki güvenlik olayına ilişkin soruşturmasını güncelledi. Şirkete göre saldırı, çıkarım ve model eğitimi için kullandığı tedarikçi Fireworks AI’da açığa çıkan bir erişim anahtarıyla başladı. Bu anahtar Cursor’un kendisinin Fireworks’e verdiği bir anahtardı. Saldırgan, paylaşılan depodaki kodlama ajanı izlerinden ve ardından Cursor’un iç sistemlerinden edindiği bilgilerle, 29 Ekim’de eklenti mağazasına sahte bir Claude Code kopyası yerleştirdi.
Haberi Cursor’un 13 Kasım tarihli resmi olay güncellemesinden, 29 Ekim tarihli güvenlik bildiriminden ve BleepingComputer’ın 14 Kasım aktarımından derledik. Sahte eklentinin teknik davranışını 31 Ekim’de yayımladığımız haberde ayrıntılı aktarmıştık; bu yazı, o dönemde kamuya açıklanmayan saldırı yolunu ve etkilenen veri türlerini ele alıyor.
Kısaca
- Fireworks, Cursor’un verdiği bir erişim anahtarını açığa çıkardı. Saldırgan bu anahtarla, model eğitimi için paylaşılan ve çoğunluğu 2025’e ait kodlama ajanı izlerini kopyaladı. İzler, Gizlilik Modu kapalı oturumlardan geliyordu.
- Cursor’a göre izlerin küçük bir bölümünde maskelenmemiş kimlik bilgisi vardı; API kimlik bilgisi açığa çıkan müşteri oranı yüzde 0,01’in altında. Bu bilgilerle saldırgan, Cursor’un kullandığı bazı SaaS araçlarına geçti.
- Oradan erişilenler arasında arşivlenmiş üretim dışı kaynak kodu depoları, sınırlı müşteri destek verisi ve e-posta yazışmaları, ürün kullanım özetleri, bazı ajan konuşmalarının özetleri ve destek ekibine gönderilmiş kimi kimlik bilgileri bulunuyor.
- 29 Ekim’de saldırgan, çalıntı bir iç kimlik bilgisiyle Anthropic.claude-code 2.1.312 ve 2.1.313 sürümlerini Cursor’un eklenti mağazası önbelleğine koydu. Açık VSX kaynağında ve Anthropic’in kendi paketinde zararlı yoktu. Sürümler yaklaşık 11 saat kaldı; en fazla 5 bin kullanıcı almış olabilir.
- Cursor, son saldırgan etkinliğini 1 Kasım’da gördüğünü ve bunu kestiğini, olayın kontrol altına alındığını düşünüyor. Fireworks üzerindeki tüm çıkarımı durdurduğunu, anahtarları yenilediğini ve mağazayı yeniden kurduğunu söylüyor.
Anahtar tedarikçide açığa çıktı, izler içeride büyüdü
13 Kasım metni, 29 Ekim duyurusunun bıraktığı asıl boşluğu dolduruyor: Sahte eklenti mağazaya nasıl girdi? Cursor’un anlatımı zincir halinde. Önce Fireworks’te açığa çıkan anahtarla salt okunur bir depolama alanına girildi. Bu alan, Gizlilik Modu dışındaki oturumlardan alınmış, çoğunlukla geçmişe ait ajan izlerini tutuyordu; Cursor, bunları model eğitimi için kullanma iznine sahip olduğunu yazıyor. İzlerin küçük bir kısmında kimlik bilgisi maskelenmemişti.
Bu kimlik bilgileri, Cursor’un kendi işini yürüttüğü bazı bulut araçlarına geçiş kapısı oldu. Şirket, üretim sistemlerinin ve imzalama anahtarlarının ele geçirilmediğini, saldırganın ulaştığı kod depolarının arşivlenmiş ve üretim dışı kopyalar olduğunu vurguluyor. Yine de destek yazışmaları, ürün kullanım bilgileri ve müşterinin destek ekibine gönderdiği kimlik bilgileri, “yalnız eğitim izi sızdı” cümlesinden daha geniş bir tablo çiziyor.
Cursor, yetkisiz etkinliği izleme sistemlerinin yakaladığını, tedarikçi anahtarını iptal ettiğini, kimlik bilgilerini yenilediğini ve temkin için kanıtın gerektirdiğinden daha fazla iç hizmeti geçici olarak kapattığını belirtiyor. 29 Ekim’de ise çalıntı bir iç kimlik bilgisi, mağaza önbelleğine sahte eklentinin yazılmasına yetti. Şirket, Anthropic’in bu kopyayı yayımlamadığını ve açığın Anthropic ürününde olmadığını açık yazıyor.
Kim etkilendi, kim etkilenmedi?
Cursor, müşterilerin büyük çoğunluğunun etkilenmediğini ve etkilenen her müşteriyle doğrudan iletişime geçtiğini söylüyor. Gizlilik Modu açık kullanıcıların komutları ve kodları bu olayda açığa çıkmamış. Gizlilik Modu kapalı kullanıcılar arasında ajan izi açığa çıkanların oranı, şirkete göre yüzde 0,05’in altında; bildirim almayan kullanıcının izinin bu kümede olmadığını belirtiyor. Canlı çıkarım trafiği, resmi uygulama güncellemeleri, müşteri kod depoları, mağazadaki diğer eklentiler ve üretim altyapısı etkilenmemiş sayılıyor.
Sahte eklentiyi 29 Ekim penceresinde kuran veya güncelleyenler için tablo ayrı. Önceki haberimizde aktardığımız gibi, kurcalanmış sürüm geliştirici makinesine SSH anahtarı eklemeye ve kalıcı bir tünel kurmaya çalıştı. Cursor’a göre yerel SSH hizmetini açmak yönetici yetkisi gerektirdiği ve kodda hatalar bulunduğu için bu adım birçok Windows ve macOS makinesinde başarısız oldu. Yine de eklentiyi kaldırmak yetmeyebilir; şirketin güvenlik bildirimindeki temizleme adımları duruyor.
Aynı dönemde Fireworks’ün başka müşterileri de etkilendi. Fireworks’ün kendi ihlalini ve Notion sohbet dökümlerinin açığa çıkmasını daha önce yazmıştık. Cursor’un 13 Kasım metni, bu tedarikçi olayının bir müşteride nasıl içerideki mağazaya ve destek verisine kadar uzanabildiğini gösteriyor.
Türkiye açısı
Cursor, Türkiye’de yazılım ekipleri, ajanslar ve serbest geliştiriciler arasında yaygın. Etkilenen kullanıcıların ülkelere göre dağılımı yayımlanmadı. 29 Ekim’de eklentiyi güncelleyen bir geliştirici hâlâ temizlik listesini uygulamadıysa, ilk iş bu. Şirketten “kimlik bilgileriniz açığa çıktı” veya “destek kaydınız etkilendi” diye posta alanlar, verilen listedeki anahtarları derhal yenilemeli.
Kurum tarafında mesele yalnız tek bir editör lisansı değil. Geliştirici makinesindeki veya destek yazışmasındaki bir bulut anahtarı, müşteri test verisine, hata kayıtlarına ve üretim ortamına giden yolu açabilir. 6698 sayılı Kanun, kişisel verilerin kanuna aykırı yollarla başkalarınca elde edilmesi hâlinde veri sorumlusunun durumu en kısa sürede ilgili kişiye ve Kurul’a bildirmesini istiyor; Kurul bu süreyi 72 saat olarak yorumluyor. Etkilenen bir makine veya destek kaydı tespit eden şirketin, o kanaldan hangi kişisel verilere erişilebildiğini de sorması gerekiyor.
Olay, YZ aracını barındıran tedarikçinin elindeki eğitim ve çıkarım verisinin de saldırı yüzeyi olduğunu bir kez daha gösterdi. Gizlilik Modu’nun bu olayda izleri dışarıda bırakması, varsayılan ayarın ne olduğu kadar, kurumun bu modu zorunlu kılıp kılmadığıyla da ilgili. Cursor çıkarımı Fireworks’ten çektiğini söylüyor; benzer aracı kullanan ekiplerin, üçüncü taraf çıkarım sağlayıcısına hangi izlerin gittiğini kendi envanterlerinde görmesi gerekir.
Ne yapmalı?
29 Ekim 2026’da Cursor eklenti mağazasından Claude Code 2.1.312 veya 2.1.313 sürümünü kurduysanız, şirketin 29 Ekim güvenlik bildirimindeki adımları uygulayın. Eklentiyi silmek tek başına yetmeyebilir. Daha önce yayımladığımız haberdeki “svc-telemetry” anahtarı, kalıcılık kayıtları ve kimlik bilgisi yenileme listesi duruyor.
Cursor’dan bildirim almadıysanız, şirket anlatımına göre ajan izleriniz bu kümede değil. Yine de aynı parolayı başka yerde kullandıysanız yenilemekte yarar var. Bundan sonra Gizlilik Modu’nu açık tutmak, eğitim izine düşecek oturumları baştan sınırlar. Destek ekibine kimlik bilgisi veya üretim anahtarı göndermeyin; gerekirse anahtarı ayrı, kısa ömürlü ve hemen yenilenebilir tutun.