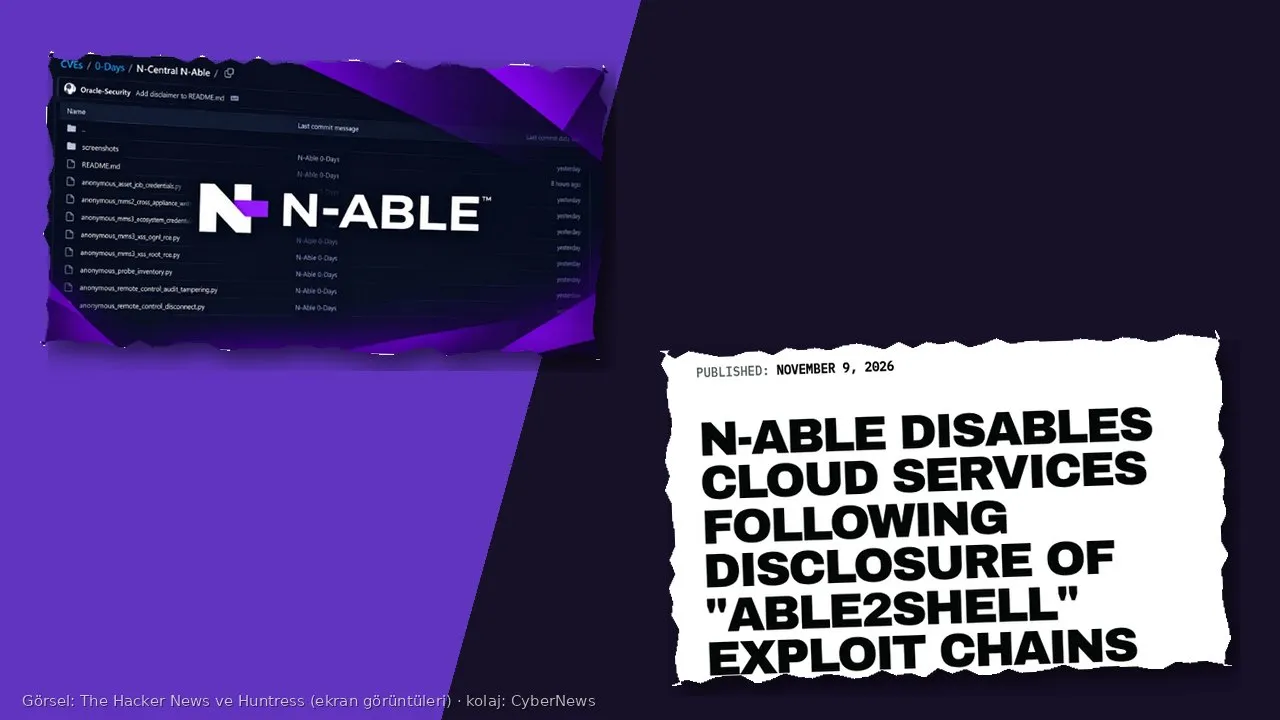
Uzaktan yönetim yazılımı satan N-able, 9 Kasım 2026’da barındırdığı N-central ortamlarını çevrimdışı aldı ve kendi sunucusunda N-central çalıştıran müşterilerine de sistemlerini kapatmalarını söyledi. Nedeni, bağımsız bir araştırmacının 30’dan fazla güvenlik açığını, çalışan örnek saldırı kodlarıyla birlikte önceden haber vermeden herkese açık yayımlaması. N-able, şu ana kadar istismar gözlemlemediğini söylüyor. Düzeltme ise henüz hazır değil.
Haberin önemi, N-central’ın sıradan bir uygulama olmaması. Yönetilen hizmet sağlayıcılar (MSP) bu yazılımla yüzlerce müşterinin bilgisayarını, sunucusunu ve ağını tek merkezden yönetiyor. Merkezi ele geçiren biri, bu yönetim gücünü de ele geçirmiş olur.
Kısaca
- Olay: Araştırmacı Sean Bales, 8 Kasım Pazar gecesi geç saatlerde “Able2Shell” adlı bir GitHub deposu yayımladı. Depoda N-central için 30’dan fazla “sıfır gün” ve örnek saldırı kodları yer alıyor.
- Sayı: The Hacker News ve Huntress 33 açıktan söz ediyor. BleepingComputer ise açıkların tamamını bağımsız olarak doğrulamadığını belirtiyor.
- N-able’ın adımı: 9 Kasım’da barındırılan (hosted) N-central ortamları Amerika, Avrupa ve Asya-Pasifik’te çevrimdışı alındı. Şirket kendi sunucusunda kullananlardan da sunucuyu kapalı tutmasını istedi.
- Şirketin açıklaması: Aktif istismar gözlemlenmedi; yetkisiz veri erişimine dair kanıt bulunmuyor; hotfix geliştiriliyor ve doğrulanıyor.
- Test edilen sürüm: Araştırmacıya göre N-central Appliance 2026.4.0.31. Daha eski sürümlerin de etkilenmesi muhtemel.
Ne oldu?
Huntress’in 9 Kasım tarihli analizine göre araştırmacı, açıkları GitHub’da yayımlayarak N-able’a önceden bildirim yapma sürecini atladı. N-able, BleepingComputer’a yaptığı açıklamada bunu “sorumsuz iletişim” (non-responsible communication) olarak niteledi. Bu, güvenlik dünyasında bir bulgunun üreticiye düzeltme zamanı tanınmadan açıklanmasını anlatan, tartışmalı bir kavram. Burada tartışmamız gereken konu araştırmacının niyeti değil. Tartışmasız olan, açıkların kamuya açık olması ve çok sayıda kurumun yönetim altyapısının bundan etkilenebilecek olması.
Huntress’e göre açıklanan zayıflıklar en az dört ayrı saldırı zincirine dönüşebiliyor. Üç zincir, sunucuda uzaktan kod çalıştırmaya; biri ise yetki yükseltip “root” erişimine varmaya götürüyor. The Hacker News, listedeki açıkların türlerini şöyle sıralıyor: kimlik bilgisi ifşası, rastgele dosya yazma, dizin gezintisi, XSS, XXE ve uzaktan kod çalıştırma. Bu yazıda tek bir saldırı adımı ya da açığın nasıl tetikleneceği yer almıyor. Bu bilgilerin yayılması, savunmacıların işini zorlaştırır.
N-able, durumu bir “kritik güvenlik olayı” (critical security incident) olarak duyurdu. Şirketin durum sayfasına göre barındırılan N-central’a erişim kesildi; ancak N-able Login altındaki Ecoverse hizmetleri (varlık görünümü, yama yönetimi, zafiyet yönetimi, betik, politika ve etiketleme) çevrimiçi kaldı. GovInfoSecurity, olayın Pazartesi günü 15.15 UTC’de (Türkiye saatiyle 18.15) “büyük kesinti” olarak ilan edildiğini aktarıyor. Şirketin 10 Kasım 00.00 UTC güncellemesinde hotfix geliştirme ve doğrulama çalışmaları sürüyordu.
Neden bu kadar ciddi?
N-central bir “uzaktan izleme ve yönetim” (RMM) platformu. İşlevi, bir MSP’nin müşterilerindeki bilgisayarlara yazılım kurması, yama dağıtması, betik çalıştırması ve gerektiğinde uzaktan bağlanması. Bu yetkiler, doğru kişinin elinde verimlilik; yanlış kişinin elinde tek tuşla yüzlerce kuruma ulaşan bir silah. Bu yüzden RMM yazılımları fidye yazılımı çetelerinin ve casusluk gruplarının uzun süredir gözde hedefi.
Huntress, N-central’ın bu yıl daha önce de ciddi sorunlar yaşadığını hatırlatıyor: Ağustos 2026’da CVE-2026-18556 ve eksik yama nedeniyle CVE-2026-18577; Eylül 2026’da CVSS 10 puanlı, aktif olarak istismar edilen CVE-2026-86218. Huntress’e göre CVE-2026-86218 istismarlarında saldırganlar, aşağı akıştaki müşteri ortamlarına yetkisiz betik ve araç “serpiştirdi”. Yani geçmişte yaşanan şey, bir RMM açığının müşterilerin müşterilerine doğru yayılması. Bu desen, SkyKick olayında gördüğümüz tedarik zinciri riskinin aynısı.
Bugünkü olayda durum farklı bir yerde zorlaşıyor: Açıklar henüz yamalı değil, ama örnek kodlar herkese açık. N-able, istismar gözlemlemediğini söylüyor. Bu bugünün durumu; saldırganlar için gereken şeyin herkese açık durması, durumu hızla değiştirebilir.
Ne yapmalısınız?
N-able’ın açık talimatı var: Kendi sunucusunda N-central çalıştıranlar, şirket “güvenle çevrimiçi olabilirsiniz” diyene kadar sunucuyu kapalı tutmalı. Huntress’in önerileri de bunu tamamlıyor:
- Kendi sunucunuz varsa kapatın ve N-able’dan açık bir onay gelene kadar kapalı tutun.
- Barındırılan hizmeti kullanıyorsanız kesintiye hazır olun ve N-able’ın durum sayfasını izleyin. Ecoverse hizmetleri çalışmaya devam ediyor.
- 8 Kasım’dan itibaren giriş ve kimlik doğrulama kayıtlarını inceleyin. Beklenmeyen oturum açmalar varsa olay müdahale ekibini devreye sokun.
- Denetim kayıtlarında ikincil izler arayın: alışılmadık uzaktan erişim oturumları, yeni dağıtılan betikler ve yeni oluşturulmuş yönetici hesapları.
- Hotfix’i yalnızca N-able onayladığında uygulayın. Huntress, N-able’ın bazen yeniden başlatma gerektirmeyen hotfix’lerde sürüm numarasını değiştirmediğini, yani yamalı sürümün 2026.4.0.31 olarak kalabileceğini belirtiyor. Sürüm numarasına bakarak karar vermeyin.
- Dışarıya açık yönetim arayüzlerini daraltın. RMM konsolunun genel internetten erişilebilir olması, her zaman gereksiz bir risk.
MSP’ler için ek bir görev daha var: Müşterilere erken ve açık bilgi vermek. Kesinti sırasında müşterilerin cihazlarında yama ve izleme çalışmayabilir. Bu boşluğu müşterinin bilmesi, onun da geçici önlem almasını sağlar.
Türkiye açısından
N-central’ın Türkiye’deki kullanımına dair doğrulanmış bir veri bulamadık; bu nedenle Türkiye’de kaç kurumun etkilendiği bilinmiyor. Bu yazılımı kullanan bir MSP ya da kurumsal BT ekibi varsa konu yine de doğrudan sizi ilgilendirir. Bir RMM sunucusunun ele geçirilmesi sonucunda müşteri verilerine erişim olursa, 6698 sayılı KVKK’nın 12. maddesinin 5. fıkrası devreye giriyor: Verilerin kanuni olmayan yollarla başkalarınca elde edilmesi hâlinde veri sorumlusu bunu en kısa sürede ilgili kişiye ve Kurula bildirmek zorunda. KVKK’nın yakın zamanda tek günde yayımladığı çok sayıda ihlal bildirimi, tedarikçi ve veri işleyen zincirindeki zayıflıkların Türkiye’de de bedel ödettiğini gösteriyor; konuyu KVKK’nın 4 Kasım duyuruları haberinde ele almıştık.
Sonuç
Bu olayın ders niteliğindeki yanı çifte. Birincisi, kimsenin tek bir yönetim konsoluna sınırsız güven duymaması gerektiği. İkincisi, açıkların düzeltmeden önce yayımlanmasının tüm müşterileri bir anda riske atabildiği. N-able’ın barındırılan ortamı kapatması maliyetli ama savunulabilir bir karar: Kesinti kötü; fakat istismar edilen bir yönetim sunucusu çok daha kötü. Şimdilik yapılacak şey bekleyip resmî talimatı izlemek, kayıtları taramak ve hotfix duyurulana kadar sunucuları kapalı tutmak. Hotfix yayımlanıp doğrulandığında en güvenilir kaynak yine N-able’ın kendi duyuruları olacak.