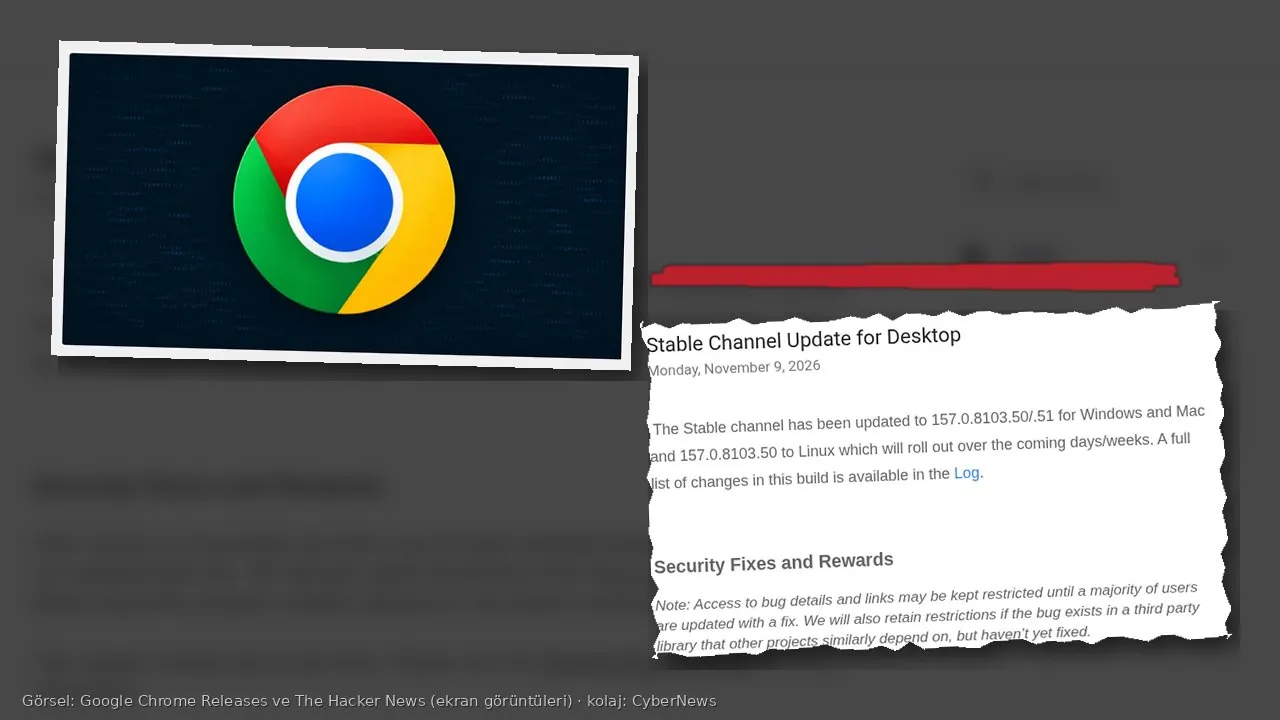
Google, 9 Kasım 2026 Pazartesi günü Chrome 157 için bir güvenlik güncellemesi yayımladı ve aynı sürüm notunda tehlikeli bir cümle kurdu: Şirket, CVE-2026-125350 numaralı açık için “vahşi doğada bir istismar kodunun bulunduğunu” biliyor. Yani bu açık, güncelleme çıkmadan önce gerçek saldırılarda kullanılıyor olabilir. Açık, Chrome’un XML bileşenindeki bir “bellek kullanım hatası”. Düzeltme için tek yapmanız gereken tarayıcıyı güncelleyip yeniden başlatmak.
The Hacker News’in 10 Kasım tarihli haberine göre bu, 2026’da Chrome’da yamalanan sekizinci aktif istismar edilen sıfır gün. Sıfır gün, üreticinin düzeltmesi yokken saldırganların kullanmaya başladığı açık demek.
Bu sıfır günü 30 saniyede izleyin:
Kısaca
- Güncelleme: Windows ve Mac için 157.0.8103.50/.51, Linux için 157.0.8103.50. Android’de de 157.0.8103.50 sürümü Google Play’e birkaç gün içinde geliyor.
- Açık: CVE-2026-125350, XML bileşeninde “use-after-free” (serbest bırakılmış belleğe erişim). Önem derecesi “yüksek”.
- Keşif: Kimliği açıklanmayan bir araştırmacı, 6 Kasım 2026’da Google’a bildirdi.
- Durum: Google, bu açığa ilişkin bir istismarın vahşi doğada bulunduğunu söylüyor; saldırının nasıl yapıldığını ya da arkasında kimin olduğunu açıklamadı.
- Kapsam: Toplam dokuz güvenlik düzeltmesi var; Genişletilmiş Kararlı kanal (156.0.8078.96) da aynı açık dâhil 11 düzeltme aldı.
Google tam olarak ne söylüyor?
Google’ın Chrome Sürümleri blogundaki 9 Kasım tarihli duyurusu, Kararlı kanalın Windows ve Mac’te 157.0.8103.50/.51, Linux’ta 157.0.8103.50 sürümüne yükseltildiğini söylüyor. Dağıtım “önümüzdeki gün ve haftalar içinde” yapılıyor; yani herkesin tarayıcısı aynı saatte güncellenmiyor.
Güncelleme dokuz güvenlik düzeltmesi içeriyor. Yedisi “yüksek”, ikisi “orta” önem derecesinde. Listede WebGL, FileSystem, Compositing, GPU, V8 ve XML bileşenleri var. Düzeltmelerin çoğu Google’ın kendi ekiplerince bulunmuş. Tek istisnalar Neonix Security’den Arni Hardarson’un bildirdiği CVE-2026-125346 (bu da XML bileşeninde bir bellek hatası), Vo Duc Thang’ın bildirdiği CVE-2026-125342 ve istismar edilen açığı bildiren anonim araştırmacı.
İstismar edilen açık, Google’a 6 Kasım’da bildirilmiş. Düzeltme 9 Kasım’da yayımlandı. Araya giren süre üç gün. Bu, Google ekibinin hızlı çalıştığını gösteriyor; ama bu üç gün içinde (ve belki öncesinde) saldırganların açığı kullandığı Google’ın kendi ifadesiyle ortada.
Google, her zaman olduğu gibi hata ayrıntılarını kısıtlı tutuyor. Sürüm notundaki uyarıya göre hata kayıtlarına erişim, kullanıcıların çoğu güncellenene kadar kapalı kalabilir. Bu bilinçli bir tercih: Ayrıntılar herkese açılırsa, henüz güncellemeyen kullanıcılar daha kolay hedef olur.
“Use-after-free” ne demek?
Yazılımlar çalışırken bellekte geçici alanlar açar ve işi bitince bu alanı serbest bırakır. “Use-after-free” hatasında program, serbest bıraktığı alana yanlışlıkla yeniden erişir. Bu alan bu arada başka bir şey için kullanılmış olabilir. Sonuç, bozulan veri, çöken program ve kötü senaryoda saldırgan kodunun çalışmasıdır. Tarayıcılar, internetten gelen güvenilmeyen içeriği sürekli işlediği için bu tür hataların en değerli hedefleri arasında.
Burada hatanın bulunduğu yer XML bileşeni. XML, web sayfalarının ve uygulamaların veri taşımak için kullandığı yapılandırılmış bir biçim. Tarayıcı, sayfada karşılaştığı XML’i ayrıştırmak zorunda; ayrıştırıcıdaki bir hata, kötü niyetli hazırlanmış bir sayfa aracılığıyla tetiklenebilir. Biz burada bir saldırının nasıl kurulacağını anlatmıyoruz ve Google da anlatmıyor. Önemli olan şu: Zararlı bir sayfayı açmak ya da tıklamak tehlike için yeterli olabilecek türden bir açık sınıfından söz ediyoruz.
Neden bu kadar sık tekrarlanıyor?
2026’da sekiz sıfır gün, kabaca her altı haftada bir kez “Google bilinen bir istismarla karşı karşıya” anlamına geliyor. Chrome dünyada en çok kullanılan tarayıcı; dolayısıyla hem bireysel kullanıcılar hem de kurumlar için en cazip hedef. Üstelik Chrome’un temeli olan Chromium, Edge, Brave, Opera ve Vivaldi gibi başka tarayıcılarda da kullanılıyor. Bir Chromium açığı, çoğu zaman bu tarayıcıların hepsini etkiler. Hangi tarayıcının hangi sürümle düzeldiğini ilgili üreticinin duyurusundan kontrol etmek gerekir; biz burada Chrome dışındaki tarayıcılar için bir sürüm numarası vermiyoruz çünkü doğrulamadık.
Ayrıca saldırıların kimin tarafından yapıldığına dair bir bilgi yok. Google bunu açıklamadı. Sıfır gün istismarları genellikle hedefli saldırılarda, gazetecilere, aktivistlere ya da kurumsal çalışanlara karşı kullanılır; ancak bu olayda böyle bir hedefleme olduğu doğrulanmış değil. Sıradan bir kullanıcı da, bilinen bir açığı kullanan geniş kapsamlı bir kampanyanın hedefi olabilir.
Ne yapmalısınız?
Savunma tarafında yapılacaklar net ve basit:
- Tarayıcıyı güncelleyin. Chrome’da sağ üstteki üç nokta menüsünden Yardım, Google Chrome Hakkında yolunu izleyin. Sürüm 157.0.8103.50 ya da daha yeni olmalı.
- Yeniden başlatın. Güncelleme indirilse bile tarayıcı kapatılıp açılmadıkça düzeltme etkin olmaz. Çok sekmeli çalışanlar için en sık atlanan adım bu.
- Android’de Google Play’i kontrol edin. 157.0.8103.50 birkaç gün içinde yayılıyor; uygulamaları otomatik güncelleyecek şekilde ayarlamak en rahat yol.
- Kurumsal yönetiyorsanız güncelleme politikalarını denetleyin. Genişletilmiş Kararlı kanaldaki tarayıcılar için 156.0.8078.96 sürümü hedeflenmeli.
- Tanıdık olmayan bağlantıları açmayın. Güncelleme gelene kadar, bilinmeyen kişilerden gelen bağlantılar ve mesajlar en büyük risk.
Otomatik güncellemeler çoğu kullanıcı için çalışır; ama tarayıcıyı haftalarca kapatmayan biri güncellemeden habersiz kalabilir. Bu yüzden elle kontrol etmek, kurumsal ortamda ise yeniden başlatmayı zorlayan bir politika kullanmak makul.
Türkiye açısından
Türkiye’de kullanıcıların büyük bölümü masaüstünde ve telefonda Chrome ya da Chromium tabanlı bir tarayıcı kullanıyor. Bu yüzden bu uyarı, yalnızca teknik ekipleri değil herkesi ilgilendiriyor. Kurumlarda iş, güncellemenin yönetilen cihazlara zamanında ulaştığından emin olmaktan geçiyor. Bireysel kullanıcılar için yeterli olan, tarayıcıyı bugün güncellemek. Daha önce Ekim ayında Chrome 155’in kritik güvenlik güncellemesini ele almıştık; mesaj o zaman da aynıydı: Güncelleme çıktığı gün kurun.
Türkiye’ye özgü bir saldırı ya da hedefleme bulgusu olduğuna dair kaynaklarda bir bilgi yok; bunu uydurmayacağız. Ama sıfır gün açıklarında hedefleme coğrafyası genellikle sonradan ortaya çıkar. Hızlı güncelleme, bu belirsizlik karşısında elinizdeki tek somut önlem.
Sonuç
Bu haberde iyi ve kötü taraf yan yana duruyor. İyi taraf: Google, açık bildirildikten üç gün sonra düzeltmeyi yayımladı ve istismar bilgisini saklamadı. Kötü taraf: Açığın gerçek saldırılarda kullanıldığı bilgisi, düzeltmeyle birlikte geldi; yani bir süre korumasız kalındı. Şimdiki iş basit: tarayıcınızı güncelleyin, yeniden başlatın ve sürüm numarasını kontrol edin. Hata ayrıntıları ve saldırının kimler tarafından yapıldığı henüz açık değil.