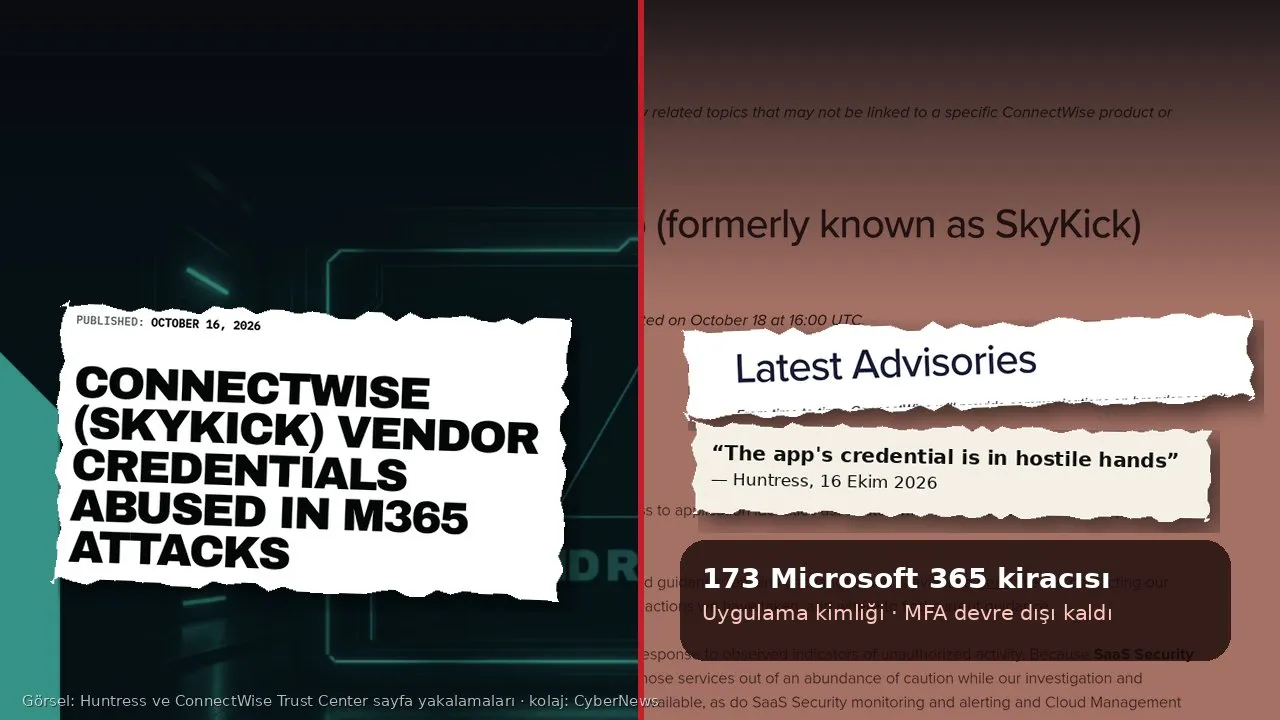
Yedekleme şirketi ConnectWise’ın eski adı SkyKick olan Cloud Backup hizmetine ait bir uygulama kimliği ele geçirildi ve bu kimlikle müşterilerin Microsoft 365 ortamlarına giriş yapıldı. Güvenlik firması Huntress, 16 Ekim 2026’da yayımladığı ilk analizde yetkisiz oturum açılan kiracı (tenant) sayısını 162 olarak verdi; The Hacker News’in 17 Ekim’de aktardığına göre Huntress’in doğruladığı kiracı sayısı 173’e çıktı. ConnectWise 17 Ekim sabahı hizmeti durdurdu ve etkilenen yedi uygulama kimliğini devre dışı bıraktı.
Olayın can alıcı noktası şu: saldırgan bir çalışanın şifresini çalmadı. Yedekleme uygulamasının kendisi gibi oturum açtı. Bu yüzden çok faktörlü kimlik doğrulama (MFA) devreye hiç girmedi. Müşterilerin yıllar önce “yedek alınsın” diye bu uygulamaya verdiği geniş izinler, bir gecede yabancı bir elin anahtarına dönüştü.
Ne oldu, kim ne zaman fark etti?
ConnectWise Trust Center’daki duyuru ilk kez 16 Ekim 17:47 UTC’de (TSİ 20:47) yayımlandı. Şirket, “Cloud Backup ortamındaki uygulama kimliklerine yetkisiz erişim” tespit ettiğini ve iş ortaklarıyla müşterilerin uygulama erişimini kapattığını açıkladı. 18 Ekim 16:00 UTC tarihli güncellemede yeni bir bulgu olmadığı, ancak Cloud Backup ile entegre çalışan SaaS Security ve Cloud Management hizmetlerinin de “ihtiyaten” askıya alındığı belirtildi. Yedekleme işleri, arşive erişim ve geri yükleme şu an çalışmıyor.
BleepingComputer’ın 17 Ekim tarihli haberine göre Microsoft da kötü niyetli etkinliği doğruladı ve 15 Ekim’de tek bir IP adresinden yetkisiz kimlik doğrulama denemeleri gördüğünü açıkladı. Microsoft Tehdit İstihbaratı olayı “aktif bir tedarik zinciri saldırısı” olarak niteledi. Huntress, Microsoft ve MSP’lere hizmet veren Todyl aynı IP adresine işaret ediyor. Huntress ayrıca aynı adresten 13 ve 14 Ekim’de betikli giriş denemeleri yapıldığını bildiriyor; yani hazırlık birkaç gün önce başlamış görünüyor.
Bir sistem yöneticisinin Reddit’te paylaştığı deneyim olayın nasıl fark edildiğini iyi özetliyor: Microsoft’un ayrıcalıklı kimlik yönetimi (PIM) servisi, yıllardır kullanılmayan bir SkyKick uygulamasının kendine Exchange Yöneticisi rolü verdiğini bildirmiş.
Saldırgan ne yapabildi?
Todyl’in incelediği dokuz kiracıda yalnızca oturum açma etkinliği görüldü; hesap açma, izin ekleme veya kalıcılık kurma izine rastlanmadı. Ama aynı şirket riskin boyutunu açıkça yazıyor: uygulama her kiracıda daha önce verilmiş geniş izinlere sahip olduğu için bu girişler saldırgana e-postaları ve ekleri, OneDrive ve SharePoint dosyalarını ve Teams sohbetlerini okuma ve yazma imkânı verdi.
Huntress’in gözlemi daha ağır. Şirketin izlediği yaklaşık 50 kiracıda ConnectWise Cloud Management uygulamalarının kendilerine dizin rolleri, çoğunlukla Exchange Yöneticisi atadığı görüldü. Bir kiracıda “Cloud Management – MS Teams” uygulaması kendine Küresel Yönetici (Global Administrator) rolü verdi ve ardından iki başka uygulamaya yeni kimlik bilgileri ekledi; bunlardan biri Huntress’in o iş ortağına özel uygulamasıydı. İşlem yaklaşık beş dakika sürdü. Microsoft da başarılı girişlerin ardından Graph API üzerinden keşif ve ek kimlik bilgisi ekleme girişimleri gördüğünü açıkladı.
Saldırganın tedarikçinin kimlik bilgisine nasıl ulaştığı ve kaç kurumdan veri çıkarıldığı henüz bilinmiyor. ConnectWise, şifreli ve izole tutulan yedek arşivlerinin ele geçirildiğine dair bir işaret olmadığını söylüyor; ancak bunun canlı Microsoft 365 ortamlarının etkilenip etkilenmediği sorusunu yanıtlamadığını da kendisi not ediyor.
Neden önemli: “güvenilir uygulama” en zayıf halka
Bu olay, bulut güvenliğinde sık konuşulmayan bir gerçeği öne çıkarıyor. Kurumlar kullanıcı hesaplarını MFA ile, koşullu erişimle, cihaz kontrolüyle korumaya çalışıyor. Oysa yedekleme, e-posta arşivleme, CRM ve güvenlik araçları gibi üçüncü taraf uygulamalar “hizmet sorumlusu” (service principal) olarak kiracıya bağlanıyor ve çoğu zaman tüm posta kutularını okuyabilecek kadar geniş izinle çalışıyor. Bu izinler bir kez verildikten sonra yıllarca gözden geçirilmiyor.
Tedarikçinin tek bir gizli anahtarı, o uygulamayı kurmuş her müşterinin kapısını açan bir maymuncuğa dönüşüyor. Huntress’in uyarısı da bu yönde: kimlik bilgisi, uygulamanın onaylandığı her kiracıda çalışıyor. Yönetilen hizmet sağlayıcılar (MSP) üzerinden yüzlerce küçük işletmeye aynı araç kurulduğunda, tek bir sızıntının etkisi zincirleme büyüyor. Küçük işletmelerin bu riski fark edecek bütçesi ve personeli çoğu zaman yok; kontrol ise büyük tedarikçilerin elinde toplanıyor.
Türkiye açısından
Türkiye’de Microsoft 365 kullanan KOBİ’ler, muhasebe büroları, hukuk firmaları ve okullar BT işlerini sıkça dış hizmet sağlayıcılara devrediyor. Bu kurumların bir bölümü, haberi olmadan SkyKick ya da ConnectWise uygulamalarını kiracısında barındırıyor olabilir. Yöneticinin ilk yapması gereken, kiracısında bu uygulamaların olup olmadığını kontrol etmek.
Hukuki boyut da var. 6698 sayılı KVKK’nın 12. maddesi, kişisel verilerin kanuni olmayan yollarla başkalarınca elde edilmesi hâlinde veri sorumlusunun durumu en kısa sürede ilgili kişilere ve Kurul’a bildirmesini istiyor. Kurul uygulamasında bu süre 72 saat olarak yorumlanıyor. Saldırganın e-posta ve dosyalara erişebilecek konumda olması, veri çıkarıldığı kesinleşmese bile kurum içi değerlendirme ve kayıt tutmayı gerektiriyor. “Tedarikçimiz hacklendi” demek, veri sorumlusunun yükümlülüğünü ortadan kaldırmıyor.
Yöneticiler ne yapmalı?
ConnectWise, Huntress ve Microsoft’un yayımladığı kılavuzlardan derlenen savunma adımları:
- Uygulamaları devre dışı bırakın, silmeyin. Huntress, Cloud Backup (uygulama kimliği
506e08f9-6e9a-4da4-942b-a099a03644ae) ve Cloud Management – MS Teams (24205314-2b89-4e07-a2a4-579e898a5640) uygulamalarının hemen kapatılmasını, diğer Cloud Management uygulamalarının da geçici olarak kapatılmasını öneriyor. Eski kiracılarda bunlar “SkyKick Cloud Manager” adıyla görünebilir. - Tüm uygulamaların gizli anahtar ve sertifikalarını inceleyin. Uygulamayı kapatmak, daha önce eklenmiş kimlik bilgilerini silmez. 13 Ekim’den bu yana eklenen tanımadığınız her girdiyi kaldırın.
- Hizmet sorumlusu oturum açma kayıtlarına bakın. Entra ID’de uygulama kimliğine göre filtreleyin, beklenmeyen kaynak adreslerini ve
python-requests,curlgibi betik kullanıcı ajanlarını arayın. - Rol atamalarını ve OAuth onaylarını gözden geçirin. Özellikle Exchange Yöneticisi ve Küresel Yönetici atamalarını, Graph etkinliğini ve izin değişikliklerini kontrol edin.
- Token süresini hesaba katın. Todyl’e göre uygulamayı kapatmak yeni token çıkarılmasını durdurur, ama mevcut tokenlar süreleri dolana kadar geçerli kalır. Kullanıcı oturumlarını iptal etmek uygulama tabanlı erişimi sonlandırmaz.
- ConnectWise kimlik bilgilerinin yenilendiğini doğrulamadan uygulamaları yeniden açmayın ve yedek saklama sürelerini tedarikçiyle teyit edin.
Uzun vadeli ders daha basit: her üçüncü taraf uygulamaya “gerekenden fazla değil” ilkesiyle izin verin, kullanılmayan uygulamaları kaldırın ve uygulama kimliklerini en az kullanıcı hesapları kadar sıkı izleyin. Bulut, sorumluluğu tedarikçiye devretmiyor; sadece görünmez kılıyor.