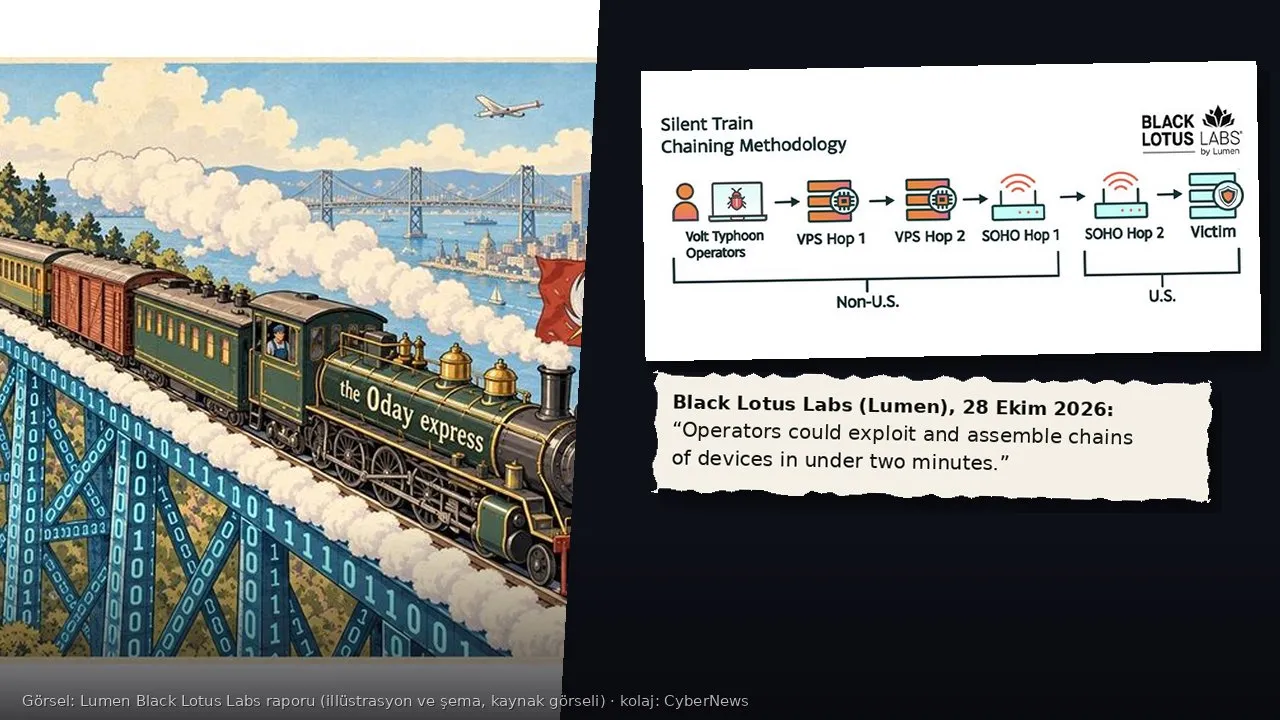
Çin devletiyle bağlantılı olduğu değerlendirilen Volt Typhoon grubu, sıfır gün açıklarını kullandığı saldırılarını ele geçirilmiş ev tipi modemlerden, IoT cihazlarından ve kurumsal cihazlardan oluşan, sürekli yeniden kurulan zincirlerin arkasına gizlemiş. ABD’li telekom şirketi Lumen’in tehdit araştırma birimi Black Lotus Labs, 28 Ekim 2026’da yayımladığı raporda üç yıldır izlediği bu gizli altyapıya “Silent Train” (Sessiz Tren) adını verdi. Rapora göre bu izleme, kritik sektörlerde yüzlerce kuruma uyarı yapılmasını ve en az dört doğrulanmış, bir olası sıfır gün kampanyasının ortaya çıkarılmasını sağladı.
Silent Train nedir?
Klasik botnetler, binlerce cihazı uzun süre kontrol altında tutar ve bu yüzden bir noktadan sonra fark edilir. Black Lotus Labs’in raporuna göre Silent Train farklı çalışıyor: Saldırganlar her operasyon için ihtiyaç anında bir cihaz zinciri kuruyor, işi bitirince izlerini temizleyip zinciri dağıtıyor. Bir sonraki operasyon için yeni cihazlarla yeni bir zincir oluşturuluyor.
Zincirin yapısı katmanlı. Oturum ABD dışındaki bir sanal sunucudan (VPS) başlıyor, ikinci bir VPS’ten geçiyor, ardından farklı ülkelerdeki ele geçirilmiş ev ve küçük ofis (SOHO) modemleri ve IoT cihazları üzerinden ilerliyor. Son olarak ABD içindeki bir cihazdan hedefe ulaşıyor. Böylece hedef kurum, trafiği yerli ve “masum” görünen bir adresten geliyormuş gibi görüyor; coğrafi engelleme ve IP itibar filtreleri de aşılmış oluyor. Rapora göre zincirler genellikle dört ila altı halkadan oluşuyor.
Raporun dikkat çeken ayrıntıları şöyle:
- Silent Train etkinliği ilk kez Kasım 2023’te, yani ABD makamlarının grubun önceki altyapısı KV-botnet’i çökertmesinden hemen önce görüldü. Bu operasyon sonrasında grup, kalıcı altyapı yerine “tek kullanımlık” zincirlere geçti.
- 27’den fazla cihaz sınıfı kullanıldı. Bunlar arasında TP-Link, Intelbras, Ruckus, SATO, Netgear, Zyxel ve Cambium gibi markaların modem ve cihazları; zamanla da Fortinet, Cisco, PRTG, Mirth Connect ve CyberPanel gibi kurumsal sistemler var.
- Operatörler bir cihaz zincirini iki dakikadan kısa sürede kurabiliyordu. Oturumlar ortalama dört saat sürdü; bazıları yalnızca birkaç dakikaydı.
- Her cihaz türünün zincirde sabit bir rolü vardı. Örneğin Intelbras modemleri yalnızca yurt dışı aktarma noktası, Netgear Orbi cihazları ise yalnızca ABD içindeki son halka olarak kullanıldı.
- Etkinlik büyük ölçüde hafta içi, Çin saatiyle 09.00–22.00 arasında yoğunlaştı; Çin Yeni Yılı’nda haftalarca süren duraklamalar görüldü. Black Lotus Labs bunu, sistemin insan operatörlerce yönetildiğinin işareti olarak yorumluyor.
Hangi sıfır gün açıkları kullanıldı?
Raporun en önemli bölümü, Silent Train üzerinden yürütülen sıfır gün saldırıları. Volt Typhoon’un hedefi rastgele bilgisayarlar değil; tek bir noktadan yüzlerce, hatta binlerce cihazı yöneten merkezi yönetim platformları. Bu sistemlerden birini ele geçiren saldırgan, ağ içinde tek tek ilerlemeye gerek kalmadan geniş bir yönetici erişimi elde ediyor. Black Lotus Labs’in saydığı kampanyalar şunlar:
- Quest KACE: Uç nokta yönetim platformu. Kayıtların sınırlı olması nedeniyle açık tam belirlenemedi; ancak 30’dan fazla kurumu etkileyen kampanya, orta güven düzeyiyle sıfır gün olarak değerlendiriliyor ve Quest’in Ekim 2025 güncellemelerinden sonra azaldı.
- Versa Director: 2024 ortasında belgelenen CVE-2024-39717 istismarı.
- N-able N-central: Daha önce bilinmeyen CVE-2025-8875 ve CVE-2025-8876 açıklarından oluşan bir zincir.
- Cisco Catalyst SD-WAN: CVSS 10.0 puanlı CVE-2026-20127. Rapora göre istismar, Cisco’nun açığı Şubat 2026’da duyurmasından sonra da sürdü.
- VeloCloud Orchestrator: Daha sonra CVE-2026-16812 numarası verilen bir sıfır gün açığı. Bu, sitemizde daha önce haberleştirdiğimiz VeloCloud Orchestrator’daki CVE-2026-114625 açığından farklı bir açık.
Olay sonrası incelemelerde bellekte çalışan web kabukları (webshell), kimlik bilgisi toplama ve platformların kendi uzaktan yönetim özelliklerinin kötüye kullanılması tespit edildi. Bazı vakalarda saldırganlar kayıtları silmiş ya da değiştirmiş.
Kimler hedef alındı?
Hedefler arasında telekom şirketleri, ABD hükümet ağları, savunma yüklenicileri, uydu ve kritik iletişim hizmeti sağlayıcıları, yönetilen hizmet sağlayıcılar (MSP), askeri bağlantılı üniversiteler ve su, enerji, ulaşım, denizcilik, demiryolu, havacılık gibi kritik altyapı işletmecileri var. Hawaii, Kaliforniya ve Teksas en çok hedef alınan eyaletler oldu. Black Lotus Labs bu tabloyu, Hint-Pasifik’te olası bir kriz ya da gerilim anında işe yarayacak erişimlerin önceden hazırlanması çabasıyla uyumlu buluyor. CyberScoop ve BleepingComputer de raporun bu bulgularını aktardı.
Türkiye’yi neden ilgilendiriyor?
Raporda Türkiye adı geçmiyor ve hedeflerin ABD’de yoğunlaştığı açık. Ancak Silent Train’in çalışma biçimi, dünyanın her yerindeki ev ve küçük ofis cihazlarını potansiyel bir parça hâline getiriyor. Zincirin ABD dışındaki halkaları, farklı ülkelerdeki ele geçirilmiş modemlerden ve IoT cihazlarından oluşuyor. Raporda adı geçen TP-Link, Zyxel ve Netgear gibi markalar Türkiye’de de yaygın olarak satılıyor ve kullanılıyor.
Bu şu anlama geliyor: İnternete açık yönetim arayüzü olan, güncellenmemiş bir ev modemi, sahibinin haberi olmadan başka bir ülkedeki bir kuruma yönelik casusluk saldırısının ara durağı olabilir. Üstelik Silent Train cihazları yalnızca bir oturum boyunca kullanıp sonra eski hâline döndürdüğü için, cihaz sahibinin bunu fark etmesi neredeyse imkânsız. Modem güvenliğiyle ilgili benzer bir risk için Türkiye’deki modemleri de ilgilendiren Wi-Fi açığı haberimize bakabilirsiniz.
Kurumsal tarafta da tablo tanıdık. Fortinet ve Cisco cihazları Türkiye’deki şirketlerde ve kamu kurumlarında yaygın kullanılıyor; SD-WAN ve uzaktan yönetim (RMM) platformları da özellikle çok şubeli şirketler ve BT hizmet sağlayıcıları için standart hâle geldi. Raporun ana mesajı, bu “her şeyi yöneten” sistemlerin aynı zamanda en değerli hedef olduğu. Bir MSP’nin yönetim platformunu ele geçiren saldırgan, o MSP’nin tüm müşterilerine ulaşabilir.
Ne yapılmalı?
Black Lotus Labs’in kurumlara önerileri şöyle özetlenebilir:
- Yönetim sistemlerini ayrıcalıklı koruyun: Ağ ve uç nokta yönetim sistemleri, SD-WAN denetleyicileri ve bant dışı (out-of-band) yönetim platformları için daha sıkı güvenlik kontrolleri uygulayın; bu platformların verdiği yetkileri ve güven ilişkilerini düzenli gözden geçirin.
- İnternete açıklığı azaltın: Yönetim arayüzlerini doğrudan internete açmayın; VPN, atlama sunucusu (jump host) ya da ayrı bir yönetim ağı arkasına alın.
- Yamayı önceliklendirin: Merkezi yönetim ve kontrol düzlemi ürünlerindeki açıkları ilk sıraya koyun.
- Görünürlüğü koruyun: Kayıtları merkezi bir yerde toplayın ve saklama süresini uzatın. Saldırganlar kayıtları silmeye çalışıyor.
- Güvenilir araçların kötüye kullanımını avlayın: Mesai dışı yönetici girişlerini, olağandışı API kullanımını, uzaktan dosya transferlerini ve yapılandırma değişikliklerini izleyin.
Ev kullanıcıları için de basit ama etkili adımlar var: Modeminizin yazılımını güncelleyin, varsayılan yönetici parolasını değiştirin ve uzaktan (WAN tarafından) yönetim özelliği açıksa kapatın. Üreticinin artık güncelleme yayımlamadığı eski modemleri değiştirmeyi düşünün. İnternet servis sağlayıcınızın verdiği modemi kullanıyorsanız, güncellemelerin otomatik yapılıp yapılmadığını sağlayıcınıza sorun.
Sonuç
Silent Train, devlet destekli siber casusluğun artık kalıcı ve büyük botnetler yerine, kısa ömürlü, dağınık ve kendini temizleyen altyapılarla yürütüldüğünü gösteriyor. Bu da savunmayı zorlaştırıyor: Takip edilecek sabit bir altyapı yok, izler oturumla birlikte siliniyor. Black Lotus Labs’in üç yıllık izlemesi bu gizliliğin aşılabileceğini gösterse de, raporun asıl uyarısı açık: En kritik yönetim sistemleri, en sık güncellenmesi ve en sıkı korunması gereken sistemler.