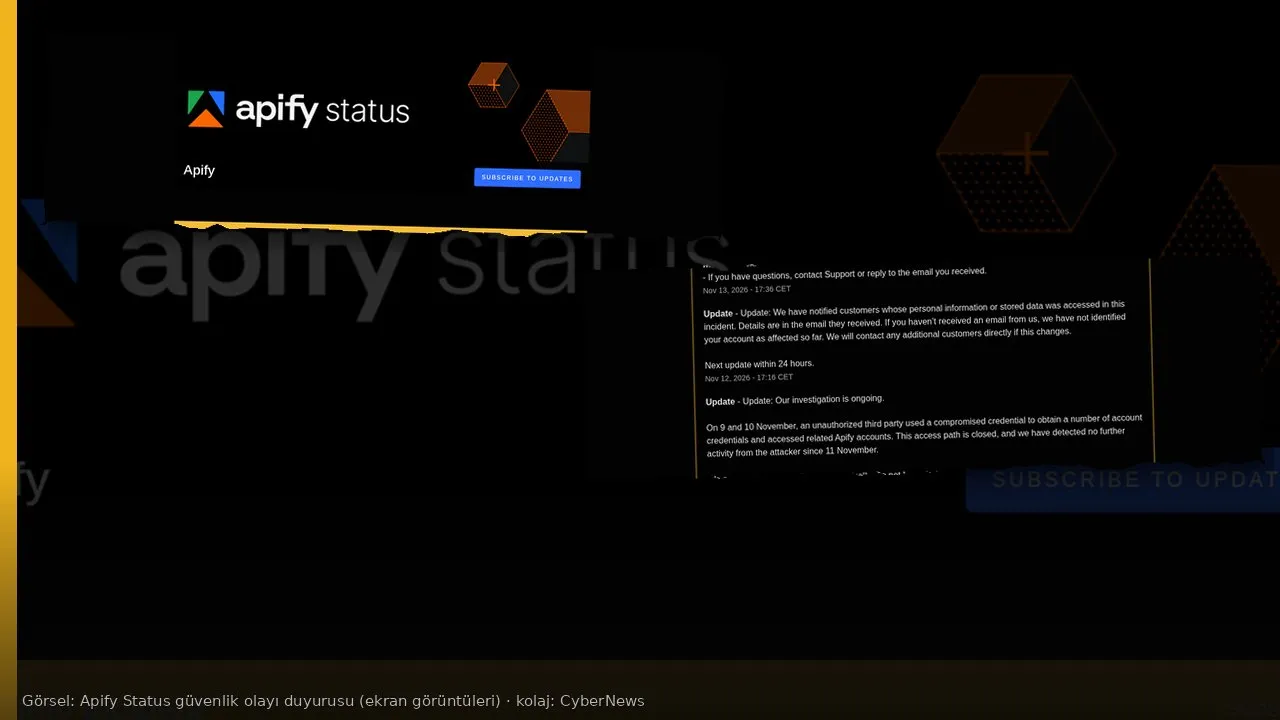
Çek web kazıma ve otomasyon platformu Apify, 9–10 Kasım 2026’da iç sistemlerinin bir bölümüne yetkisiz erişim sağlandığını duyurdu. Şirketin durum sayfasına göre faaliyet 11 Kasım saat 12.13 UTC’de fark edildi, erişim kesildi ve inceleme başlatıldı. 12 Kasım akşamı Apify, bazı müşterilerin kişisel bilgilerine veya saklanan verilerine bu olayda erişildiğini doğrulayıp ilgili hesapları e-postayla bilgilendirdiğini yazdı.
Haberi Apify’ın 11–13 Kasım tarihli resmi durum güncellemelerinden, SecurityWeek’in 13 Kasım ve BleepingComputer’ın 12 Kasım aktarımlarından derledik. Şirket etkilenen hesap sayısını yayımlamadı. İnceleme sürüyor; kök neden yazısı henüz çıkmadı.
Kısaca
- Apify’a göre saldırgan, ele geçirilmiş bir kimlik bilgisiyle başka hesap bilgilerine ulaştı ve ilişkili Apify hesaplarına girdi. Bu yol 11 Kasım’da kapatıldı. Şirket, o günden beri saldırgana ait yeni faaliyet görmediğini belirtti.
- 12 Kasım’da “kişisel bilgi veya saklanan veri” erişimi doğrulandı. E-posta almayan müşteriler, o ana kadar etkilenenler arasında sayılmamış oldu; tablo değişirse şirket yeniden yazacağını söyledi.
- Önlem olarak bazı OAuth bağlantıları, aralarında GitHub’ın da bulunduğu dış bütünleştirmeler, iptal edildi. Apify, bu bağlantıların saldırı yolu olarak kullanıldığına dair bulgu görmediğini ekledi. Kritik iç sırlar döndürüldü.
- 13 Kasım 17.36 CET güncellemesinde API jetonlarının artık yalnız özet (hash) olarak saklandığı, iç hizmetler arasına ek ağ kısıtları ve daha sıkı kimlik doğrulama konduğu duyuruldu. Kapsamlı güvenlik gözden geçirmesi sürecek.
- Gazetecilerin gördüğü müşteri mektuplarında tablo, herkese açık durum metninden daha ayrıntılı. Bu ayrıntılar tüm müşteriler için geçerli bir resmi envanter değil; yalnız bilgilendirilen hesaplara gönderilen metinlerden aktarılıyor.
Resmi tablo ve müşteri mektupları
Durum sayfasındaki ilk kayıt, 9 ve 10 Kasım’da yetkisiz bir üçüncü tarafın iç sistemlerin bir bölümüne girdiğini söylüyor. 12 Kasım öğle güncellemesi, bunun ele geçirilmiş bir kimlik bilgisiyle başka hesap bilgilerinin elde edilmesi ve ilgili Apify hesaplarına erişim olduğunu netleştirdi. Aynı günün akşam kaydı, kişisel bilgi veya saklanan veriye erişilen müşterilerin haberdar edildiğini duyurdu.
BleepingComputer’ın 12 Kasım’da aktardığı örneklerde tablo tek tip değil. Bir bilgilendirmede, platformda saklanan hesap verisinin etkilendiğine dair belirti bulunmadığı yazılmış; etkilenen müşterilerin Apify API jetonları ile Proxy parolalarının döndürüldüğü belirtilmiş. Başka bir mektupta ise alıcıdan Apify Konsolu üzerinden iki adımlı doğrulamayı (2FA) sıfırlaması istenmiş, 2FA kodlarının açığa çıkmış olabileceği, parolaların ise güvende olduğu söylenmiş.
SecurityWeek’in 13 Kasım haberinde, bir müşterinin Reddit’te paylaştığı bildirim daha geniş bir liste veriyor: ad, e-posta, fatura bilgileri, hesap hareketi ve IP adresleri. Aynı metinde tuzlanmış parola özetleri, 2FA kurtarma kodları ve telefon numaraları ile Google ve GitHub oturum açma jetonları da sayılmış. Ödeme kartı tarafında yalnız kart sahibi adı, son kullanma tarihi ve kart numarasının son dört hanesi yer almış; tam kart numarası ve güvenlik kodunun çıkmadığı belirtilmiş. Bu listeyi şirketin herkese açık durum sayfası madde madde doğrulamıyor. Bu yüzden yalnızca o bildirimi alan hesaplar için geçerli, gazetecinin aktardığı bir müşteri mektubu olarak kayda geçiyor.
Şirket ne yaptı, kullanıcı ne yapmalı?
Apify, ilgili mercileri haberdar ettiğini, iç sırları döndürdüğünü ve bazı OAuth bağlantılarını ihtiyat amacıyla kestiğini yazdı. Özel GitHub depolarından Actor derleyen müşterilerden bütünleştirmeyi yeniden yetkilendirmeleri istendi. 13 Kasım’da API jetonlarının artık yalnız özet olarak tutulduğu açıklandı; benzer bir olayda jetonların düz metin kopyalanması riski böylece daraltılmış oluyor.
Durum sayfasındaki öneriler sade. Konsolda depolama erişimini “Restricted” konumuna çekin: açıkken depolama kimliğini bilen biri o depoyu okuyabiliyor. Apify’ın parola, 2FA kodu veya ödeme bilgisi isteyen bir ileti göndermeyeceğini unutmayın. Şirketten e-posta geldiyse içindeki adımları, şirket dışındaki “destek” bağlantılarından önce uygulayın. Gelmediyse bu, bugünkü resmi tabloya göre hesabınızın etkilenenler arasında görülmediği anlamına geliyor; yine de jetonları ve dış bağlantıları gözden geçirmek yanlış olmaz.
2FA kurtarma kodları veya oturum jetonları bir mektupta sayıldıysa, yalnız parolayı değiştirmek yetmez. İki adımlı doğrulamayı yeniden kurmak, kurtarma kodlarını yenilemek ve Google veya GitHub tarafındaki uygulama izinlerini kontrol etmek gerekir. Apify üzerinden dönen otomasyonlar, başka sitelerdeki oturumları da taşıyorsa, o jetonların da yenilenmesi düşünülmeli.
Şirket, bir sonraki durumu 72 saat içinde paylaşacağını ve gidermenin ardından bir hafta içinde kök neden yazısı yayımlayacağını duyurdu. O metin gelene kadar etkilenen veri kategorilerinin tam listesi, hesap sayısı ve ülke kırılımı resmi olarak ortada yok. Bu boşluk, müşteri mektuplarındaki ayrıntıyı yabana atmayı gerektirmez; fakat her ayrıntıyı tüm kullanıcılara teşmil etmeyi de gerektirmez.
Türkiye açısı
Apify, şirketlerin web’den veri toplamak ve tarayıcı işlerini otomatikleştirmek için kullandığı bir bulut platformu. Türkiye’deki ajanslar, e-ticaret ekipleri, araştırmacılar ve yapay zekâ ürünleri de aynı tür araçlara yaslanıyor. Hesap jetonu veya GitHub bağlantısı düşerse risk, yalnız kazınan veride değil, bağlı özel depolarda ve müşteriye ait çıktılarda da belirir.
Türk kullanıcıların verisi Türkiye’de işleniyorsa veya Türkiye’deki bir veri sorumlusu Apify’ı işleyen olarak kullanıyorsa, 6698 sayılı Kanun devreye girer. Bir hizmet sağlayıcıdaki yetkisiz erişim, işlenen kişisel verinin kanuna aykırı elde edilmesi anlamına gelebilir. Bu durumda veri sorumlusunun, niteliğine göre ilgili kişiyi ve Kurulu bilgilendirme yükümlülüğü doğabilir. Apify henüz etkilenen kişi sayısını veya ülke kırılımını vermedi; Türkiye’den kaç hesabın bildirildiği bilinmiyor.
13 Kasım güncellemesi, bir hafta içinde kök neden ve giderim yazısı vaat ediyor. O yazı çıkana kadar, e-posta almış olsanız da olmasanız da, depolama erişimini kısıtlamak ve oltalama iletilerine karşı uyanık olmak en somut adımlar. Platform parolasını başka yerlerde de kullanıyorsanız, bu olayın ayrıntısı netleşsin ya da netleşmesin, o parolayı yenilemek yerinde olur.