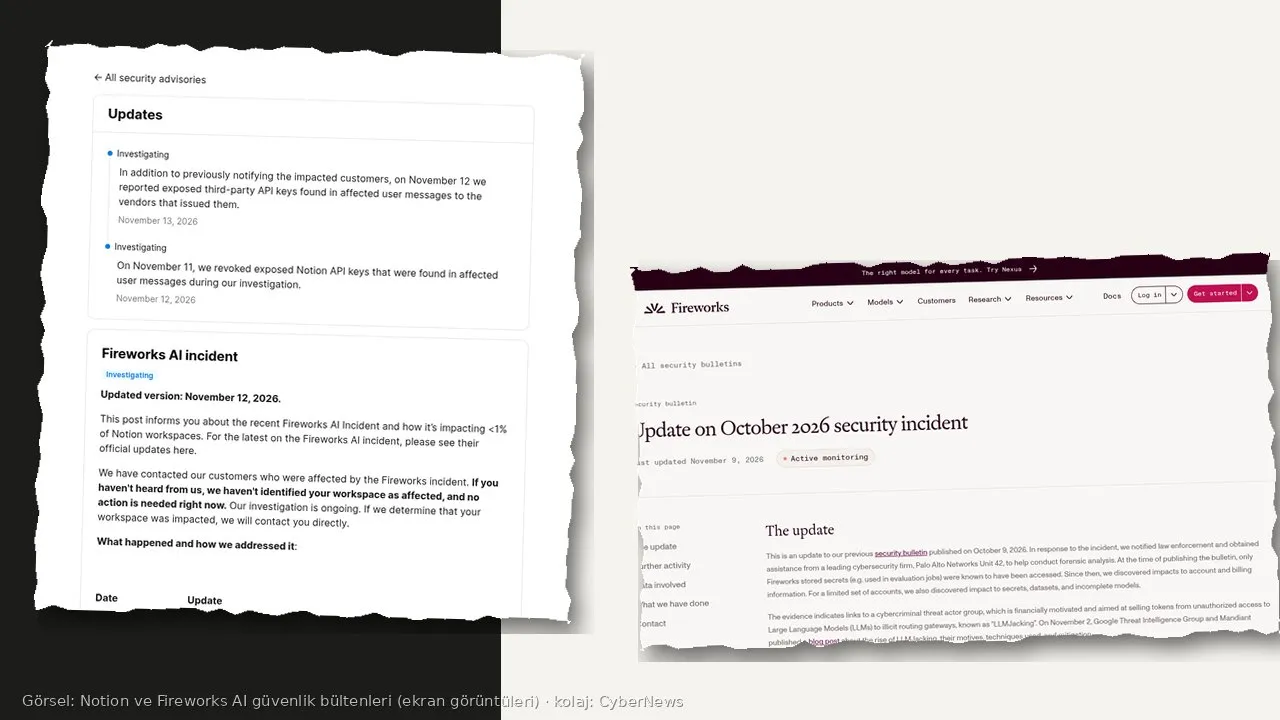
Notion, 12 Kasım 2026’da yayımladığı güvenlik bülteninde, Fireworks AI ihlalinin bazı Notion AI sohbet dökümlerini de etkilediğini duyurdu. Şirkete göre olay, çalışma alanlarının yüzde 1’inden azını ilgilendiriyor. Etkilenen sohbetlerin büyük bölümü, kimin yazdığına veya hangi alana ait olduğuna dair etiket taşımıyor.
Bülten 12 Kasım’da ilk kez yayımlandı; zaman çizelgesi aynı gün güncellendi. 13 Kasım’da Notion, etkilenen iletilerde bulunan üçüncü taraf API anahtarlarını ilgili sağlayıcılara bildirdiğini ekledi. 11 Kasım’da ise sohbetlerde görülen Notion API anahtarlarını iptal ettiğini yazmıştı. Fireworks tarafındaki daha geniş ihlali daha önce aktarmıştık; bu haber, Notion’un kendi müşterilerine yaptığı resmi bildirim.
Kısaca
- Etkilenen veri, Insights özelliği için kullanılan Notion AI sohbet dökümleri. Notion, başka özelliklerin etkilenmediğini söylüyor.
- Çalışma alanlarının yüzde 1’inden azı kapsamda. Çoğu döküm “atıfedilemez”: kullanıcı, çalışma alanı veya şirket etiketi yok; araç çağrısı sonuçları da yok.
- Fireworks 2 Kasım akşamı önce sentetik test verisine erişildiğini bildirmiş, 6 Kasım’da müşteri verisi ihtimalini, 8 Kasım’da nihai veri kümesini iletmiş. Notion 9 Kasım’da etkilenen müşterilere ulaşmış.
- Notion 3 Kasım sabahı Fireworks bağlantısını kesmiş, 4 Kasım’da Fireworks sistemindeki verilerini silmiş. Insights kapatıldı; açık ağırlıklı modeller artık Fireworks üzerinden sunulmuyor.
- Etkilenen müşterilere, dökümleri çalışma alanı içinde güvenle inceleme imkânı ve e-posta yönergesi verildi. Notion, sohbete yapıştırılmış parola ve anahtarların döndürülmesini istiyor.
Ne oldu, ne zaman öğrenildi?
Notion’un zaman çizelgesi, tedarikçi ihlallerinde sık görülen bir gecikmeyi gösteriyor. 2 Kasım’da Fireworks, kötü niyetli aktörlerin küçük bir veri kümesine eriştiğini bildirmiş; incelemede bunun Notion AI’ya ait sentetik test verisi olduğu, müşteri verisinin bulunmadığı söylenmiş. Notion 3 Kasım sabahı bağlantıyı kesmiş, 4 Kasım’da Fireworks’teki verilerini silmiş. Asıl uyarı 6 Kasım’da gelmiş: Fireworks, müşteri verisine erişilmiş olabileceğini iletmiş. Nihai etkilenen küme 8 Kasım’da netleşmiş, müşteri bilgilendirmesi 9 Kasım’da başlamış.
Başka bir deyişle, ilk “müşteri verisi yok” tablosu birkaç gün sonra değişmiş. Notion bunu gizlemiyor; bülteni bu sırayla yayımlıyor. Kullanıcı açısından sonuç şu: Üçüncü taraf bir yapay zekâ altyapısında “bizde yok” cümlesi, inceleme bitene kadar geçici bir değerlendirmedir. Veri bir kez dışarı çıktıysa, sonradan silmek geçmiş erişimi geri almaz.
Notion, Fireworks’ü Insights özelliğindeki sınıflandırma işleri ve ürün içindeki açık ağırlıklı modeller için kullandığını yazıyor. Insights, müşterinin kendi yapay zekâ kullanımını anlamasına yardım eden bir işlev. Bültene göre asıl etkilenen dökümler bu hat üzerinden geçmiş. Şirket, bunun kendi sistemlerinin ihlali olmadığını, yine de verinin korunmasının temel yükümlülüğü olduğunu belirtiyor.
“Atıfedilemez” ne anlama geliyor?
Notion, etkilenen çalışma alanlarının büyük çoğunluğunda sohbetlerin atıfedilemez olduğunu söylüyor: Dökümde kimlik, çalışma alanı veya şirket etiketi yok. Bu, verinin içeriğinin zararsız olduğu anlamına gelmez. Bir sohbet, ad taşımıyor olsa da içinde müşteri listesi, sözleşme taslağı, iç tartışma veya yapıştırılmış bir API anahtarı bulunabilir. Atıf yokluğu, saldırganın dosyayı hemen bir şirkete bağlamasını zorlaştırır; içeriği okumasını engellemez.
13 Kasım güncellemesi bu ayrımı pratikte görünür kılıyor. Notion, etkilenen iletilerde üçüncü taraf API anahtarları bulduğunu ve bunları anahtarı veren firmalara bildirdiğini yazdı. İki gün önce de Notion’a ait anahtarları iptal etmişti. Yani “etiketsiz döküm” içinde bile döndürülmesi gereken sırlar çıkabiliyor. Şirket, etkilenen müşterilerin veriyi açığa çıkmış gibi ele almasını ve olay döneminde Notion AI’ya yapıştırılmış parolaları, anahtarları ve hassas bilgileri yenilemesini öneriyor.
Kapsamın yüzde 1’in altında tutulması, çoğunluk için “sizden haber gelmediyse şimdilik eylem gerekmiyor” mesajını mümkün kılıyor. Notion, incelemenin sürdüğünü ve sonradan etkilendiği anlaşılan alanlara doğrudan yazacağını da ekliyor. Bu, bugün sessiz kalan bir alanın yarın kapsama girmeyeceği anlamına gelmez; yalnızca şimdiki tespit böyle.
Türkiye açısı
Notion, Türkiye’de de ürün, yazılım ve haber odası ekiplerinin kullandığı bir çalışma alanı. Bülten ülke kırılımı vermiyor; etkilenen yüzde 1’in içinde Türk şirketleri var mı, kamuoyuna açıklanmış değil. Notion’dan posta almayan alanlar için şirket, şimdilik eylem gerekmediğini söylüyor. Yine de sohbetlere yapıştırılmış canlı anahtar veya parola varsa, ihlal bu dosyayı kapsamasın, bunları döndürmek doğru alışkanlık.
Kişisel veri söz konusuysa 6698 sayılı Kanun devreye girebilir. Çalışma alanını yöneten kuruluş çoğu durumda veri sorumlusudur; Fireworks ise Notion’un alt işleyenidir. Sohbet dökümünde çalışan, müşteri veya üçüncü kişiye ait kimlik ve iletişim verisi varsa, kanuna aykırı elde etme halinde ilgililere ve Kurula bildirim yükümlülüğü doğabilir. Notion henüz böyle bir ülke bazlı tablo yayımlamadı. Türkiye’deki yöneticilerin yapması gereken, şirketin gönderdiği etkilenen veri paketini incelemek, içinde kişisel veri veya sır olup olmadığına bakmak ve gerekirse kendi bildirim sürecini işletmek.
Daha genel ders, yapay zekâ “sıfır saklama” vaadi ile fiili altyapının her zaman örtüşmemesi. Bu olayda dökümler, Notion’un anlattığı kadarıyla Insights hattında Fireworks tarafında duruyordu. Bir özelliği kapatmak ileriyi keser; geçmiş kopyayı geri getirmez. Türkiye’deki ekipler, hangi sohbetlerin hangi alt işleyene gittiğini, ne kadar süre tutulduğunu ve bir ihlalde kimin kimi bilgilendireceğini sözleşmede ve ürün ayarlarında şimdiden sormalı.
Etkilenenler için pratik adımlar
Notion’dan bildirim geldiyse, yönergedeki yöntemle dökümleri çalışma alanı içinde inceleyin. Sohbete yapıştırılmış bulut, ödeme, kod deposu veya iç sistem anahtarlarını ilgili sağlayıcıda iptal edip yenileyin. Aynı sır başka bir sohbette veya bilette duruyorsa onu da tarayın. Bildirim gelmediyse Notion’un bugünkü tespitine göre acil bir adım yok; olağandışı oturum veya anahtar kullanımı görürseniz şirkete yazın.
Yöneticiler Insights’ın kapalı olduğunu ve açık ağırlıklı modellerin artık Fireworks üzerinden sunulmadığını dikkate almalı. Bu, geçici bir güvenlik önlemi; alternatif altyapının veri tutma koşulları ayrı okunmalı. Fireworks’ün kendi bültenleri, altyapı müşterileri için ayrı bir bildirim hattı. Notion kullanmayan fakat Fireworks’te iş yükü çalıştıran ekipler, o duyuruları esas almalı.