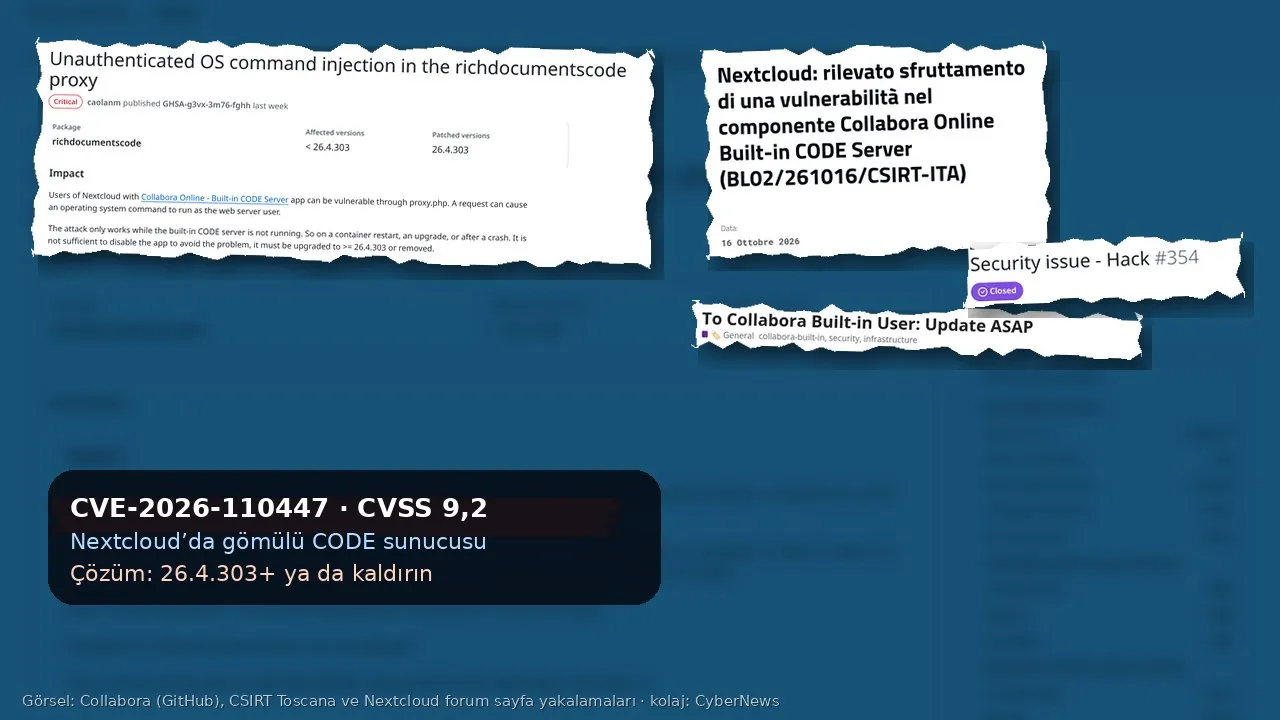
Kendi dosya bulutunu Nextcloud ile kuran kurumlar için acil bir güncelleme uyarısı var. Nextcloud’a belge düzenleme özelliği ekleyen “Collabora Online - Built-in CODE Server” uygulamasındaki CVE-2026-110447 numaralı açık, eylül başından bu yana sunuculara arka kapı yerleştirmek için kullanılıyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), açığı 23 Ekim 2026’da “bilinen istismar edilen açıklar” (KEV) kataloğuna ekledi ve federal kurumlara 26 Ekim’e kadar önlem alma süresi verdi.
Açık, kimlik doğrulaması gerektirmiyor ve kullanıcı etkileşimi istemiyor. Collabora’nın güvenlik bülteni, önem derecesini CVSS 4.0 ölçeğinde 10 üzerinden 9,2 olarak belirledi. Yama aslında 11 Eylül’de yayımlandı; ancak CVE kaydı ve resmî bülten ancak 14 Ekim’de geldi. Arada geçen beş haftada güncellemeyi fark etmeyen yöneticiler, sunucularının açık kaldığını bilmeden çalışmaya devam etti.
Sorun nerede?
Nextcloud, kurumların ve bireylerin dosyalarını kendi sunucularında tutmasını sağlayan açık kaynaklı bir bulut yazılımı. Belgeleri tarayıcıda düzenlemek için genellikle ayrı bir Collabora Online sunucusu kullanılıyor. “Built-in CODE Server” uygulaması (paket adı richdocumentscode) ise bu ayrı sunucuya gerek bırakmadan, Collabora’nın geliştirici sürümünü Nextcloud sunucusunun içinde çalıştırıyor. Uygulamanın mağaza sayfası, kendisini “yerel test ve üretim dışı kullanım”, “kişisel kullanım ya da küçük ekipler” için tanımlıyor. Pratikte ise kurulumu kolay olduğu için pek çok küçük kurumda kalıcı çözüm hâline gelmiş durumda.
Collabora’nın bülteni sorunu şöyle özetliyor: Uygulamanın proxy.php dosyasına gelen özel hazırlanmış bir istek, sunucuda işletim sistemi komutu çalıştırabiliyor. Bu komutlar web sunucusu kullanıcısının yetkileriyle çalışıyor. Saldırı yalnızca gömülü CODE sunucusu o anda çalışmıyorsa işliyor; yani konteyner yeniden başlatıldığında, bir güncelleme sırasında ya da bir çökme sonrasında. Fransa’nın sağlık sektörü siber güvenlik merkezi CERT Santé’nin uyarısına göre bunun nedeni, sunucuyu başlatan komutun isteğin adresini yeterli denetimden geçirmeden kullanması.
Bültende altı çizilen iki nokta önemli. Birincisi, uygulamayı Nextcloud arayüzünden devre dışı bırakmak yetmiyor; çünkü açık içeren dosya, Nextcloud’un kodu yüklenmeden doğrudan web sunucusu tarafından çalıştırılabiliyor. Uygulama ya 26.4.303 ve üstüne güncellenmeli ya da tamamen kaldırılmalı. İkincisi, ayrı kurulmuş Collabora Online sunucuları etkilenmiyor. Docker ya da Linux paketiyle kurulan Collabora’yı veya bir barındırma firmasının Collabora hizmetini kullananlar risk altında değil.
Saldırganlar ne yaptı?
İlk alarm 11 Eylül’de, birden fazla Nextcloud sunucusu barındıran bir yöneticinin Collabora’nın GitHub deposunda açtığı “Security issue - Hack” başlıklı kayıtla çaldı. Yöneticinin paylaştığı erişim kayıtları, saldırının 10 Eylül akşamı başladığını gösteriyordu. The Hacker News’ün kayıtları inceleyen haberine göre saldırganlar uygulama klasörüne tek satırlık bir PHP “web shell” dosyası bıraktı. Web shell, saldırganın web istekleriyle sunucuda istediği komutu çalıştırmasını sağlayan küçük bir arka kapı.
Aynı habere göre saldırganlar bir sunucuda bu arka kapıyı kullanarak parola yöneticisi dosyalarını ve kripto para cüzdanlarını aradı. Nextcloud topluluk forumunda 16 Ekim’de paylaşılan başka bir vakada ise Nextcloud’un kendi bütünlük denetimi, uygulama klasöründe beklenmeyen bir PHP dosyası tespit etti; dosyanın basit bir arka kapı olduğu anlaşıldı.
İtalya’nın ulusal siber olay müdahale ekibi CSIRT Italia’nın 16 Ekim tarihli bülteni ise somut bir kurum vakasını anlatıyor. Belge hizmeti veren bir Nextcloud sunucusuna üç web shell yerleştirilmiş, yerel veritabanı ve bir servis e-posta hesabının parolalarıyla uygulama anahtarlarını içeren bir yapılandırma dosyası çalınmış. Bülten, kullanıcı belgelerine erişildiğine dair kanıt bulunmadığını; ancak izlerin, birden fazla aktörün yürüttüğü ve hâlâ süren otomatik bir saldırı kampanyasıyla uyumlu olduğunu belirtiyor.
Kaç sunucunun etkilendiği bilinmiyor. Collabora adına GitHub’daki tartışmaya yanıt veren geliştirici, sorunun yalnızca geliştirici sürümünü ve “oldukça nadir” olarak nitelediği bu gömülü kurulum biçimini etkilediğini yazdı. CISA’nın listesine girmesi ise artık bunun küçük bir topluluk sorunu olarak görülmediğini gösteriyor.
Yama vardı, uyarı yoktu
Olayın en tartışmalı yanı zamanlama. Yamalı 26.4.303 sürümü, ilk saldırı raporunun geldiği gün yayımlandı. Nextcloud forumundaki ilk kamuya açık uyarı ise 3 Ekim’de bir kullanıcıdan geldi; o kullanıcı da henüz bir CVE ya da resmî uyarı olmadığını not etti. Resmî bülten 14 Ekim’de yayımlandı. Bu arada 24 Eylül’de çıkan 26.4.402 sürümünün bazı kurulumlarda çalışmadığı, yöneticilerin 26.4.303’e geri döndüğü bildirildi. Bülten, düzeltme olarak 26.4.303 sürümünü gösteriyor.
Bu tablo, açık kaynak dünyasında sık görülen bir boşluğu gösteriyor. Kodu düzelten proje çoğu zaman hızlı davranıyor; ama düzeltmenin “güvenlik güncellemesi” olarak duyurulması, kullanıcılara ulaşması ve sistemlere uygulanması haftalar alabiliyor. Bu süre boyunca risk, güncellemeleri takip edecek zamanı ya da personeli olmayan küçük kurumların üzerinde kalıyor.
Türkiye açısından
Nextcloud, Türkiye’de de verisini büyük teknoloji şirketlerinin bulutlarına emanet etmek istemeyen üniversitelerin, belediyelerin, hukuk bürolarının, sendikaların ve KOBİ’lerin sık başvurduğu bir araç. Verinin kurumun kendi sunucusunda kalması, KVKK’nın yurt dışına aktarım kuralları açısından da cazip bir seçenek. Ancak bu olay, “kendi sunucumuzda” olmanın tek başına güvenlik anlamına gelmediğini hatırlatıyor. Kendi bulutunu işleten kurum, güncellemeyi takip etmek ve kayıtları izlemek zorunda olan da kendisi oluyor.
Nextcloud sunucuları çoğu zaman personel belgeleri, sözleşmeler ve üye listeleri gibi kişisel veri içeren dosyaları barındırıyor. Bir web shell, web sunucusu kullanıcısının okuyabildiği her şeye erişim anlamına gelebilir. KVKK’nın 12. maddesi, kişisel verilerin hukuka aykırı yollarla başkalarınca ele geçirilmesi hâlinde veri sorumlusunun bu durumu en kısa sürede ilgililere ve Kurula bildirmesini şart koşuyor. Bu nedenle böyle bir olayda sorun yalnızca teknik değil, hukuki de: Güncellenmeyen bir eklentinin bedelini, dosyaları sızan sıradan çalışanlar ve üyeler ödüyor.
Ne yapmalı?
- Uygulamayı kontrol edin: Nextcloud uygulama listesinde “Collabora Online - Built-in CODE Server” yüklü mü bakın. Yüklüyse 26.4.303 veya üstüne güncelleyin ya da kaldırın. Yalnızca devre dışı bırakmak yetmez.
- Eski Nextcloud sürümleri: Yamalı sürüm Nextcloud 30 ve üstünü gerektiriyor. Destek süresi biten Nextcloud 29 ve öncesinde, Nextcloud’u yükseltin ya da uygulamayı kaldırın.
- İz arayın: Güncelleme yapmış olsanız bile
apps/richdocumentscodeklasöründe beklenmeyen PHP dosyalarını arayın ve Nextcloud’un bütünlük denetimini çalıştırın. Web sunucusu kayıtlarını en az 10 Eylül’e kadar geriye doğru,proxy.php?statusisteklerine odaklanarak inceleyin. - Parolaları yenileyin: İhlal şüphesi varsa veritabanı parolası, uygulama parolaları ve servis e-posta hesapları gibi web sunucusunun okuyabildiği tüm sırları güvenilir bir ortamdan değiştirin.
- Bildirim yükümlülüğünü unutmayın: Kişisel verilere erişildiğinden şüpheleniyorsanız KVKK’ya ve etkilenen kişilere bildirim sürecini başlatın.