VeloCloud SD-WAN panelinde sıfır gün açığı
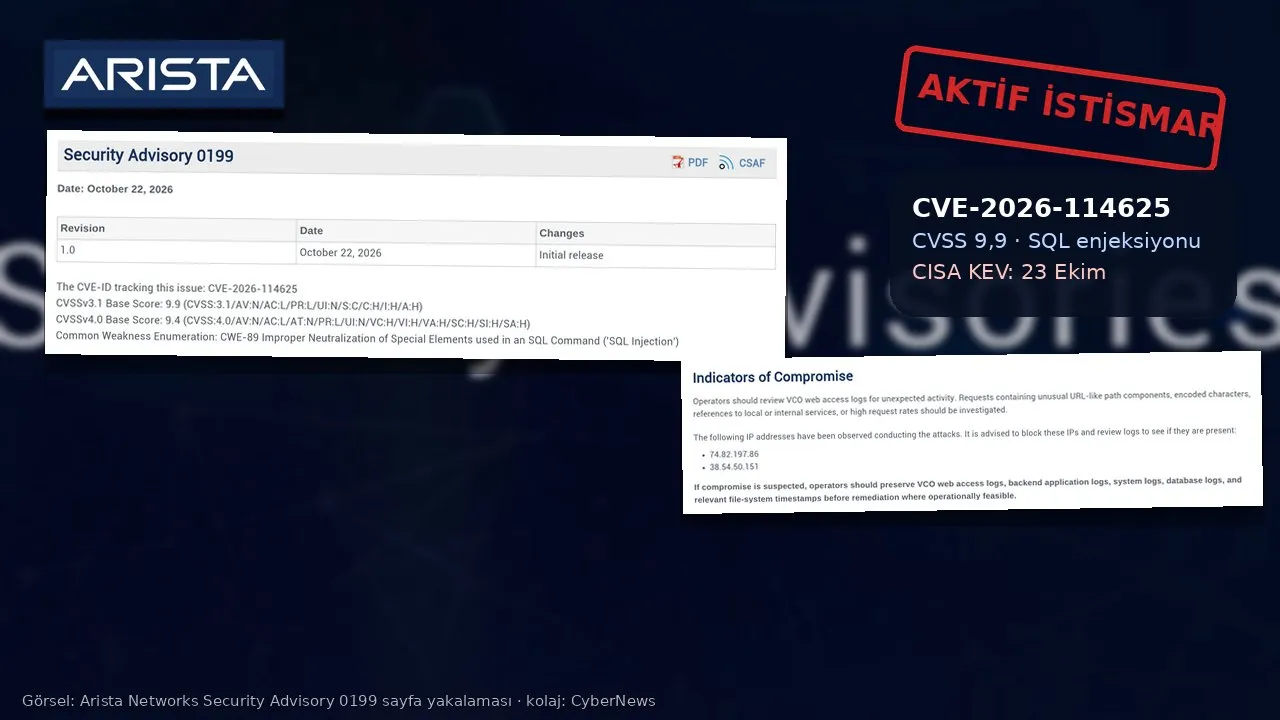
Arista, kurum içi VeloCloud Orchestrator’da en düşük yetkili hesabın bile “süper kullanıcı” olmasını sağlayan ve saldırılarda kullanılan CVE-2026-114625’i kapattı. CISA açığı 23 Ekim’de listesine ekledi. Dört ayda üçüncü sıfır gün; şube ağları olan kurumlar acil güncellemeli.
Görsel: Arista Networks güvenlik bildirimi (kaynak sayfası)