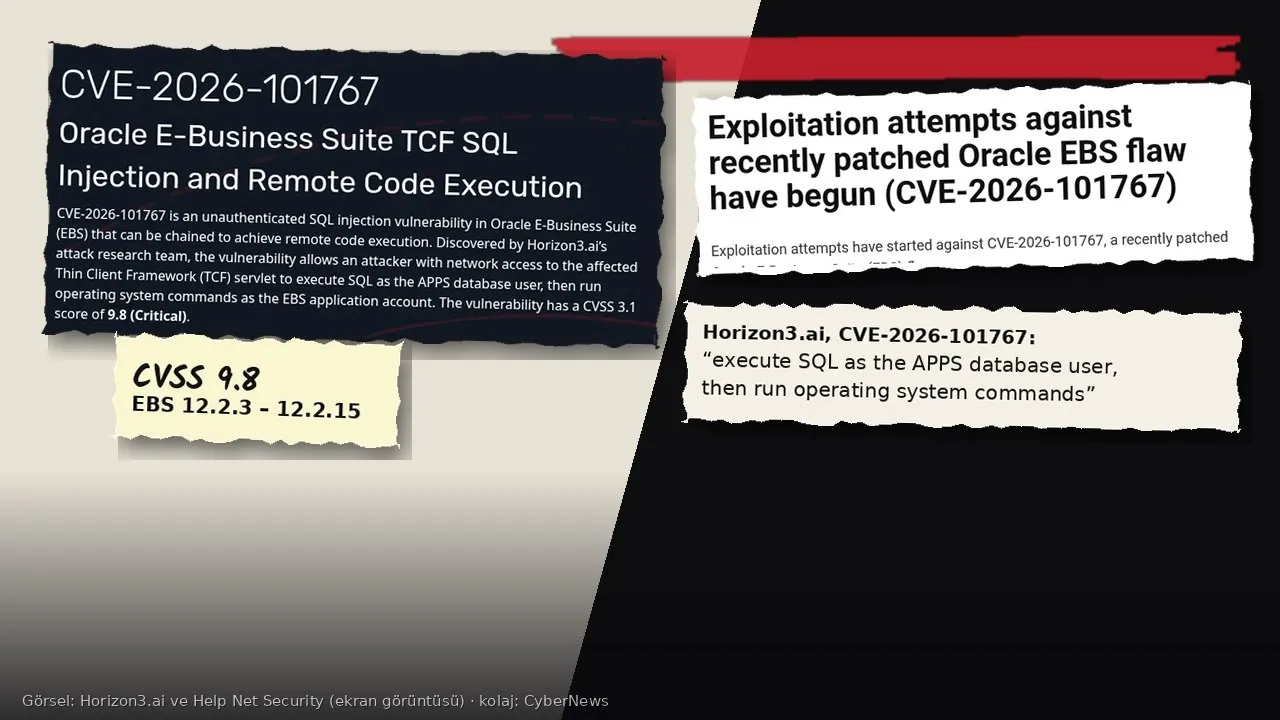
Oracle’ın kurumsal kaynak planlama yazılımı E-Business Suite’te (EBS) 20 Ekim’de kapatılan kritik bir açık, yamadan bir hafta sonra saldırganların hedefine girdi. Tuzak sunucular işleten güvenlik şirketi Defused, 27 Ekim sabahı CVE-2026-101767 kodlu açığa yönelik ilk keşif amaçlı istismar denemelerini kaydettiğini duyurdu. Açık, oturum açmadan uzaktan kullanılabiliyor ve CVSS ölçeğinde 10 üzerinden 9,8 puan taşıyor.
EBS; büyük şirketlerde muhasebe, bordro, insan kaynakları ve satın alma gibi en hassas iş süreçlerini yöneten bir yazılım. Bu yüzden bu açık, “bir sunucu daha” meselesi değil: Başarılı bir saldırı, çalışanların maaş ve banka bilgilerinden tedarikçi sözleşmelerine kadar geniş bir veri havuzunu açığa çıkarabilir.
Açık nerede?
Açığı bulan Horizon3.ai araştırmacıları Brandon Peterson, Jimi Sebree ve Noah King, sorunu 24 Temmuz’da Oracle’a bildirdi. Horizon3.ai’nin teknik notuna göre açık, EBS’in “Thin Client Framework” (TCF) adlı bileşenine ait bir servis uç noktasında bulunuyor ve kimlik doğrulama gerektirmeyen bir SQL enjeksiyonu. Bu uç nokta, EBS’in varsayılan URL güvenlik duvarı ayarlarında erişime açık.
Ağ üzerinden bu servise ulaşabilen bir saldırgan, EBS’in ana veritabanı kullanıcısı olan APPS yetkileriyle SQL komutu çalıştırabiliyor; saldırı zinciri, uygulama sunucusunda işletim sistemi komutu çalıştırmaya kadar uzanıyor. Horizon3.ai’nin ifadesiyle etkilenen veriler, kuruluma bağlı olarak “finans, bordro, insan kaynakları ve satın alma kayıtlarını” kapsayabilir. Açık, Oracle Application Object Library ürününün EBS 12.2.3 ile 12.2.15 arasındaki tüm sürümlerini etkiliyor.
Oracle düzeltmeyi 20 Ekim 2026 tarihli üç aylık Kritik Yama Güncellemesi (CPU) ile yayımladı. Şirket, Help Net Security’nin aktardığı açıklamasında, bazı saldırıların hedef kurumların mevcut yamaları uygulamamış olması nedeniyle başarılı olduğunu hatırlatarak müşterilere yamaları gecikmeden kurmalarını önerdi.
Saldırganlar ne kadar hızlı?
Defused’un tuzak sunucuları, açığa yönelik ilk denemeleri yamanın yayımlanmasından tam bir hafta sonra yakaladı. Şirket, bu kaydın öncesinde açığın sahada denendiğine dair herhangi bir kamuya açık rapor bulunmadığını belirtiyor. Bu denemelerin gerçek bir kurumu ele geçirdiği bildirilmedi; görülenler, tuzak sistemlere yönelik keşif adımları. Yine de bu, saldırganların yama notlarını izleyip kısa sürede çalışan bir yöntem geliştirdiğini gösteriyor.
İnternet tarama şirketi Censys’in 28 Ekim tarihli uyarısına göre internette EBS çalıştıran 2.246 web varlığı görünüyor. Censys, bu sayının hangi sistemlerin savunmasız sürüm çalıştırdığını ya da Ekim yamasını kurduğunu göstermediğini, her ana bilgisayar adı ve portun ayrı sayıldığını, dolayısıyla gerçek sunucu sayısının daha düşük olduğunu not ediyor. Censys’in önerisi açık: Yamasız şekilde internete açık kalmış her EBS sistemi ihlal belirtileri için incelenmeli.
EBS saldırganların gözdesi
Oracle EBS, son iki yılda fidye ve veri hırsızlığı çetelerinin sık uğradığı bir hedef oldu. Cl0p grubu 2025’te CVE-2025-61882 açığını sıfırıncı gün olarak kullanarak EBS çalıştıran çok sayıda kurumdan veri çalmıştı. Defused, Haziran 2026’da da EBS’in Oracle Payments modülündeki CVE-2026-46817 açığına yönelik denemeleri tespit etmişti. Cl0p’un yöntemi belli: Sistemlere sessizce sızıp toplu veri çalmak, ardından kurumları sızıntı sitesinde ifşa etmekle tehdit etmek. Bu geçmiş, yeni bir EBS açığının neden haftalar içinde hedefe girdiğini açıklıyor.
Türkiye için neden önemli?
Oracle EBS gibi kurumsal kaynak planlama (ERP) sistemleri Türkiye’de de büyük şirketlerin muhasebe ve insan kaynakları altyapısında yer alıyor. Bu tür sistemler genellikle binlerce çalışanın kimlik, maaş, IBAN ve adres bilgisini barındırıyor. Bir EBS ihlali, 6698 sayılı KVKK kapsamında doğrudan kişisel veri ihlali anlamına geliyor: Veri sorumlusu ihlali en kısa sürede ilgili kişilere ve Kurul’a bildirmek zorunda; Kurul bu süreyi uygulamada 72 saat olarak yorumluyor. KVKK’nın son veri ihlali duyurularında görüldüğü gibi, bilinen bir açık yüzünden yaşanan ihlaller kurumların itibarına da ağır bedel ödetiyor.
Sorunun bir başka yüzü de yama hızı. EBS gibi iş açısından kritik sistemlerde kurumlar çoğu zaman test ve onay süreçleri yüzünden üç aylık Oracle yamalarını haftalarca, hatta aylarca erteliyor. Bu açıkta saldırganların ilk denemeleri bir hafta içinde başladığına göre, “bir sonraki bakım penceresini beklemek” artık güvenli bir seçenek değil.
Sistem yöneticileri ne yapmalı?
- Ekim 2026 Kritik Yama Güncellemesini kurun: EBS 12.2.3–12.2.15 kullanıyorsanız ilgili yamaları Oracle’ın EBS yama erişilebilirlik belgesine (My Oracle Support Note KA923) göre öncelikli olarak uygulayın.
- Yama hemen mümkün değilse uç noktayı kapatın: Horizon3.ai, “/OA_HTML/AppsTCFServer” servisinin EBS URL güvenlik duvarı izin listesinden çıkarılmasını öneriyor. Bu bir geçici önlem; yamanın yerini tutmaz.
- EBS’i internete açık tutmayın: Web katmanına erişimi güvenilir ağlarla, VPN ya da sıfır güven erişim çözümleriyle sınırlayın. İç ağdan da yalnız gereken bölümlerin ulaşmasına izin verin.
- İhlal belirtilerini arayın: Horizon3.ai’nin yayımladığı göstergelere göre, bu servise kimlik doğrulamasız POST istekleri, hemen ardından gelen olağandışı veritabanı keşif sorguları ve “oracle” hesabının beklenmedik şekilde kabuk (shell) süreci başlatması dikkat edilmesi gereken işaretler.
- Veritabanı etkinliğini izleyin: APPS kullanıcısının olağandışı saatlerde ya da olağandışı hacimde veri okumasına karşı uyarı kurun.
- Olay müdahale planını hazır tutun: Bir ihlal tespit ederseniz KVKK bildirimi, ilgili kişilerin bilgilendirilmesi ve kanıtların korunması adımlarını önceden belirleyin.
CVE-2026-101767, bu hafta sahada istismar edilen tek kurumsal açık değil. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), GitLab ve Cisco güvenlik duvarı açıklarını da istismar edilen açıklar listesine ekledi; CyberNews’in PHP2Shell ve Fragnesia haberinde aktardığı gibi saldırganlar yamaların ardından hızla harekete geçiyor. Kurumlar için mesaj aynı: Yama takvimi artık saldırganın takvimiyle yarışıyor.