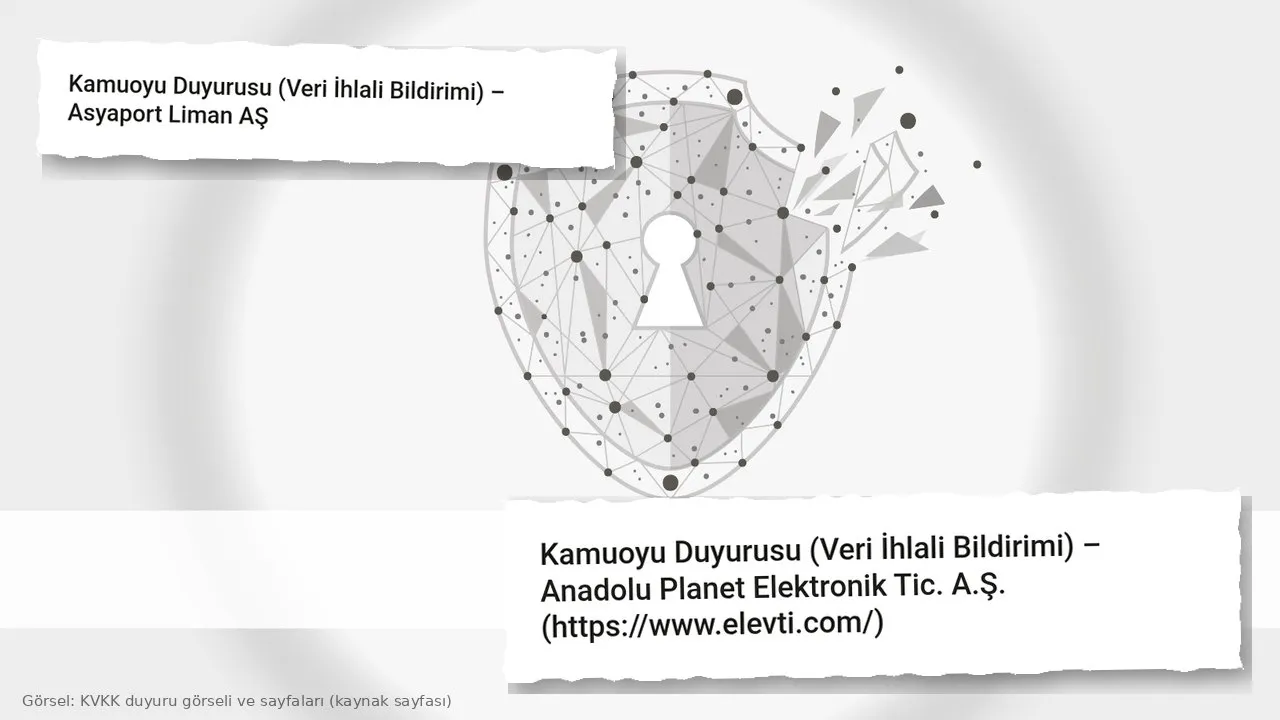
Kişisel Verileri Koruma Kurumu (KVKK), 27 Ekim 2026’da iki yeni veri ihlali bildirimini kamuoyuyla paylaştı. Liman işletmecisi Asyaport Liman AŞ’de 855 kişinin, elevti.com alan adıyla e-ticaret yapan Anadolu Planet Elektronik Tic. AŞ’de ise 592 müşteri ile 4 yönetim paneli kullanıcısının bilgileri etkilendi. İki olayın ortak noktası dikkat çekici: Saldırganlar şirketlerin kendi sistemlerine değil, onlara hizmet veren tedarikçilerin sistemlerine girdi.
Haberin 30 saniyelik özeti:
Asyaport: destek masası üzerinden hesap ele geçirme
Kurul’un 27.10.2026 tarihli ve 2026/2363 sayılı kararıyla yayımlanan duyuruya göre Asyaport’taki ihlal, bir tedarikçi firmanın “Servis Destek Masası” uygulamasındaki güvenlik zafiyetinden kaynaklandı. Bildirime göre saldırganlar bu açıktan yararlanarak kimlik doğrulama kontrollerini atlattı, birden fazla hesabın şifresini değiştirdi ve bu hesaplara yetkisiz erişim sağladı. Sonuçta veri sorumlusuna ait belgeler ifşa oldu.
Duyurudaki tarihler şöyle: İhlal 12 Ekim 2026’da başladı ve 19 Ekim 2026’da tespit edildi. Yani saldırganlar yaklaşık bir hafta boyunca fark edilmeden hareket edebildi. Etkilenen veriler kimlik (ad soyad) ve iletişim (e-posta adresi, telefon numarası) bilgileriyle sınırlı. Etkilenen kişi sayısı “ilk aşamada” 855 olarak belirlendi; bu ifade, incelemenin sürdüğünü ve sayının değişebileceğini gösteriyor. Etkilenen gruplar çalışanlar, kullanıcılar ve müşteriler.
Asyaport, etkilenen kişilerin kvkk@asyaport.com adresinden ve 0282 273 27 92 numaralı çağrı merkezinden bilgi alabileceğini bildirdi.
Anadolu Planet: e-ticaret altyapısındaki olay
İkinci duyuru, Kurul’un yine 27.10.2026 tarihli, 2026/2353 sayılı kararıyla yayımlandı. Anadolu Planet Elektronik’in bildirimine göre olay, şirkete e-ticaret altyapı hizmeti veren başka bir şirketin sistemlerinde yaşandı. KVKK’nın diliyle bu şirket “veri işleyen”, Anadolu Planet ise “veri sorumlusu” konumunda. Veri işleyen, olayı 10 Eylül 2026’da Anadolu Planet’e bildirdi ve ihlal bu bildirimle tespit edildi.
Bu olayda etkilenen veri kapsamı daha geniş: ad soyad, telefon numarası, e-posta adresi, adres bilgisi ve hash’lenmiş (geri döndürülemeyecek biçimde dönüştürülmüş) şifreler. İhlalden 592 son kullanıcı ve 4 yönetim paneli hesabı etkilendi. Duyuruda etkilenen gruplar çalışanlar, kullanıcılar ve aboneler/üyeler olarak sayılıyor. Bilgi almak isteyenler için info@elevti.com adresi ve 0850 640 13 35 numaralı telefon/WhatsApp hattı verildi.
Duyuruda olayın hangi altyapı sağlayıcısında yaşandığı ve bu sağlayıcının başka müşterilerinin de etkilenip etkilenmediği belirtilmiyor. Bu nedenle olayı tek bir şirketin sorunu olarak mı, yoksa daha geniş bir tedarik zinciri olayının parçası olarak mı okumak gerektiği şimdilik bilinmiyor.
Neden önemli: tedarikçi, en zayıf halka
İki duyuru küçük ölçekli görünebilir; toplamda 1.451 kişi etkilendi. Ancak tablo, Türkiye’de son aylarda KVKK duyurularında sıkça karşılaşılan bir örüntüyü yeniden gösteriyor. Eylül ayında CyberNews olarak e-ticaret altyapı sağlayıcılarından kaynaklanan ihlal bildirimlerini aktarmıştık. 21 Ekim’de yayımlanan duyurularda da Güllüoğlu, Mehmet Efendi ve Dermojet’te yaşanan ihlaller benzer bir hizmet zinciri sorununa işaret ediyordu.
Şirketler; müşteri destek, e-ticaret, kargo, bordro ve e-posta gibi pek çok işi dış hizmet sağlayıcılara devrediyor. Bu, verinin şirketin kendi güvenlik önlemlerinin dışındaki sistemlerde de tutulması anlamına geliyor. Asyaport örneğinde bir destek masası uygulamasındaki zafiyet, şirkete ait belgelere ulaşmaya yetti. Anadolu Planet örneğinde ise şirket olayı kendisi değil, hizmet aldığı altyapı sağlayıcısının bildirimiyle öğrendi.
Hukuki sorumluluk ise değişmiyor. 6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 12. maddesine göre veri sorumlusu, kendi adına veri işleyen kişi veya kuruluşla birlikte gerekli teknik ve idari tedbirleri almaktan ortak sorumlu. Yani bir tedarikçinin açığı, veri sorumlusunu sorumluluktan kurtarmıyor. Aynı madde, işlenen verilerin kanuna aykırı yollarla başkalarınca ele geçirilmesi halinde veri sorumlusunun durumu en kısa sürede ilgili kişiye ve Kurul’a bildirmesini istiyor. Kurul’un 2019/10 sayılı kararı bu süreyi Kurul açısından, ihlalin öğrenilmesinden itibaren 72 saat olarak yorumluyor.
Hash’lenmiş şifre ne kadar güvenli?
Anadolu Planet duyurusunda şifrelerin açık metin değil hash’lenmiş olarak tutulduğu belirtiliyor. Bu iyi bir uygulama ama tek başına yeterli değil. Hash’in ne kadar koruyacağı, kullanılan algoritmaya ve her şifreye özel rastgele bir değer (tuz) eklenip eklenmediğine bağlı. Duyuruda bu ayrıntı yok. Hızlı ve eski algoritmalarla saklanan, özellikle kısa ve yaygın şifreler deneme yoluyla bulunabiliyor. Modern standartlar bcrypt, scrypt veya Argon2 gibi bilinçli olarak yavaş çalışan yöntemleri öneriyor.
Bu nedenle elevti.com hesabı olan kullanıcıların şifrelerini değiştirmesi ve aynı şifreyi başka sitelerde kullanıyorlarsa oralarda da yenilemesi akıllıca olur. Yönetim paneli hesaplarının etkilenmesi ise ayrıca önemli: Panel erişimi, yalnızca kişisel veriler değil, sitenin içeriği ve siparişleri üzerinde de yetki anlamına gelebiliyor.
Etkilenenler ne yapmalı?
- Oltalama mesajlarına karşı dikkatli olun: Ad, telefon ve e-posta bilgisi sızan kişiler, şirket adını kullanan sahte e-posta, SMS ve WhatsApp mesajlarının hedefi olabilir. Ödeme, şifre veya doğrulama kodu isteyen mesajlara yanıt vermeyin; şirketin resmi kanallarından teyit edin.
- Şifrenizi değiştirin: Özellikle elevti.com kullanıcıları için geçerli. Aynı şifreyi kullandığınız diğer hesapları da güncelleyin ve mümkünse iki adımlı doğrulamayı açın.
- Bilgi talep edin: KVKK’nın 11. maddesi, kişisel verilerinizin işlenip işlenmediğini ve kimlere aktarıldığını öğrenme hakkı tanıyor. Duyurularda verilen iletişim kanallarından yazılı başvuru yapabilirsiniz. Yanıt alamazsanız ya da yanıtı yetersiz bulursanız KVKK’ya şikâyette bulunabilirsiniz.
- Adres bilgisine dikkat: Adres verisinin sızdığı durumlarda, sahte kargo bildirimleri ve kapıya gelen dolandırıcılık girişimleri de görülebiliyor.
Şirketler için ders: sözleşme yetmez, denetim gerekir
Tedarikçi kaynaklı ihlallerin önüne geçmek için uzmanların sıkça önerdiği adımlar şöyle:
- Tedarikçi envanteri çıkarın: Hangi hizmet sağlayıcının hangi kişisel verilere eriştiğini belgeleyin. Gereksiz erişimi kaldırın.
- Sözleşmeye güvenlik ve bildirim şartı koyun: Veri işleyenin bir olayı size kaç saat içinde bildireceği açıkça yazılmalı. Aksi halde 72 saatlik süreyi kaçırma riski doğar.
- Kimlik doğrulamayı güçlendirin: Destek masası, yönetim paneli ve e-ticaret arayüzlerinde iki adımlı doğrulama zorunlu olmalı. Şifre değiştirme ve hesap kurtarma işlemleri ek doğrulamaya bağlanmalı ve kayıt altına alınmalı.
- Olağan dışı hareketleri izleyin: Kısa sürede çok sayıda şifre değişikliği, yeni konumlardan girişler ve toplu belge indirmeleri alarm üretmeli. Asyaport örneğinde ihlalin tespiti yaklaşık bir hafta sürdü.
- Veriyi azaltın: Tedarikçi sisteminde gerekmeyen belge ve kişisel veriyi tutmayın; saklama sürelerini kısaltın.
KVKK duyuruları her iki olayda da incelemenin sürdüğünü belirtiyor. Kurul, inceleme sonunda veri sorumlularının yeterli tedbir alıp almadığını değerlendirecek. Etkilenen kişi sayısı küçük olsa da iki olay, Türkiye’deki şirketlerin veri güvenliğini yalnızca kendi sunucularıyla sınırlı düşünemeyeceğini bir kez daha gösteriyor.