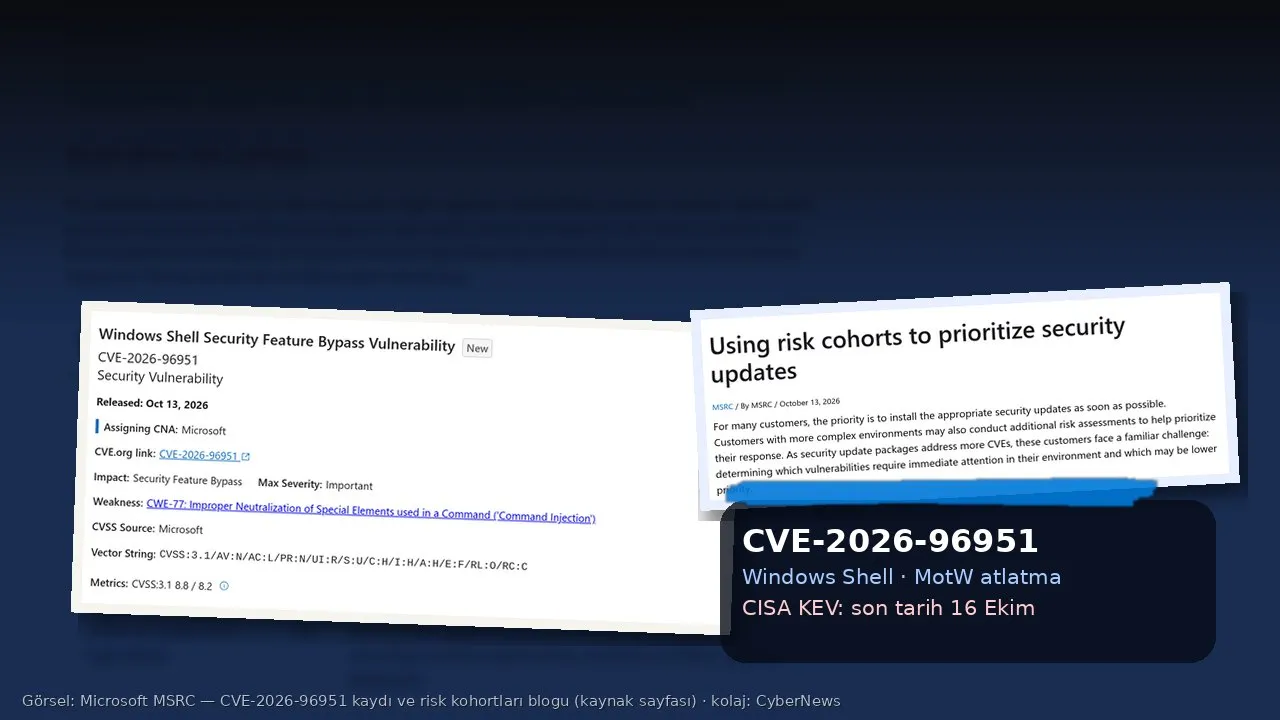
Microsoft, 13 Ekim 2026 Salı günü yayımladığı Ekim güvenlik güncellemeleriyle tek ayda şimdiye kadarki en yüksek sayıda açığı kapattı. SecurityWeek'in Microsoft verilerine dayanarak aktardığı rakama göre paket 1.413 CVE içeriyor. Bunlardan biri, yama çıkmadan önce saldırılarda kullanılan bir Windows açığı: CVE-2026-96951. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) açığı aynı gün Bilinen İstismar Edilen Açıklar (KEV) kataloğuna ekledi ve federal kurumlara 16 Ekim 2026'ya kadar süre verdi.
Rakamın büyüklüğü tek başına haber. SecurityWeek'e göre Microsoft yalnızca bu ay, 2025 yılının tamamında kapattığından daha fazla açık düzeltti; 2026'da kapatılan açık sayısı 4.000'i geçti. Yayın, bu artışın büyük ölçüde yapay zekâ destekli zafiyet araştırmasından kaynaklandığını yazıyor. Microsoft da aynı gün, bu yükü yönetilebilir kılmak için "risk kohortları" adını verdiği deneysel bir önceliklendirme yaklaşımını tanıttı.
Sayılar neyi gösteriyor?
SecurityWeek'in dökümüne göre 1.413 açığın 1.102'si Windows'ta, 134'ü Office'te, 61'i geliştirici araçlarında, 36'sı SharePoint Server'da. Exchange Server, Azure ve Defender gibi ürünler de yama aldı. BleepingComputer ise yalnızca Salı günü yayımlanan kayıtları sayan kendi yöntemiyle toplamı 1.411 olarak verdi ve ay başında ayrıca kapatılan 348 bulut ve hizmet açığını bu sayının dışında tuttu. Sayım yöntemi değişse de sonuç aynı: tek ayda rekor.
BleepingComputer'ın sınıflandırmasına göre paketteki 70 açık "kritik" seviyede; bunların 57'si uzaktan kod çalıştırma, 11'i yetki yükseltme, 2'si kimlik sahteciliği türünde. Açık türlerine bakıldığında yetki yükseltme (677) ve uzaktan kod çalıştırma (317) başı çekiyor; bilgi ifşası 254, hizmet engelleme 73, güvenlik özelliği atlatma 40 ve sahtecilik 28 kayıtla izliyor.
Sıfır gün: İndirme uyarısını susturan açık
Asıl dikkat edilmesi gereken kayıt CVE-2026-96951. Microsoft'un Güvenlik Güncelleme Rehberi'ne göre bu bir Windows Shell güvenlik özelliği atlatma açığı; CVSS 3.1 puanı 8,8, Microsoft'un kendi derecelendirmesi "önemli". Zayıflık sınıfı komut enjeksiyonu (CWE-77).
Açığın hedefi "Mark of the Web" (MotW) adı verilen işaret. Windows, internetten indirilen dosyalara bu etiketi ekler; Defender SmartScreen ve Office'in Korumalı Görünüm özelliği de bu etikete bakarak kullanıcıyı uyarır ya da dosyanın kendiliğinden çalışmasını engeller. MotW atlatılınca zararlı bir dosya, olağan uyarılar çıkmadan açılabiliyor.
Microsoft'un tanımına göre saldırının bir kullanıcı eylemi gerektirdiğini de not etmek gerekiyor. Şirketin bültenindeki senaryoda saldırgan, hedefe e-posta ya da anlık mesajla özel hazırlanmış bir dosya gönderiyor; kullanıcıyı dosyayı açmaya ikna etmesi gerekiyor. Yani bu açık tek başına bir "tıklamasız" saldırı değil; ama oltalama kampanyalarında güvenlik ağını delen bir parça. Bu tür MotW atlatmaları, geçmişte de fidye yazılımı ve bilgi hırsızı dağıtan kampanyalarda sıkça kullanıldı.
SecurityWeek'e göre açığı Microsoft'a birbirinden bağımsız olarak Fujitsu ve Anthropic araştırmacıları ile bağımsız bir uzman bildirdi. Saldırıların kim tarafından, kime karşı yapıldığına dair ayrıntı paylaşılmadı.
Yama öncesi kamuya açılan iki açık
Pakette, düzeltme çıkmadan önce ayrıntıları kamuya açılmış iki açık daha var. CVE-2026-108398, .NET Framework'te bir güvenlik özelliği atlatma açığı. Microsoft'a göre yetkili bir saldırgan, korumalı bir sürece özel hazırlanmış bir .NET derlemesi yükleterek Windows Defender Uygulama Denetimi (WDAC) kısıtlarını aşabiliyor. BleepingComputer, açığı Google Project Zero'dan James Forshaw'ın bulduğunu yazıyor. Microsoft bu açığın istismar edilme ihtimalini düşük görüyor. İkinci kayıt CVE-2026-92707, Visual Studio ve .NET'te kullanılan MessagePack-CSharp bileşeninde bir hizmet engelleme açığı.
"Risk kohortu" ne demek?
Microsoft Güvenlik Yanıt Merkezi (MSRC), 13 Ekim tarihli blog yazısında yüzlerce açığı tek tek değerlendirmenin büyük kurumlarda yavaşladığını kabul etti. Önerisi şu: Kök nedenleri ya da puanları farklı olsa bile, kurumun aynı soruyu sorarak değerlendirebileceği açıkları bir arada ele almak. Örneğin "Güvenilmeyen içerik bu bileşene ulaşabiliyor mu?", "RD Gateway rolü internetten erişilebilir mi?" ya da "Bu özellik kurumda kurulu mu?" gibi sorular.
MSRC, Ekim paketi için örnek olarak 15 kohort yayımladı. Bunlar arasında Windows dosya sistemleri, depolama ve yedekleme (136 açık), Office belgeleri ve e-posta istemcileri (135), Windows grafik ve medya işleme (131), çekirdek ve yetki sınırları (109) ile kurulum ve güncelleme hizmetleri (103) öne çıkıyor. Uzaktan erişim ve RDP grubunda 65 açık var.
Microsoft yaklaşımın sınırlarını da açıkça yazıyor: Kohortlar resmî bir sınıflandırma değil, güncelleme önerilerini değiştirmiyor ve tek tek CVE incelemesinin yerini almıyor. Güvenlik Güncelleme Rehberi bu grupları şimdilik göstermiyor; şirket geri bildirim topluyor. Özetle, aktif olarak istismar edilen bir açık hangi kohortta olursa olsun listenin başına yazılmalı.
Bazı Windows sürümleri için son yama
Ekim paketinin bir yan etkisi daha var. BleepingComputer'ın aktardığı Microsoft duyurusuna göre Windows 11 sürüm 24H2'nin Home ve Pro baskıları ile Windows 10 Enterprise LTSB 2016, 13 Ekim itibarıyla güncelleme desteğinin sonuna ulaştı. Bu bilgisayarlar için Ekim yaması son güvenlik güncellemesi. Windows 11 23H2'nin Enterprise, Education ve IoT Enterprise baskıları da gelecek aydan itibaren güvenlik güncellemesi almayacak. Windows 11 için toplu güncelleme KB5127648, Windows 10 genişletilmiş destek (ESU) için KB5126657 numarasıyla dağıtılıyor.
Türkiye açısından ne yapılmalı?
CISA'nın 16 Ekim tarihi yalnızca ABD federal kurumlarını bağlıyor, ama açığın ciddiyeti için iyi bir gösterge. Türkiye'deki kurumlar için ilk adım, Ekim toplu güncellemesinin tüm Windows uç noktalarına dağıtıldığını doğrulamak. MotW atlatması e-posta ve mesajlaşma üzerinden geldiği için kargo, fatura ya da resmî yazı görünümlü eklerin yoğun dolaştığı ortamlarda e-posta ağ geçidi filtreleri ve kullanıcı uyarıları da gözden geçirilmeli.
Kamu kurumları için Cumhurbaşkanlığı Dijital Dönüşüm Ofisi'nin Bilgi ve İletişim Güvenliği Rehberi, yama yönetimini zaten temel bir tedbir olarak tanımlıyor. Bu ayki hacim, "her şeyi aynı gün test et" yaklaşımının pratik olmadığını gösteriyor; Microsoft'un önerdiği kohort mantığı, sınırlı ekiple çalışan KOBİ'ler ve belediyeler için de makul bir başlangıç olabilir. Önce istismar edilen ve internete açık bileşenler, ardından belge ve e-posta işleyen istemciler, en son iç ağdaki daha düşük riskli bileşenler.
Ev kullanıcıları için mesaj daha basit: Windows 11 24H2 Home ya da Pro kullanıyorsanız, Ekim yamasını kurduktan sonra cihazınızı desteklenen bir sürüme yükseltmeyi planlayın. Destek dışı bir sistem, bir sonraki MotW benzeri açıkta korumasız kalır. Kişisel veri işleyen işletmelerde bir ele geçirme yaşanırsa KVKK kapsamındaki 72 saatlik ihlal bildirimi yükümlülüğü de hatırlanmalı. Aynı hafta CISA listesine giren bir başka sıfır gün için Ivanti VPN açığı haberimize bakabilirsiniz.
Ekim yaması bir eşiği işaret ediyor. Yapay zekâ destekli araştırma açık bulmayı hızlandırdıkça yama paketleri büyüyor. Savunma tarafının da önceliklendirmeyi aynı hızla otomatikleştirmesi gerekecek. Aksi halde istismar edilen tek bir kayıt, binlerce satırlık bir listenin içinde kaybolabilir.