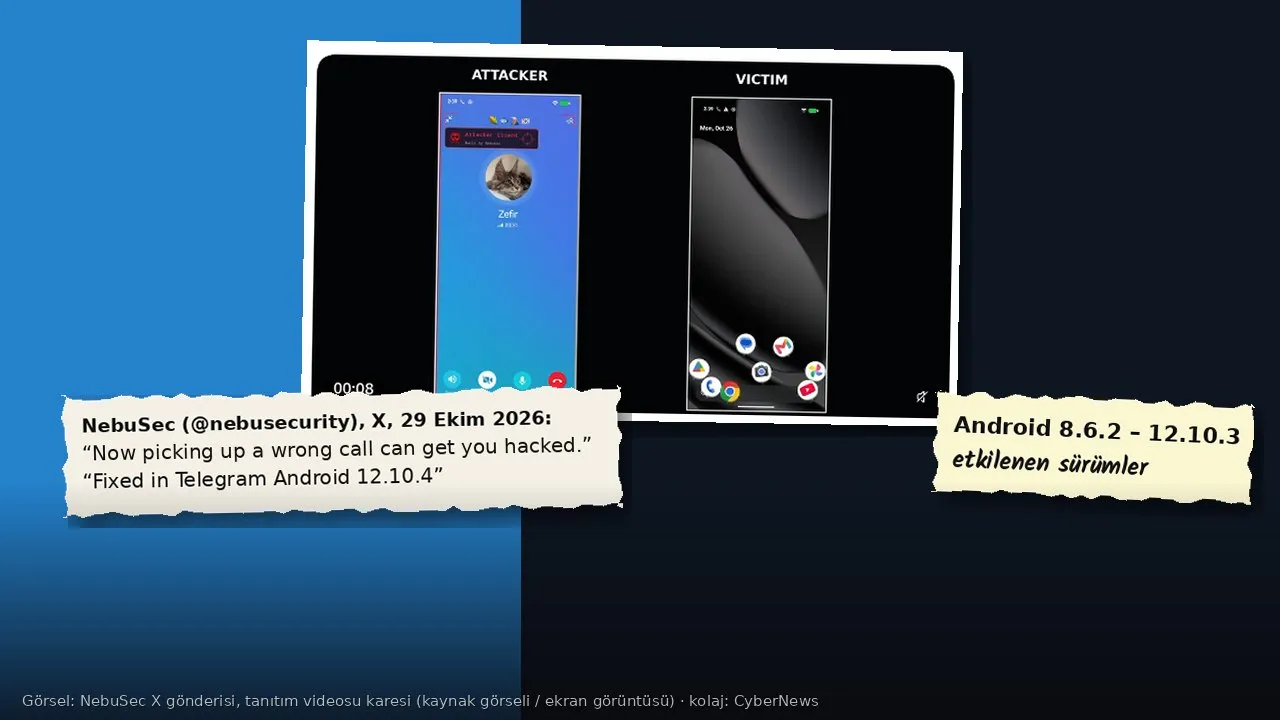
Android için Telegram’da, kullanıcı gelen bir sesli aramayı açtığı anda saldırganın telefonda kod çalıştırmasına zemin hazırlayabilen bir güvenlik açığı ortaya çıktı. Y Combinator destekli güvenlik girişimi NebuSec’in 29 Ekim 2026’da duyurduğu açık, Mart 2022’den bu yana yayımlanan 8.6.2 ile 12.10.3 arasındaki tüm Android sürümlerini etkiliyordu. Telegram sorunu Eylül sonunda çıkan 12.10.4 sürümüyle kapattı. Uygulamanızı güncellemediyseniz şimdi tam zamanı.
Açık nasıl çalışıyor?
Telegram’da bir arama sırasında iki telefon, bağlantıyı kurmak ve aramanın durumunu bildirmek için birbirine kısa mesajlar gönderiyor. Bunlardan “MediaState” adlı mesaj türü, mikrofonun kapalı olup olmadığını, kameranın açık olup olmadığını ve görüntünün nasıl döndürüldüğünü taşıyor. NebuSec’e göre bu mesajları okuyan kod, eksik alanları doğru işlemiyor ve erişmemesi gereken bellek bölgelerine ulaşıyordu.
The Hacker News, Telegram’ın açık kaynaklı 12.10.3 kodunu incelediğinde bu tarife uyan bir hata buldu: Mesajda görüntü döndürme değeri varsa kod bu değeri kontrol ediyor, ama ardından mesajda bulunmayabilecek başka bir alanı, “video durumu” alanını okuyordu. 12.10.4 sürümünde döndürme değeri doğru alandan okunacak şekilde düzeltildi. Telegram’ın Android, iOS ve masaüstü uygulamalarının ortak kullandığı “tgcalls” arama kütüphanesinde aynı düzeltme 21 Nisan 2026’da “Fix camera rotation” (kamera döndürmeyi düzelt) notuyla yapılmıştı. Bu düzeltme iOS koduna Mayıs’ta, masaüstü koduna Temmuz’da girdi; Android’e ise ancak Eylül’de ulaştı.
NebuSec’in kurucu ortağı ve CEO’su Eten Zou’nun The Hacker News’e anlattığına göre açık tek başına telefonu ele geçirmeye yetmiyor. Bir bilgi sızdırma hatasıyla birleştirildiğinde saldırgan Telegram uygulamasının dışına, Android’e çıkabiliyor; buna bir Android “root” istismarı eklendiğinde ise mesajlar, mikrofon ve kamera dahil telefonun tam denetimi ele geçirilebiliyor. Şirket, saldırının yalnız sıradan bir Telegram hesabı gerektirdiğini, ancak kurbanın aramayı açması gerektiğini söylüyor.
Ne kadar ciddi?
NebuSec’in X’te paylaştığı tanıtım videosunda “saldırgan” ve “kurban” olarak işaretlenmiş iki telefon görülüyor. Kurban aramayı açıyor; yarım dakika kadar sonra telefon ana ekrana dönüyor, uygulama simgeleri ekrandan dökülüyor ve “HACKED BY NEBUSEC” logosu beliriyor. Ancak birkaç önemli çekince var:
- NebuSec, 29 Ekim itibarıyla açığın teknik ayrıntılarını içeren bir rapor yayımlamadı. Bellek hatasından tam kod çalıştırmaya giden zincir, şimdilik video ve şirket açıklamalarına dayanıyor.
- Videoda kurban telefonun hangi Telegram ve Android sürümünü kullandığı görünmüyor.
- Açığa henüz bir CVE numarası atanmadı. Zou’ya göre Telegram, raporu aldığını kabul etti ama hatanın uzaktan kod çalıştırmaya dönüştürülebileceğine inanmadı; bu yüzden CVE atanmadı ve ödül de verilmedi.
- Gerçek saldırılarda kullanıldığına dair bir bulgu yok. NebuSec, açığı ARM64 işlemcili telefonlarda ve bire bir sesli aramalarda doğruladığını; iOS, masaüstü ve grup aramalarının doğrudan etkilendiğine dair kanıtı olmadığını söylüyor.
Bir başka dikkat çekici nokta, açığın nasıl bulunduğu. NebuSec, hatayı OpenAI’ın GPT-5.4 modeliyle çalışan “Code Security” ürününün yakaladığını söylüyor. Şirket aynı paylaşımda bu modeli “dinozor model” diye nitelendirip onu “siber güç merkezine” dönüştürdüklerini öne sürüyor. Bu iddia pazarlama dili taşısa da, yapay zekâ destekli kod analizinin dört yıl gözden kaçmış bir hatayı bulmuş olması, savunma ile saldırı arasındaki yarışın nasıl hızlandığını gösteriyor. CyberNews dün Anthropic’in Claude modelinin tarayıcı ve işletim sistemlerinde istismar zincirleri kurduğunu aktarmıştı; tablo aynı yönü işaret ediyor.
Çıkartmalarda da bir açık vardı
Telegram’ın son haftalardaki tek güvenlik başlığı bu değil. Zero Day Initiative (ZDI) 15 Ekim’de Telegram uygulamalarının animasyonlu çıkartmaları çizmek için kullandığı rlottie kütüphanesindeki, CVE-2026-111105 numaralı ve CVSS puanı 7,0 olan bir açık için uyarı yayımladı. Telegram, sunucu tarafındaki kontrollerin bu açığı engellediğini savunmuştu; bir araştırmacı ise bu kontrollerin atlatılabildiğini öne sürüyor. Telegram’ın Android uygulaması, Haziran–Ağustos arasında rlottie yerine Rust diliyle yazılmış “tlottie” kütüphanesine geçti.
Türkiye açısından tablo
Telegram, Türkiye’de haberleşme, kanal takibi ve topluluk grupları için yaygın kullanılan uygulamalardan biri. Aynı zamanda dolandırıcılık ve sahte yatırım gruplarının da sık kullandığı bir platform. Bu açığın en dikkat çekici yanı, saldırı için kullanıcının bir bağlantıya tıklamasının ya da dosya açmasının gerekmemesi; yalnız bir aramayı cevaplaması yetiyor. “Tanımadığım numaradan gelen bağlantıya tıklamam” diyen dikkatli kullanıcı bile, tanımadığı bir hesaptan gelen aramayı merakla açabilir.
Gazeteciler, avukatlar, sivil toplum çalışanları ve aktivistler gibi hedefli casus yazılım saldırılarına daha açık gruplar için bu tür “tek etkileşimli” açıklar özellikle önemli. Telefonun mikrofonuna, kamerasına ve mesajlarına erişim, yalnız kişinin değil, iletişim kurduğu herkesin gizliliğini de tehlikeye atıyor. Kurumsal tarafta ise iş yazışmaları için Telegram kullanan şirket çalışanlarının telefonları, kurum verisine açılan bir kapı olabiliyor.
Ne yapmalı?
- Güncelleyin: Telegram’ın Android uygulamasını 12.10.4 veya daha yeni bir sürüme yükseltin. Sürüm numarası, Telegram’da Ayarlar sayfasının en altında yazıyor. Google Play dışından APK ile kurulum yaptıysanız güncellemeyi de güvenilir kaynaktan elle yapın.
- Arama iznini daraltın: NebuSec’e göre saldırı, kurbanın aramayı açmasına bağlı. Ayarlar > Gizlilik ve Güvenlik > Aramalar bölümünden kimlerin sizi arayabileceğini “Kişilerim” ya da “Hiç kimse” olarak sınırlayabilirsiniz. Tanımadığınız hesaplardan gelen aramaları reddetmek de saldırıyı engelliyor.
- Android’i de güncel tutun: Zincirin son halkası bir Android yetki yükseltme açığı. Telefonun sistem güncellemeleri ve güvenlik yamaları, uygulama düzeyinde bir açık kaçsa bile saldırganın işini zorlaştırıyor.
- Hesap güvenliğini gözden geçirin: İki adımlı doğrulama açık değilse açın. Bu konuda CyberNews’in WhatsApp ve Telegram hesap kurtarma rehberine göz atabilirsiniz.
Telegram’ın açığı sessizce kapatmış olması kullanıcılar açısından iyi haber. Ancak düzeltmenin iOS ve masaüstüne aylar önce ulaştığı hâlde Android’e Eylül’e kadar gelmemesi ve açığın ciddiyeti konusunda araştırmacılarla şirket arasındaki görüş ayrılığı, şeffaf bir açık bildirim sürecinin ne kadar gerekli olduğunu hatırlatıyor. Telegram, The Hacker News’in yorum talebine haberin yayımlandığı sırada yanıt vermemişti.