Son güncelleme: 31 Ekim 2026. Bu bir dosya haberdir. Yeni gelişmeler aynı başlık altında, aşağıdaki “Gelişmeler” bölümüne tarihli olarak eklenecek. Ne yapabileceğinizi Keep Android Open kampanya sayfamızda, Rekabet Kurumu’na başvuru için hazır metni başvuru rehberimizde bulabilirsiniz.
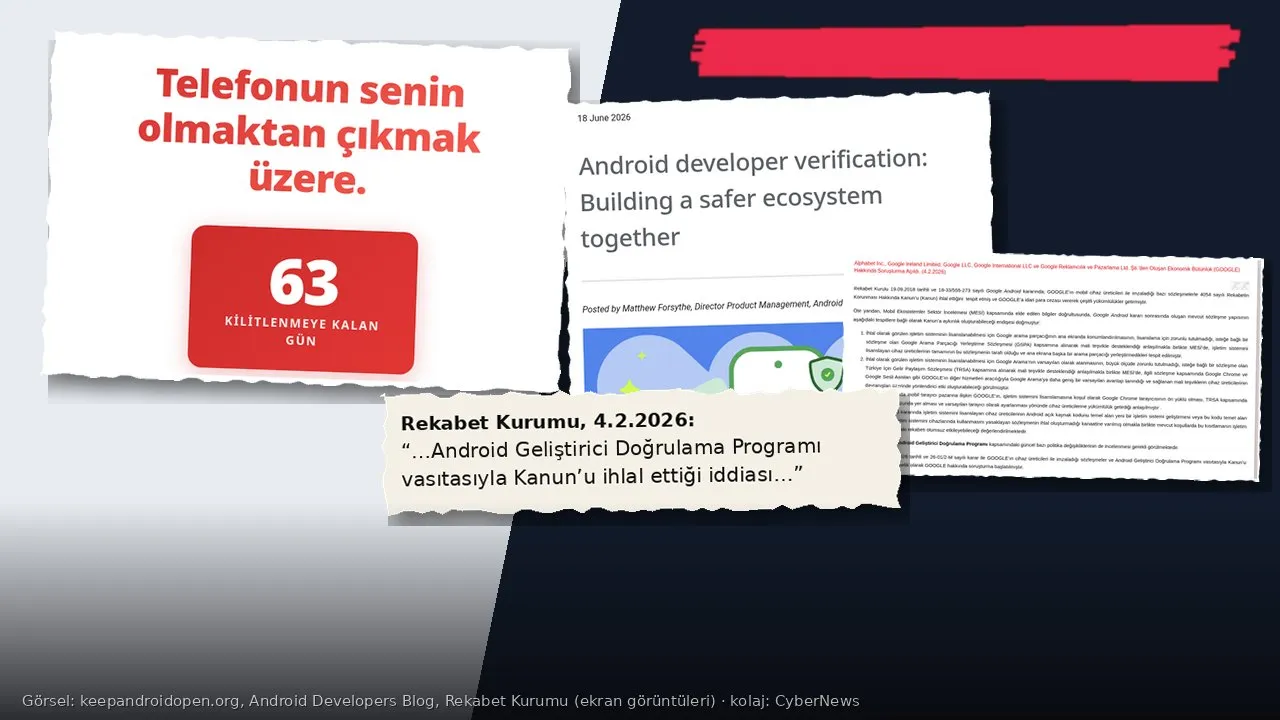
Google, sertifikalı Android cihazlarda yalnızca kimliği doğrulanmış geliştiricilerin uygulamalarının kurulabileceği bir düzene geçiyor. Şirket bunu kötü amaçlı yazılımlara karşı “yeni bir güvenlik katmanı” olarak sunuyor. Bağımsız uygulama mağazaları, dijital hak örgütleri ve geliştiriciler ise Android’i yıllardır iPhone’dan ayıran özelliğin, yani istediğiniz kaynaktan uygulama kurabilmenin, fiilen Google’ın iznine bağlanacağını söylüyor. Bu karşı çıkış “Keep Android Open” (Android Açık Kalsın) kampanyasında toplandı. Kampanya sitesindeki geri sayım 1 Ocak 2027’yi gösteriyor. Bu dosyada Google’ın resmi takvimini, kampanyanın iddialarını ve Türkiye’yi neyin beklediğini birincil kaynaklardan derledik. Doğrulayamadığımız noktaları ayrıca belirttik.
Google ne yapıyor?
Google, programı ilk kez 25 Ağustos 2025’te duyurdu. Şirketin verdiği gerekçe şu: İnternetten doğrudan indirilen (sideload edilen) kaynaklarda, Google Play’dekine göre “50 kattan fazla kötü amaçlı yazılım” bulunuyor. Yeni kurala göre sertifikalı Android cihazlara kurulan her uygulamanın arkasında, kimliğini Google’a doğrulatmış bir geliştirici olacak. Bu kural Play Store dışından dağıtılan uygulamaları da kapsıyor. Google’ın geliştirici doğrulama sayfasına göre kural Android 7 ve sonrası sürümlerde geçerli olacak.
18 Haziran 2026 tarihli duyuruda takvim netleşti. 30 Eylül 2026’dan itibaren Brezilya, Endonezya, Singapur ve Tayland’da, yedi mağazadan gelen kurulumlarda doğrulama şartı aranmaya başlandı: Google Play, HONOR App Market, OPPO App Market, Samsung Galaxy Store, Transsion Palm Store, vivo V-Appstore ve Xiaomi GetApps. Kayıtsız uygulamalar bu ülkelerde de şimdilik adb ile ya da “gelişmiş akış” denen yolla kurulabiliyor. Küresel yayılım için Google yalnızca “2027” diyor. Kesin bir gün açıklanmadı.
Gelişmiş akışı Google 19 Mart 2026’da anlattı. Kullanıcı önce geliştirici modunu açıyor. Ardından birinin onu yönlendirip yönlendirmediğini soran bir kontrol geliyor. Telefon yeniden başlatılıyor ve kimlik yeniden doğrulanıyor. Bir gün bekleniyor. Sonra biyometrik doğrulama ya da PIN isteniyor. Bu adımlardan sonra kayıtsız uygulama kurulumu 7 günlüğüne ya da süresiz açılabiliyor ve her seferinde “Yine de yükle” uyarısı gösteriliyor. Öğrenciler ve hobi geliştiricileri için “sınırlı dağıtım” hesabı da var: kimlik ve ücret istenmeden en fazla 20 cihaza dağıtıma izin veriyor.
Kampanya ne diyor, tarih neden 1 Ocak 2027?
keepandroidopen.org sitesindeki geri sayım, sitenin kendi banner.js dosyasındaki “Jan 1, 2027 00:00:00” tarihine göre çalışıyor. Bu Google’ın açıkladığı bir gün değil. Kampanya, küresel yayılımın 2027 başında gelebileceği varsayımıyla bu tarihi seçmiş. Kampanyanın SSS sayfasına göre tarih daha önce Eylül 2026 olarak gösteriliyordu ve Google’ın açıklamalarının ardından Ocak 2027’ye kaydırıldı. Aynı sayfa, Eylül 2026 aşamasının yalnızca listelenen mağazaları kapsadığını, F-Droid kullanıcılarını ne zaman etkileyeceğinin ise “henüz açıklanmadığını” kabul ediyor. Sitemizin üst şeridindeki sayaç da 1 Ocak 2027 00:00’ı (Türkiye saati) hedef alıyor. Bu tarih bir öngörüdür; Google’ın resmi tarihi değildir.
Kampanyaya göre gelişmiş akış, Play Hizmetleri içinde çalışan dokuz adımlı ve yaklaşık 24 saat süren bir süreç. Bu, sıradan kullanıcı için pratikte bir duvar anlamına geliyor. Kampanyanın tam bir geliştirici hesabı için andığı 25 dolarlık ücret de kendi rakamı. Change.org’daki imza kampanyası bu yazıyı hazırladığımız sırada 298.768 imzaya ulaşmıştı. Hedef 300 bin.
F-Droid ve hak örgütleri
Özgür yazılım uygulama mağazası F-Droid, 29 Eylül 2025 tarihli açıklamasında bu düzenin F-Droid’i ve diğer bağımsız dağıtım kanallarını “bildiğimiz hâliyle sona erdireceğini” yazdı. Proje düzenleyicileri, özellikle AB’nin Dijital Piyasalar Yasası (DMA) ekibini harekete geçmeye çağırdı. F-Droid’in uygulamaları geliştiricilerin değil projenin kendisinin derleyip imzalaması, Google’ın modeline doğrudan uymuyor. EFF de Kasım 2025’te yayımladığı yazıda uygulama kapı bekçiliğini “internet sansürüne giden ve sürekli genişleyen bir yol” olarak nitelendirdi.
Kampanyanın 24 Şubat 2026 tarihli açık mektubunu 23 ülkeden 71 kurum imzaladı. Listede Türkiye’den bir kurum yok. Mektup yalnızca kurumlara açık; bireysel imza bölümü ya da form bulunmuyor. Kurumsal imza için kampanya info@keepandroidopen.org adresini gösteriyor.
Avrupa’da durum
Avrupa Parlamentosu üyesi Christel Schaldemose 8 Nisan 2026’da Komisyon’a E-001419/2026 numaralı soruyu sordu. Komisyon’un DMA sayfalarına göre DMA’nın 6(4). maddesi, kapı bekçisi platformlarda üçüncü taraf uygulama dağıtımının etkin biçimde mümkün olmasını şart koşuyor. Kesinlikle gerekli ve orantılı güvenlik önlemlerine ise izin veriliyor. Komisyon Google’ın planını “incelediğini” söylüyor. Komisyon adına 15 Haziran 2026’da ortak bir yanıt verildiği bildirildi. Bu yanıtın metnini Parlamento sitesinin erişim engeli nedeniyle birincil kaynaktan doğrulayamadık.
Türkiye’yi ne bekliyor?
Türkiye DMA kapsamında değil. AB kullanıcılarına ileride tanınabilecek istisnalar Türkiye’ye kendiliğinden gelmeyecek. 4054 sayılı Kanun’a DMA benzeri hükümler eklenmesi uzun süredir gündemde, ancak bu yazı itibarıyla yasalaşmış bir düzenleme bulamadık.
Rekabet Kurumu konuya zaten bakıyor. Kurul 8 Ocak 2026’da 26-01/2-M sayılı kararla Google hakkında yeni bir soruşturma açtı. 4 Şubat 2026’da duyurulan soruşturma, cihaz üreticileriyle yapılan sözleşmeleri ve doğrudan “Android Geliştirici Doğrulama Programı”nı kapsıyor. Kurumun Google geçmişi de uzun. 19 Eylül 2018’de Android ve uygulama dağıtım sözleşmeleri (MADA) nedeniyle 93.083.422,30 TL para cezası verildi. Kurum 2024’te, Google hakkındaki dört soruşturmada toplam yaklaşık 1,25 milyar TL ceza verdiğini açıkladı. 26 Haziran 2025’te de yerel arama yükümlülüklerine uyulmadığı gerekçesiyle yeni bir karar çıktı. Soruşturma sürerken bireyler ve şirketler görüş ve şikâyetlerini Kuruma iletebilir. Bunun için hazırladığımız başvuru rehberinde e-Devlet, posta ve KEP kanallarını ve doldurulabilir hazır metni bulabilirsiniz.
Türk geliştiriciler. Uygulamasını yalnızca APK ya da F-Droid üzerinden dağıtan, kurumsal içi uygulama geliştiren veya açık kaynak proje yürüten geliştiriciler, küresel aşamada ya kimlik doğrulatmak ya da kullanıcılarını gelişmiş akışa yönlendirmek zorunda kalacak. Kimlik bilgilerinin Google’a verilmesi, özellikle anonim kalmak isteyen gazeteci, hak savunucusu ve güvenlik araştırmacısı geliştiriciler için ayrı bir risk.
Bankacılık ve e-Devlet uygulamaları. Gelişmiş akışın ilk adımı geliştirici modunu açmak. Samsung Members forumundaki kullanıcı bildirimlerine göre Enpara, Ziraat ve Halkbank uygulamaları geliştirici seçenekleri açıkken NFC ile ödemeyi engelliyor. Bu bildirimleri bankalardan resmi olarak doğrulayamadık. Gelişmiş akış tamamlandıktan sonra geliştirici modunun açık kalması gerekip gerekmediği de net değil. e-Devlet uygulamasının bu durumdaki davranışını da doğrulayamadık. Konuyla ilgili doğrulanmış bilgi gelirse bu dosyaya ekleyeceğiz.
Gelişmeler
- 31.10.2026: Dosya yayımlandı. CyberNews, Türkçe kampanya sayfası ve Rekabet Kurumu başvuru rehberi açtı.
- 30.09.2026: Doğrulama şartı Brezilya, Endonezya, Singapur ve Tayland’da yedi mağaza için başladı. Türkiye bu aşamada yok.
- 24.09.2026: F-Droid 2.0 yayımlandı.
- 18.06.2026: Google ülke ve mağaza takvimini açıkladı; küresel aşama için tarih vermedi.
- 19.03.2026: Google, gelişmiş akışı ve sınırlı dağıtım hesaplarını duyurdu.
- 24.02.2026: Kurumlar Keep Android Open açık mektubunu yayımladı.
- 04.02.2026: Rekabet Kurumu, Google soruşturmasını (8 Ocak 2026 kararı) duyurdu.
- 29.09.2025: F-Droid ilk tepkisini yayımladı.
- 25.08.2025: Google programı ilk kez duyurdu.