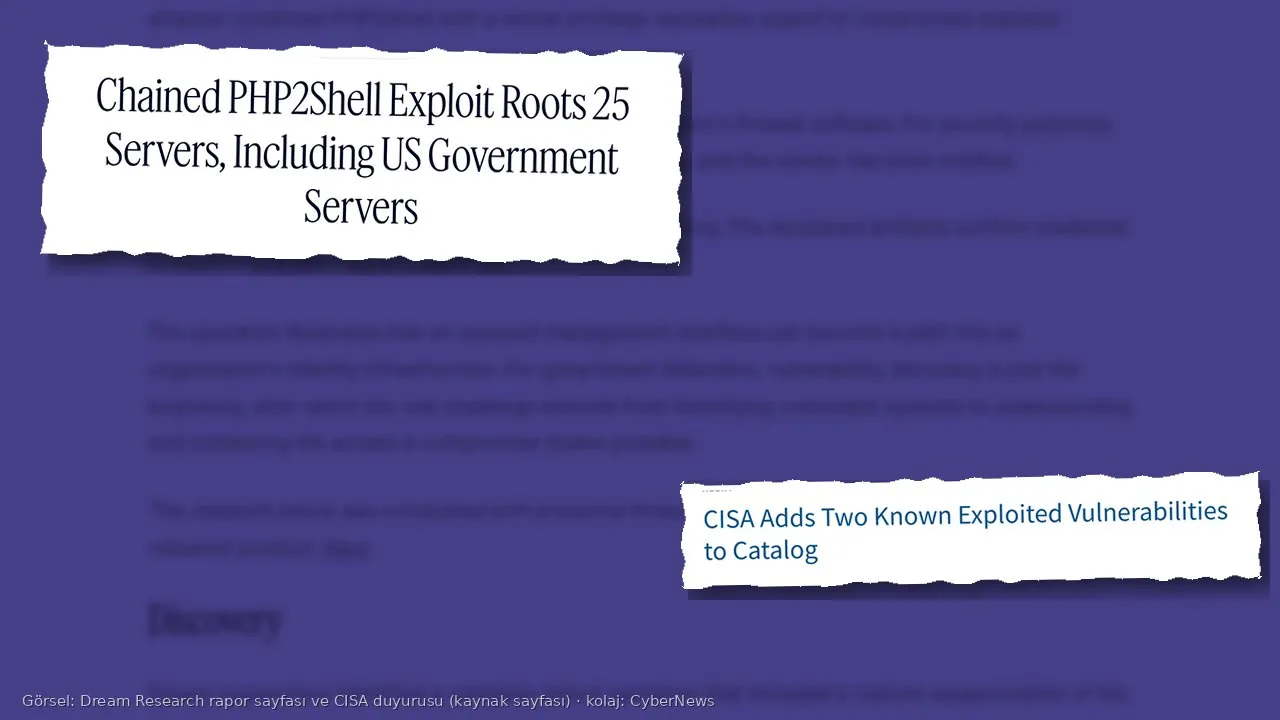
Geçen hafta kapatılan PHP2Shell açıkları artık gerçek saldırılarda kullanılıyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), PHP’nin çekirdeğindeki iki kritik açığı (CVE-2026-109618 ve CVE-2026-109619) 26 Ekim’de “istismar edildiği bilinen açıklar” kataloğuna ekledi. İsrailli güvenlik şirketi Dream ise aynı gün yayımladığı raporda, PHP2Shell’i bir Linux çekirdeği açığıyla zincirleyen bir operasyonun 25 sunucuyu ele geçirdiğini, bunların arasında ABD hükümetiyle bağlantılı bir kuruma ait güvenlik duvarlarının da bulunduğunu açıkladı. CISA, zincirin ikinci halkası olan Fragnesia (CVE-2026-46300) açığını da 28 Ekim’de aynı kataloğa aldı.
Ne değişti?
PHP geliştiricileri iki açığı 21 Ekim 2026’da 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleriyle kapatmıştı. CyberNews olarak o gün PHP’deki kritik açıkları ve Siber Güvenlik Başkanlığı’nın (SGB) TR-26-1372 numaralı uyarısını aktarmıştık. O tarihte CISA, açıkların sahada kullanıldığına dair kanıt görmediğini söylüyordu. Bir hafta içinde tablo değişti.
The Next Web’in derlediği bilgilere göre en ayrıntılı kamuya açık kanıt, Perplexity’de tespit ve müdahale ekibini yöneten Adel Karimi’nin tuzak sunucularından (honeypot) geldi. Karimi’nin 24 Ekim’de kaydettiği verilere göre, Apache mod_php üzerinde PHP 8.4.26 çalıştıran üç tuzak sunucuda web sunucusu süreci tarafından başlatılan 35 kabuk komutu görüldü. Saldırganlar ardından PHP, curl ve wget ile dış sunuculara ulaşmayı denedi. Kanıtlar ilk açığı (CVE-2026-109618) işaret ediyor; ikinci açığın kullanıldığı bu verilerde görülmüyor.
Saldırıların yayılımını Delft Teknik Üniversitesi’nin tehdit istihbaratı laboratuvarı izliyor. TNW’nin aktardığına göre laboratuvar, 21 Ekim’den 27 Ekim akşamına kadar 73 ülkedeki 652 IP adresinden gelen 68.499 istismar isteği kaydetti. Bu adreslerin 174’ü kod ya da zararlı yazılım indirmeye yarayan küçük bir program (dropper) gönderdi. Bazı erken iddialar ise doğrulanmadı: Sophos, müşterilerine yönelik başarılı saldırı bildirimini düzeltti; Palo Alto Networks’ün Unit 42 ekibi de bir Avrupa hükümet kurumuna PHP2Shell ile saldırıldığı değerlendirmesini geri çekti.
Dream raporu: Güvenlik duvarından kimlik altyapısına
Haftanın en çarpıcı iddiası Dream’den geldi. Şirketin 26 Ekim tarihli raporuna göre araştırmacılar, bir saldırganın bıraktığı hedef listelerini, saldırı kayıtlarını ve yaklaşık 40 özel betiği ele geçirdi. Bu kalıntılar, saldırganın PHP2Shell için kamuya açık olmayan, belirli bir güvenlik duvarı yazılımına göre uyarlanmış bir istismar geliştirdiğini gösteriyor. Dream, etkilenen üreticiyi ve sürümleri güvenlik gerekçesiyle açıklamadı; üreticiye bilgi verildiğini belirtti.
Rapora göre zincir iki adımdan oluşuyor. PHP2Shell, cihazın yönetim arayüzünde kimlik doğrulaması olmadan, düşük yetkili bir kullanıcı olarak komut çalıştırmayı sağlıyor. Fragnesia ise bu kısıtlı erişimi tam yönetici (root) yetkisine yükseltiyor. Dream’e göre zincir, internetten gelen tek bir bağlantıdan kalıcı bir arka kapıya kadar 15 dakikadan kısa sürede tamamlanabiliyor. Saldırının teknik adımlarını burada yinelemiyoruz; savunma için önemli olan, bu iki açığın birlikte kullanıldığında yalnızca bir web sitesini değil, ağın kapısındaki cihazı ele geçirebilmesi.
Dream’in anlattığı hedefleme süreci de dikkat çekici. Saldırgan, Çin merkezli internet varlık arama motoru FOFA ile yönetim arayüzü internete açık yaklaşık 19 bin güvenlik duvarı buldu. Bunların yaklaşık 5 bini sürüm bilgisi verdi. Saldırgan listeyi yalnız ABD, Japonya, Tayvan ve Güney Kore’deki cihazlarla ve elindeki istismara uyan sürümlerle sınırladı; 240 hedef kaldı. Otomatik saldırı aracı 23-24 Ekim’de bu hedeflerden 24’ünde root yetkisi elde etti ve her birine 103 baytlık küçük bir web kabuğu yerleştirdi.
Dream’e göre 24 cihazın 22’sinde saldırgan web kabuğunu bırakmakla yetindi; yani cihazlar “park edildi”. İkisi ise ABD hükümetiyle bağlantılı bir kuruma aitti. Saldırgan bu cihazlardan birinden kurumun iç ağına kalıcı bir ters SSH tüneli açtı, aynı zinciri iç ağdaki merkezi güvenlik duvarı yönetim sunucusuna da uyguladı ve toplam ele geçirilen sunucu sayısı 25’e çıktı. Ardından yönetim sunucusundaki LDAP servis hesabının parolasını çözdü, Active Directory’deki tüm kullanıcı ve grupları listeledi, parola denemeleri yaptı ve arka kapı hesapları açmaya çalıştı. Dream, bu son adımların başarılı olup olmadığını belirleyemediğini vurguluyor.
Rapor, saldırı altyapısında yapay zekâ araçlarına dair izler de buldu: Claude Code kuruluydu; aiscan adlı saldırı platformu Çinli DeepSeek ve Kimi modelleriyle yapılandırılmıştı. Dream, bu araçların istismarı yazdığına dair doğrudan kanıt olmadığını, ancak 40 betikteki kod yapısının yapay zekâ desteğine işaret ettiğini söylüyor. Şirket saldırıyı adı bilinen bir gruba bağlamıyor; dil, zaman damgaları ve hedef coğrafyası nedeniyle “Çin bağlantılı” bir operasyon olduğunu değerlendiriyor. TNW, Dream’in bulgularını bağımsız olarak doğrulamadığını not ediyor. Dream’in, Pegasus casus yazılımının yaratıcılarından Shalev Hulio’nun kurucu ortağı olduğu bir şirket olduğunu da hatırlatalım.
Fragnesia neden önemli?
Fragnesia yeni bir açık değil. Tenable’ın derlemesine göre V12 Security’den William Bowling, açığı 13 Mayıs 2026’da kamuya açık bir kavram kanıtı ve çekirdek yamasıyla birlikte duyurdu. Açık, Linux çekirdeğinin XFRM ESP-in-TCP bileşeninde; sisteme yerel erişimi olan herhangi bir kullanıcının root olmasına imkân veriyor. Ubuntu gibi dağıtımlar yamalı çekirdekleri aylar önce yayımladı. Ancak güvenlik duvarı, VPN ve depolama gibi kapalı kutu cihazlar çoğu zaman eski çekirdeklerle çalışıyor ve üreticinin güncellemesini bekliyor. Dream’in örneği, mayısta yamalanmış bir çekirdek açığının ekimde bir kamu kurumunun kapısını açmak için kullanılabildiğini gösteriyor.
Türkiye için ne anlama geliyor?
PHP, Türkiye’deki paylaşımlı barındırma hizmetlerinden kamu kurumlarının web sitelerine, e-ticaret altyapılarından yerel yazılım firmalarının panellerine kadar çok geniş bir alanda kullanılıyor. SGB 21 Ekim’de kurumları acil güncellemeye çağırmıştı; istismarın doğrulanmasıyla bu çağrı artık bir “tavsiye” olmaktan çıktı. Gözden kaçabilecek nokta, PHP’nin yalnız web sitelerinde değil, birçok ağ cihazının yönetim arayüzünde de gömülü olarak çalışması. Bu cihazlarda PHP’yi yöneticinin kendisi güncelleyemiyor; düzeltme ancak üreticinin yazılım güncellemesiyle geliyor.
Kişisel verilerin korunması açısından da tablo net: Bir güvenlik duvarı ya da yönetim sunucusu ele geçirildiğinde kurumun kullanıcı listesi, VPN bilgileri ve ağ haritası saldırganın eline geçebiliyor. KVKK’nın 12. maddesi veri sorumlularına uygun güvenlik düzeyini sağlama yükümlülüğü getiriyor; Kurul kararına göre ihlal, öğrenildiği andan itibaren en geç 72 saat içinde bildirilmeli. Bilinen ve istismar edilen bir açığın yamasız bırakılması, olası bir incelemede kurumun aleyhine değerlendirilebilecek bir durum.
Ne yapmalı?
- PHP’yi güncelleyin: 8.5.12, 8.4.27, 8.3.36 veya 8.2.35 ya da daha yeni sürümlere geçin. Barındırma firmanızdan hangi sürümün çalıştığını yazılı olarak teyit edin. PHP ekibine göre tam bir geçici çözüm yok; en yüksek risk Apache mod_php’de.
- Çekirdeği güncelleyin: Linux sunucularda dağıtımınızın Fragnesia yamasını içeren çekirdeğini kurun ve yeniden başlatın. Yama hemen uygulanamıyorsa Tenable ve Ubuntu’nun önerdiği modül engelleme yöntemini değerlendirin.
- Cihaz üreticilerini sorun: Güvenlik duvarı, VPN, NAS ve benzeri cihazlarınızın üreticisinden PHP2Shell ve Fragnesia için güncelleme ya da açıklama isteyin.
- Yönetim arayüzlerini kapatın: Cihaz yönetim panelleri internete açık olmamalı; yalnız yönetim ağından ya da VPN üzerinden erişilebilmeli.
- İz arayın: Dream’in ve araştırmacıların paylaştığı belirtilere göre yönetim arayüzüne yönelik olağandışı büyük POST istekleri, beklenmedik süreç çökmeleri, /etc/pam.d/su dosyasında değişiklik, web dizinlerinde tanımadığınız küçük PHP dosyaları ve açılışta başlayan bilinmeyen SSH tünelleri incelenmeli.
- Kimlik altyapısını sertleştirin: Active Directory’de hesap kilitleme eşiğini tanımlayın, varsayılan makine hesabı kotasını gözden geçirin ve cihazlarda saklanan servis hesabı parolalarını değiştirin.
PHP2Shell vakası, yapay zekâ destekli araçların açık keşfini de istismar geliştirmeyi de hızlandırdığı bir dönemde “yama penceresinin” ne kadar daraldığını gösteriyor. Açıklar 21 Ekim’de kapatıldı; ilk saldırı izleri üç gün sonra görüldü. Güncellemeyi “haftaya” bırakan kurumlar için hafta artık çok uzun.