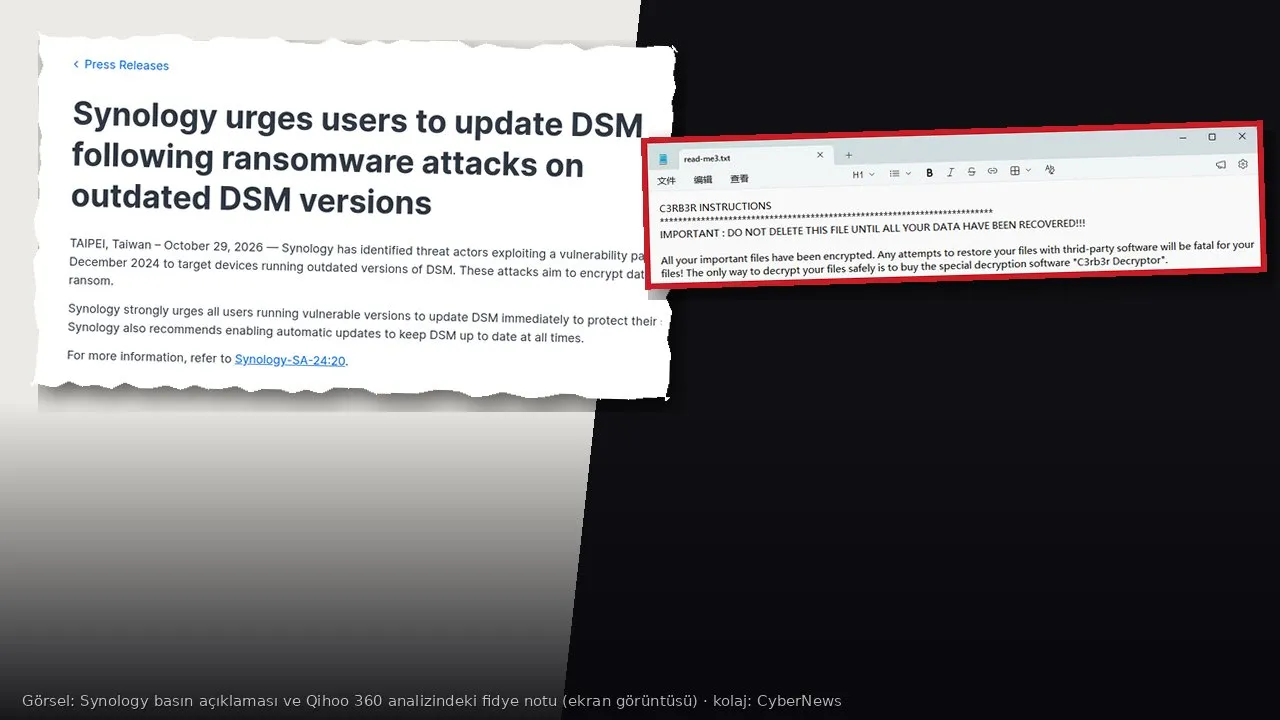
Tayvanlı NAS üreticisi Synology, güncellenmemiş DiskStation Manager (DSM) sürümlerini çalıştıran cihazların fidye yazılımı saldırılarına hedef olduğunu duyurdu. Şirketin 29 Ekim 2026 tarihli açıklamasına göre saldırganlar, yaması çoktan yayımlanmış bir açığı kullanarak verileri şifreliyor ve fidye istiyor. Kullanıcıların şikâyetlerine göre dosyalar .L0CK3D uzantısıyla kilitleniyor.
Saldırıların arkasında, Cerber fidye yazılımı ailesinin “C3RB3R” adlı bir varyantı var. Hangi açığın kullanıldığı konusunda ise üretici ile saldırıyı inceleyen güvenlik şirketi farklı bilgiler veriyor.
Kısaca
- Synology, Aralık 2024’te yamalanan bir açığın güncel olmayan DSM cihazlarında fidye saldırılarında kullanıldığını açıkladı.
- Çinli güvenlik şirketi Qihoo 360 ise saldırıların giriş noktasının Eylül 2026’da yamalanan iki kritik açık (CVE-2026-13639 ve CVE-2026-13684) olduğunu söylüyor.
- Şifrelenen dosyalar .L0CK3D uzantısı alıyor, her klasöre “read-me3.txt” adlı fidye notu bırakılıyor.
- Çözüm: DSM’i desteklenen en son sürüme güncellemek, yönetim arayüzünü internete kapatmak ve çevrimdışı yedek tutmak.
İki farklı açık listesi
Synology’nin açıklaması, Kasım 2024’te yayımlanan Synology-SA-24:20 güvenlik bültenine yönlendiriyor. Bu bülten, Pwn2Own 2024 yarışmasında bulunan üç açığı kapsıyor. Bunlardan en ağırı CVE-2024-10441: sistem eklenti servisinde, uzaktaki bir saldırganın kod çalıştırmasına izin veren ve 9,8 risk puanı alan kritik bir açık. DSM 6.2 için yama Aralık 2024’te çıktı; açıklamadaki “Aralık 2024” vurgusu buradan geliyor.
Qihoo 360’ın 29 Ekim’de yayımladığı analiz ise başka bir tablo çiziyor. 360’ın fidye yazılımı müdahale ekibi Ekim başından bu yana Synology NAS kullanıcılarından çok sayıda yardım talebi aldığını, örnekleri incelediğini ve saldırının giriş noktasının Eylül 2026’da duyurulan iki açık olduğunu belirledi. Synology bu açıkları 18 Eylül 2026’da yayımladığı Synology-SA-26:13 bülteniyle kapattı:
- CVE-2026-13684 (CVSS 9,8): DSM’in SCGI bileşeninde, uzaktaki saldırganın dosya okuyup yazmasına ve hizmeti durdurmasına izin veren açık.
- CVE-2026-13639 (CVSS 9,8): Oturum açma mantığında yetersiz rastgelelik; aynı şekilde uzaktan dosya okuma-yazmaya imkân veriyor.
360, bunu tipik bir “1-day” saldırısı olarak tanımlıyor: Açık duyurulup yaması çıktıktan yalnızca bir ay sonra, güncellemeyi henüz yapmamış cihazlar hedef alınıyor. Hong Kong Çin Üniversitesi’nin bilgi işlem merkezi de 30 Ekim’de yayımladığı uyarıda 360’ın bulgusunu esas aldı, eski DSM sürümleri için ise SA-24:20’ye de bakılmasını önerdi.
Pratik sonuç aynı: Her iki bültende listelenen yamalı sürümlerin altında kalan her DSM cihazı risk altında. DSM 7.4 için 7.4-90075, DSM 7.3 için 7.3.2-86009-4, DSM 7.2.2 için 7.2.2-72806-9 ve DSM 7.2.1 için 7.2.1-69057-12 en az olması gereken sürümler.
C3RB3R ne yapıyor?
360’ın analizine göre fidye yazılımı, cihaza girdikten sonra “eski usul” çalışıyor: dosyaları tarıyor, sistemin çökmemesi için 27 sistem klasörünü ve çalıştırılabilir dosyaları atlıyor, geri kalan her şeyi şifreliyor. Her dosya için ayrı bir anahtar üretiliyor; dosyalar ChaCha8 ile şifreleniyor, anahtarlar ise saldırganın RSA-2048 açık anahtarıyla korunuyor. Bu yapı, saldırganın özel anahtarı olmadan dosyaların geri açılmasını pratikte imkânsız kılıyor.
Belge, fotoğraf, veritabanı ve yedek dosyası gibi 187 öncelikli uzantı tamamen şifreleniyor; diğer dosyalarda büyüklüğe göre kısmi şifreleme uygulanıyor. İşlem bittiğinde dosya adına .L0CK3D ekleniyor ve her klasöre bırakılan “read-me3.txt” notu, kullanıcıyı Tor ağındaki bir ödeme sayfasına yönlendiriyor.
NAS cihazları fidye çetelerinin eski hedefi. 2019’da QNAP cihazları QNAPCrypt (eCh0raix) ile vurulmuştu; Synology de 2021’de zayıf yönetici parolalarını deneyen StealthWorker kaba kuvvet saldırılarına karşı uyarı yapmıştı.
Neden önemli?
NAS, çoğu küçük işletmede ve evde “yedek” olarak görülüyor. Sorun şu ki internete açık bir NAS hem verinin kendisi hem de yedeği olabiliyor; saldırgan içeri girdiğinde ikisini birden şifreliyor. Synology’nin açıklaması da, saldırıların yeni bir sıfır gün açığıyla değil, aylar ya da yıllar önce kapatılmış açıklarla yapıldığını gösteriyor. Yani asıl açık, güncellenmeyen cihaz.
Üretici ile güvenlik şirketi arasındaki bilgi farkı da önemli bir ders. Yalnızca Synology’nin bağlantı verdiği eski bültene bakıp “cihazım 2024 yamasını almış, güvendeyim” demek yanıltıcı olabilir. Eylül 2026 yamasını almayan cihazlar 360’ın bulgularına göre hâlâ hedefte.
Türkiye açısından
Synology ve benzeri NAS cihazları Türkiye’de muhasebe bürolarından mimarlık ofislerine, okullardan küçük e-ticaret işletmelerine kadar yaygın biçimde kullanılıyor. Pek çoğu, uzaktan erişim kolaylığı için yönetim arayüzü internete açık şekilde kuruluyor.
Fidye yazılımları Türkiye’deki veri ihlallerinin de ana kaynağı. Kişisel Verileri Koruma Kurulu’nun Ekim 2026’da duyurduğu 29 veri ihlali bildiriminden en az 14’ünde sistemler fidye yazılımıyla ya da dışarıdan erişimle şifrelendi; ayrıntıları KVKK Ekim 2026 dosyamızda derledik. Kişisel veri barındıran bir NAS şifrelendiğinde bu yalnızca bir arıza değil: Veri sorumlusunun ihlali öğrendiği andan itibaren 72 saat içinde Kurul’a bildirme yükümlülüğü doğabiliyor.
Ne yapmalısınız?
- Sürümü kontrol edin: DSM’de Denetim Masası > Güncelleme ve Geri Yükleme bölümünden sürüm numaranıza bakın ve SA-26:13 bültenindeki sürümle karşılaştırın. Otomatik güncellemeleri açın.
- Destek bitti mi? Cihazınız artık güncelleme almıyorsa, internete açık tutmayın ve değiştirmeyi planlayın.
- Yönetim arayüzünü kapatın: DSM yönetim portlarını (varsayılan 5000/5001) modemde doğrudan dışarı yönlendirmeyin. Uzaktan erişim gerekiyorsa VPN kullanın.
- Hesapları sıkılaştırın: Varsayılan “admin” hesabını devre dışı bırakın, güçlü parola ve iki adımlı doğrulama kullanın, otomatik IP engellemeyi açın.
- Anlık görüntü ve çevrimdışı yedek: Paylaşılan klasörlerde değiştirilemez (immutable) anlık görüntüleri açın. Önemli veriler için NAS’a bağlı olmayan, çevrimdışı bir yedek tutun. Saldırganların önce yedeği hedeflediğini SafePay rehberimizde anlatmıştık.
- İzleyin: Günlük Merkezi’nde olağan dışı oturum açma, toplu dosya değişikliği ya da .L0CK3D uzantılı dosya görürseniz cihazı ağdan ayırın.
- Fidye ödemeyin: Ödeme, verilerin geri geleceğini garanti etmiyor ve saldırganları finanse ediyor. Bir saldırıya uğradıysanız delilleri koruyun ve bir olay müdahale uzmanına başvurun.