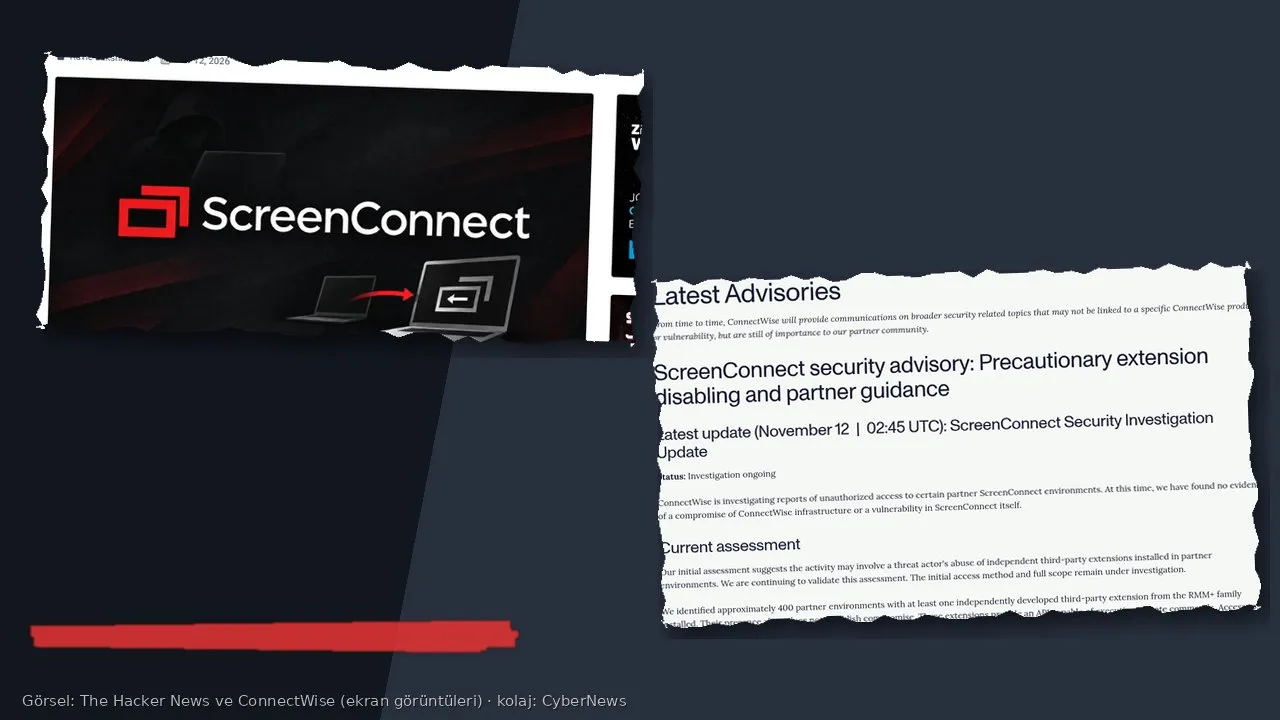
Huntress, 11 Kasım 2026’da, bulut barındırmalı ScreenConnect panellerinden “Run Command” ile sahte ScreenConnect istemcilerinin kurulduğunu bildirdi. Şirketin kendi müşteri verisine göre en az 48 kuruluşta 288 yönetilen uç nokta etkilendi. Etkinlik yaklaşık 17.47 UTC’de görüldü ve 90 dakika içinde bu 288 hostun tamamı etkilendi; yaklaşık üçte biri ilk 10 dakikada.
ConnectWise aynı gece, 22.45 UTC’de bir güvenlik duyurusu yayımladı ve 12 Kasım 02.45 UTC’de güncelledi. Şirket, kendi altyapısının veya ScreenConnect yazılımının ele geçirildiğine dair kanıt bulamadığını, faaliyetin ortak ortamlarındaki bağımsız üçüncü taraf eklentilerin kötüye kullanımıyla ilgili olabileceğini yazdı. İnceleme sürüyor.
Kısaca
- Huntress: En az 288 uç nokta, 48 kuruluş; sahte istemciler SCKit adlı bir araç seti bırakıyor. Kalıcı erişim ve oturum çerezi tuzağı kuruluyor.
- Huntress, etkinliği o sıradaki güncel ScreenConnect sürümlerinde (26.6.6.9747 ve 26.7.6.9783) de gördüğünü belirtti. Yeni bir ScreenConnect açığına dair kanıt görmediğini, ilk erişimin çalıntı kimlik bilgisi veya ele geçirilmiş operatör oturumu gibi durduğunu da ekledi; ardından izler RMM+ eklentisine bağlandı.
- ConnectWise, RMM+ ailesinden beş üçüncü taraf eklentiyi tedbiren kapattı: Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link, RMM+ Password Link. Bunlar yaklaşık 400 ortak ortamında bulunuyordu; eklentinin varlığı tek başına ihlal kanıtı değil.
- Huntress’e göre asıl zayıf nokta RMM+ 1.0.31 ve 1.0.32: yönetici erişim anahtarını hiç ayarlamamışsa eklenti boş anahtarı kabul ediyordu. RMM+, ScreenConnect hesaplarını, rollerini ve MFA’sını baypas ederek paylaşılan bu anahtarla kimlik doğruluyor.
- Savunma uyarısı net: Şüpheli cihaza ScreenConnect üzerinden bağlanıp inceleme yapmayın. Solucan, teknisyen oturumunu kendi iş istasyonuna taşıyabiliyor.
Eklenti, solucan ve yayılma
RMM+, başka bir aracın ScreenConnect oturumlarını konsola girmeden yönetmesini sağlayan üçüncü taraf bir eklenti. Huntress, gördüğü kurulumların çoğunun meşru, çoğu zaman bir iş için eklenip unutulmuş yazılımlar olduğunu söylüyor. Sorun, anahtarın boş bırakıldığı 1.0.31 ve 1.0.32 sürümlerinde kimlik denetiminin bu boş değeri reddetmemesi. Huntress, komutların birkaç dakika içinde birden fazla ScreenConnect örneğine ulaştığını, buna karşılık gelen bir oturum açma kaydı olmadığını ve günlüklerde RMM+ izi gördüğünü yazdı.
Sahte istemci, saldırganın kendi paneline bağlı kalıcı bir arka kapı bırakıyor; böylece ilk ele geçirilen panel kapatılsa bile erişim sürüyor. SCKit ayrıca oturum çerezlerini yakalamak için bir röle tuzağı kuruyor. Huntress’in anlattığı ikinci adım şu: Bir teknisyen, ele geçirilmiş bir uca ScreenConnect ile bağlanırsa zararlı yazılım teknisyenin makinesine sıçrayabiliyor, tarayıcı oturumlarını ve kimlik jetonlarını alıp teknisyenin erişebildiği başka panellere geçebiliyor. Bu yüzden “sorunu ScreenConnect’ten bağlanıp çözeyim” refleksi, tam da saldırganın istediği hareket oluyor.
ConnectWise, barındırdığı ortamlarda bu eklentileri kapatabildiğini, yerinde (on-premises) kurulumlarda ise bunu ortakların kendisinin yapması gerektiğini belirtti. Eklentileri yeniden açmayın veya kurmayın, deniyor. Şirket, ilk erişimden sonraki faaliyetleri ortak ortamlarında göremediğini, her ortağın kendi incelemesini yapmak zorunda olduğunu da vurguladı.
Ne yapılmalı?
Huntress ve ConnectWise’ın ortak çizgisi şöyle özetlenebilir. Listelenen eklentilerin kapalı olduğunu doğrulayın. İncelemeyi ScreenConnect oturumuyla değil, ayrı bir güvenlik aracıyla yapın; o cihazlara bağlanmış teknisyen iş istasyonlarını da kapsama alın. Kimlik doğrulama, eklenti kurulumu, yönetici, Run Command ve Toolbox kayıtlarını saklayın. Temiz bir cihazdan aktif ScreenConnect ve kimlik sağlayıcı oturumlarını düşün, parolaları değiştirin, MFA’yı zorlayın. Yetkisiz istemciyi ve kalıcılık izlerini kaldırmadan, yeniden bulaşmayı kontrol etmeden cihazı hizmete döndürmeyin. Huntress, yalıtım kalkınca kısa sürede yeniden bulaşma görüldüğünü de not ediyor.
ConnectWise duyurusunda ve Huntress’in gösterge listesinde sahte istemci parmak izleri (2588ef5c15954b10 ve ed630cc2c873b091) ile “Addmin”, “rmmserver” gibi operatör adları geçiyor. Dosya özetleri zayıf gösterge sayılıyor, çünkü betikler her seferinde farklı değerlerle yeniden üretiliyor. Güncel göstergeler için birincil duyurulara bakın.
Türkiye’deki BT ve MSP ekipleri
ScreenConnect, Türkiye’de de uzaktan destek ve yönetilen hizmet (MSP) işinde kullanılan araçlardan biri. Üçüncü taraf bir eklentinin, üstelik “bir iş için kurulup unutulmuş” bir eklentinin, MFA’yı devre dışı bırakacak kadar yetki taşıması, yalnızca ABD’deki ortakları ilgilendiren bir ayrıntı değil. Yerinde kurulum kullanan ekipler ConnectWise’ın otomatik kapatmasına güvenemiyor; eklenti listesini kendileri kontrol etmek zorunda.
Bu, ConnectWise ekosisteminde gördüğümüz ilk tedarik zinciri haberi de değil. Daha önce SkyKick anahtarıyla 173 Microsoft 365 kiracısına girildiği haberi de aynı aile etrafında, başka bir zayıf halkayı göstermişti. Ortak ders: Uzaktan yönetim paneli, ele geçince müşteri uç noktalarının tamamına giden bir anahtar; eklenti yüzeyi de o anahtarın parçası.
Zaman çizelgesi de dar. Huntress 17.47 UTC civarında şüpheli panelleri gördü; 90 dakika içinde 288 uç nokta etkilendi. ConnectWise duyurusu aynı gün 22.45 UTC’de, güncelleme ertesi gece 02.45 UTC’de geldi. The Hacker News ve BleepingComputer 12 Kasım’da olayı aktardı. Huntress’in sayılarının kendi müşteri tabanına ait olduğunu unutmamak gerekir: 48 kuruluş, dünya çapındaki tüm ScreenConnect ortaklarının değil, Huntress’in gördüğü dilimin ölçüsü. Gerçek yaygınlık daha geniş olabilir; ConnectWise de tam kapsamı henüz kestiremediğini yazıyor.
Sonuç
Bu olay, ScreenConnect’in kendi kodunda yayımlanmış yeni bir açık olarak anlatılmıyor. Anlatılan, boş bırakılmış bir üçüncü taraf eklenti anahtarı, panel komutlarıyla yayılan sahte istemciler ve teknisyen oturumuna sıçrayan bir solucan. ConnectWise eklentileri kapatıyor, Huntress sayıları ve savunma adımlarını yayımladı, inceleme bitmiş değil. Yapılacak iş: eklentileri kapatmak, şüpheli uca ScreenConnect ile bağlanmamak, oturumları temiz bir cihazdan düşürmek ve kalıcılığı temizlemeden sistemi geri açmamak.