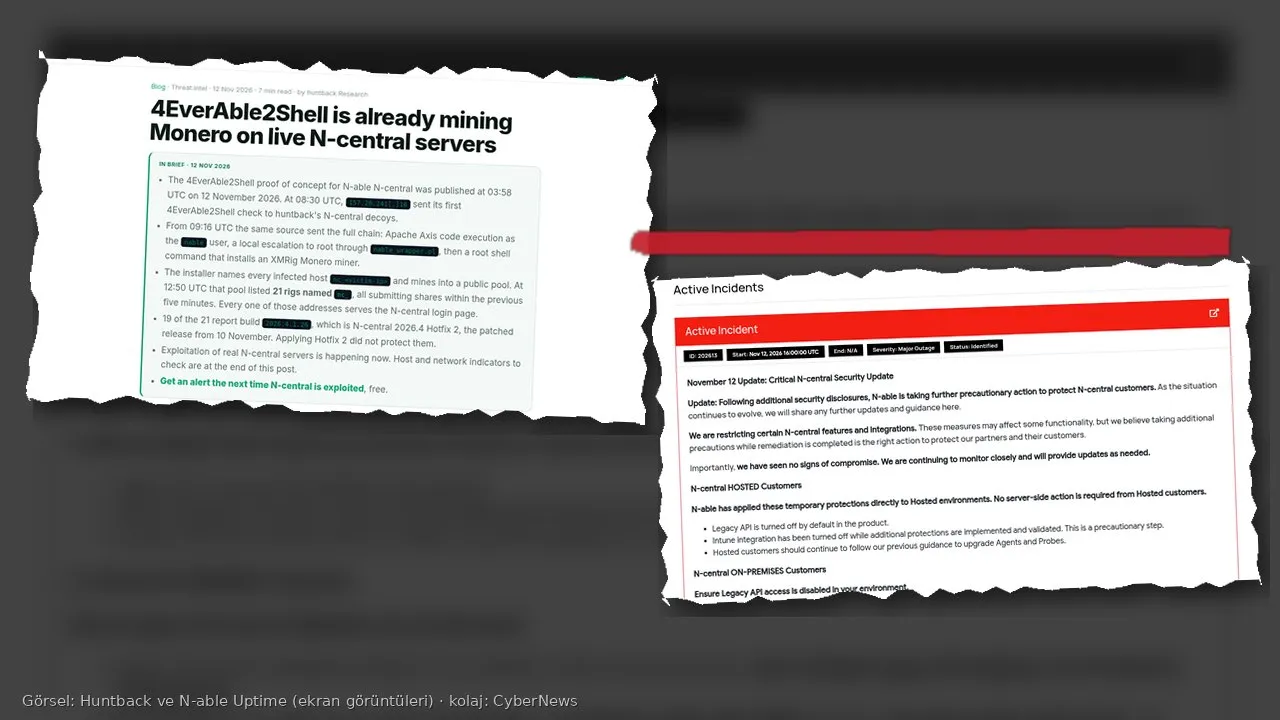
Huntback, 12 Kasım 2026’da yayımladığı incelemede, N-able N-central sunucularına yönelik yeni bir saldırı zincirinin aynı gün içinde gerçek sistemlerde çalıştığını bildirdi. Şirkete göre internete açık 21 sunucuda Monero madencisi kurulmuştu. Bunların 19’u, 10 Kasım’da yayımlanan ve önceki açıklar için hazırlanan 2026.4 Hotfix 2 sürümünü (yapı 2026.4.1.26) çalıştırıyordu.
Haberi Huntback’in birincil yazısından, Previdian’ın aynı günkü istismar telemetrisinden, N-able’ın 11 ve 12 Kasım resmi duyurularından ve The Hacker News’in 13 Kasım aktarımından derledik. Aşağıdaki sayılar Huntback’in 12 Kasım 12.50 UTC civarındaki gözlemine dayanıyor; şirket etkilenen adresleri yayımlamadı.
Kısaca
- 4EverAble2Shell kanıt kodu 12 Kasım 03.58 UTC’de herkese açık bir depoya eklendi. Huntback, aynı gün 08.30 UTC’de tuzak sunucularına ilk yoklamayı, 09.16 UTC’de madenci kuran silahlandırılmış isteği kaydetti.
- 12.50 UTC’de saldırganın madencilik havuzunda
nc_önekli 21 makine görünüyordu. Huntback, 21 adresin de N-central giriş sayfası verdiğini; 19’unun Hotfix 2, birinin 2025.3.1.9 çalıştırdığını yazdı. - Sunucular ABD (9), Güney Afrika (4), Kanada (4), Birleşik Krallık, Almanya, Fransa ve İsveç’te (birer adet) bulunuyordu. Türkiye bu listede yok; ancak internete açık N-central kullanan ekipler aynı risk altında.
- N-able, 12 Kasım 16.00 UTC’de başlayan durum kaydında Legacy API ve Intune bütünleştirmesini kısıtladığını duyurdu. Şirket, kendi izlemesinde ele geçirme belirtisi görmediğini belirtti. Huntback’in 21 sunucusu, yönetilen hizmet sağlayıcılarına ait internete açık kurulumlar olarak tarif ediliyor.
- Huntback, şimdiye kadar görülen tek yükün madenci olduğunu, fakat root yetkisinin müşteri uç noktalarını da tehlikeye attığını vurguluyor: “Temizlik işi değil, tam ele geçirme sayın.”
Yeni zincir, eski yamadan bağımsız
N-able, 9 Kasım’da bağımsız bir araştırmacının onlarca sıfır gün yayımlamasının ardından barındırılan N-central ortamlarını geçici olarak kapatmış, 10 Kasım’da 2026.4 HF2’yi çıkarmıştı. Bu gelişmeyi daha önceki haberimizde aktarmıştık. 12 Kasım’daki tablo farklı: Huntback ve kamuya açık raporlara göre 4EverAble2Shell, Legacy API açıkken Hotfix 2 kurulmuş sunuculara karşı da çalışabiliyor.
Aynı gün Agent2Shell adlı ikinci bir zincir de yayımlanmıştı; The Hacker News, bunun belirli koşullarda Windows sistemlerde SYSTEM yetkisi verebildiğini aktarıyor. Huntback’in izlediği madencilik kampanyası ise 4EverAble2Shell’i kullanıyor.
Previdian, zinciri henüz CVE numarası verilmemiş VULN-2026-0009 olarak izliyor ve 12 Kasım’da kendi sensörlerinde istismar denemeleri gördüğünü yazıyor. Anlatıma göre saldırı, N-central ile birlikte gelen Apache Axis bileşeninde kimlik doğrulaması olmadan komut çalıştırmaya, ardından bakım yardımcısındaki ayrı bir zafiyetle root yetkisine yükseliyor. Araştırmacı, testini HF2 yapısı 2026.4.1.26 üzerinde yaptığını bildiriyor. Previdian, düzeltilmiş bir N-central sürümünün bu zincir için henüz doğrulanmadığını not ediyor.
Teknik ayrıntıyı burada adım adım yeniden kurmuyoruz. Savunma açısından yeterlisi şu: İnternete açık bir yönetim sunucusunda kimlik doğrulaması olmayan bir hizmet yolu, kısa sürede makinenin tamamını ve arkasındaki müşteri cihazlarını riske atabiliyor.
Saatler içinde madenci, root yetkisi elde
Huntback’in zaman çizelgesi sıkışık. Kanıt kodunun yayımlanmasından yaklaşık dört buçuk saat sonra tuzak sistemlere yoklama geldi. Silahlandırılmış istekler, N-central web yığını hesabıyla başlayıp yerel bir yükseltmeyle root’a çıkıyor ve ardından uzak bir komut dosyasını çalıştırıyor. Kurulan yük, Huntback’e göre yarı işlemci çekirdeğini kullanan bir XMRig Monero madencisi; düşük bellekli sunucularda daha da kısılıyor. Amaç, yükü hemen fark ettirmemek.
Saldırgan her kurbanı IP adresine göre etiketliyor. Bu yüzden kamuya açık havuz kaydı, ele geçirilmiş sunucuların canlı bir listesi haline gelmiş. Huntback, 21 makinenin üretim sunucusu olduğunu; çoğunun yönetilen hizmet sağlayıcısının kendi markasını taşıyan giriş sayfası ve aylar önce alınmış sertifikalar sunduğunu yazdı. Üç sunucu aynı sağlayıcının adres bloğundaydı. Dağıtım Microsoft Azure, AWS, OVH, bölgesel işletmeciler ve MSP ağlarına yayılmıştı.
Aynı cüzdan, N-central’dan önce başka yazılımları da hedefleyen yüzlerce makine gösteriyordu. Huntback, bunu yeni yayımlanan açıklar için saatler içinde dönen, yerleşik bir madencilik işletmesi olarak tanımlıyor. N-central bu listenin en yeni hedefi; tek hedefi değil.
N-able ne dedi, ne yapmalı?
N-able 11 Kasım güncellemesinde, yayımlanan kanıt koduna bağlı tarama gördüğünü, barındırılan sunucularda ele geçirme belirtisi bulmadığını yazmıştı. Kimlik doğrulaması olmadan istismar edilebilen açıkların HF2 ile kapatıldığını, kalanların ise genellikle yetkili bir hesap veya ek koşullar gerektirdiğini ileri sürdü. 12 Kasım’daki “Critical N-central Security Update” kaydında şirket, yeni ifşaların ardından ek önlem aldığını duyurdu: barındırılan ortamlarda Legacy API varsayılan olarak kapalı, Intune bütünleştirmesi ek korumalar tamamlanana kadar kapatıldı. Yerinde (on-premises) müşterilerden Legacy API’nin kapalı olduğunu doğrulamaları ve önceki HF2 rehberine, ajan ile sonda güncellemelerine uymaları istendi. Legacy API varsayılan olarak kapalı; açılmışsa kapatılmalı.
Şirket bu kayıtta “ele geçirme belirtisi görmediğimizi” de vurguladı. Bu ifade, Huntback’in internete açık 21 müşteri sunucusu gözlemiyle çelişiyor gibi durabilir. İkisini ayırmak gerek: N-able’ın izlemesi büyük ölçüde kendi barındırdığı ortamları kapsıyor olabilir; Huntback’in listelediği sistemler ise sağlayıcıların kendi işlettiği, dışarıya açık kurulumlar. Barındırılan müşteriler için sunucu tarafında ek bir adım gerekmediği belirtiliyor. Yerinde ve internete açık sunucusu olan ekipler için tablo daha ağır.
Huntback, isabet varsa bunu temizlik değil tam ele geçirme saymayı öneriyor. N-central, arkasındaki müşteri cihazlarını da yönetir. Root yetkisi olan biri bugün madenci kurmuş olabilir; yarın aynı yolu başka bir yük için kullanabilir. Kontrol listesinde geçici dizinlerdeki beklenmedik klasörler, kalıcılık birimleri, madenci süreçleri, 157.20.241.16 adresine giden çıkış bağlantıları ve yönetim hizmetine gelen olağandışı istekler var. Legacy API, 4EverAble2Shell düzeltmesi çıkana kadar kapalı tutulmalı. Yalnızca Hotfix 2 kurmak, bu ikinci dalgada yetmemiş.
Türkiye açısı
Huntback’in 21 sunucusu arasında Türkiye yok. Bu, Türkiye’deki yönetilen hizmet sağlayıcıları ve kurumsal BT ekipleri için rahatlatıcı bir sonuç değil. N-central, müşteri uç noktalarını uzaktan yönetmek için kullanılıyor; internete açık ve Legacy API’si açık bir kurulum, arkasındaki şirket ağını da hedef haline getirir. Türkiye’de bu ürünü kullanan ekiplerin sunucunun internete bakıp bakmadığını, Legacy API’nin durumunu ve Huntback’in yayımladığı göstergeleri bugün kontrol etmesi gerekir. Ele geçirme şüphesinde yalnızca madenciyi silmek yetmez; yönetilen cihazlardaki oturumlar, kimlik bilgileri ve yedek erişim yolları da gözden geçirilmeli.
Müşterisi N-central üzerinden yönetilen küçük işletmeler de bu zincirin dolaylı tarafı. Soru, yalnız yazılım üreticisine değil, hizmet aldığınız sağlayıcının yamasını, ağ sınırını ve olay müdahalesini nasıl yürüttüğüne de bakıyor.