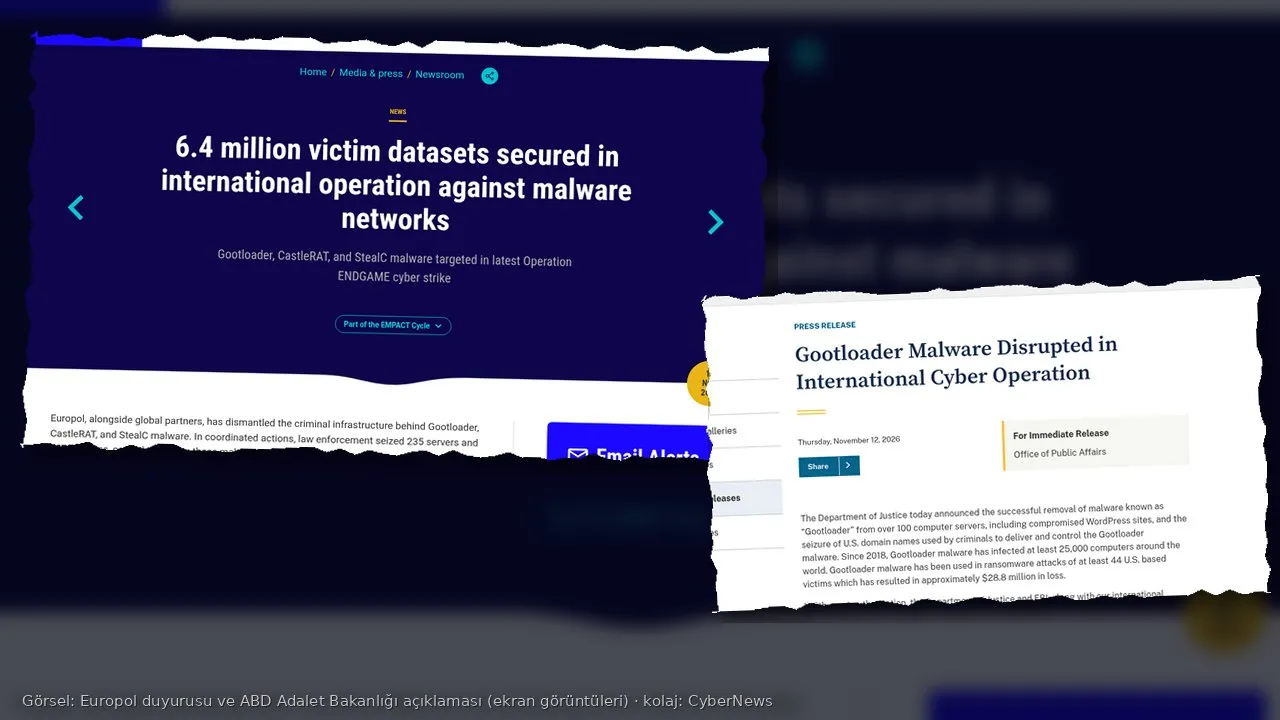
Europol, 12 Kasım 2026’da Gootloader, CastleRAT ve StealC altyapısına yönelik uluslararası bir operasyonu duyurdu. Açıklamaya göre kolluk ve özel ortaklar 235 sunucu ile 257 alan adına el koydu veya bunları devre dışı bıraktı. Operasyon sırasında suçluların elindeki altyapıda 6,4 milyondan fazla mağdur kaydı güvenceye alındı. Bu adımlar, kötü amaçlı yazılımlara karşı sürdürülen Operasyon Endgame’in yeni evresi.
Bu operasyonu 30 saniyede izleyin:
Haberi Europol’ün 12 Kasım duyurusundan, ABD Adalet Bakanlığı’nın aynı günkü Gootloader açıklamasından, Hollanda polisinin duyurusundan, operasyonun resmi sayfasından ve The Hacker News’in 13 Kasım aktarımından derledik. Bu haftaki eylemde tutuklama duyurulmadı. Alman ve ABD rakamları, Gootloader’ın bulaşma ölçeğinde birbirinden ayrılıyor.
Kısaca
- Gootloader bir yükleyici: sahte hukuki belgeler ve arama sonuçlarını zehirleme yoluyla, çoğu kez ele geçirilmiş WordPress sitelerinden yayılıyor. Europol’e göre 14 sunucu ve 218 alan adı devre dışı bırakıldı, 681 bulaşmış site temizlendi.
- ABD Adalet Bakanlığı, 2018’den bu yana en az 25 bin bilgisayarın etkilendiğini, ABD’de en az 44 fidye yazılımı mağdurunda yaklaşık 28,8 milyon dolar zarar doğduğunu yazdı. Alman BKA’nın The Hacker News’te aktarılan Almanca açıklaması, 2020’den beri milyonlarca bilgisayarın etkilendiğini söylüyor. İki resmi tablo yan yana duruyor; birini diğerinin yerine koymuyoruz.
- CastleRAT, 2025’ten beri bilinen bir uzaktan erişim aracı. Europol ve Hollanda polisi, 120 sunucu ve 39 alan adına el konduğunu belirtti. Hollanda duyurusuna göre sunucuların altısı ülkede.
- StealC bir bilgi çalıcı. Altyapısı bu hafta yeniden düşürüldü. Hollanda polisi, Haziran’daki operasyondan sonra operatörlerin altyapıyı yenilediğini, bu kez 102 sunucunun indirildiğini yazdı.
- Mağdur verileri Have I Been Pwned, Hollanda’nın Check your hack (CheckjeHack) hizmeti, No More Leaks, Shadowserver ve diğer ortaklarla paylaşılacak. Polis, “verinizi kontrol edin” diye bağlantı gönderen e-postaların sahte olduğunu vurguluyor.
Arama sonucundan fidye yazılımına
Gootloader’ın yöntemi sade ve inatçı. Kullanıcı hukuki bir belge veya şablon arıyor, zehirlenmiş bir sonuç onu ele geçirilmiş bir siteye götürüyor, indirilen dosya sonra başka zararlı yazılımları, özellikle fidye yazılımını, çağırabiliyor. ABD açıklamasına göre operatörler ele geçirilen erişimi başka fidye gruplarına da satmış. Aynı metin, hedefler arasında ABD Savaş Bakanlığı ve savunma sanayii kuruluşlarının da bulunduğunu söylüyor.
Adalet Bakanlığı, mahkeme izniyle 100’den fazla sunucudan, aralarında ele geçirilmiş WordPress sitelerinin de olduğu sistemlerden, zararlı yazılımın kaldırıldığını ve ABD’deki komuta alan adlarına el konduğunu duyurdu. El konulan alan adlarında elkoyma bandı gösterilecek. Hollanda polisi, Gootloader’ın ana şüphelisine yönelik ek soruşturma yürüttüğünü belirtti; isim yayımlanmadı.
CastleRAT uzaktan denetim sağlıyor; Europol, bu aracın veri şifreleme ve sistemleri durdurma olaylarında kullanıldığını yazdı. StealC ise parolaları, kayıtlı erişim bilgilerini ve dijital kimlikleri çıkarıp satmak için kullanılıyor. The Hacker News’in aktardığı Alman açıklamasına göre, Haziran darbesinden sonra altyapının bir bölümü, suçlulara hizmet sattığı belirtilen Virtualine/Omegatech barındırmasında yeniden ayağa kalkmıştı. O barındırma hizmeti Ekim sonunda ayrı bir operasyonla kapatılmış.
Kayıt güvenceye alındı, risk bitmedi
6,4 milyon rakamı, suçluların altyapısında bu hafta bulunan mağdur veri kümelerini ifade ediyor. Polis bu veriyi satılmasın veya yeniden kullanılmasın diye ele geçirdi; bu, aynı kopyaların başka ellerde olmadığı anlamına gelmiyor. Resmi duyurular da bunu söylüyor: zararlı yazılım makinede durduğu sürece yeni parolalar da sızabilir, daha önce çalınan girişler başka bir pazarda duruyor olabilir.
Hollanda polisi, CastleRAT’tan çıkan verileri Check your hack hizmetine yükledi. Kullanıcı bir e-posta adresi giriyor; kayıt varsa birkaç dakika içinde, zararlı yazılımı kaldırma adımlarını içeren bir ileti geliyor. Yoksa ileti gelmiyor. Hizmet tek tek adres bakıyor, tüm alanı taramıyor. Kurumlar No More Leaks projisine katılabiliyor. Veriler Have I Been Pwned ve Shadowserver ile de paylaşılacak. Almanya’da BSI, ABD açıklamasına göre internet sağlayıcıları ve olay müdahale ekipleri üzerinden bildirimde yardımcı oluyor.
Polis, kendisinden geldiğini iddia edip bağlantı içeren e-postaların oltalama olduğunu açık yazıyor. Kontrol, resmi hizmetin kendi sayfasından yapılmalı. Danimarka ve Hollanda, WordPress site sahiplerine yönetici parolalarını benzersiz ve en az 12 karakterli yapmalarını, çok adımlı doğrulamayı açmalarını, tanınmayan hesapları ve arka kapı kodunu silmelerini, WordPress ile eklentileri güncellemelerini ve yönetim sayfasına yalnız kendi adreslerinden izin vermelerini salık veriyor.
Türkiye açısı
Açıklamalarda Türkiye’ye özgü bir mağdur sayısı yok. Bu, Türkiye’deki kullanıcıların ve WordPress sitelerinin dışında kaldığı anlamına gelmez. Gootloader arama sonuçlarını zehirlediği için dil ve ülke sınırı zayıf; çalıntı parola listeleri de sınır tanımıyor. Türkçe site veya e-posta adresi kullanan biri, Have I Been Pwned veya duyurulacak resmi bildirim kanallarını kontrol etmekte yarar görür.
Türkiye’de küçük işletme ve kurum sitelerinin önemli bir bölümü WordPress üzerinde duruyor. Ele geçirilmiş bir site yalnız kendi ziyaretçisini değil, arama sonucuna güvenen başka bir kullanıcıyı da vuruyor. Yöneticinin zayıf veya paylaşılan parolası, eklenti gecikmesi ve açık bırakılmış yönetim sayfası, Europol’ün tarif ettiği yayılma yolunun ta kendisi. Danimarka biriminin aktardığına göre, 681 siteden bazılarına suç kanallarından gelen çalıntı parolalarla girilmiş.
Çalıntı girişler, ev ve iş hesaplarında aynı parolanın kullanıldığı yerde zincirleme hesap ele geçirmesine dönüşür. Bu da kişisel veri ve ticari sır riskini, 6698 sayılı Kanun’daki güvenlik yükümlülüğüyle birlikte büyütür. Operasyon altyapıyı düşürdü; makinedeki zararlı yazılımı ve yeniden kullanılan parolayı ancak kullanıcı ve site sahibi temizler.