Hızlı bakış (video):
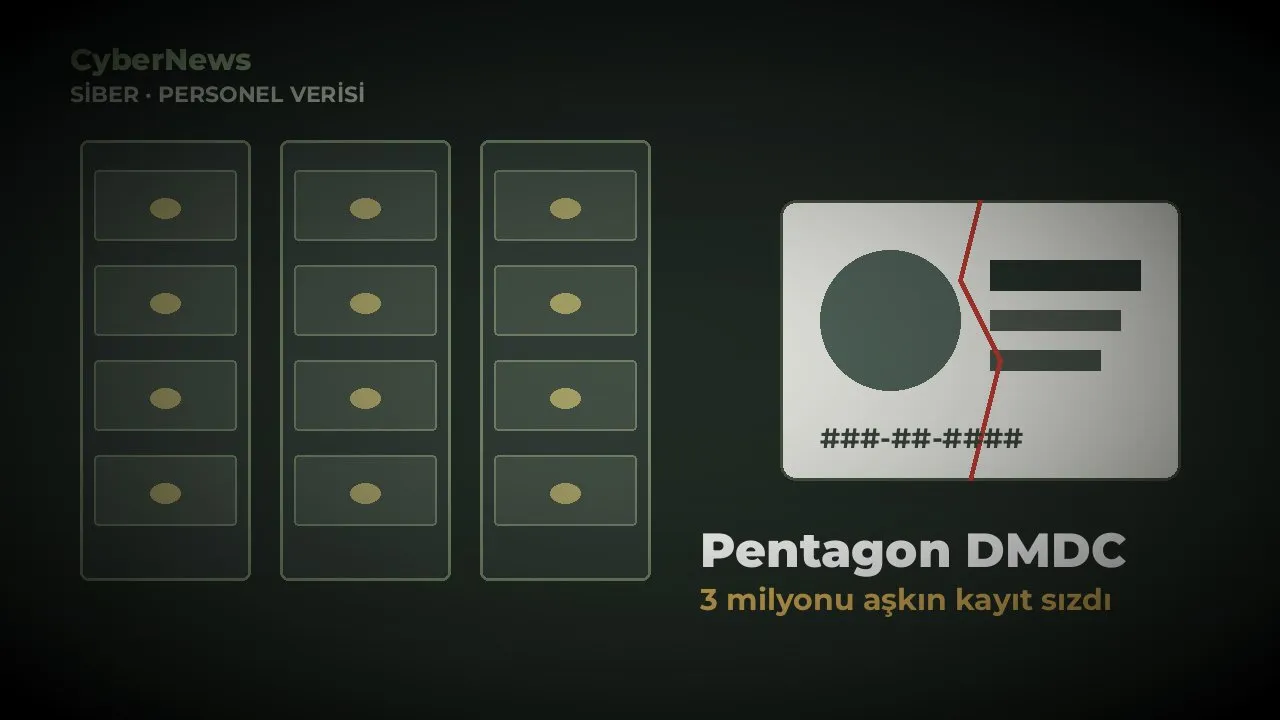
ABD Savunma Bakanlığı’nın personel kayıtlarını tutan Defense Manpower Data Center (DMDC) sisteminde yaşanan yetkisiz erişim, üç milyondan fazla kişinin kişisel bilgilerini açığa çıkardı. Bir Pentagon yetkilisinin Federal News Network’e (28 Eylül 2026) ve ABC News’e verdiği bilgiye göre ihlalden 2,76 milyon yaşayan ve 294 bin vefat etmiş kişi etkilendi. Yetkisiz erişim yaklaşık bir yıl, Ekim 2025’ten Temmuz 2026’ya kadar sürdü. İhlali ilk olarak Military Times duyurdu.
Ne oldu?
Pentagon’un açıklamasına göre DMDC’ye ait bir bilgi sistemine Ekim 2025 ile Temmuz 2026 arasında “küçük sayıda yetkisiz kullanıcı” erişti ve kişisel verileri görüntüledi. Federal News Network’ün aktardığı, etkilenen bir kişiye gönderilen bildirime göre sorun, bir dosya paylaşım sistemindeki güvenlik açığıydı. Açık 16 Temmuz’da tespit edildi ve hemen yamalandı. Bildirimde DMDC’nin Beyaz Saray Yönetim ve Bütçe Ofisi (OMB) ile bakanlık yönergelerine uygun olarak gizlilik ve siber güvenlik olay müdahalesi başlattığı belirtiliyor.
Hangi veriler açığa çıktı?
Yetkiliye göre açığa çıkan veriler kişiden kişiye değişiyor; ancak şifrelenmemiş isimler, iletişim bilgileri, doğum tarihleri, Sosyal Güvenlik numaraları (SSN), askeri görev ve uzmanlık bilgileri ile diğer kayıtları kapsıyor. ABC News, açığa çıkan bilgilerin kapsamı ve hassasiyetinin, özellikle askeri ve sivil personelin yaptığı işlere dair ayrıntılar içermesi nedeniyle ulusal güvenlik kaygılarına yol açabileceğini yazdı.
DMDC sıradan bir veritabanı değil. Kurum, tüm Savunma Bakanlığı kimlik kartı sahiplerinin kimlik doğrulamasını yönetiyor ve aktif ve yedek askerler, emekliler, gaziler, eski ve mevcut sivil çalışanlar, yükleniciler ile asker aileleri dahil 60 milyondan fazla kişinin kayıtlarını tutuyor.
Federal News Network, DMDC’nin bu yıl ayrıca Ortak Erişim Kartı (CAC) için gerekli belgeleri eksik olan yüz binlerce askerin dosyalarını güncellemek için çalıştığını da hatırlatıyor. Bu kart, askeri tesislere ve bilgisayar ağlarına erişim sağlıyor. Bir Pentagon yetkilisi 3 Eylül’de bu sorunda kasıt olduğuna ya da sorunun bir veri ihlaline yol açtığına dair bir işaret bulunmadığını söylemişti.
Yanıtsız sorular
Pentagon yetkilisi, verilerin kötüye kullanıldığına dair bir işaret olmadığını söyledi. Etkilenenlere veri ihlali hizmetleri şirketi IDX aracılığıyla 12 ay kredi izleme hizmeti sunulacak. Ancak yetkili; verilere kimin eriştiği, etkilenenlerin belirli bir gruba ait olup olmadığı, ihlalin kasıtlı olup olmadığı ve kişisel bilgilerin neden şifresiz bir sunucuda tutulduğu gibi soruları yanıtlamayı reddetti.
Zaman çizelgesi de dikkat çekici: Erişim yaklaşık dokuz ay fark edilmedi, açık 16 Temmuz’da kapatıldı ve kamuoyu durumu ancak eylül sonunda öğrendi.
Aynı hafta: FBI iş başvuru portalı
ABC News’e göre DMDC haberi, FBI’ın iş başvuru portalı FBIJobs.gov’daki ayrı bir ihlal nedeniyle çalışanlarına bildirim gönderdiği haftaya denk geldi. Bir tehdit aktörü FBI çalışanlarının isim, ev adresi, iletişim bilgileri, SSN ve doğum tarihi gibi verilerini yayımlamakla tehdit etmişti. Kendini ShinyHunters olarak tanıtan grup daha sonra verileri yayımlamayacağını iddia etti; ABC News bu iddiayı bağımsız olarak doğrulayamadığını belirtti. FBI, etkilenen sistemin gizli olmadığını açıkladı ve çalışanlarına şüpheli aramalara karşı dikkatli olmalarını tavsiye etti.
Neden önemli: Dosya paylaşım sistemleri sık hedef
DMDC olayında hangi ürünün kullanıldığı açıklanmadı. Ancak dosya paylaşım ve dosya transfer sistemleri, saldırganların uzun süredir bilinen hedefleri arasında. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) ile FBI’ın 2023 tarihli ortak uyarısına göre CL0P fidye yazılımı grubu, 27 Mayıs 2023’ten itibaren Progress Software’in MOVEit Transfer adlı yönetilen dosya transferi ürünündeki daha önce bilinmeyen bir açığı kullanarak veritabanlarından veri çaldı. Aynı uyarı, grubun daha önce Accellion FTA ve GoAnywhere MFT gibi benzer ürünleri de hedef aldığını hatırlatıyor. Bu sistemler internete açık oldukları ve hassas dosyaları bir arada barındırdıkları için tek bir açık, çok sayıda kişinin verisini riske atabiliyor. Bu yüzden kurumların internete açık dosya paylaşım sistemlerini envantere alması, üreticinin güvenlik bültenlerini takip edip yamaları gecikmeden uygulaması ve artık kullanılmayan sistemleri tamamen kapatması gerekiyor.
Türkiye için ders
Türkiye de büyük kimlik veritabanlarıyla ilgili olaylara yabancı değil. CyberNews’in Danimarka CPR haberinde ayrıntılı anlattığımız, yaklaşık 49,6 milyon kaydı içeren 2016 MERNİS sızıntısı ve sonraki “panel” soruşturmaları, kimlik verisinin bir kez sızdığında yıllarca dolaşımda kaldığını gösteriyor. DMDC olayı kamu kurumları ve büyük işverenler için üç somut ders içeriyor:
- Şifreleme: KVKK’nın 12. maddesi veri sorumlularına kişisel verilere hukuka aykırı erişimi önlemek için gerekli teknik ve idari tedbirleri alma yükümlülüğü getiriyor. Kimlik numarası ve görev bilgisi gibi verilerin şifresiz tutulması, ihlalin etkisini büyütüyor.
- İzleme: Yetkisiz erişimin dokuz ay fark edilmemesi, erişim kayıtlarının düzenli incelenmediğine işaret ediyor.
- Hızlı bildirim: KVKK Kurulu’nun 2019/10 sayılı kararına göre veri sorumlusu, ihlali öğrendikten sonra gecikmeksizin ve en geç 72 saat içinde Kurul’a, etkilenen kişileri belirledikten sonra da onlara makul en kısa sürede bildirim yapmalı.
Verileriniz bir ihlalde açığa çıktıysa
- Kendinizi kurum, banka ya da kargo şirketi olarak tanıtan arama, SMS ve e-postalara karşı dikkatli olun. Sızan bilgiler, ikna edici oltalama mesajları hazırlamak için kullanılabiliyor.
- Size verilen bilgileri doğrulamak için gelen mesajdaki bağlantıyı değil, kurumun resmî iletişim kanalını kullanın.
- Önemli hesaplarınızda iki adımlı doğrulamayı açın ve aynı parolayı birden fazla yerde kullanmayın.
- FBI’ın kendi çalışanlarına yaptığı uyarı herkes için geçerli: Durumun farkında olun ve şüpheli aramalara yanıt vermeyin.
- Banka hesap hareketlerinizi ve adınıza açılmış olabilecek abonelikleri düzenli kontrol edin.
Kaynaklar: Federal News Network (28 Eylül 2026), ABC News (29 Eylül 2026), CISA – AA23-158A (MOVEit), Alomaliye – KVKK avukatlar rehberi ve 2019/10 sayılı karar (23 Eylül 2026).