Bu haberi 30 saniyede izleyin:
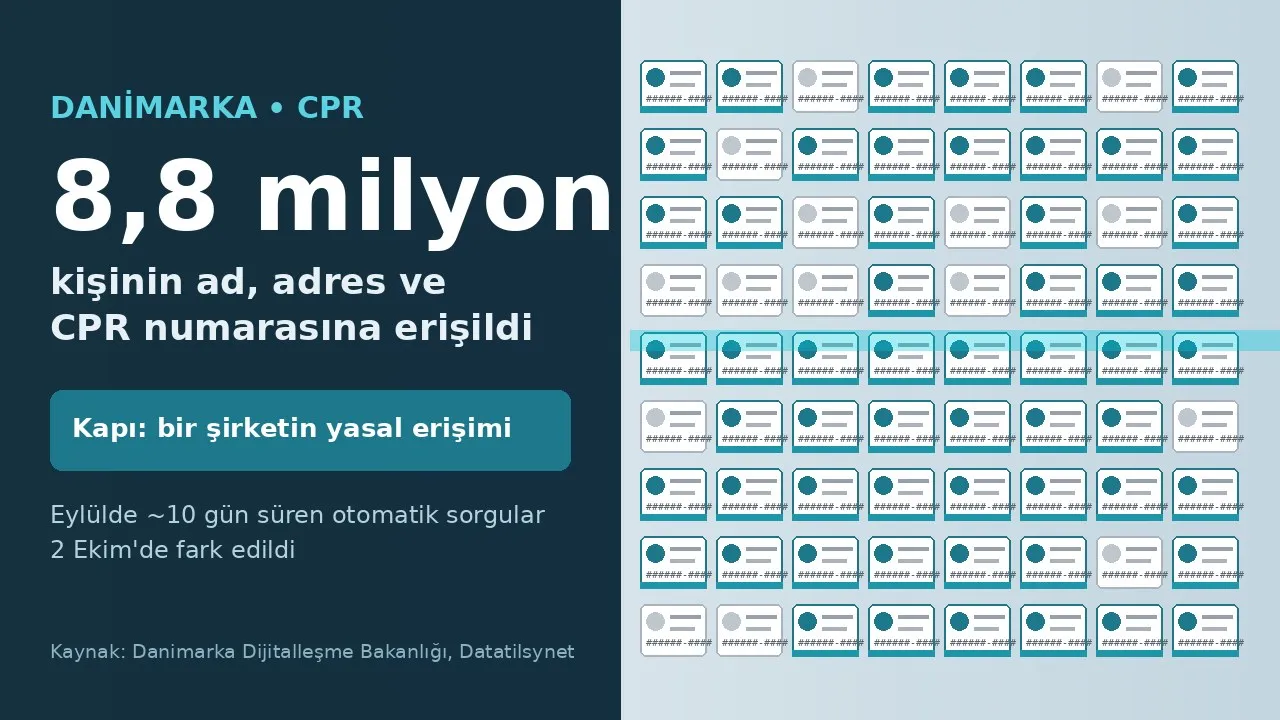
Danimarka, ulusal nüfus kaydı CPR’de (Det Centrale Personregister) ciddi bir güvenlik olayı yaşandığını duyurdu. Dijitalleşme Bakanlığı’nın 5 Ekim 2026 tarihli açıklamasına göre yetkisiz kişiler, yaklaşık 8,8 milyon kayıtlı kişinin adına, adresine ve CPR numarasına ulaştı. Kullanılan kapı bir hack değil, bir Danimarka şirketinin kayıtlara yasal sorgu erişimiydi.
Kısaca
- Erişim eylülde yaklaşık 10 gün sürdü, 2 Ekim’de fark edildi.
- Ad, adres ve CPR numarası etkilendi; adres koruması olan kişilerin ad-adres bilgileri kapsam dışında.
- Şirketin erişimi kapatıldı. Polis soruşturuyor, veri koruma otoritesi Datatilsynet inceliyor.
- Kimin arkasında olduğu, verilerin kullanılıp kullanılmadığı henüz bilinmiyor.
Ne oldu?
Bakanlığın açıklamasına göre yetkisiz kişiler, CPR sisteminde sorgu yapma hakkı olan bir şirketin erişimini kötüye kullandı. CPR yönetimi şirketin erişimini durdurdu, olayı Datatilsynet’e bildirdi ve uzmanlarla birlikte olayın seyrini çıkarmaya başladı. Bakan Christina Egelund olayı “derin biçimde ciddi” diye niteledi ve meclisin ilgili komisyonunu bilgilendirdiğini söyledi. Egelund ayrıca CPR sisteminin baştan sona güvenlik incelemesinden geçirilmesini istedi.
Datatilsynet’in 5 Ekim notuna göre kendisine 4 Ekim Pazar günü bildirim yapıldı. Bildirimde, geçerli CPR numaralarını bulmak amacıyla sisteme “çok sayıda otomatik sorgu” yapıldığı belirtiliyor. Kurum, ne olduğunu, nasıl olabildiğini ve veri işlemenin sorumlusunun kim olduğunu incelediğini; şimdilik değerlendirme yapamayacağını açıkladı.
Zaman çizelgesi
- Eylül 2026: Küçük bir şirketin erişimi üzerinden yaklaşık 10 gün süren sorgular.
- 2 Ekim (Cuma): CPR yönetiminden bir çalışan olağan dışı hareketliliği fark ediyor.
- 3–4 Ekim: Etkilenen kişi sayısı hafta sonu netleşiyor; 4 Ekim’de Datatilsynet’e bildirim yapılıyor.
- 5 Ekim: Bakanlık ve Datatilsynet kamuoyuna açıklama yapıyor; yardım hattı 08.00–24.00 arası uzatılmış saatlerle çalışmaya başlıyor.
- 6 Ekim: Uluslararası basın ayrıntıları ve açık soruları raporluyor.
Nüfus 6 milyon, etkilenen 8,8 milyon nasıl?
CPR, 1968’den bu yana Danimarka’da yaşamış herkesi kaydediyor. Kayıtta yaklaşık 11 milyon kişi var; ölenler ve yurt dışına taşınanlar da buna dahil. Danimarka İstatistik Kurumu’na göre ülke nüfusu 2025 başında 6 milyonun biraz altındaydı. Yani erişim, kayıttaki her beş kişiden yaklaşık dördünü kapsıyor. Bakanlık 8,8 milyon rakamının kesin olmadığını, incelemenin sürdüğünü vurguluyor.
Bir CPR numarası 10 haneden oluşuyor: altısı doğum tarihi, dördü sıra numarası. The Hacker News’in hesabına göre bu yapı her doğum tarihi için en fazla 10.000 olası numara bırakıyor. Resmî açıklamalar, sorguların bu olasılıkları tek tek deneyip denemediğini söylemiyor. Ancak “geçerli numaraları bulmaya yönelik otomatik sorgu” ifadesi, sistemin bu tür toplu denemeleri zamanında durduramadığını gösteriyor.
Asıl açık: “meşru” kapıyı izlememek
Danimarka mevzuatına göre şirketler, CPR’den yalnızca müşteri ya da çalışan gibi zaten tek tek tanımladıkları kişiler hakkında veri alabiliyor. Resmî açıklamalar, bu kurallara rağmen tek bir şirketin erişiminin nasıl kayıttaki insanların büyük çoğunluğunu kapsayabildiğini henüz açıklamıyor. Egelund da Ritzau’ya bu tür erişimin etrafındaki güvenlik önlemlerinin yeterince sağlam olmadığını ve bu kadar uzun süren bir faaliyetin alarm vermesi gerektiğini kabul etti.
Olayın dersi şu: Saldırganlar artık kaleyi kuşatmak yerine anahtarı olan birini buluyor. Bir kamu kaydına sorgu hakkı verilen her şirket, aynı zamanda potansiyel bir giriş noktası. Bu erişimler sorgu hacmi, saat ve desen açısından gerçek zamanlı izlenmezse, en sessiz saldırı yolu hâline geliyor.
Türkiye açısından: aynı sorun, tanıdık başlıklar
Türkiye’de T.C. kimlik numarası da CPR gibi bankacılıktan sağlığa her yerde kullanılıyor ve bu tür olaylar burada yabancı değil. Nisan 2016’da internete yüklenen ve 49.611.709 kişinin kimlik numarası, ad-soyad, anne-baba adı ve adres bilgilerini içeren dosya büyük tartışma yaratmıştı. Dönemin YSK Başkanı Sadi Güven, verilerin 2008’de siyasi partilerle paylaşılan seçmen kütüğü dosyalarıyla uyumlu olduğunu açıklamış; hükümet de MERNİS sisteminden bir sızma olmadığını söylemişti. Yani o vakada da sorun, verinin meşru biçimde paylaşıldığı bir halkadan çıkmıştı.
Ocak 2025’te ise İstanbul merkezli 25 ilde “panel” adı verilen yasa dışı sorgu sistemlerine operasyon düzenlendi. Anadolu Ajansı’nın aktardığı sevk yazısına göre şüpheliler, MERNİS ve entegre sistemlere yetkili kullanıcıların şifrelerini çeşitli yollarla ele geçirip verileri bu panellere taşımakla suçlandı. 35’i çocuk 69 kişi gözaltına alındı, 44’ü tutuklandı. Danimarka’daki olayla ortak nokta açık: Kapı kırılmıyor, yetkili birinin kimliğiyle açılıyor.
6698 sayılı KVKK, veri sorumlularına verilere hukuka aykırı erişimi önlemek için gerekli teknik ve idari tedbirleri alma yükümlülüğü getiriyor. Danimarka örneği, bu tedbirlerin yalnızca dış saldırıya değil, yetkili hesapların anormal kullanımına da bakması gerektiğini gösteriyor.
Okur için anlamı: kimlik numarası kimlik kanıtı değildir
Danimarka Bakanlığı’nın uyarısı Türkiye’deki okurlar için de birebir geçerli: Arayan kişi adınızı, adresinizi ve kimlik numaranızı biliyor diye gerçek bir kurum temsilcisi değildir. Sızmış veriler, dolandırıcıya tam da bu “inandırıcılığı” sağlar.
- Telefonda ya da mesajla şifre, tek kullanımlık kod, e-Devlet şifresi veya kart bilgisi paylaşmayın; hiçbir kurum bunları sizden böyle istemez.
- Beklenmedik mesajlardaki bağlantılara tıklamayın. Kurumu kendi resmî numarasından ya da uygulamasından arayın.
- e-Devlet’te “Giriş Kayıtlarım” bölümünden hesabınıza girişleri düzenli kontrol edin; bankacılık uygulamalarında işlem bildirimlerini açık tutun.
- Danimarka’da kredi uyarısı borger.dk üzerinden konabiliyor. Türkiye’de benzer amaçla bankanızın ve Findeks gibi hizmetlerin bildirim seçeneklerini değerlendirebilirsiniz.
Açık sorular
Resmî açıklamalar üç soruyu yanıtsız bırakıyor: Yetkisiz kişiler şirketin sistemine nasıl girdi, veriler saklandı ya da kullanıldı mı ve arkalarında kim var? Egelund, insanların yeni CPR numarasına ihtiyaç duyup duymayacağını söylemek için de erken olduğunu belirtti. CyberNews, soruşturma ilerledikçe bu dosyayı güncelleyecek.
Kaynaklar: Danimarka Dijitalleşme Bakanlığı (5 Ekim 2026), Datatilsynet (5 Ekim 2026), The Hacker News (6 Ekim 2026), BBC Türkçe (5 Nisan 2016), Hürriyet – YSK açıklaması, Anadolu Ajansı – “panel” operasyonu.