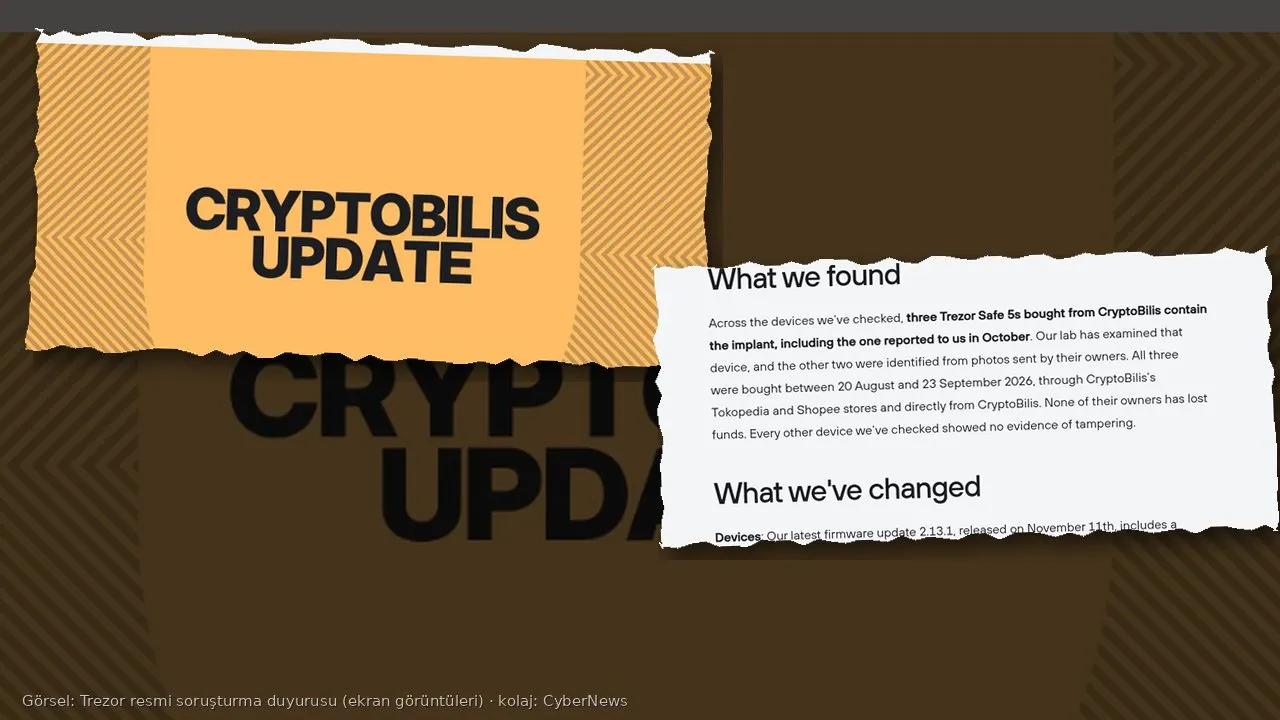
Donanım cüzdan üreticisi Trezor, 12 Kasım 2026’da yayımladığı soruşturma güncellemesinde, Güneydoğu Asya’daki satıcı CryptoBilis’ten alınan üç Trezor Safe 5 cihazında gizli donanım implantı bulunduğunu doğruladı. Şirkete göre implant, ekranda görünen kurtarma kelimelerini ve varsa parolayı kopyalayıp mobil şebeke üzerinden saldırganın sunucusuna gönderiyor. Bugüne kadar fon kaybı bildirilmedi.
Haberi Trezor’un 12 Kasım tarihli resmi yazısından, daha önceki implant bildiriminden, The Hacker News ve BleepingComputer’ın 13 Kasım aktarımlarından derledik. Trezor, 11 Kasım’da yayımladığı 2.13.1 yazılımlı güncellemenin, bulunan implantların ekranı okumasını durdurduğunu söylüyor; yine de CryptoBilis’ten cihaz alanlara fonları yeni bir cüzdana, yeni bir kurtarma ifadesiyle taşımalarını salık veriyor.
Kısaca
- Doğrulanan üç cihaz da Trezor Safe 5. Alım tarihleri 20 Ağustos–23 Eylül 2026. Satın alma kanalları CryptoBilis’in Tokopedia ve Shopee mağazaları ile doğrudan CryptoBilis. Başka bir Trezor modelinde veya başka bir satıcıda doğrulanmış implant yok.
- İmplant, ana kart ile ekran arasına yerleştirilmiş ek bir devre kartı. Cihazın kendi yazılımını veya Güvenli Öğesini değiştirmiyor; yalnız ekranda görüneni dinliyor. Cüzdan yedeği oluşturulurken veya var olan bir cüzdan kurtarılırken ekrana gelen kelimeleri, ayrıca ekranda görünen bir parolayı kaydediyor.
- Kayıt şifrelenip mobil şebeke üzerinden saldırganın sunucusuna yollanıyor. Bağlantı kurulamazsa veri saklanıyor ve gönderilene kadar yeniden deneniyor. Trezor, yöntemin daha önce Ledger cihazlarında görülen implantlara benzediğini, Safe 5 ekranına uyarlandığını yazıyor.
- Ekim’deki ilk bildirimin ardından 48 müşteri şirkete ulaştı; cihazlar laboratuvarda veya iç fotoğraflardan incelendi. Üç implantlı cihazın sahiplerinde fon kaybı yok. 11 Kasım’daki 2.13.1 güncellemesi bulunan implantları etkisizleştiriyor; daha önce kopyalanmış bir yedeği koruyamıyor.
- Trezor, satıcı ağını yaklaşık yüzde 80 küçülttüğünü ve kalan ortaklara daha sıkı tedarik, depolama ve erişim kuralları getirdiğini duyurdu. Mart 2026’dan sonra CryptoBilis’ten Trezor alan her müşteriye yeni cihaz hakkı tanınıyor.
Ekranı dinleyen kart, cüzdanın içini değiştirmiyor
Trezor’un gömülü yazılım ekibi, bildirilen Safe 5’teki implantın yazılımını çıkarıp incelediğini söylüyor. Anlatım sade: kart ekrana giden görüntüyü kopyalıyor, cihaza komut yazmıyor. Bu, kullanıcının cüzdanı “resmi yazılım çalışıyor” diye denetlese bile, ekranda gördüğü kelimelerin ikinci bir kopyasının oluşabileceği anlamına geliyor.
Kritik an, kurtarma ifadesinin ekrana geldiği an. Yeni cüzdan kurulurken kelimeler bir kez gösterilir; var olan bir cüzdan bu cihaza aktarılırken kullanıcı kelimeleri kendisi girer. İmplant her iki sahneyi de kaydedebiliyor. Parola ekranda görünürse onu da alıyor. Bu yüzden 2.13.1 güncellemesi bundan sonraki yakalamayı keser; daha önce kopyalanmış bir yedek hâlâ saldırganın elinde olabilir.
Trezor, bölgedeki diğer satıcılardan alınan cihazlarda kurcalama kanıtı görmediğini yazıyor. İnceleme devam ediyor. Şirket, CryptoBilis dışındaki bir cihazda veya Safe 5 dışındaki bir modelde doğrulanmış implant, ya da bu implantlara bağlı fon kaybı olursa yazıyı güncelleyeceğini belirtiyor.
Yazılım yaması yetmez, satıcı ağı daralıyor
2.13.1, 11 Kasım’da çıktı. Trezor, bu güncellemenin bulunan implantları “şu anki partiyi işe yaramaz” hâle getirdiğini söylüyor. Buna rağmen resmi tavsiye değişmedi: CryptoBilis’ten cihaz aldıysanız fonları yeni bir cüzdana, yeni bir kurtarma ifadesiyle taşıyın. Eski ifadeyi başka bir cüzdana yüklemek, daha önce kopyalanmış yedeği korumaz.
Mart 2026’dan sonra CryptoBilis’ten Trezor alan müşteriler yeni cihaz hakkına sahip. Teslimat kuralları bazı modellere bazı ülkelerde izin vermediği için şirket, başka model, yurt dışı adres veya fiyat farkı iadesi seçeneklerini sayıyor. Eski cihazın saklanması ve işlemin yalnız resmi destek kanalından yürütülmesi isteniyor.
Satıcı ağındaki yüzde 80’lik kesme, Trezor’un ifadesiyle, çıkarılan ortakların hemen bir tehdit olduğu için değil; yeni ve daha sıkı sürece uymadıkları için yapıldı. Şirket, bir sonraki Trezor’un doğrudan trezor.io üzerinden alınmasını salık veriyor. Ayrıca sahte “yenileme” ve “iade” dolandırıcılığına karşı uyarıyor: Trezor kurtarma ifadesini asla sormaz; işlem yalnız resmi destek sayfasından yürür.
Türkiye açısı
Doğrulanan cihazlar Endonezya ağırlıklı çevrimiçi pazar yerlerinden ve CryptoBilis’in kendi satışından alınmış. Türkiye’de resmi bir mağdur sayısı yayımlanmadı. Yine de tablo Türkiye’deki kullanıcıyı ilgilendiriyor. Donanım cüzdanı, özel anahtarı internete bağlı bir bilgisayardan ayırmak için alınıyor. Cihaz, resmi olmayan bir aracıda açılıp ekran yoluna ikinci bir kart takılırsa, bu ayrım bozulur.
Türkiye’de donanım cüzdanları resmi site dışında, ilan sitelerinde ve tanınmayan aracılarda da satılabiliyor. Mühürü bozuk, paketi açılmış veya “stoktan hemen teslim” vaadiyle gelen bir cihaz riskli sayılmalı. Trezor’un kendi tavsiyesi net: emin değilseniz resmi destekle iletişime geçin; kurmadan ve kurtarma ifadesini girmeden bekleyin.
Fonları yeni bir cüzdana taşırken kurtarma ifadesini fotoğraflamak, buluta yüklemek veya ekran görüntüsüyle saklamak, implant riskinden bağımsız olarak da tehlikeli. Yeni ifade yalnız kâğıtta, çevrimdışı ve birden fazla güvenli yerde durmalı. Operasyon veya haber çıktıktan sonra “Trezor destek” diye yazıp ifade isteyen iletiler dolandırıcılıktır.
Ne yapmalı?
Cihazınızı Mart 2026’dan sonra CryptoBilis’ten aldıysanız 2.13.1 güncellemesini yükleyin, ardından fonları yeni bir cüzdana yeni kurtarma ifadesiyle taşıyın ve Trezor Destek’ten değişim isteyin. Başka bir satıcıdan aldıysanız ve şüpheleniyorsanız cihazı kurmadan, kurtarma ifadesini girmeden resmi desteğe bildirin; şirket, şüpheli cihazda ne yapılacağını kendisinin söylemesini istiyor. Trezor, müşteri koruması için SEAL 911 ile çalıştığını da yazıyor. Hiçbir durumda kurtarma ifadesini bir sohbet, e-posta veya telefon görüşmesinde paylaşmayın.