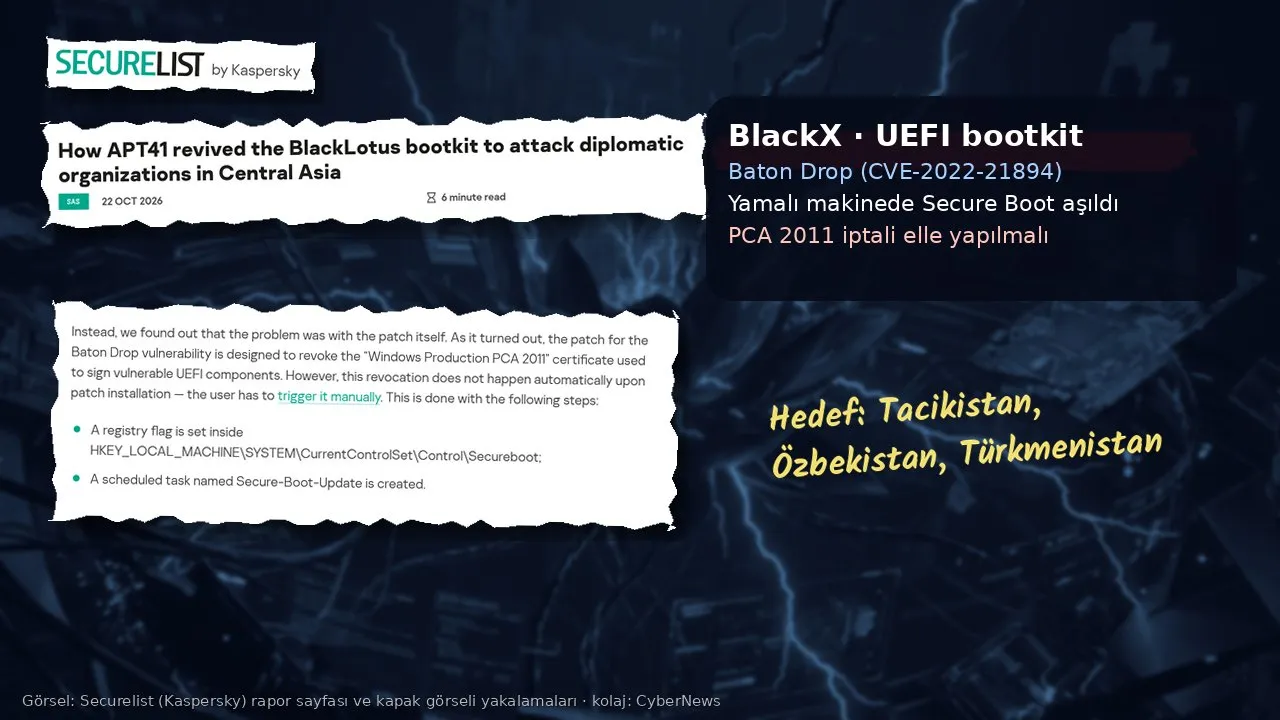
Kaspersky’nin küresel araştırma ekibi GReAT, Windows bilgisayarlarda işletim sistemi açılmadan önce çalışan yeni bir kötü amaçlı yazılım tespit etti. “BlackX” adı verilen bu bootkit, 2026’nın başında Tacikistan, Özbekistan ve Türkmenistan’daki diplomatik kurumlara yönelik saldırılarda kullanıldı. Araştırmanın en çarpıcı bulgusu ise şu: Saldırıya uğrayan bilgisayarlar tam güncelleydi. Buna rağmen Secure Boot (Güvenli Önyükleme) koruması aşıldı, çünkü Microsoft’un bu açık için yayımladığı düzeltme kendiliğinden devreye girmiyor; yöneticinin elle etkinleştirmesi gerekiyor.
Kaspersky bulguları 21 Ekim 2026’da bir basın bülteniyle duyurdu ve Bali’de düzenlenen Security Analyst Summit (SAS) 2026 konferansında sundu. Teknik ayrıntılar ise 22 Ekim’de şirketin araştırma blogu Securelist’te Georgy Kucherin, Vladimir Nestor ve Vasily Berdnikov imzalı raporla yayımlandı.
Bootkit nedir, neden bu kadar tehlikeli?
Bootkit, bilgisayarın açılış zincirine yerleşen bir kötü amaçlı yazılım türü. Modern bilgisayarlarda açılışı UEFI adı verilen yazılım yönetiyor; Secure Boot ise bu aşamada yalnızca güvenilir sertifikalarla imzalanmış önyükleme bileşenlerinin çalışmasına izin veren güvenlik katmanı. Bir bootkit bu zinciri ele geçirdiğinde Windows’tan, dolayısıyla Windows üzerinde çalışan antivirüs ve uç nokta güvenlik ürünlerinden önce devreye giriyor. Bu da onu tespit etmeyi ve temizlemeyi çok zorlaştırıyor; kötü amaçlı yazılım bazı durumlarda işletim sistemi yeniden kurulduğunda bile hayatta kalabiliyor.
BlackX bu türün ilk örneği değil. Kaspersky’ye göre yeni yazılım, Ekim 2022’de bir siber suç forumunda 5.000 dolara satışa çıkarılan ve Mart 2023’te ESET araştırmacılarınca gerçekten Secure Boot’u aşabildiği doğrulanan BlackLotus’un güncellenmiş bir türevi. BlackLotus’un kaynak kodu hiç internette yayımlanmadı; Kaspersky bu nedenle saldırganların ya yazılımı tersine mühendislikle çözdüğünü ya da kaynak kodu siber suçlulardan satın aldığını düşünüyor. Devlet destekli olduğu değerlendirilen bir grubun suç dünyasının aracını uyarlaması, araştırmacılara göre alışılmadık bir durum.
Yamalı bilgisayar nasıl ele geçirildi?
BlackX, “Baton Drop” olarak bilinen ve CVE-2022-21894 koduyla izlenen eski bir Windows önyükleme açığını kullanıyor. Bu açık 2022’de kapatılmıştı. Araştırmacılar başta hedef kurumların güncellemeleri ihmal ettiğini düşündüklerini, ancak incelemenin bunun yanlış olduğunu gösterdiğini yazıyor: Bilgisayarlar tümüyle güncellenmişti.
Sorun düzeltmenin kendisinde. Açıklı eski önyükleme bileşenleri “Windows Production PCA 2011” adlı Microsoft sertifikasıyla imzalanmış durumda. Bu bileşenleri gerçekten etkisiz kılmanın yolu, söz konusu sertifikayı UEFI’nin yasaklı listesi olan DBX’e eklemek. Microsoft ise bu iptali otomatik yapmıyor; çünkü iptal, eski kurulum medyalarının ve bazı çift işletim sistemli düzenlerin açılmasını bozabiliyor. Kaspersky’ye göre bir kuruluş güncellemeleri eksiksiz yükleyip iptal adımını elle tetiklemediğinde, eski imzalı bileşenler hâlâ “güvenilir” sayılıyor ve saldırgan bunları Secure Boot’u aşmak için kullanabiliyor.
Araştırmacılar bir ayrıntıya daha dikkat çekiyor: PCA 2011 sertifikasının geçerlilik süresi 19 Ekim 2026’da doldu. Ancak sertifikanın süresinin bitmesi tek başına bir şey değiştirmiyor; DBX listesine eklenmediği sürece bu sertifikayla imzalanmış bileşenler açılışta yüklenmeye devam edebiliyor.
Microsoft’un KB5025885 numaralı destek makalesi de aynı tabloyu doğruluyor. Şirket, PCA 2011 sertifikasını DBX’e ekleyecek ve geri alınamayacak “Uygulama Aşaması”nın (Enforcement Phase) Ocak 2026’dan önce başlamayacağını ve en az altı ay önceden duyurulacağını yazıyor; aşamanın tarihi ise hâlâ “daha sonra açıklanacak” olarak duruyor. Yani bugün itibarıyla koruma, yöneticinin bilinçli bir kararına bağlı.
Saldırı zincirinde neler var?
Kaspersky’nin aktardığına göre BlackX, saldırganlar kurum ağına sızıp Windows bilgisayarlarda yönetici yetkisi elde ettikten sonra, kalıcılık sağlayan ikinci bir araç olarak kuruluyor; yani ilk erişim başka bir yolla sağlanıyor. Bootkit kurulumdan sonra:
- Baton Drop açığını kullanarak sisteme kendi “Makine Sahibi Anahtarları”nı (MOK) ekliyor; böylece Secure Boot’un engellemesi gereken dosyaları açılışta yükleyebiliyor,
- Çin’deki bir ağ teknolojisi hizmet işletmesi adına alınmış ve sonradan iptal edilmiş bir sertifikayla imzalı kötü amaçlı bir çekirdek sürücüsünü Windows’a enjekte ediyor,
- Güvenlik yazılımlarının izleme mekanizmalarını kurcalıyor. Rapora göre Kaspersky ve Avast ürünlerine özel yazılmış bölümler de var; Kaspersky bu girişimlerin kendi ürünlerine karşı işe yaramadığını belirtiyor,
- Ardından casusluk amaçlı ikinci aşama yazılımları çalıştırıyor. Kaspersky sahada iki tür gözlemledi: bir uzaktan erişim aracı (RAT) ve Rust diliyle yazılmış “OxiDLLRunner” adlı bir yükleyici.
Kaspersky’nin basın bültenine göre incelenen saldırıda şirketin uç nokta ürünü, güvenlik yazılımını devre dışı bırakma girişimini engelledi ve saldırı başarısız oldu. Bu, şirketin kendi ürünü hakkındaki bir beyanı; ancak raporda saldırganların farklı güvenlik ürünlerini hedef alan bölümler hazırladığı da açıkça görülüyor. Saldırganlar ayrıca bootkit bileşenlerini şifreli dosyalar ve özel kurulum programlarıyla taşıyarak olay müdahale ekiplerinden gizlemeye çalıştı.
Uzaktan erişim aracının dikkat çeken yanı, komut almak ve veri taşımak için Google Drive, OneDrive ve Yandex.Disk gibi yaygın bulut depolama hizmetlerini kullanması. Bu yöntem, saldırı trafiğinin kurum ağında sıradan bir bulut kullanımı gibi görünmesini sağlıyor.
Kaspersky saldırıları orta düzeyde güvenle Çin bağlantılı olduğu değerlendirilen APT41 grubuna bağlıyor. Şirket, bu bağlantıda ESET’in Haziran 2026’da yayımladığı bir araştırmayla örtüşen izlere dayandığını belirtiyor. “Orta güven” ifadesi, atfın kesin olmadığı anlamına geliyor; bu tür değerlendirmeler yeni bulgularla değişebiliyor.
Kaspersky GReAT’ten Georgy Kucherin, APT gruplarının siber suç dünyasından kod ya da fikir ödünç almasına nadiren rastlandığını belirterek şöyle diyor: “Ticari bir suç aracını uyarlayan grup, Windows açılış sürecini korumak için tasarlanmış prosedürleri aşabildi. Bu melez yaklaşım, gelişmiş saldırganların yüksek değerli ağlarda kalıcı ve görünmez kontrol kurmak için tekerleği yeniden icat etmesi gerekmediğini kanıtlıyor.” Kaspersky, kurumların BT ekiplerinin Microsoft’un önerdiği adımları elle uygulaması gerektiğini de vurguluyor.
Türkiye için neden önemli?
Saldırıların hedefi Orta Asya’daki diplomatik kurumlar. Türkiye’nin Özbekistan ve Türkmenistan’la yakın diplomatik, ekonomik ve kurumsal ilişkileri düşünüldüğünde, bölgedeki kurumlarla yazışan Türk kamu kuruluşları, büyükelçilikler, ortak projeler yürüten şirketler ve tedarikçiler de aynı saldırganların ilgi alanına girebilir. Kaspersky Türkiye’de bir hedef bildirmiyor; ancak diplomatik ağlara yönelik casusluk kampanyaları çoğu zaman yalnızca asıl hedefle sınırlı kalmıyor.
Daha geniş bir ders de var: Türkiye’de kamu kurumlarının ve şirketlerin büyük bölümü Windows kullanıyor ve BT ekipleri genellikle “güncellemeleri yükledik, korunuyoruz” varsayımıyla çalışıyor. BlackX, bu varsayımın önyükleme güvenliği için geçerli olmadığını gösteriyor. KB5025885’teki iptal adımları uygulanmamış bir bilgisayar, tüm güncellemeleri yüklü olsa bile Baton Drop’a karşı savunmasız kalabilir.
Kişisel verileri işleyen kurumlar açısından da tablo önemli. İşletim sisteminin altına yerleşen bir yazılım, kurumun güvenlik araçlarından habersiz şekilde uzun süre veri toplayabilir. 6698 sayılı Kanun’a göre veri sorumluları, kişisel verilere hukuka aykırı erişimi önlemek için gerekli teknik tedbirleri almakla yükümlü; bir ihlal fark edildiğinde de Kişisel Verileri Koruma Kurulu’na 72 saat içinde bildirim yapılması gerekiyor.
Kurumlar ne yapmalı?
- Durumu kontrol edin: Microsoft’un KB5025885 makalesinde, PCA 2011 sertifikasının DBX listesinde olup olmadığını PowerShell ile denetlemenin yolu anlatılıyor. Önce kritik bilgisayarlarda bu denetimi yapın.
- İptal adımlarını planlı uygulayın: Microsoft’un tarif ettiği iptal adımları, eski kurulum ve kurtarma medyalarını kullanılamaz hâle getirebilir. Bu yüzden adımları önce bir test grubunda deneyin, güncel kurtarma medyası hazırlayın, sonra kademeli olarak yayın.
- Yönetici hesaplarını koruyun: BlackX kurulumu için yönetici yetkisi gerekiyor. Yetkili hesap sayısını azaltmak, çok faktörlü kimlik doğrulama kullanmak ve olağan dışı yetki yükseltmelerini izlemek ilk savunma hattı.
- Bulut depolama trafiğini izleyin: Kurum içinde beklenmeyen Google Drive, OneDrive ya da Yandex.Disk bağlantıları, özellikle diplomatik ve kamu birimlerinde incelenmeye değer.
- Göstergeleri tarayın: Securelist raporundaki tehlike göstergelerini (IoC) güvenlik araçlarınızda arayın.
Fidye yazılımı çetelerinin de güncelleme ve yedekleme süreçlerindeki boşlukları nasıl kullandığını “SafePay fidye yazılımı ve yedek silme” haberimizde ele almıştık. BlackX ise aynı dersi daha derin bir katmanda veriyor: Yamayı yüklemek ile korumayı gerçekten devreye almak her zaman aynı şey değil.