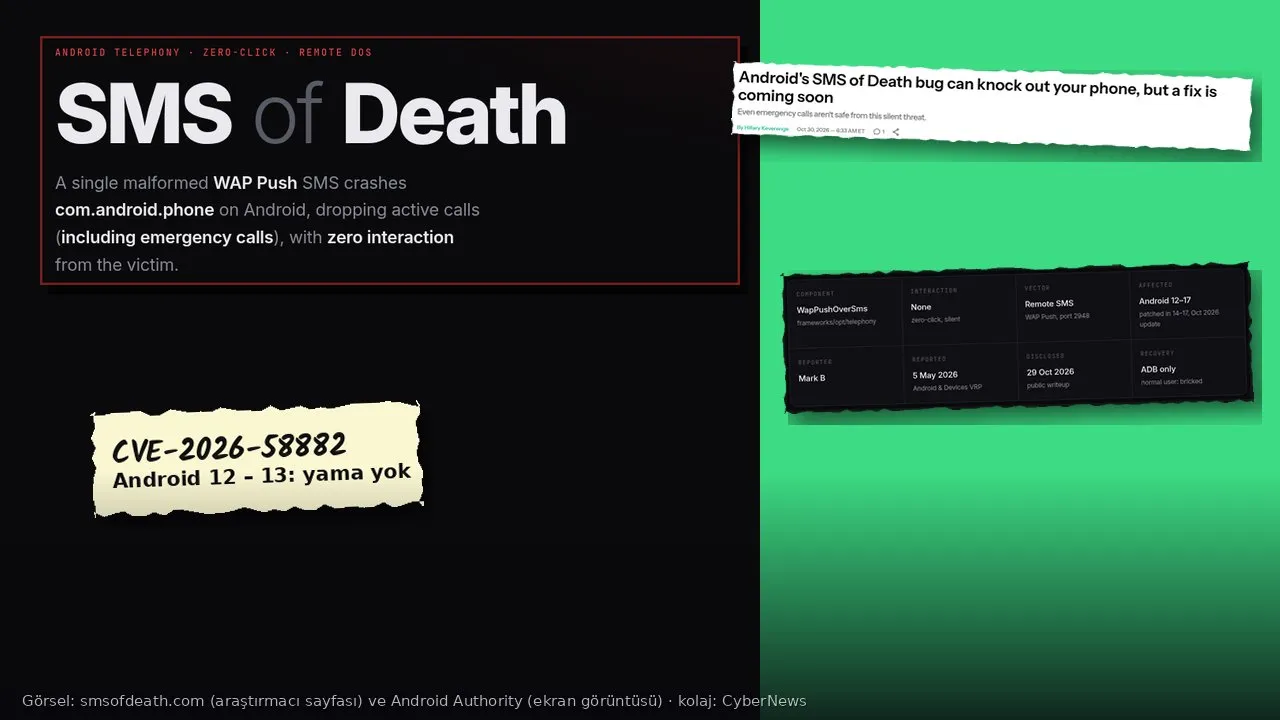
Telefonunuz tek bir kısa mesajla, siz hiçbir şeye dokunmadan, gelen kutunuzda hiçbir iz kalmadan çökebilir mi? Android’de bu, Ekim 2026 güncellemesini almamış cihazlar için şu an gerçek bir risk. “SMS of Death” (Ölüm SMS’i) adı verilen ve CVE-2026-58882 koduyla izlenen açık, telefonun arama ve şebeke hizmetini yöneten sistem bileşenini çökertiyor; sürmekte olan görüşmeleri, acil çağrılar dahil, kesiyor. Açığı bulan araştırmacı 29 Ekim’de çalışan bir kavram kanıtı (PoC) uygulamasını herkese açık yayımladı. Bu haftaki analizimizde açığın ne yaptığını, kimleri etkilediğini ve telefonunuzu korumak için atabileceğiniz adımları ele alıyoruz.
Kısa video özeti:
Ne oluyor?
Açığı Mark Blaszczyk (Mark B) adlı güvenlik araştırmacısı buldu ve 5 Mayıs 2026’da Google’ın Android ödül programına bildirdi. Araştırmacının yayımladığı teknik açıklamaya göre sorun, Android’in telefon altyapısının “WAP Push” denen özel bir mesaj türünü işleyen kodunda. Bu mesajlar normalde operatör ayarları gibi sistem bilgilerini taşımak için kullanılıyor ve kullanıcıya hiç gösterilmiyor.
Kodda bir uzunluk değeri kontrol edilmeden kullanılıyor. Özel olarak bozulmuş bir mesaj geldiğinde Android bu değeri işleyemiyor ve telefonun arama hizmetinden sorumlu “com.android.phone” süreci çöküyor. Sonuç: Her mesajda bir iki saniyelik şebeke kesintisi ve o anda süren tüm aramaların düşmesi. Teknik ayrıntıya girmeden şunu söylemek yeterli: Saldırganın yalnız kurbanın telefon numarasını bilmesi gerekiyor; kurbanın bir şeye tıklaması, mesajı açması ya da aramayı yanıtlaması gerekmiyor.
Neden “Ölüm SMS’i”?
Tek bir çökme can sıkıcı ama geçici. Asıl tehlike, açığın kalıcı hâle gelebilmesi. Araştırmacıya göre işlenemeyen mesaj telefonda bekleyen mesajlar kuyruğunda kalıyor ve her açılışta yeniden deneniyor; ayrıca operatör, teslim edilemeyen mesajı tekrar gönderiyor. Testlerde tek bir mesaj, bir haftaya varan aralıklı kesintilere yol açtı. Yaklaşık 20 mesaj ise telefonu uzun süre kullanılamaz hâle getirdi.
Bir Android 12 test cihazı, sistemin kendini kurtarma mekanizması devreye girdiği için yaklaşık her 90 saniyede bir kurtarma moduna (recovery) düşen bir yeniden başlama döngüsüne girdi. BleepingComputer’ın aktardığına göre bu cihaz ancak fabrika ayarlarına sıfırlanarak kurtarılabildi. Bir GitHub katılımcısı, zararlı mesajları bilgisayardan Android Hata Ayıklama Köprüsü (ADB) ile silerek veri kaybetmeden kurtarmanın yolunu buldu; ama bu, sıradan kullanıcının yapabileceği bir işlem değil.
Araştırmacı, hatayı Pixel 9 ve çeşitli Samsung Galaxy ve A serisi cihazlarda yüzde 100 oranında tekrarlayabildiğini söylüyor. Açığın sahada gerçek saldırılarda kullanıldığına dair bir rapor şimdilik yok. Ancak kavram kanıtının bir Android uygulaması olarak herkese açık olması, kötü niyetli birinin bunu kullanma eşiğini ciddi biçimde düşürüyor.
Acil çağrılar da kesiliyor
Açığı sıradan bir çökme hatasından ayıran en önemli nokta acil aramalar. Saldırı sürerken ya da telefon döngüye girmişken cihaz 112’yi güvenilir şekilde arayamıyor; süren bir acil çağrı da kesiliyor. Araştırmacı, Avustralya’da acil hattı arayamayan telefonların operatörler tarafından şebekeden engellenmesini zorunlu kılan düzenlemeye dikkat çekerek, bu açığın bir saldırganın kurbanın telefonunu uzaktan bu duruma sokmasına imkân verdiğini vurguluyor. Şiddet ya da taciz mağdurları gibi telefona hayati biçimde bağlı kişiler için bu, teknik bir sorundan çok daha fazlası.
Google önce reddetti, sonra sessizce düzeltti
Android Authority’nin haberine göre Blaszczyk, Google’ın raporunu tekrar tekrar “güvenlik sorunu değil” diye geri çevirdiğini söylüyor. Oysa Android’in kaynak kod kayıtlarına göre bir Google mühendisi 15 Haziran 2026’da “Fix remote DoS in decodeWapPdu” (decodeWapPdu’daki uzaktan hizmet engellemeyi düzelt) başlıklı bir düzeltme yazmıştı. GrapheneOS ekibi düzeltmenin üreticilere Temmuz’da güvenlik önizlemeleriyle dağıtıldığını belirtti.
Düzeltme, araştırmacıya göre Android 14, 15, 16 ve 17 için Ekim 2026 güvenlik güncellemesiyle yayımlandı. Google’ın yaması hatalı mesajı yakalayıp siliyor; böylece yeniden başlama döngüsü de kırılıyor. Ancak açık Ekim bülteninde listelenmedi. GrapheneOS’a göre CVE-2026-58882 Kasım bülteninde yer alacak; Google aylık bülteni genellikle ayın ilk pazartesi günü, bu ay için 2 Kasım’da yayımlıyor.
Türkiye’de kimler risk altında?
StatCounter verilerine göre Ekim 2026’da Türkiye’deki mobil cihazların yüzde 76,78’i Android kullanıyor. Bu, açığın dünya ortalamasından daha geniş bir kullanıcı kitlesini ilgilendirdiği anlamına geliyor.
Asıl sorun eski cihazlarda. Google’ın düzeltmesi yalnız Android 14 ve sonrası için çıktı. Android 12 ve 13 aynı hatalı kodu çalıştırıyor ama düzeltme almıyor. Türkiye’de yüksek fiyatlar ve kur nedeniyle telefonların daha uzun süre kullanıldığı, ikinci el pazarının da güçlü olduğu düşünüldüğünde, güvenlik güncellemesi almayan çok sayıda cihazın hâlâ cebimizde olduğunu söylemek abartı olmaz. Ayrıca güncellemenin Android 14 ve sonrasında bile size ulaşması, üreticinin ve bazen operatörün güncellemeyi dağıtmasına bağlı. Bütçe dostu modellerde aylık güvenlik yamaları çoğu zaman gecikiyor ya da hiç gelmiyor.
Operatör tarafı da önemli. Bu tür mesajlar şebeke üzerinden taşındığı için operatörlerin anormal biçimli WAP Push mesajlarını filtrelemesi, yamasız cihazları koruyabilecek bir ara önlem olabilir. Türkiye’deki operatörlerin bu konuda bir adım atıp atmadığına dair bir açıklama şu ana kadar yok.
Kendinizi nasıl korursunuz?
- Güvenlik yaması düzeyinizi kontrol edin: Ayarlar > Telefon hakkında > Android sürümü (ya da Ayarlar > Güvenlik) bölümünde “Android güvenlik güncellemesi” tarihine bakın. 1 Ekim 2026 ya da sonrası görünüyorsa bu açığa karşı korunuyorsunuz.
- Güncellemeyi bekletmeyin: Ayarlar > Sistem > Yazılım güncelleme bölümünden güncelleme olup olmadığını elle kontrol edin, kurun ve telefonu yeniden başlatın. Kasım güncellemesi geldiğinde onu da gecikmeden yükleyin.
- Android 12 veya 13 kullanıyorsanız: Cihazınızın üreticisinden daha yeni bir Android sürümü alıp alamayacağını kontrol edin. Alamıyorsanız, cihazınızın hâlâ güncelleme alan ve güvenilir bir alternatif işletim sistemi destekleyip desteklemediğine bakın ya da cihaz yenilemeyi planlayın. Güncelleme almayan bir telefon, bu ve gelecek açıklara karşı savunmasız kalır.
- Yedek iletişim yolu bulundurun: Yaşlı yakınlarınız ya da telefona acil durumlarda bağımlı kişiler eski bir Android kullanıyorsa, mümkünse güncel ikinci bir cihaz ya da sabit hat gibi alternatif bir iletişim yolu bulunsun.
- Telefon döngüye girerse panik yapmayın: Kurtarma ekranında hemen “wipe data / factory reset” (verileri sil) seçeneğine basmayın. Araştırmacının belgelediği ADB ile zararlı mesajları silme yöntemi veri kaybetmeden kurtarma imkânı sunuyor; bilgisayar bilen birinden ya da yetkili servisten yardım isteyin. Son çare fabrika ayarlarıdır; öncesinde yedeğinizin olduğundan emin olun.
- Açıklanamayan kesintileri not edin: Telefonunuz sebepsiz yere sık sık şebekeden düşüyor, aramalar kesiliyorsa tarih ve saatleri not alıp operatörünüze bildirin.
- Bilinmeyen kaynaklardan uygulama kurmayın: Bu açık uygulama kurulumu gerektirmese de, genel mobil güvenlik için uygulamaları güvenilir kaynaklardan kurun ve uygulama izinlerini düzenli gözden geçirin.
Büyük resim
“Ölüm SMS’i” yeni bir fikir değil; benzer biçimde bozuk mesajlarla telefon çökerten açıklar yıllardır ortaya çıkıyor. Bu vakayı farklı kılan, kalıcı etkisi, acil çağrıları kesmesi ve düzeltmenin milyonlarca eski cihaza hiç ulaşmayacak olması. Google’ın raporu önce reddedip sonra sessizce düzeltmesi de açık bildirim sürecindeki şeffaflık sorununu bir kez daha gündeme getiriyor.
Kullanıcı açısından ders basit ama önemli: Telefonun güvenliği yalnız uygulamalara değil, işletim sisteminin hâlâ güncelleme alıp almadığına bağlı. CyberNews olarak dün Telegram’ın Android sesli arama açığını da aktarmıştık; iki örnek de aynı noktaya işaret ediyor. Güvenlik yaması tarihinizi bugün kontrol edin.